
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
GeoServer-Tools-CVE-2024-36401 — CVE-2024-36401 — Outil d'exploitation graphique prenant en charge l'exploitation des différentes versions de JDK, ainsi que l'écho et l'implémentation de memory shell. | Kitploit
Outils/GitHubGitHub/bmth666/geoserver-tools-cve-2024-36401
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionRed TeamingDéveloppement de Charges Utiles
GitHubbmth666/geoserver-tools-cve-2024-36401

GeoServer-Tools-CVE-2024-36401

CVE-2024-36401 — Outil d'exploitation graphique prenant en charge l'exploitation des différentes versions de JDK, ainsi que l'écho et l'implémentation de memory shell.

Voir le dépôt
44236il y a 6 moisVérifié par Kitploit
Partager

GeoServer-Tools-CVE-2024-36401

CVE-2024-36401 图形化利用工具,支持各个JDK版本利用以及回显、内存马实现

Versions concernées :

GeoServer < 2.23.6

2.24.0 <= GeoServer < 2.24.4

2.25.0 <= GeoServer < 2.25.2

Lors des récentes exercices de cybersécurité (HW), cette vulnérabilité s'est avérée encore très courante, mais aucun outil pratique n'était disponible. J'ai donc réécrit cet outil en m'inspirant de l'approche de : https://github.com/whitebear-ch/GeoServerExploit
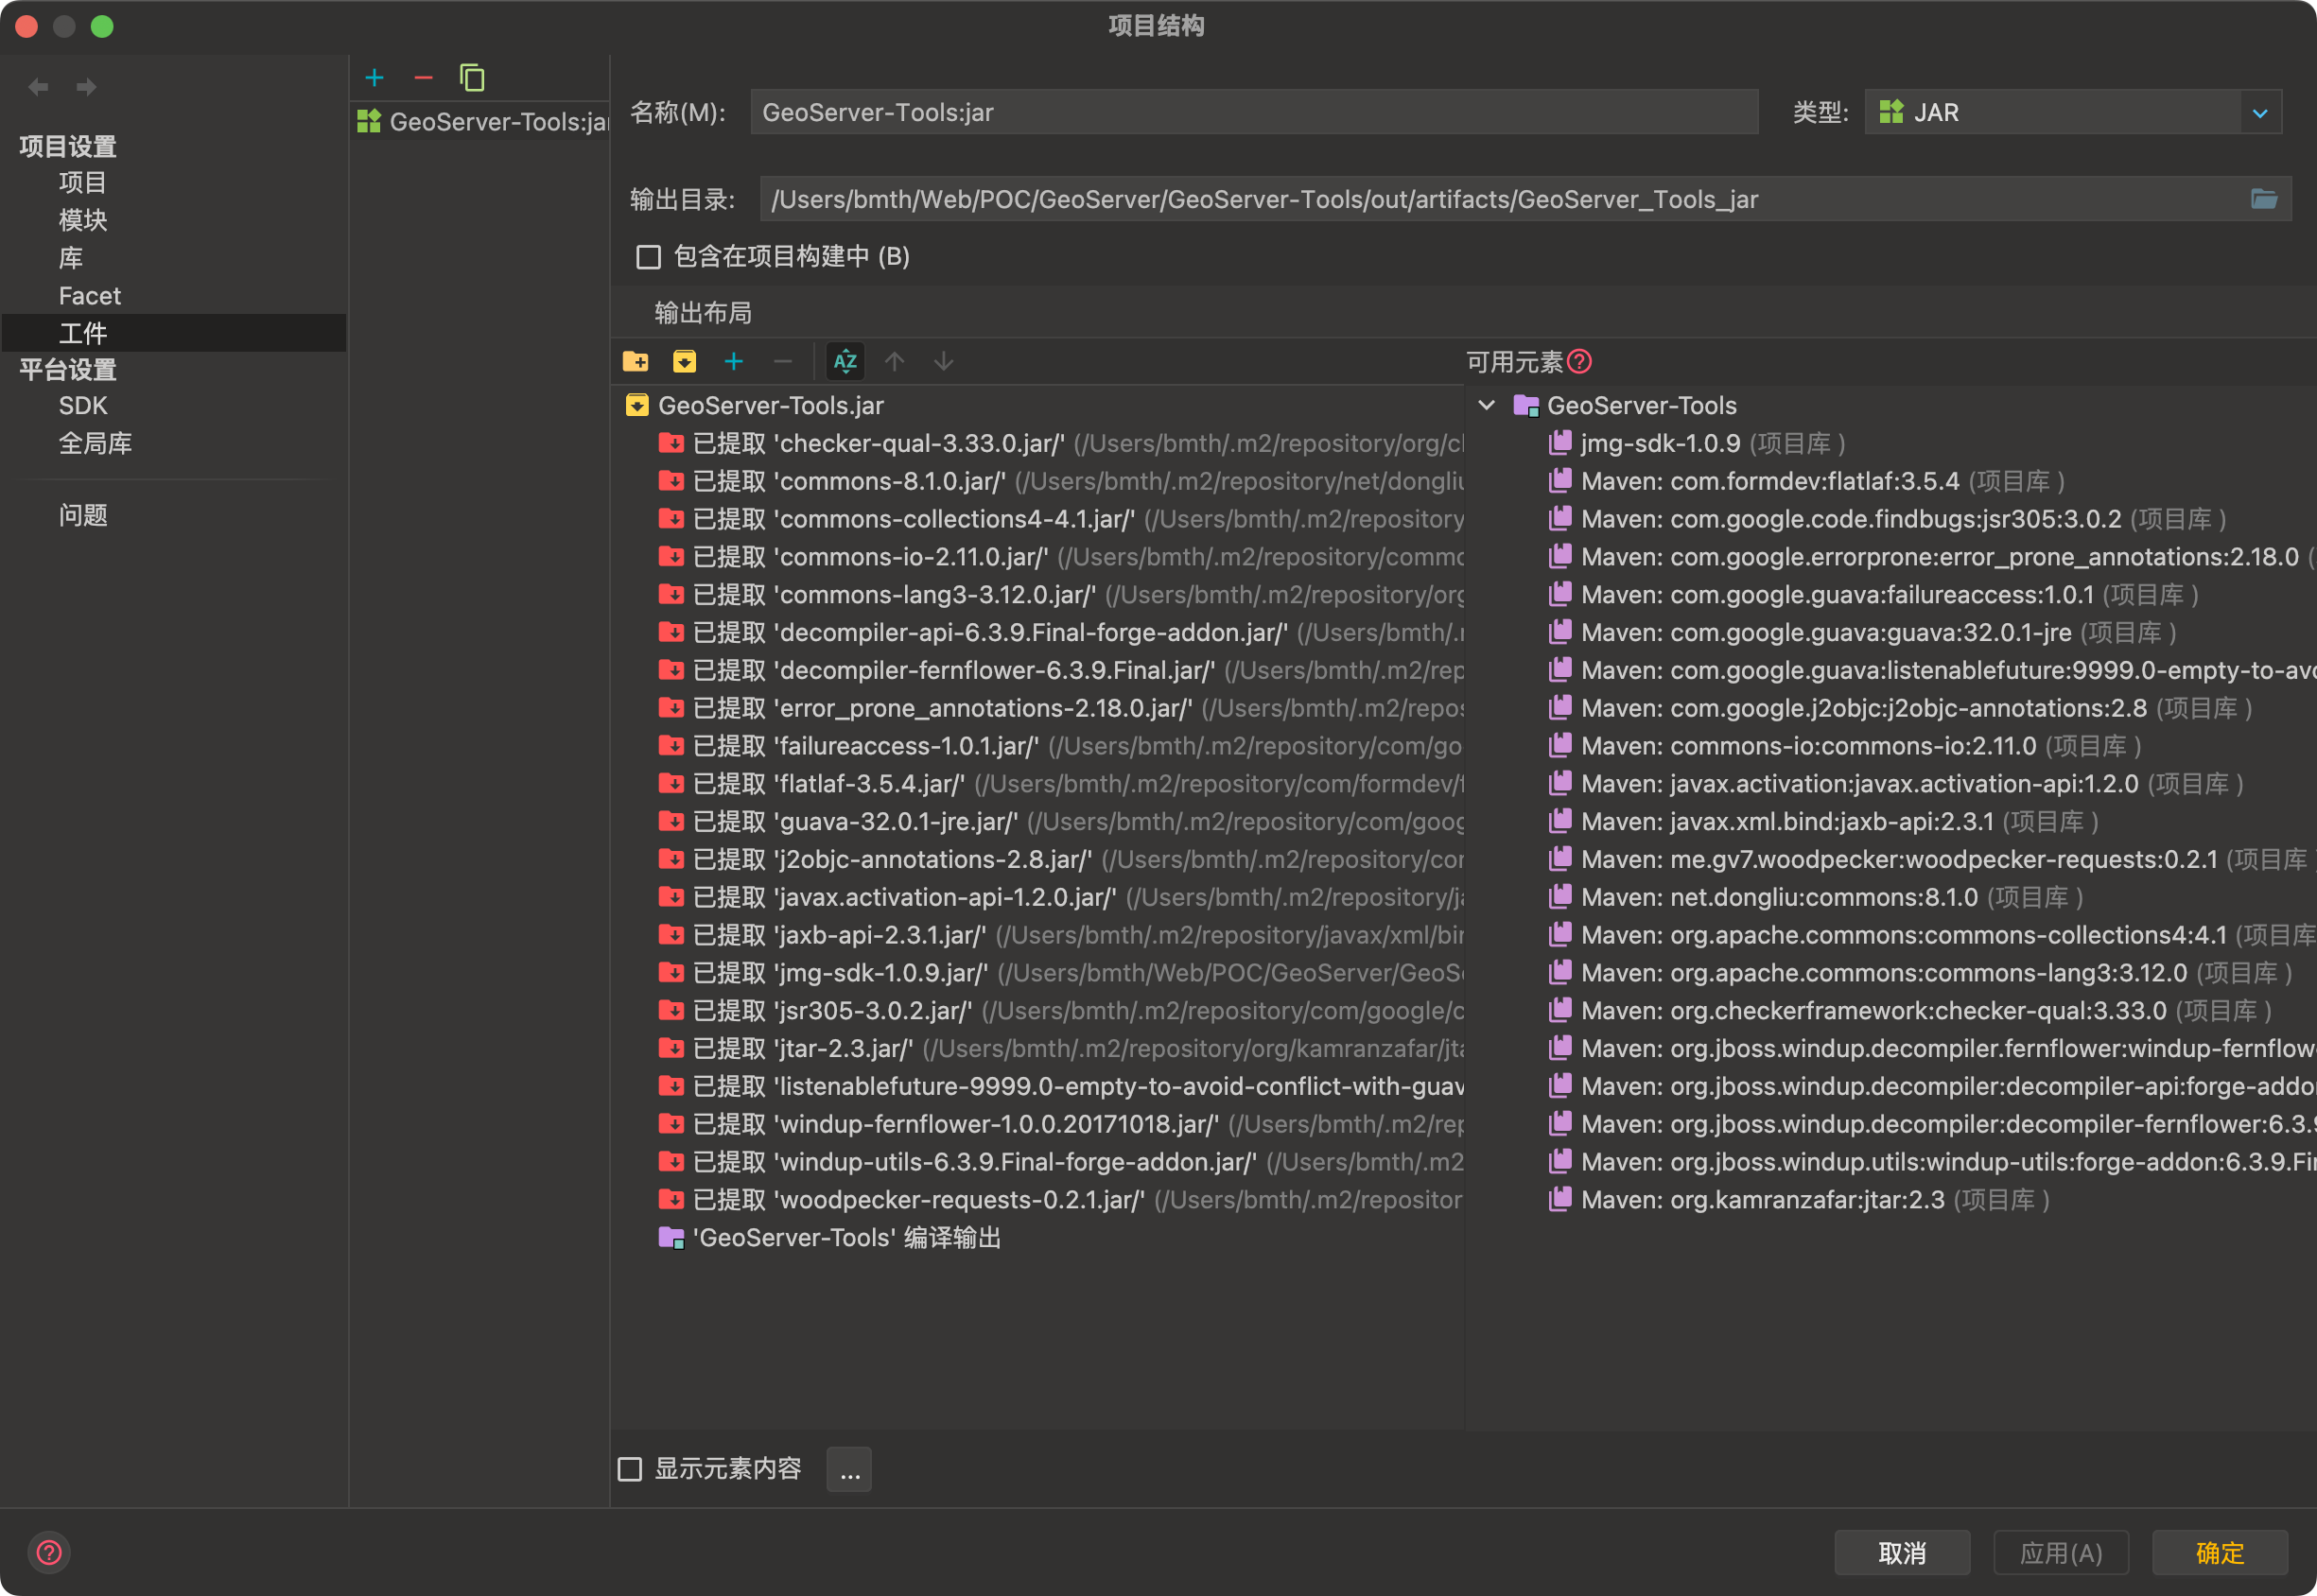
0x01 Installation

image-20250411124904054

Il suffit de construire l'artefact.

0x02 Utilisation

Démarrage avec JDK8 : java -jar GeoServer-Tools.jar
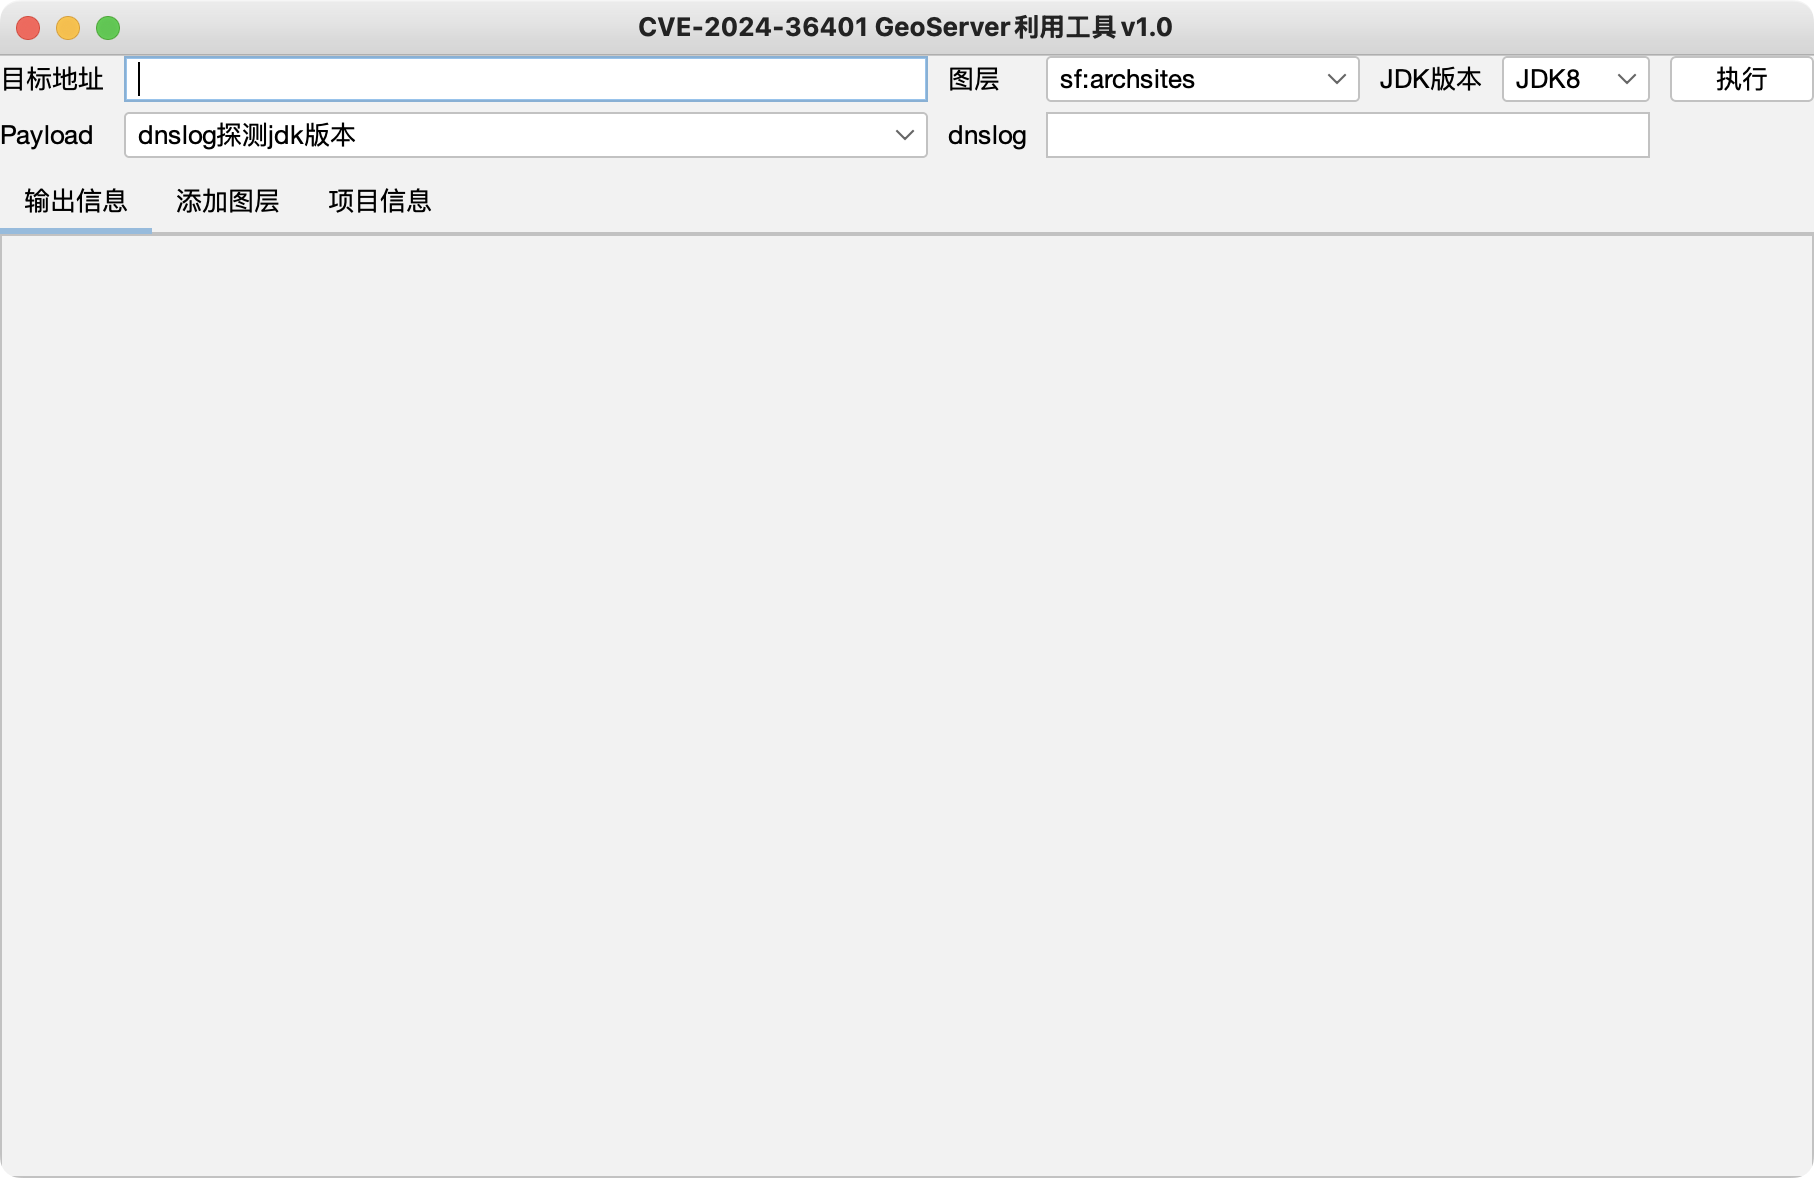
image-20250411125025482

dnslog (indépendant de la version JDK) :
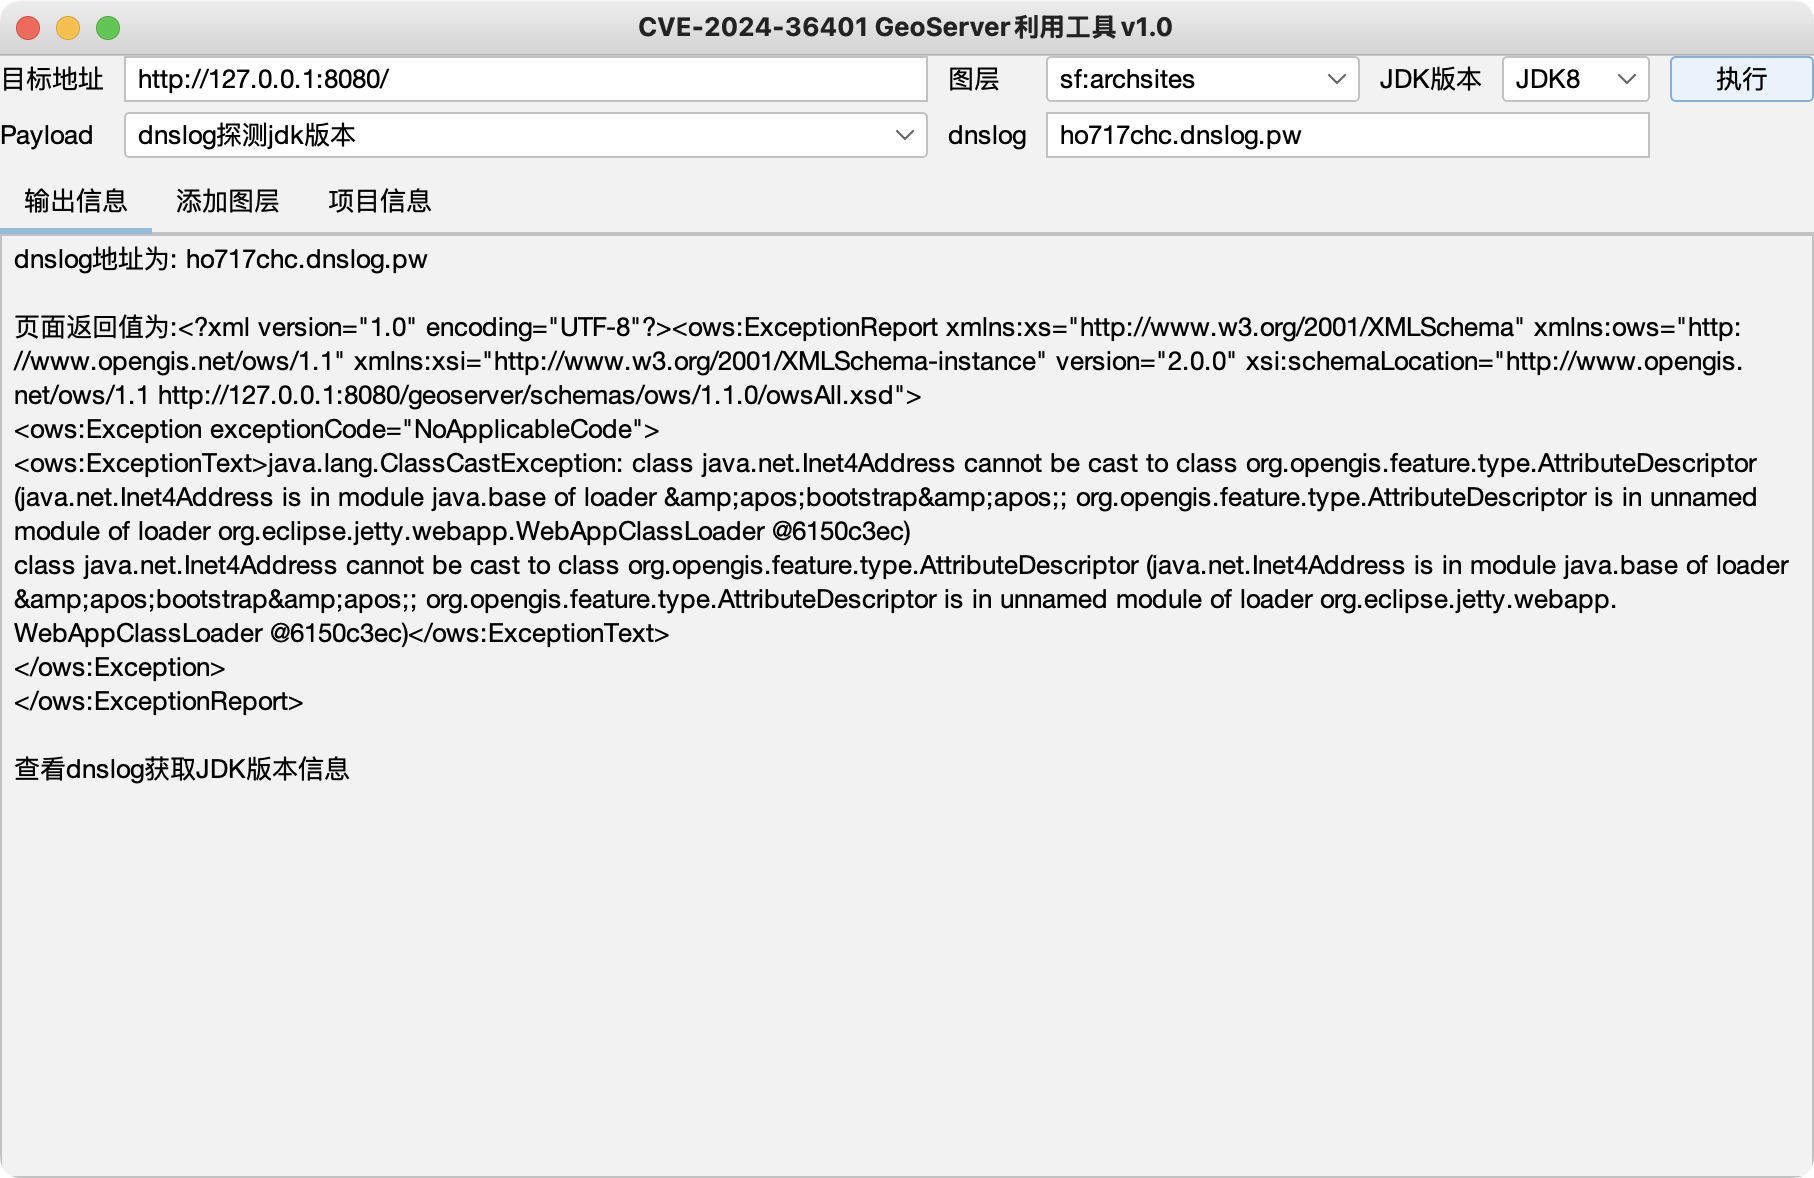
image-20250411125210164

image-20250411125231103

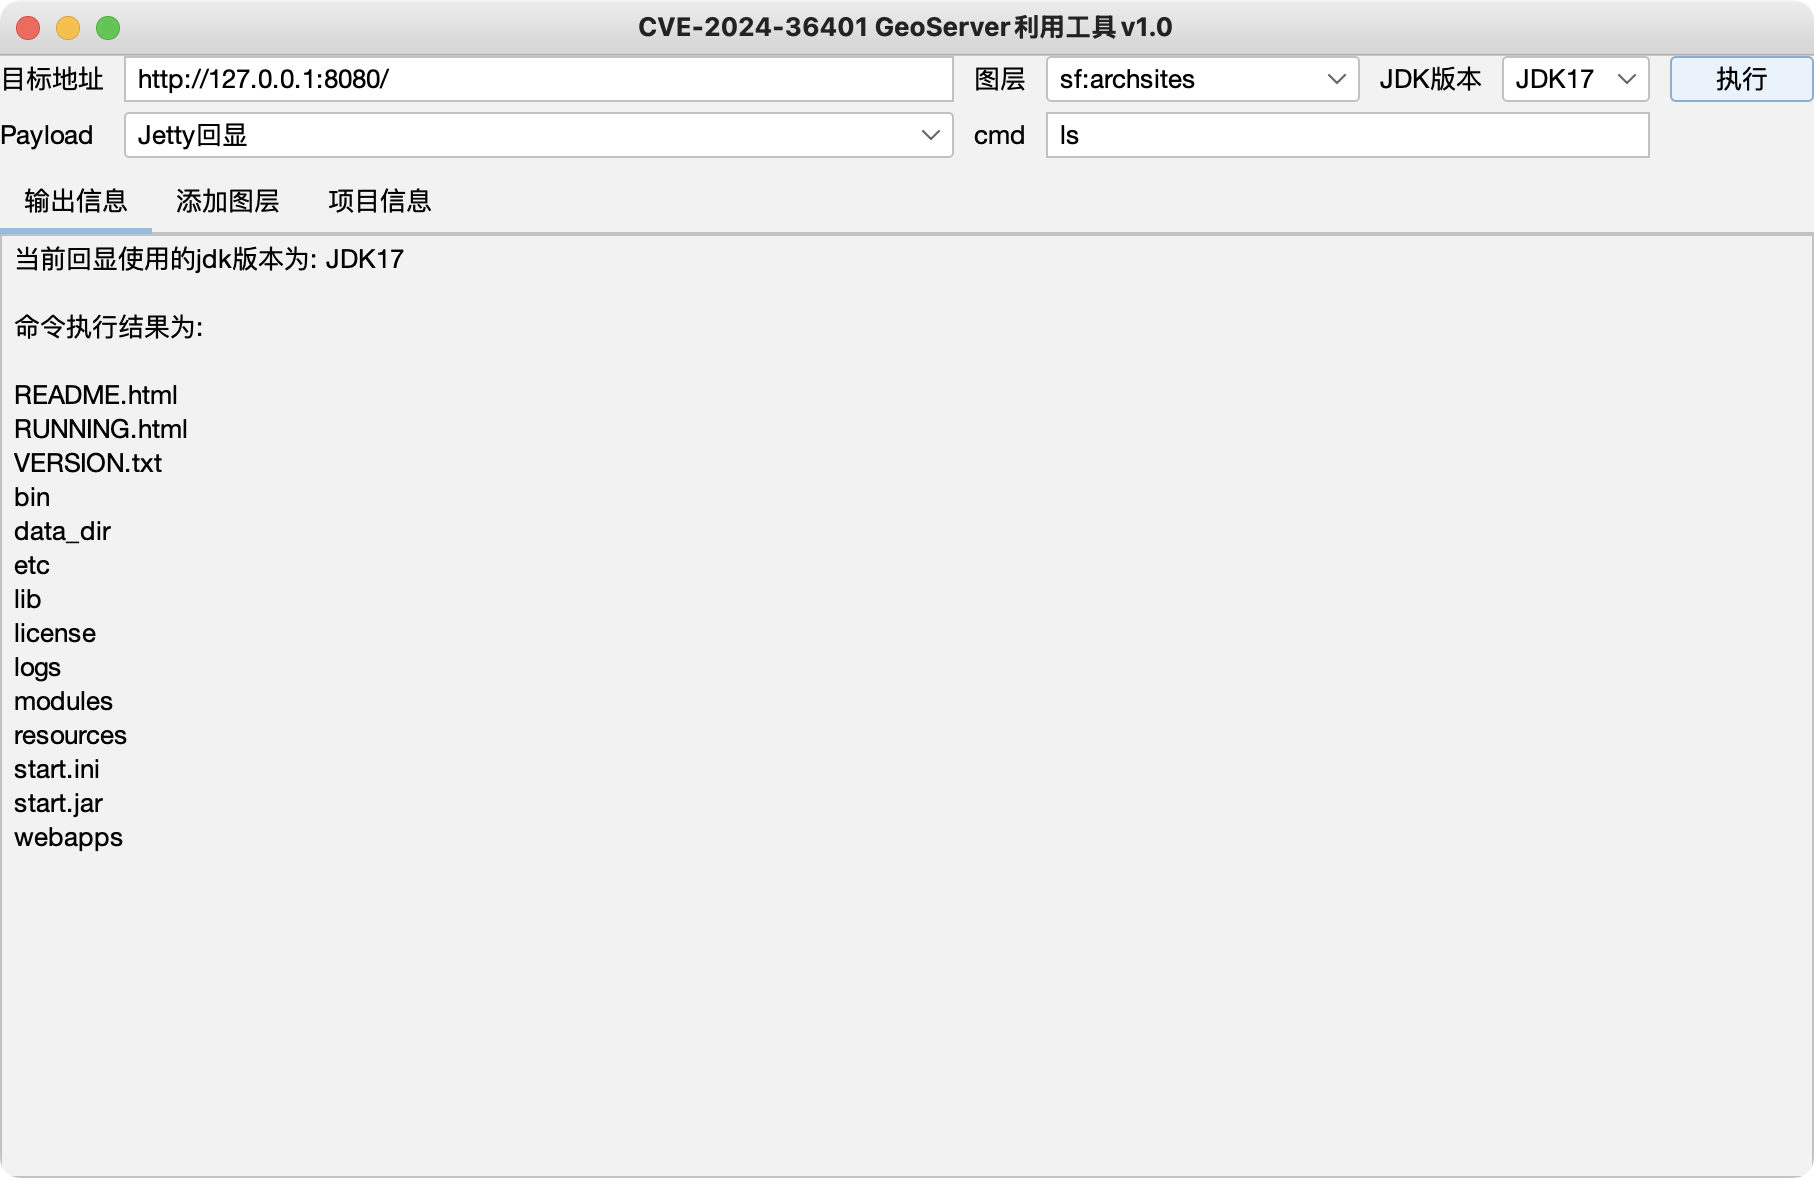
Écho (retour de sortie) :

image-20250411125857883

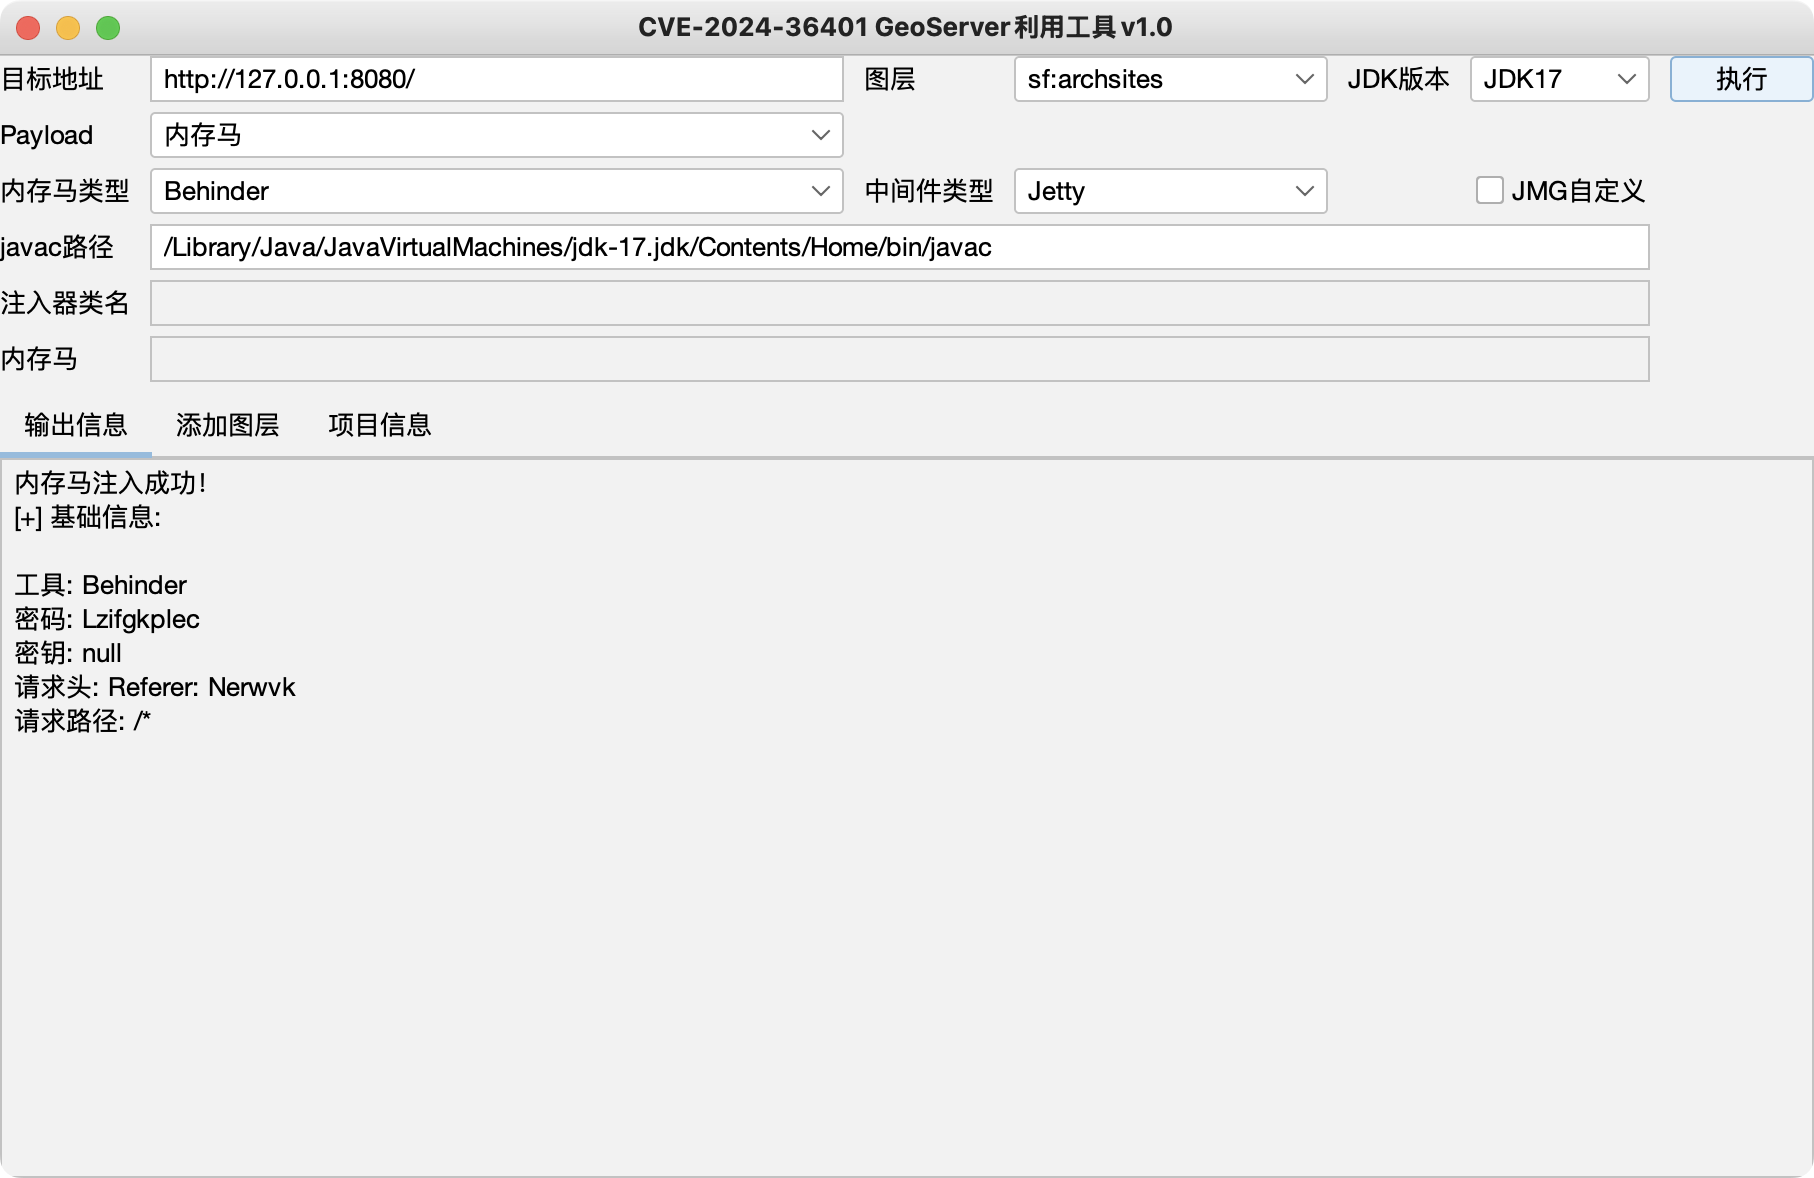
Webshell en mémoire :

image-20250411130004637

image-20250411130131602

De mon côté, l'environnement de test utilisé est vulhub (JDK17) et la version Windows (JDK8) : https://master.dl.sourceforge.net/project/geoserver/GeoServer/2.15.0/geoserver-2.15.0.exe?viasf=1

L'environnement réel peut légèrement différer, veuillez tester par vous-même.

Sous JDK17, le webshell en mémoire Godzilla est probablement trop long pour être injecté avec succès ; il est recommandé d'utiliser Behinder ou AntSword.

0x03 Déclaration

Réservé à la recherche technique et aux projets d'attaque/défense officiellement autorisés. Les utilisateurs doivent se conformer à la « Loi de la République populaire de Chine sur la cybersécurité ». Ne pas l'utiliser pour toute activité illégale. En cas d'utilisation de l'outil à d'autres fins, l'utilisateur assume l'ensemble des responsabilités légales et solidaires ; l'auteur et l'éditeur n'assument aucune responsabilité légale ni solidaire !

0x04 Références / Remerciements

https://mp.weixin.qq.com/s/beRJ8-HOMJbA43jYMMS0Pg

https://mp.weixin.qq.com/s/1mW3rLvZc0RL4nr25BLT7A

https://mp.weixin.qq.com/s/jCOp9A-qO8ViqLx3ui0XHg

https://github.com/whitebear-ch/GeoServerExploit

https://github.com/pen4uin/java-memshell-generator

https://github.com/vulhub/vulhub

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →