
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
fakelogonscreen — Collecteur d'identifiants Windows qui affiche un écran de connexion factice, valide les mots de passe capturés contre l'AD ou la machine locale, et les affiche dans la console ou les enregistre dans un fichier. Conçu pour la post-exploitation en équipe rouge via Cobalt Strike execute-assembly. | Kitploit
Outils/GitHubGitHub/bitsadmin/fakelogonscreen
Outils de PhishingAttaques de Mots de PassePost-ExploitationIngénierie SocialeRed Teaming
GitHubbitsadmin/fakelogonscreen

fakelogonscreen

Voir le dépôt

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →

À propos

Collecteur d'identifiants Windows qui affiche un écran de connexion factice, valide les mots de passe capturés contre l'AD ou la machine locale, et les affiche dans la console ou les enregistre dans un fichier. Conçu pour la post-exploitation en équipe rouge via Cobalt Strike execute-assembly.

1.4k23572il y a 6 ansVérifié par Kitploit
Partager

FakeLogonScreen

FakeLogonScreen est un utilitaire permettant de simuler l'écran de connexion Windows afin d'obtenir le mot de passe de l'utilisateur. Le mot de passe saisi est validé auprès de l'Active Directory ou de la machine locale pour garantir son exactitude, puis affiché dans la console ou sauvegardé sur le disque.

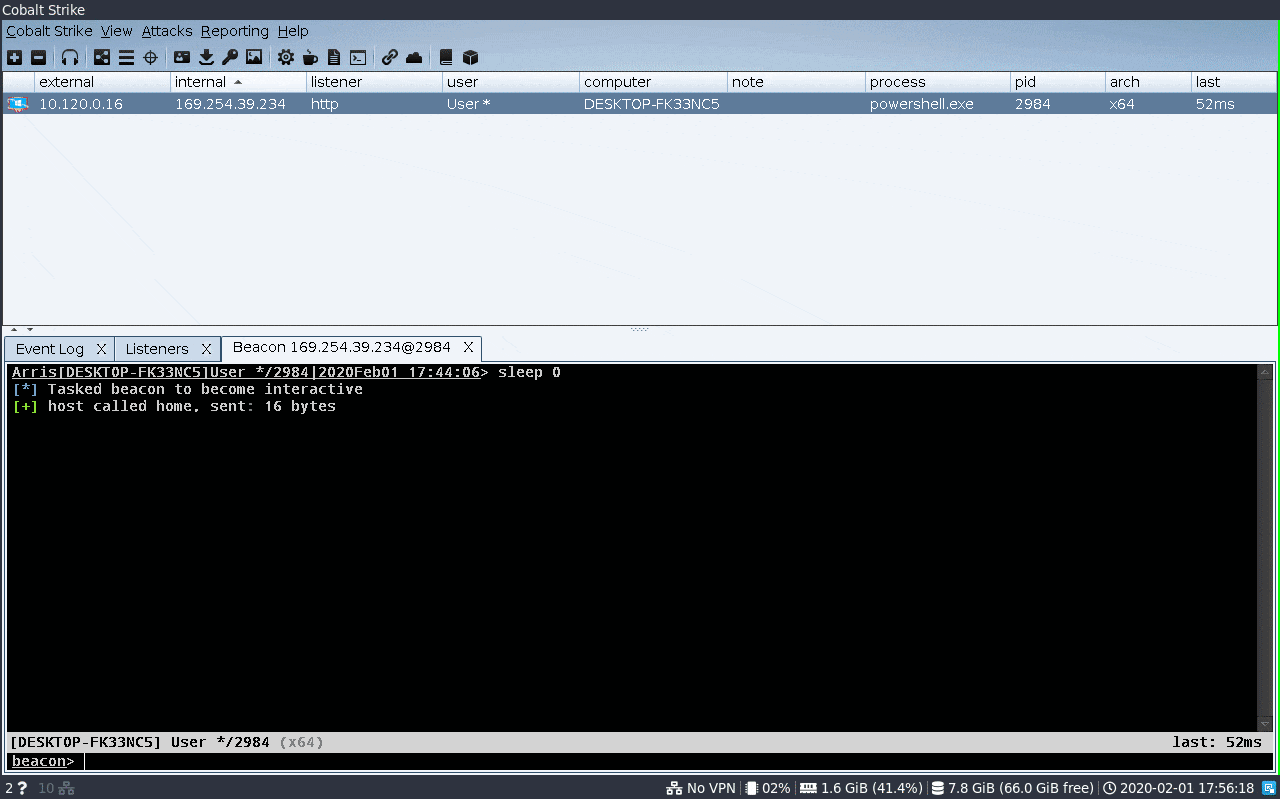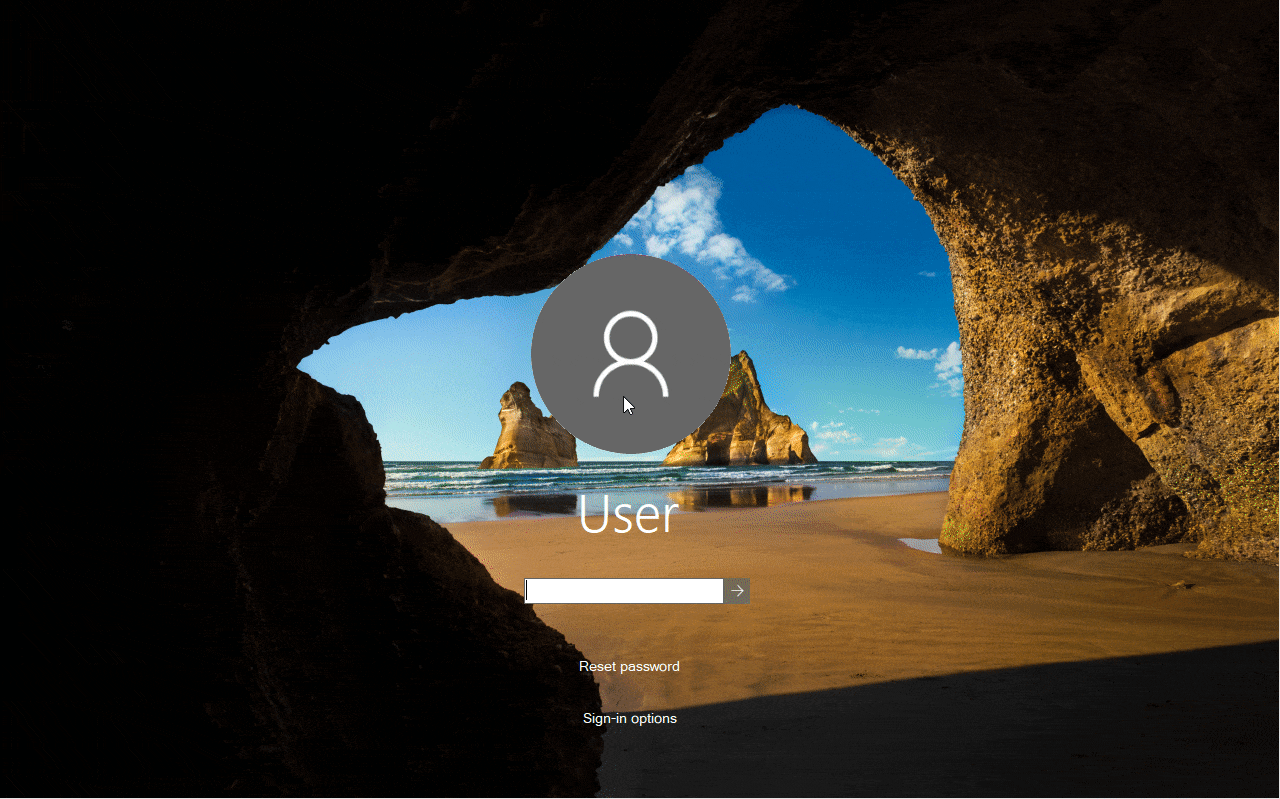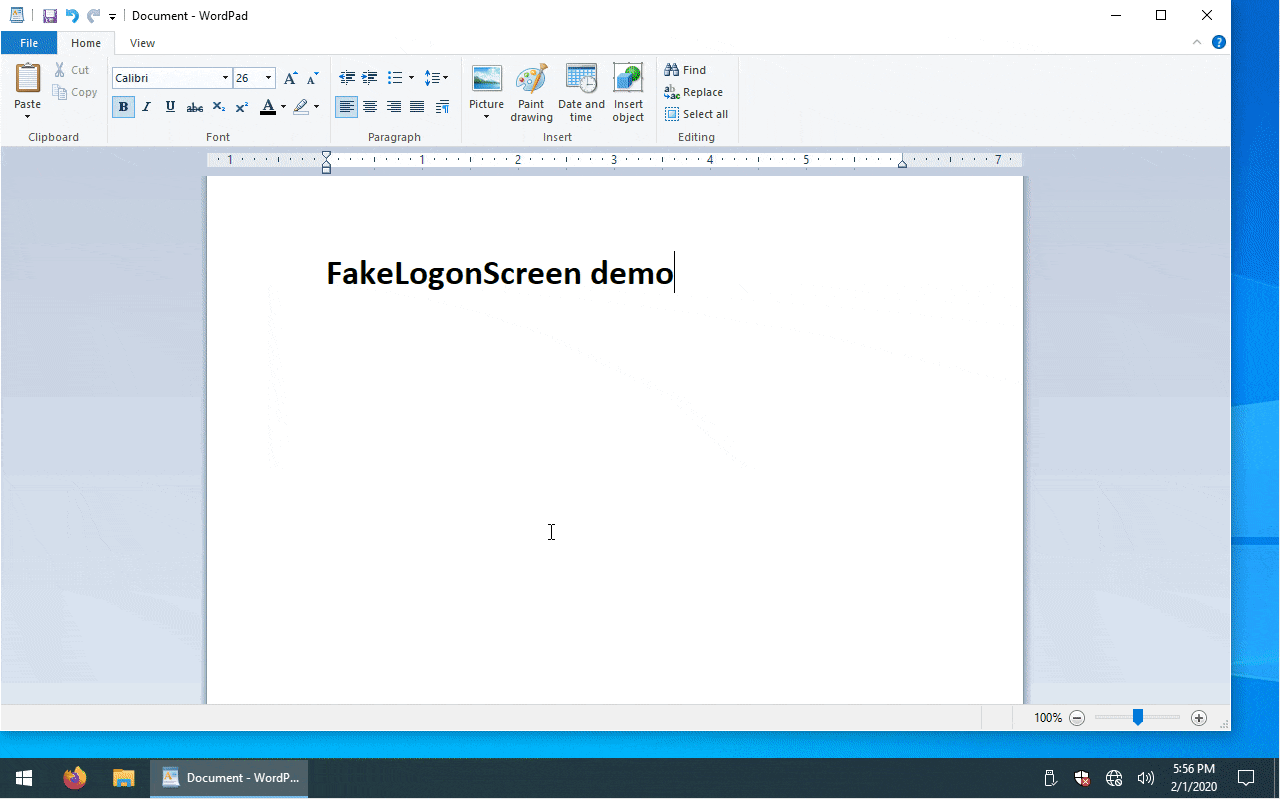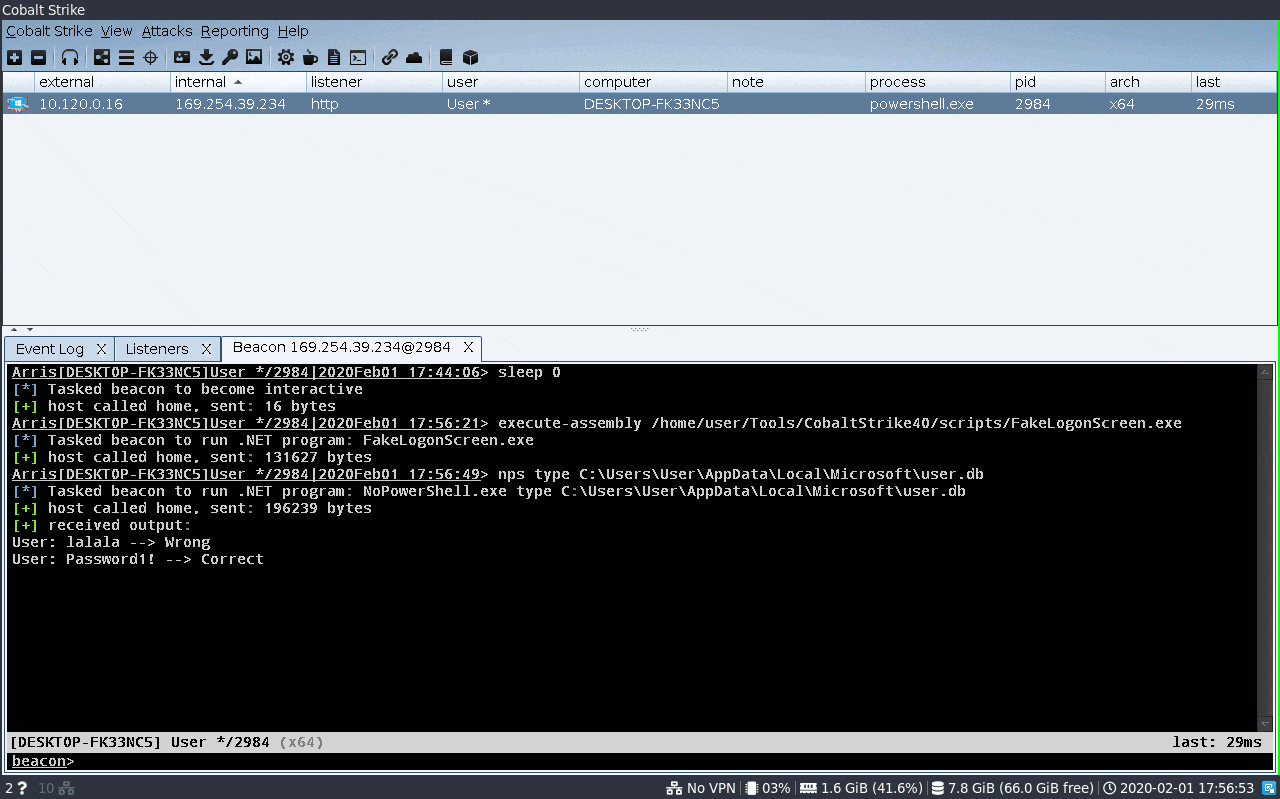
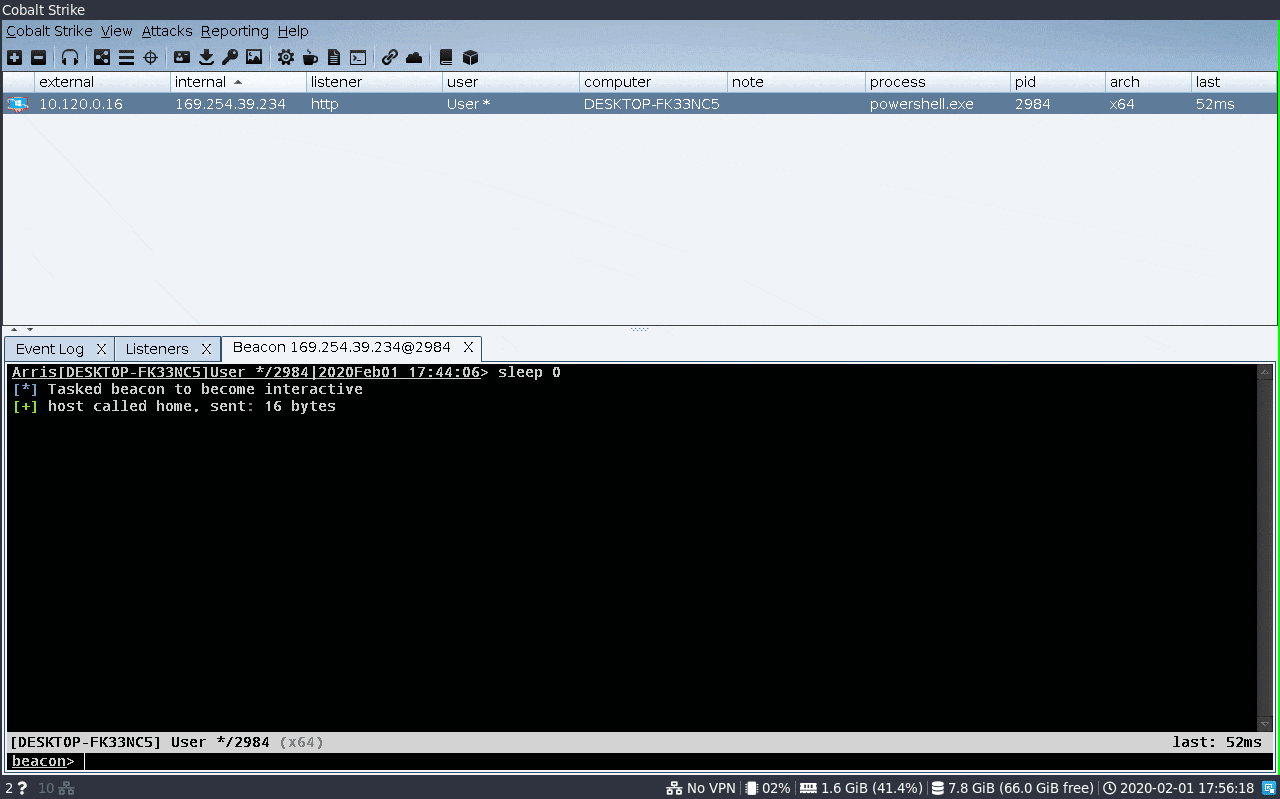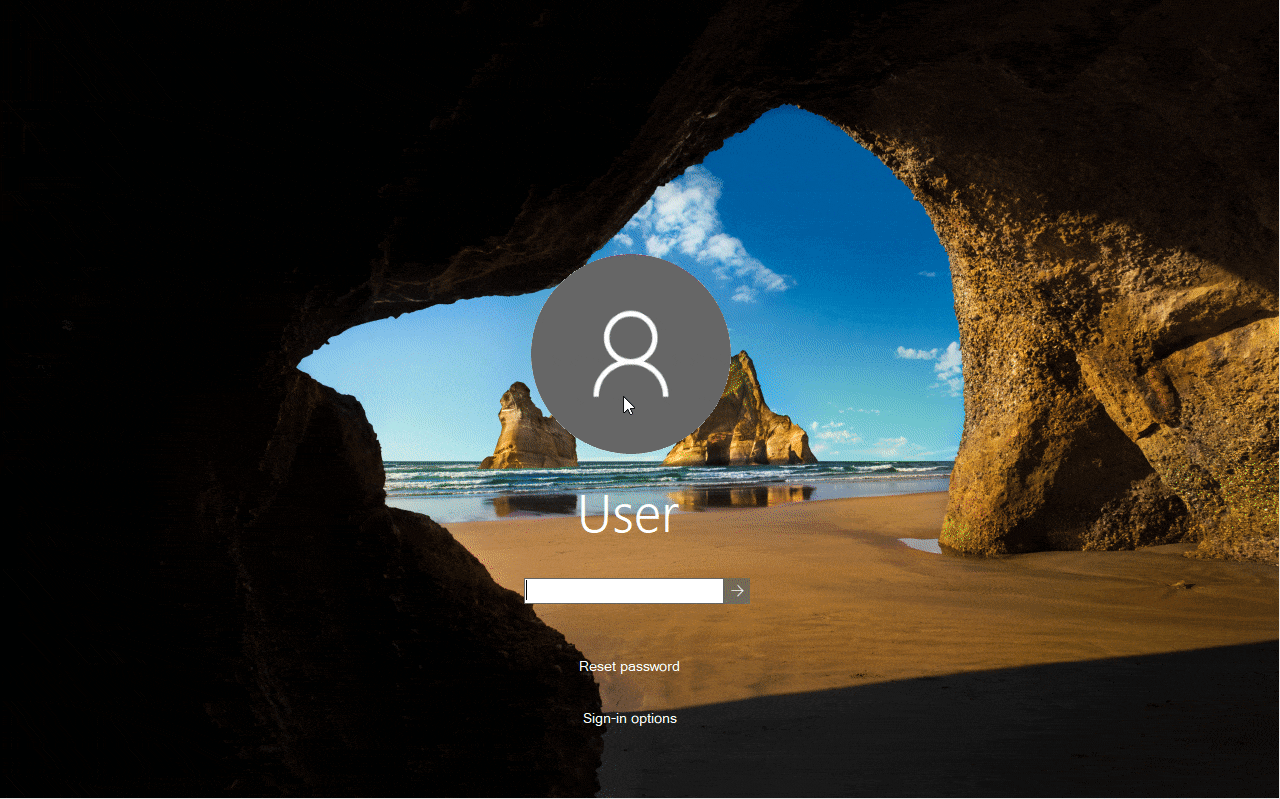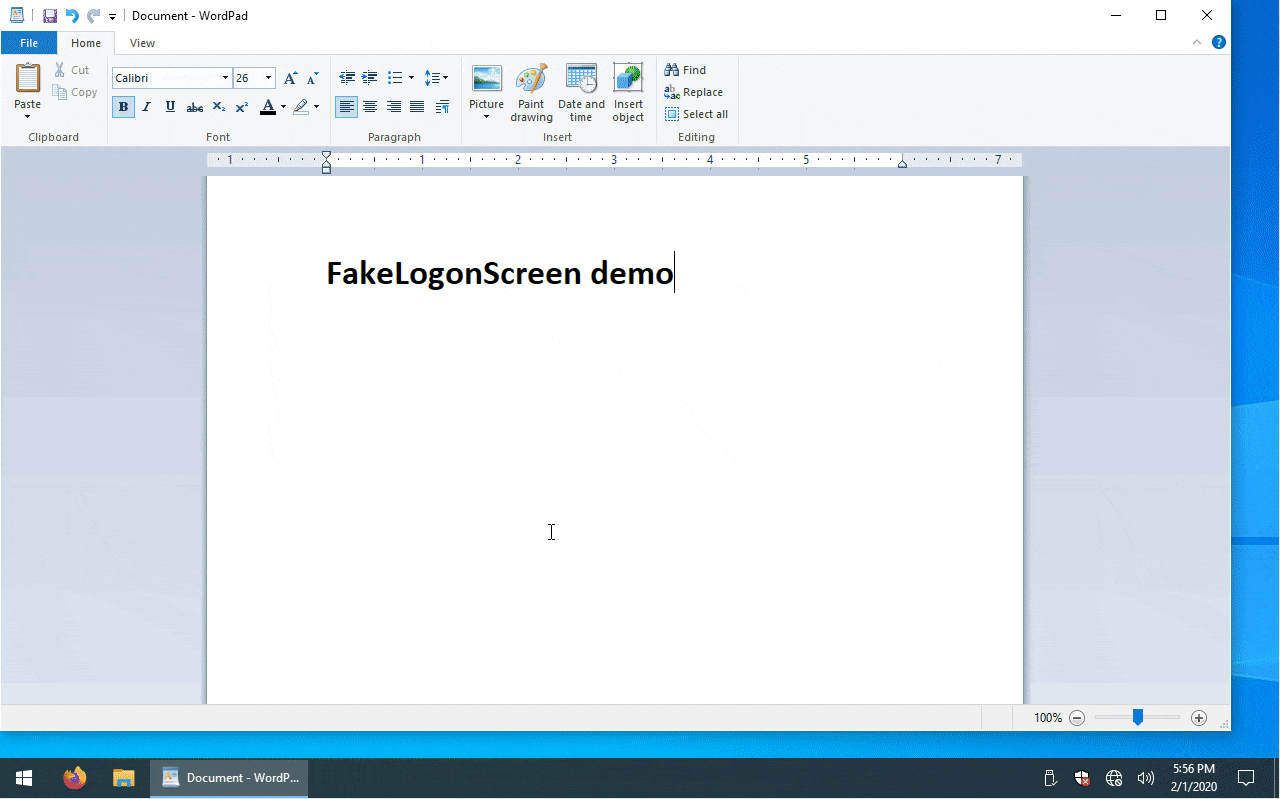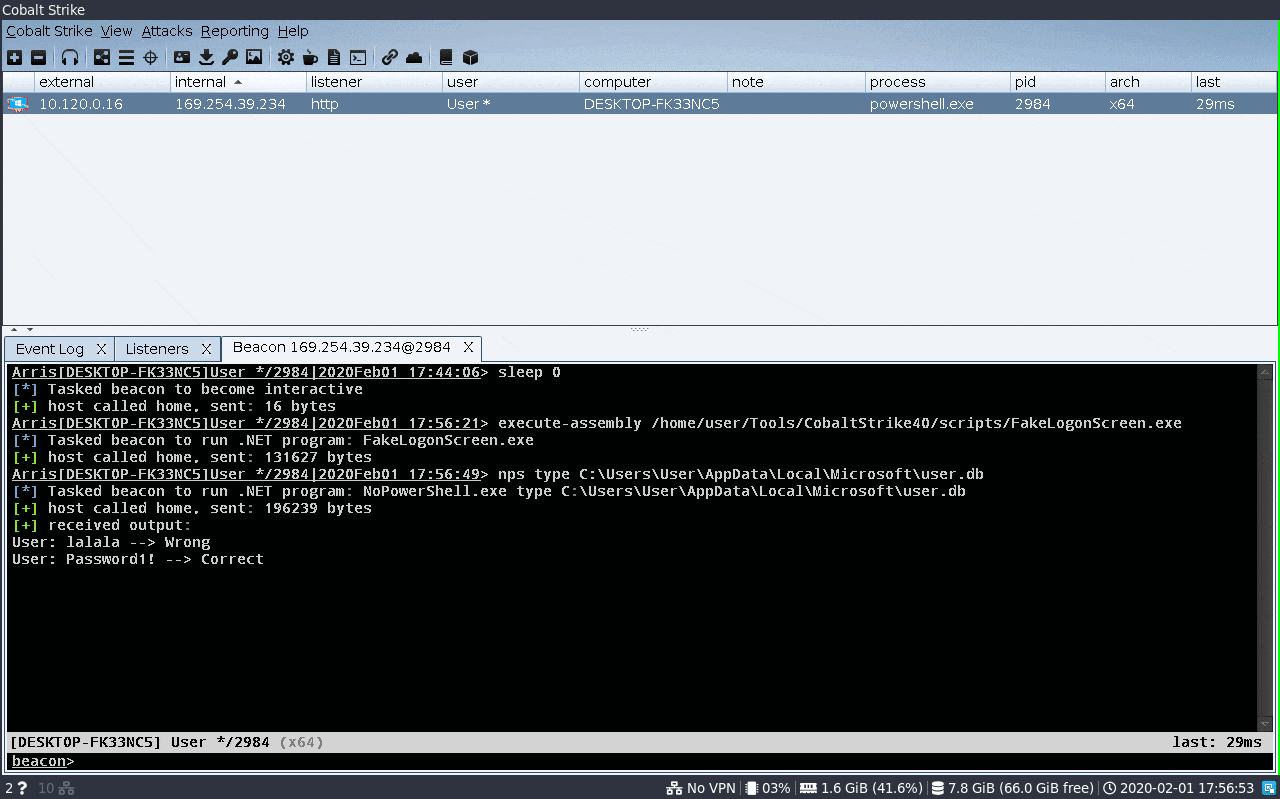
Il peut être exécuté simplement en lançant le fichier .exe, ou en utilisant par exemple la commande execute-assembly de Cobalt Strike.

Des binaires sont disponibles depuis la page des Sorties.

  • FakeLogonScreen.exe : Écrit la sortie dans la console, compatible par exemple avec Cobalt Strike
  • FakeLogonScreenToFile.exe : Écrit la sortie dans la console et dans %LOCALAPPDATA%\Microsoft\user.db

Dossiers :

  • / (racine) : Compilé avec .NET Framework 4.5, installé par défaut sur Windows 8, 8.1 et 10
  • DOTNET35 : Compilé avec .NET Framework 3.5, installé par défaut sur Windows 7

Fonctionnalités

  • L'écran principal affiche un écran de connexion Windows 10 tandis que les écrans supplémentaires deviennent noirs
  • Si un fond d'écran personnalisé est configuré par l'utilisateur, affiche ce fond au lieu de celui par défaut
  • Valide le mot de passe saisi avant de fermer l'écran
  • Les noms d'utilisateur et mots de passe saisis sont affichés dans la console ou stockés dans un fichier
  • Bloque de nombreux raccourcis clavier pour empêcher de contourner l'écran
  • Réduit toutes les fenêtres existantes pour éviter que d'autres fenêtres restent au premier plan

Capture d'écran

Démo de FakeLogonScreen dans Cobalt Strike

Conçu par Arris Huijgen (@bitsadmin - https://github.com/bitsadmin/)

Télécharger l’outil