Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2024-3094 — CVE-2024-3094 Mise en place d'un environnement de pratique et rapport | Kitploit
Outils/GitHubGitHub/been22426/cve-2024-3094
Sécurité des ConteneursAnalyse des VulnérabilitésExploitationSécurité de la Chaîne LogistiqueApprentissage et ÉducationLabs et Pratique
GitHubbeen22426/cve-2024-3094

CVE-2024-3094

CVE-2024-3094 Mise en place d'un environnement de pratique et rapport

Voir le dépôt
35il y a 1 anPas encore vérifié
Partager

CVE-2024-3094

Construction de l'environnement de laboratoire et rapport pour CVE-2024-3094

Laboratoire CVE-2024-3094

Nous avons reproduit la backdoor insérée dans XZ Utils 5.6.0 et 5.6.1 dans un environnement de laboratoire et analysé le détournement de l'authentification SSH ainsi que les risques associés.

Environnement

  • OS hôte : - Windows 11
  • Docker : Docker Desktop 28.0.1
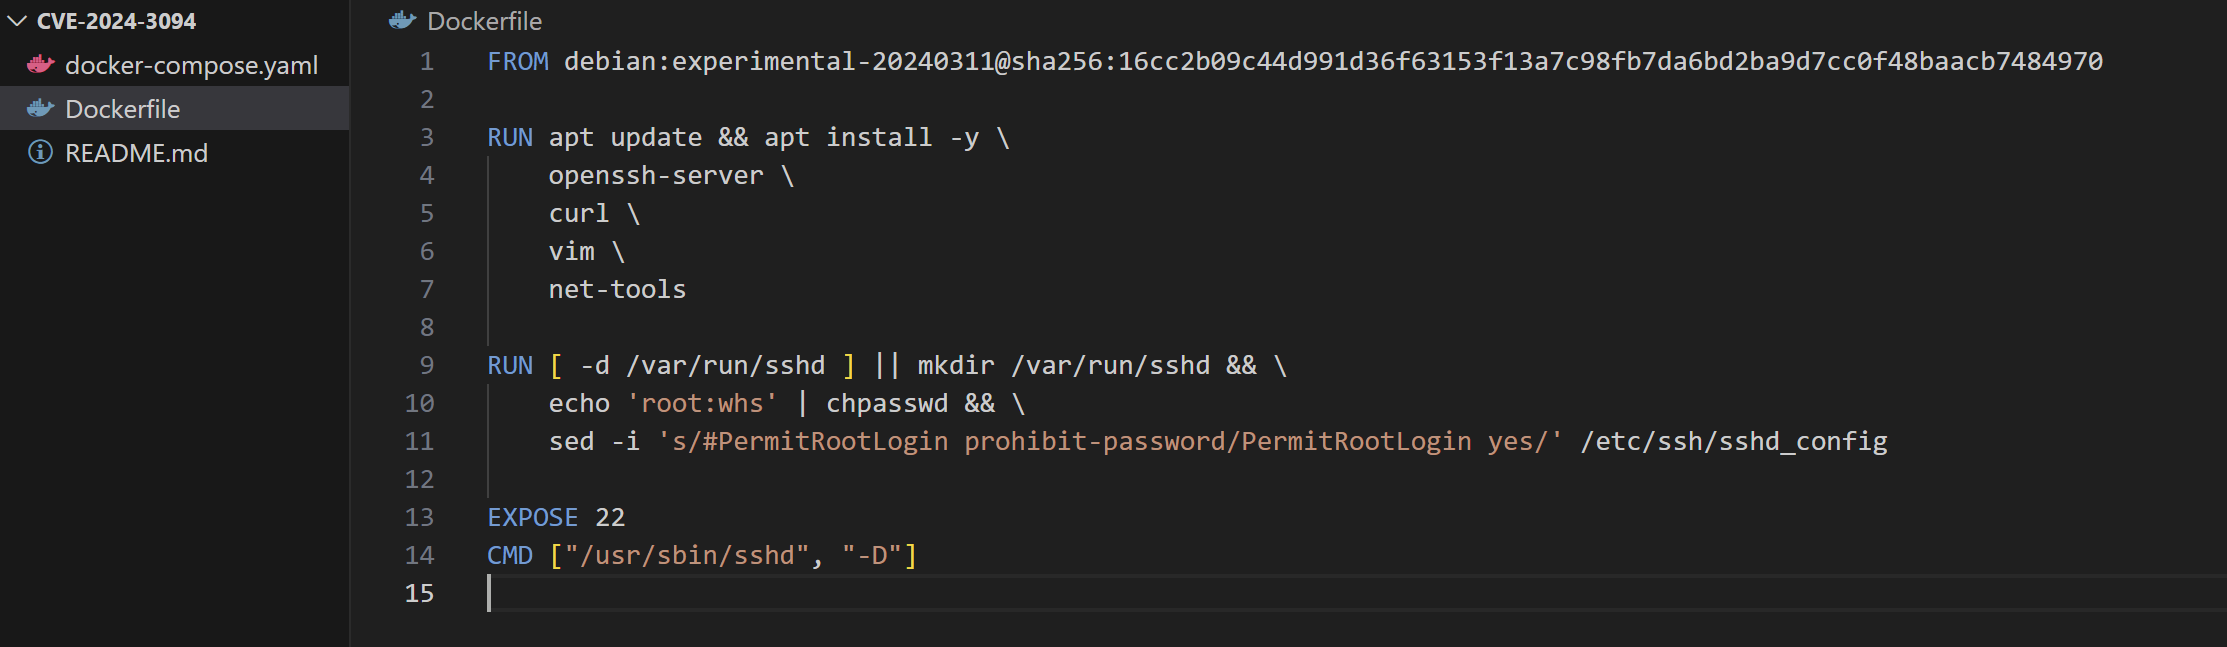
  • Image de base du Dockerfile : debian:experimental-20240311
  • version liblzma5 : 5.6.0
  • Port SSH : 2222 (root / mot de passe : whs)

Dockerfile
image

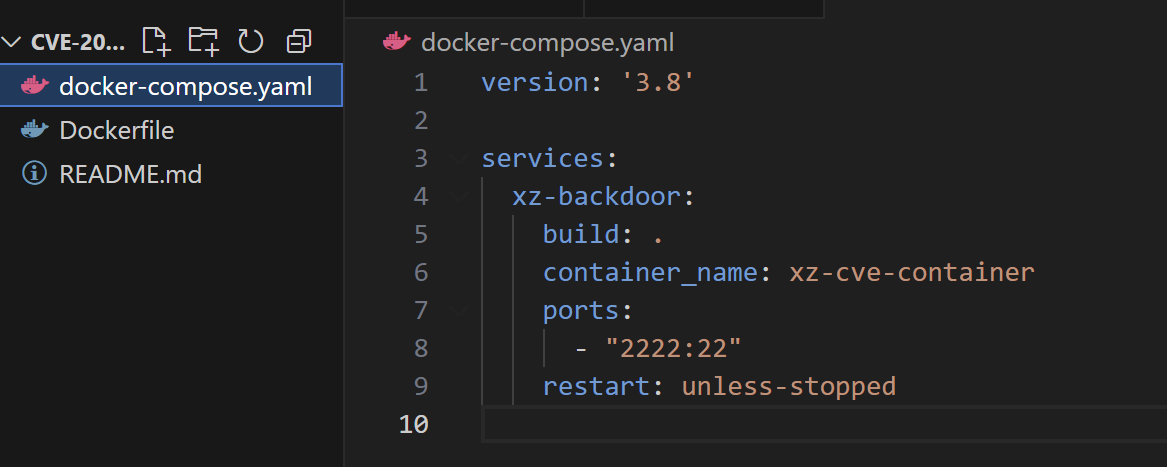
docker-compose.yaml

image

Procédure de laboratoire

  1. Rédaction du Dockerfile + docker-compose.yaml

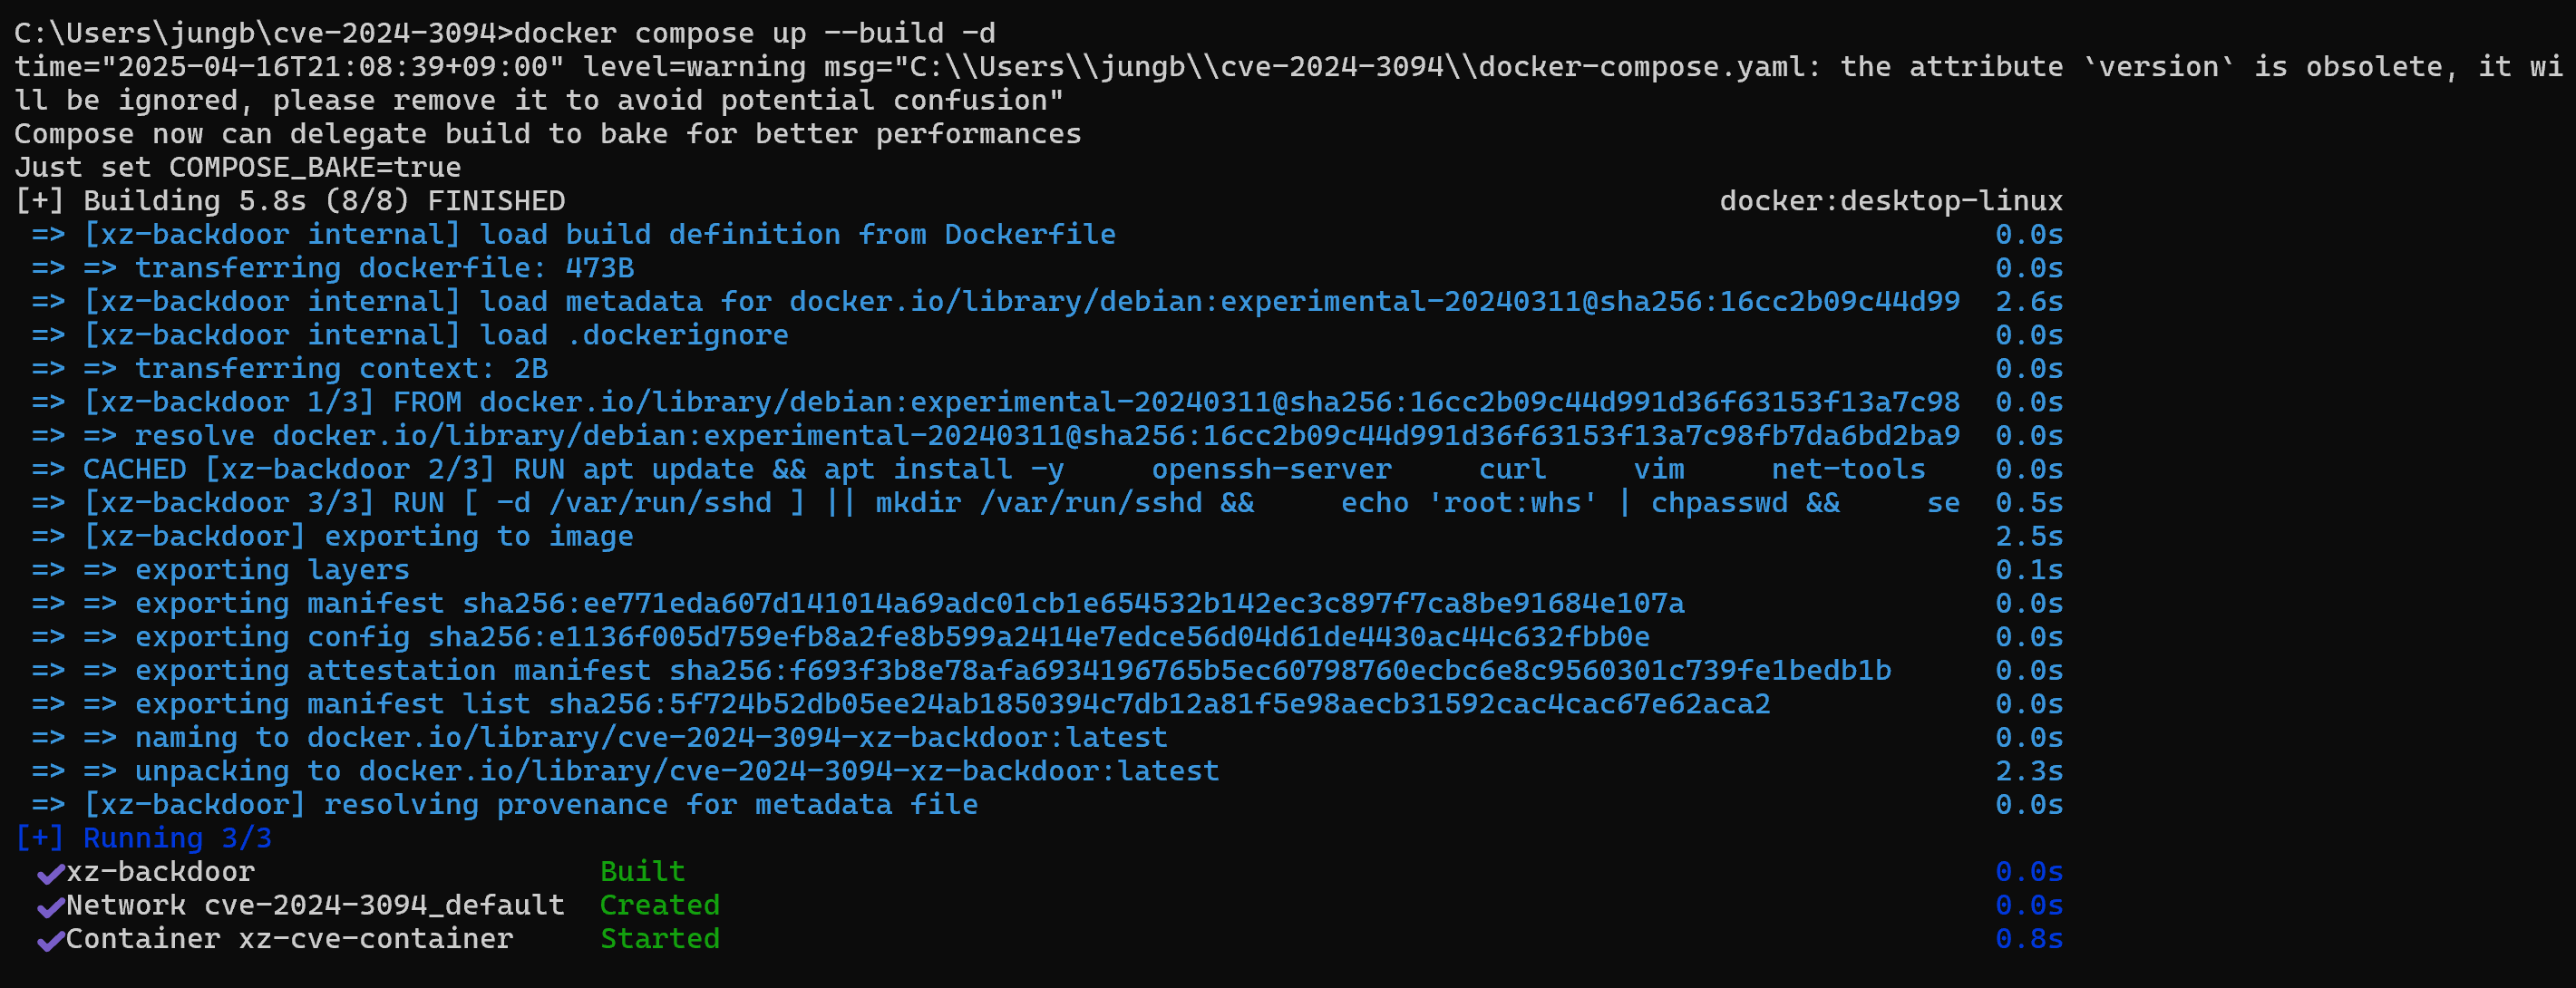
  2. Construction et exécution du conteneur docker compose up --build -d image
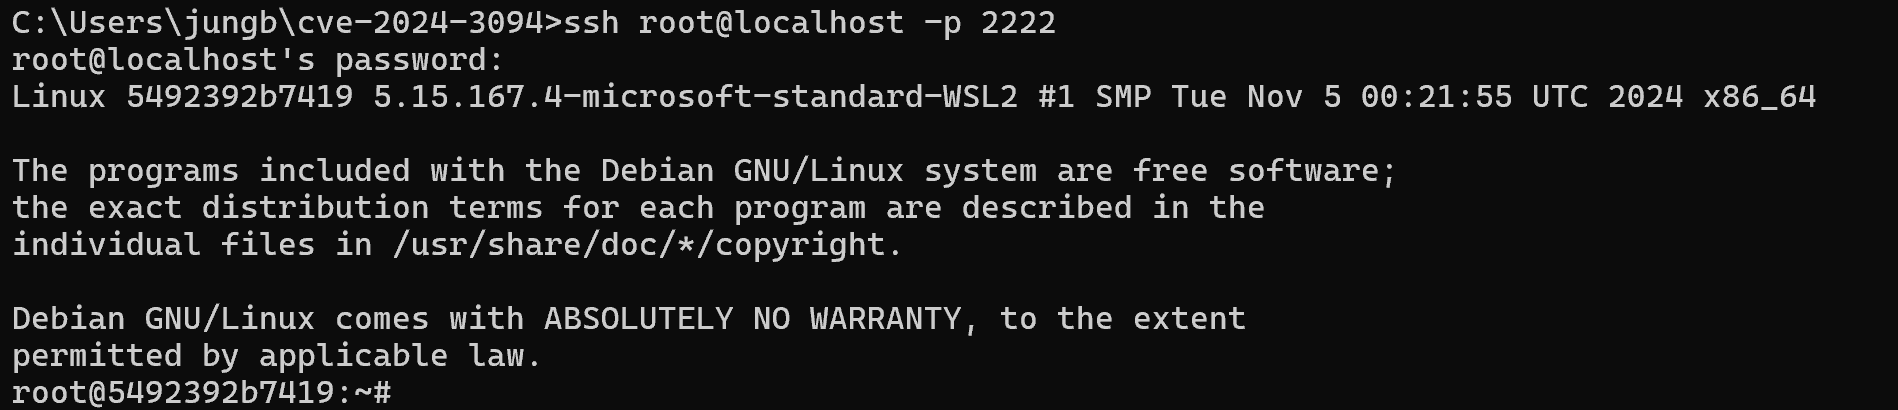
  3. Accès au système via SSH ssh root@localhost -p 2222 #mot de passe : whs image
  4. Vérification que la version de libzma5 est 5.6.0 avec dpkg dpkg -l | grep libzlma image

  5. Vérification si sshd utilise liblzma.so ldd /usr/sbin/sshd | grep lzma image

  • Aucune sortie -> Dans cet environnement de laboratoire, le binaire sshd ne semble pas être lié dynamiquement à liblzma.so, mais il a été confirmé que la version vulnérable de liblzma5 est installée. De plus, la possibilité d'exécuter un PoC a également pu être vérifiée.
  1. Rédaction du script PoC nom du fichier : poc_detect_backdoor.sh image

  2. Résultat d'exécution chmod +x poc_detect_backdoor.sh ./poc_detect_backdoor.sh image

Grâce à ces résultats, nous avons pu confirmer que le script PoC s'est exécuté correctement dans le conteneur, et il a été possible de prouver que l'environnement de laboratoire a été correctement configuré uniquement avec le Dockerfile et docker-compose.yaml.

Conclusion

  • Nous avons configuré un environnement Docker basé sur une version vulnérable contenant la backdoor XZ, vérifié si sshd référençait cette bibliothèque, puis effectué une validation de fonctionnement via une simple exécution de PoC.
  • Il a été confirmé que la reproduction était possible uniquement avec le Dockerfile et docker-compose.yaml.
  • Les méthodes pour sécuriser cette vulnérabilité consistent à supprimer la version vulnérable de XZ ou à passer à une version corrigée.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    310
  • 5

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    306
  • 6

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    301

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →