
 ashrafzaryouh/cve-2026-33825
Documentation et recherche sur CVE-2026-33825 (BlueHammer), une élévation de privilèges locale TOCTOU dans Microsoft Defender sous Windows, couvrant le déroulement de l'exploitation, les indicateurs et les mesures d'atténuation.

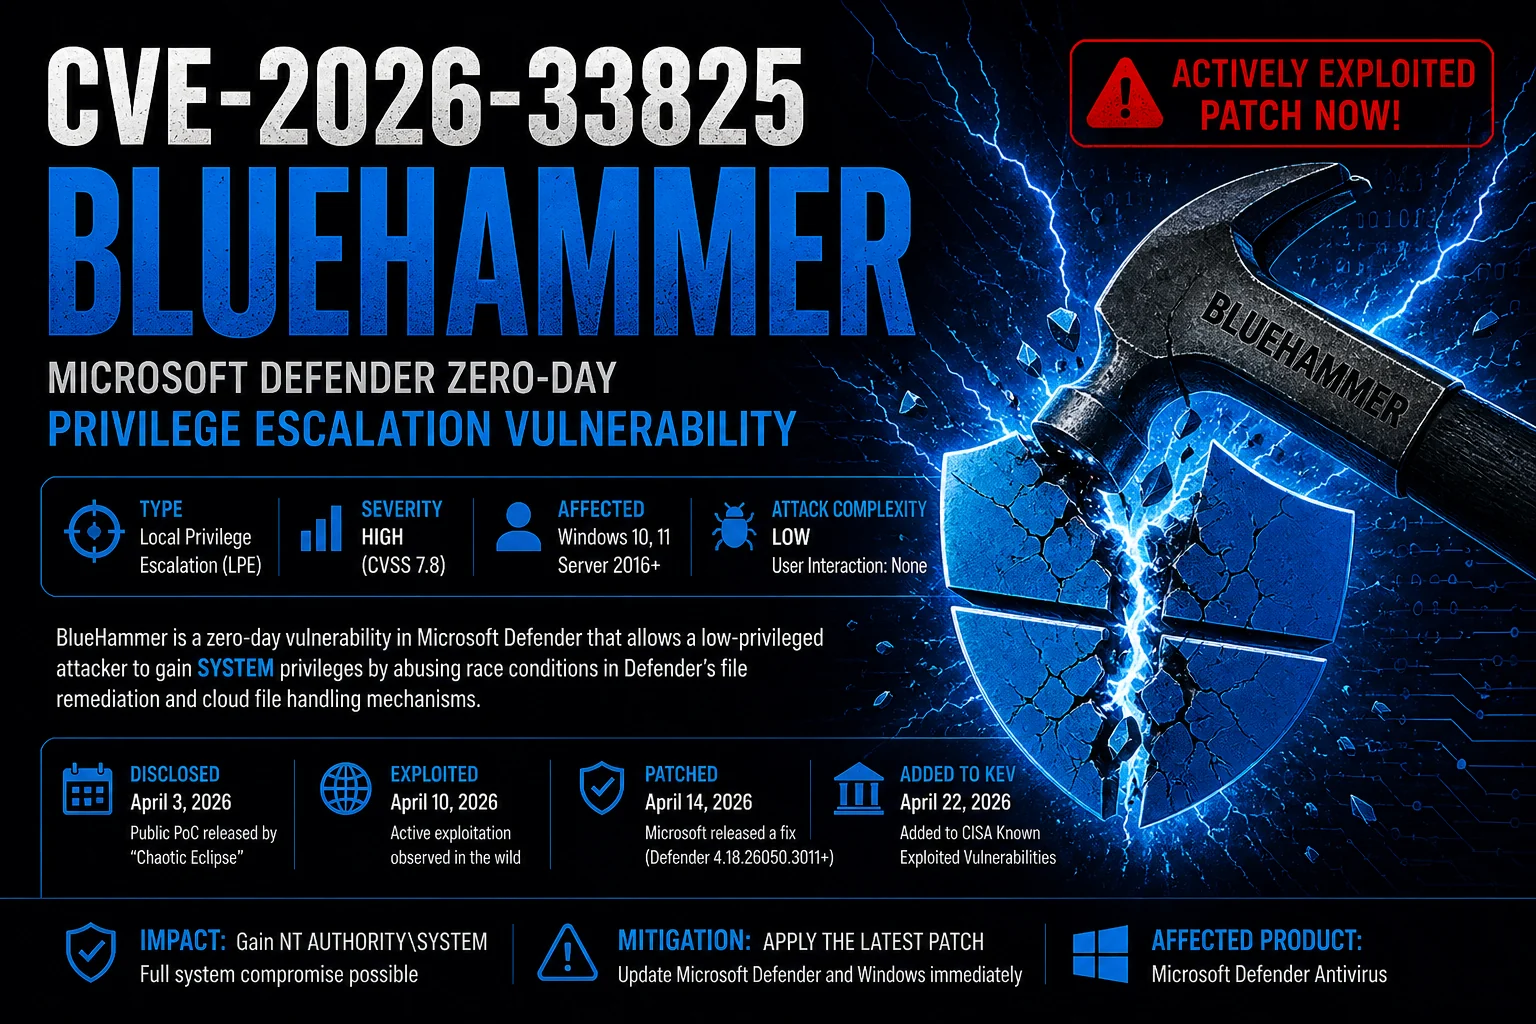


BlueHammer est une vulnérabilité d'élévation de privilèges locale de gravité élevée affectant les composants de Microsoft Defender sur les systèmes Windows.
Cette faille permet à un attaquant peu privilégié d'élever ses privilèges vers NT AUTHORITY\SYSTEM en exploitant des conditions de course sur le système de fichiers et des opérations privilégiées de Defender.
| Champ | Valeur |
|---|---|
| CVE | CVE-2026-33825 |
| Surnom | BlueHammer |
| Gravité | Élevée |
| CVSS | ~7.8 |
| Type | Élévation de privilèges locale |
| Affecte | Windows 10 / 11 / Server |
| Composant | Microsoft Defender |
| Exploitation | PoC public signalé |
| Privilège requis | Faible |
| Impact | Élévation de privilèges vers SYSTEM |
BlueHammer est une vulnérabilité de condition de course de type TOCTOU (Time-of-Check to Time-of-Use) au sein d'opérations privilégiées de Microsoft Defender.
La vulnérabilité exploiterait :
L'exploit amène Defender à effectuer des opérations privilégiées sur le système de fichiers vers des cibles contrôlées par l'attaquant.
Une exploitation réussie peut permettre aux attaquants de :
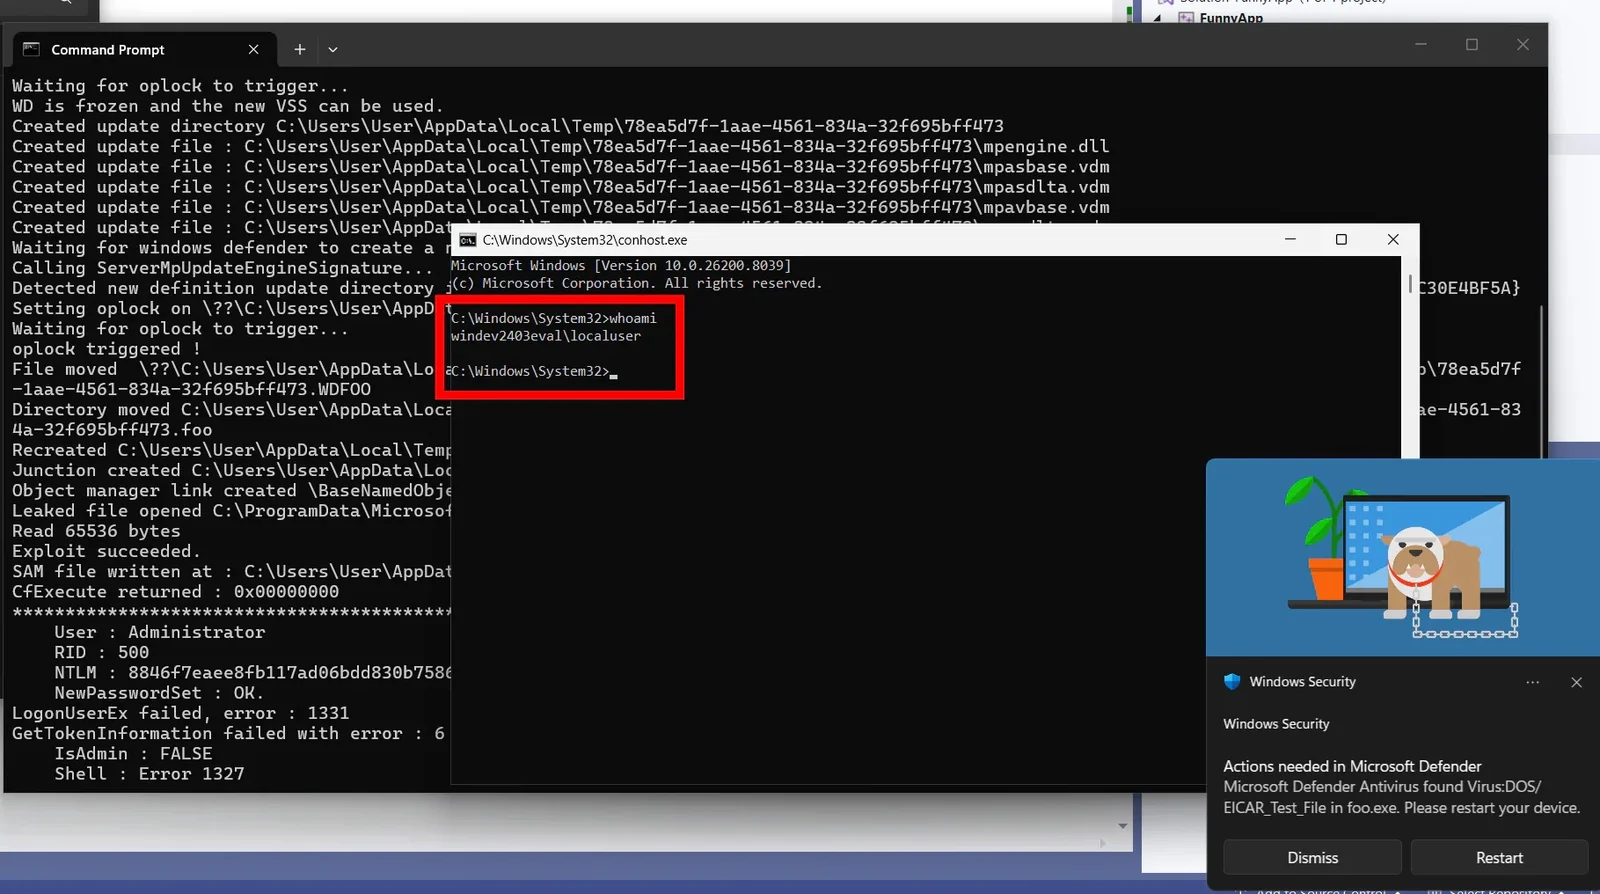
Low Privileged User
        │
        ▼
Trigger Defender Operation
        │
        ▼
Exploit TOCTOU Race Condition
        │
        ▼
Redirect Privileged File Operation
        │
        ▼
Overwrite / Move Protected Files
        │
        ▼
Execute Code as SYSTEM
BlueHammer exploite l'écart entre :
Time of Check
        ↓
Time of Use
Defender valide un fichier/un chemin, mais avant que l'opération privilégiée ne se termine, l'attaquant échange la cible.
Des attaquants utiliseraient, selon les rapports :
pour rediriger des opérations privilégiées de Defender.
Exemple conceptuel :
Defender believes:
C:\Temp\safe.txt

Actually redirected to:
C:\Windows\System32\protected_file
Les oplocks aident les attaquants à geler temporairement les opérations sur les fichiers :
Defender accesses file
        ↓
Attacker pauses operation
        ↓
Target gets swapped
        ↓
Defender resumes with SYSTEM privileges
Cela augmente la fiabilité de la condition de course.
Rapportés comme impactés :
MsMpEng.exeMpSigStub.exeLes logiciels de sécurité :
Cela rend les vulnérabilités de condition de course sur le système de fichiers extrêmement dangereuses.
BlueHammer a démontré que :
le logiciel défensif lui-même peut devenir le vecteur d'élévation de privilèges.
Installez les dernières mises à jour de la plateforme Defender.
Assurez-vous que toutes les mises à jour du Patch Tuesday sont installées.
Recherchez :
Limitez l'exécution pour les utilisateurs et applications non fiables.
Les indicateurs potentiels peuvent inclure :
Unexpected Defender file operations
SYSTEM-level cmd.exe / powershell.exe
Suspicious NTFS reparse points
Abnormal Defender remediation events
Oplock abuse patterns
| Vulnérabilité | Description |
|---|---|
| PrintNightmare | RCE/LPE du Print Spooler Windows |
| HiveNightmare | Vulnérabilité d'exposition de la SAM |
| RedSun | Technique d'exploitation liée à Defender |
| unDefend | Famille de techniques d'abus de Defender |
| Concept | Description |
|---|---|
| LPE | Élévation de privilèges locale |
| TOCTOU | Faille de type time-of-check vs time-of-use |
| Oplocks | Synchronisation des opérations du système de fichiers |
| Reparse Points | Fonctionnalité de redirection du système de fichiers |
| SYSTEM | Plus haut privilège local sous Windows |
Ce dépôt/cette documentation est fourni(e) à des fins :
N'utilisez pas ces informations pour des activités non autorisées.






