
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-33017 — Avis et preuve de concept pour CVE-2026-33017, une faille d'exécution de code à distance non authentifiée dans Langflow ≤1.8.2 via le point de terminaison de flux build_public_tmp. | Kitploit
Outils/GitHubGitHub/ashrafzaryouh/cve-2026-33017
Analyse des VulnérabilitésExploitationExploitation d'Applications WebApprentissage et ÉducationOutil d'Accès à Distance
GitHubashrafzaryouh/cve-2026-33017

CVE-2026-33017

Avis et preuve de concept pour CVE-2026-33017, une faille d'exécution de code à distance non authentifiée dans Langflow ≤1.8.2 via le point de terminaison de flux build_public_tmp.

Voir le dépôt
il y a 1 moisPas encore vérifié
Partager

🚨 CVE-2026-33017 - Exécution de code à distance critique non authentifiée dans Langflow

langflow Severity Affected Type

Les versions ≤ 1.8.2 de Langflow contiennent une grave vulnérabilité de sécurité qui permet à des attaquants non authentifiés de parvenir à une exécution de code à distance (RCE) sur le serveur.


📊 Détails de la vulnérabilité

AttributDétails
ID CVECVE-2026-33017
GravitéCritique (CVSS 9.8)
Versions affectéesLangflow ≤ 1.8.2
Version corrigéeLangflow 1.9.0 et supérieure
Type de vulnérabilitéInjection de code non authentifiée (exec())
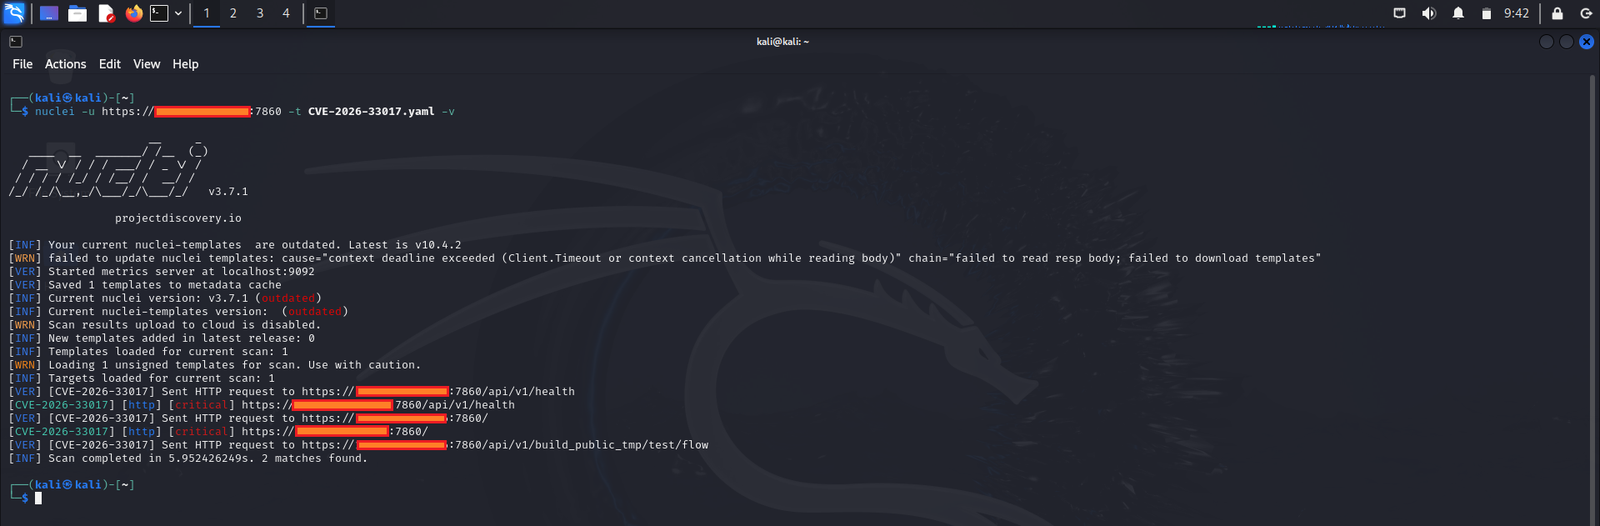
Vecteur d'attaque/api/v1/build_public_tmp/{flow_id}/flow
AuthentificationAucune requise

🧨 Cause racine

Le point de terminaison /api/v1/build_public_tmp/{flow_id}/flow a été conçu pour les flux publics. Cependant, lorsque des données de flux contrôlées par l'attaquant sont transmises, l'application exécute du code Python arbitraire à l'aide de exec() sans aucun bac à sable ni validation.

Cela permet à tout attaquant non authentifié sur Internet d'obtenir le contrôle total du serveur.

⚠️ Impact

  • Compromission totale du serveur
  • Exécution de commandes arbitraires
  • Vol / fuite de données
  • Déploiement de logiciels malveillants (mineurs de cryptomonnaies, rançongiciels, portes dérobées)
  • Attaques de la chaîne d'approvisionnement (Langflow étant largement utilisé pour les agents IA)

🛡️ Atténuation

  • Mettez immédiatement à niveau vers Langflow 1.9.0 ou une version plus récente
  • Si la mise à niveau n'est pas possible :
    • N'exposez pas Langflow directement à Internet
    • Désactivez les flux publics
    • Utilisez une segmentation réseau stricte et un proxy inverse avec authentification

Démo

CVE-2026-33017

📚 Références

  • Avis de sécurité Langflow
  • Détails NVD
  • Catalogue des vulnérabilités exploitées connues (KEV) de la CISA

⚠️ Avertissement

Ce dépôt est fourni à des fins éducatives et de recherche en sécurité uniquement.
Les informations et outils présentés ici visent à aider les administrateurs système et les chercheurs en sécurité à comprendre la vulnérabilité et à protéger leurs systèmes.

L'exploitation non autorisée de systèmes que vous ne possédez pas est illégale et contraire à l'éthique.


Réalisé pour la sensibilisation à la sécurité et la recherche responsable

⭐ Si ce dépôt vous a été utile, pensez à lui attribuer une étoile !

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    322
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    251

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





