
 ashrafzaryouh/cve-2026-32475
Documentation d'avis pour CVE-2026-32475, une vulnérabilité critique de téléversement de fichier sans restriction (CWE-434) dans Elementor Pro menant à une RCE, avec des conseils de détection et des étapes d'atténuation.

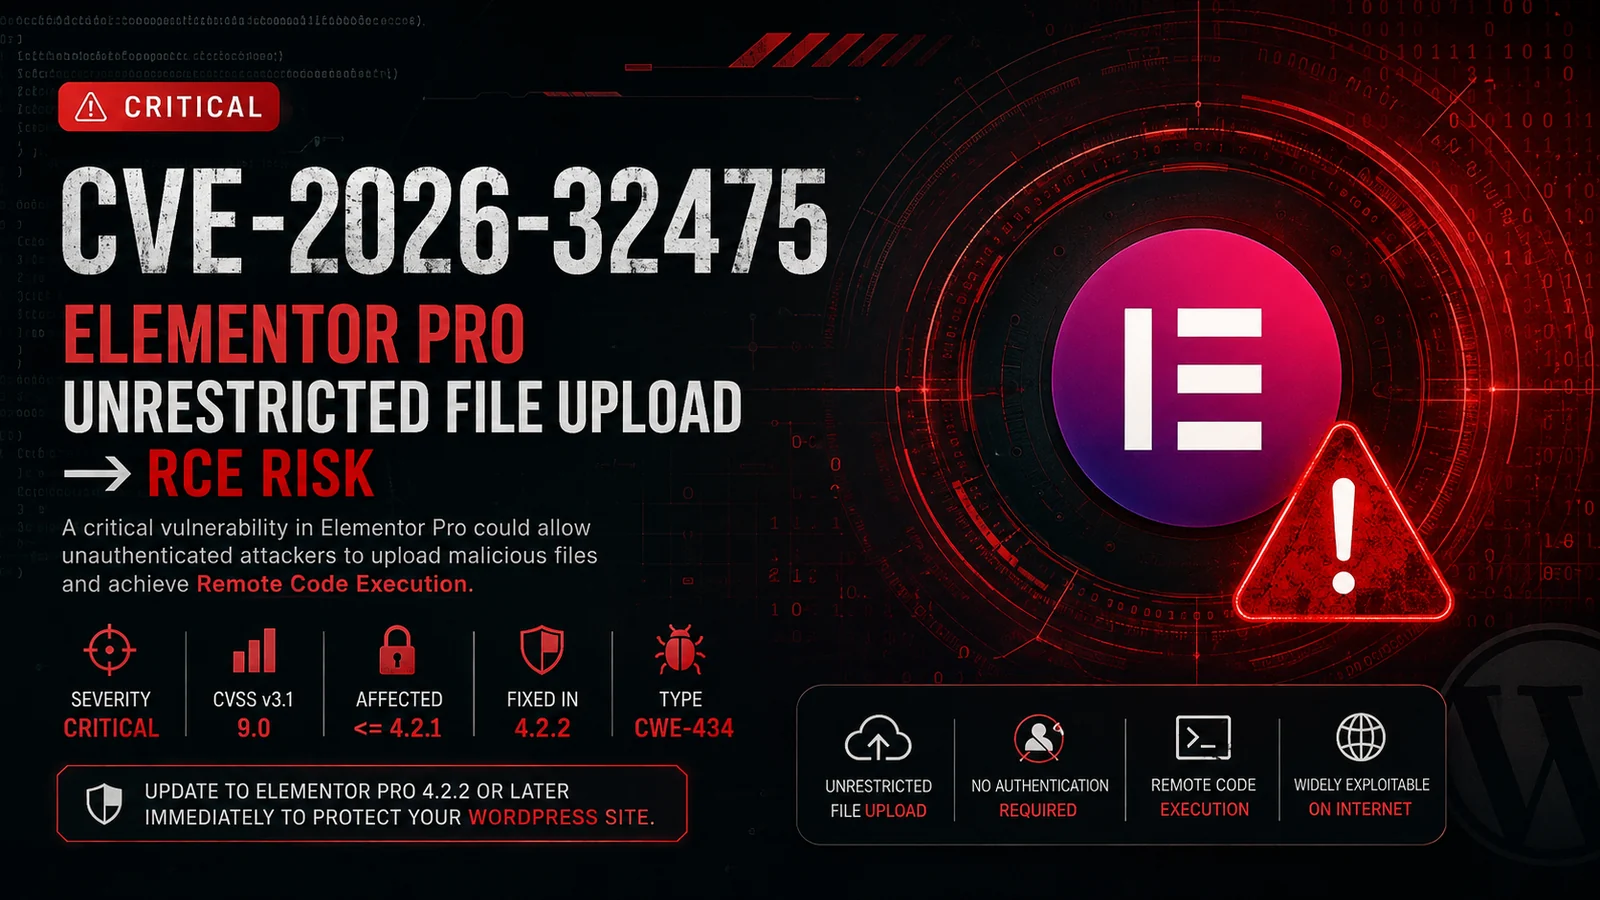

Vulnérabilité critique de téléversement de fichier sans restriction dans Elementor Pro
Pouvant conduire à une exécution de code à distance (RCE)
CVE-2026-32475 est une vulnérabilité de sécurité critique affectant Elementor Pro, un plugin de constructeur de pages WordPress largement déployé.
La vulnérabilité réside dans des restrictions insuffisantes autour des téléversements de fichiers, permettant à un attaquant de potentiellement téléverser un type de fichier dangereux qui peut ensuite être traité par le serveur.
Dans des configurations vulnérables, une exploitation réussie peut conduire à une exécution de code à distance (RCE) avec les privilèges du processus WordPress/PHP sous-jacent.
Avis de sécurité : Cette documentation décrit la vulnérabilité et son impact à des fins de recherche défensive et de tests de sécurité autorisés. Aucune charge d'exploitation weaponisée n'est incluse.
| Propriété | Détails |
|---|---|
| CVE | CVE-2026-32475 |
| Produit | Elementor Pro |
| Plateforme | WordPress |
| Type de vulnérabilité | Téléversement sans restriction de fichier de type dangereux |
| CWE | CWE-434 |
| Gravité | 🔴 Critique |
| CVSS | 9.0 |
| Versions affectées | <= 4.2.1 |
| Version corrigée | 4.2.2 |
| Impact potentiel | Exécution de code à distance |
La vulnérabilité est liée à la manière dont Elementor Pro valide puis traite les fichiers téléversés.
Une divergence entre l'étape de validation et l'étape de traitement du fichier peut permettre à des données de téléversement multipart spécialement conçues de contourner les restrictions attendues.
Conceptuellement :
          HTTP Multipart Upload
                    │
                    ▼
          ┌───────────────────┐
          │ Upload Validation │
          └─────────┬─────────┘
                    │
             Validation Bypass
                    │
                    ▼
          ┌───────────────────┐
          │ File Processing   │
          └─────────┬─────────┘
                    │
                    ▼
          Dangerous File Type
                    │
                    ▼
             Server Execution
                    │
                    ▼
                  RCE
Le problème de sécurité résulte donc d'hypothèses incohérentes entre ce que la couche de validation considère comme sûr et ce que la couche de traitement traite finalement.
Une exploitation réussie contre une installation vulnérable pourrait potentiellement permettre à un attaquant de :
L'impact réel dépend fortement des privilèges du processus WordPress/PHP et de la configuration du serveur.
La vulnérabilité est associée à la fonctionnalité de téléversement de fichiers exposée par Elementor Pro.
Une chaîne d'attaque simplifiée peut être représentée comme suit :
Attacker
   │
   │ Crafted HTTP request
   ▼
WordPress
   │
   ▼
Elementor Pro
   │
   ├── Upload validation
   │
   ├── File processing
   │
   ▼
Filesystem
   │
   ▼
Potentially executable content
   │
   ▼
Remote Code Execution
⚠️ L'exploitation ne doit être effectuée que contre des systèmes que vous possédez ou pour lesquels vous disposez d'une autorisation explicite de test.
La principale mesure corrective consiste à mettre à niveau :
Elementor Pro 4.2.1
        ↓
Elementor Pro 4.2.2+
Depuis l'interface d'administration WordPress :
Dashboard
   └── Plugins
        └── Elementor Pro
             └── Version
Pour les installations potentiellement exposées, examinez :
Web server access logs
PHP logs
WordPress logs
File modification timestamps
Authentication logs
WAF events
Recherchez les requêtes de téléversement multipart inhabituelles et les fichiers inattendus apparaissant dans les répertoires contrôlés par WordPress.
Les équipes de sécurité peuvent surveiller :
POST requests
      │
      ├── multipart/form-data
      │
      ├── unusual filename parameters
      │
      ├── unexpected extensions
      │
      └── suspicious upload destinations
D'autres indicateurs peuvent inclure :
Pour des tests autorisés, une évaluation sécurisée doit viser à déterminer si la cible exécute une version affectée plutôt qu'à déployer des charges utiles exécutables.
Exemple de vérification d'inventaire :
Target
  │
  ▼
WordPress detected
  │
  ▼
Elementor Pro detected
  │
  ▼
Version identified
  │
  ├── <= 4.2.1 → ⚠️ Potentially vulnerable
  │
  └── >= 4.2.2 → ✅ Patched
| Risque | Niveau |
|---|---|
| Confidentialité | 🔴 Élevé |
| Intégrité | 🔴 Élevé |
| Disponibilité | 🟠 Élevé |
| Exploitabilité | 🔴 Élevé |
| Gravité globale | 🔴 Critique |
Pour les organisations utilisant WordPress :
CVE-2026-32475CWE-434 — Unrestricted Upload of File with Dangerous Type4.2.2





