

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/ashrafzaryouh/cve-2026-25089
Outils DéfensifsAnalyse des VulnérabilitésExploitationExploitation d'Applications WebRenseignement sur les MenacesRéponse aux Incidents
GitHubashrafzaryouh/cve-2026-25089

CVE-2026-25089

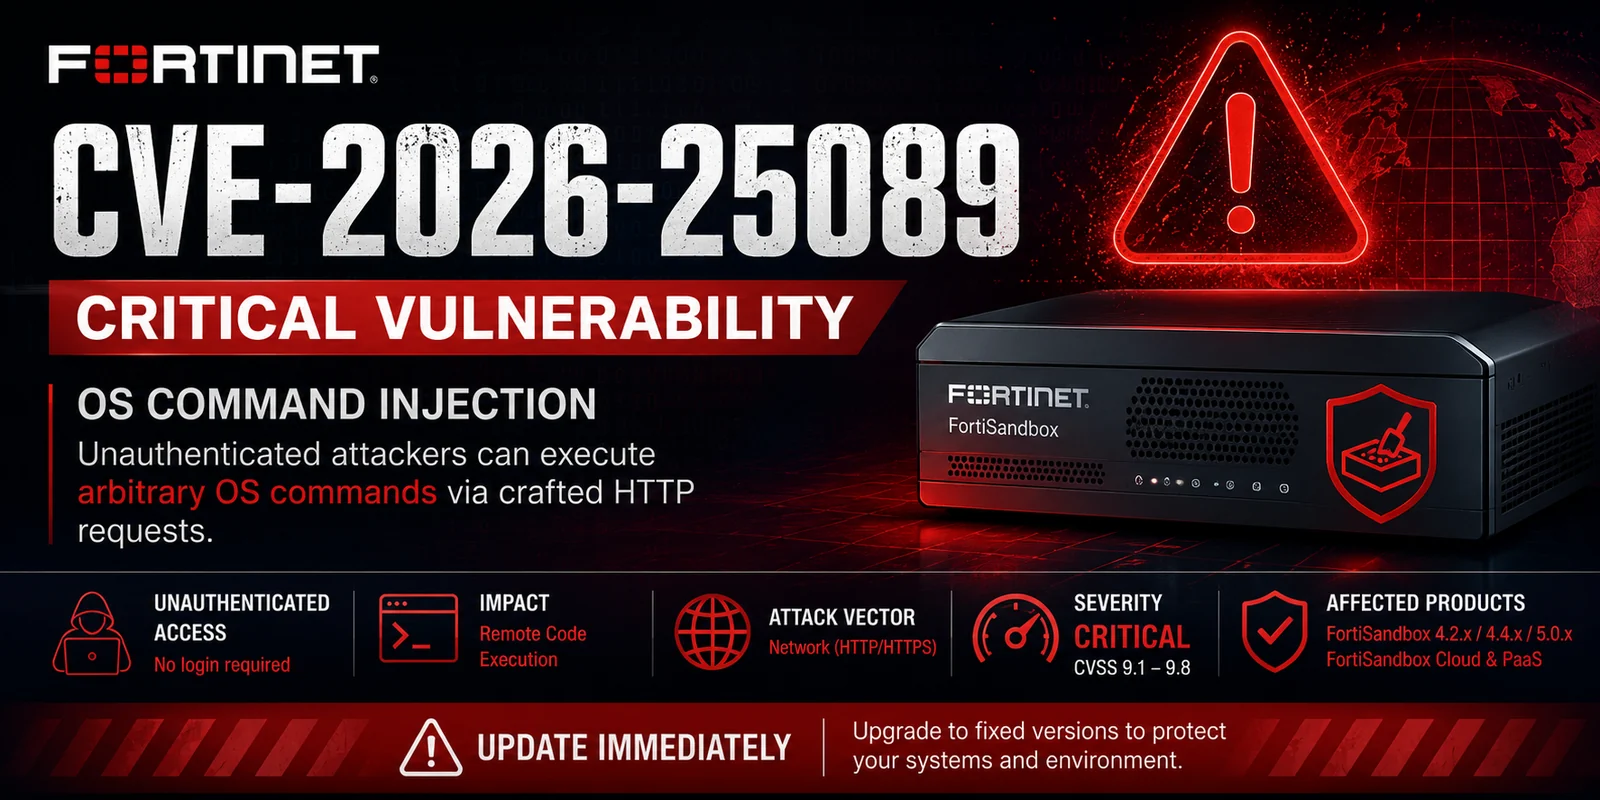
Avis sur CVE-2026-25089, une injection de commande OS critique non authentifiée dans Fortinet FortiSandbox, couvrant les versions affectées, le CVSS, la détection et l'atténuation.

Voir le dépôt
3il y a 5 moisPas encore vérifié
Partager

🚨 CVE-2026-25089 - Injection de commande OS critique dans FortiSandbox

ChatGPT Image Jun 12, 2026, 07_41_34 PM

Severity CVSS Attack Vector Authentication


📖 Aperçu

CVE-2026-25089 est une vulnérabilité critique d'injection de commande OS (CWE-78) affectant plusieurs déploiements de Fortinet FortiSandbox.

Un attaquant distant non authentifié peut exploiter cette faille en envoyant des requêtes HTTP spécialement conçues, entraînant l'exécution arbitraire de commandes sur le système d'exploitation sous-jacent.

⚠️ Une exploitation réussie peut entraîner la compromission complète de l'appliance et l'exécution de code à distance (RCE).


🎯 Détails de la vulnérabilité

ChampValeur
CVECVE-2026-25089
GravitéCritique
CWECWE-78
Type d'attaqueInjection de commande OS
AuthentificationNon requise
Interaction utilisateurAucune
ImpactExécution de code à distance
ExploitabilitéÀ distance
ÉditeurFortinet

🔥 Impact technique

Un attaquant peut :

  • Exécuter des commandes système arbitraires
  • Obtenir un accès shell à distance
  • Compromettre les appliances FortiSandbox
  • Accéder à des données d'analyse sensibles
  • Pivoter vers des environnements internes
  • Établir des mécanismes de persistance

🖥️ Produits affectés

ProduitVersions vulnérables
FortiSandbox5.0.0 – 5.0.5
FortiSandbox4.4.0 – 4.4.8
FortiSandbox4.2.x
FortiSandbox Cloud5.0.4 – 5.0.5
FortiSandbox PaaS5.0.4 – 5.0.5

✅ Versions corrigées

ProduitVersion corrigée
FortiSandbox5.0.6
FortiSandbox4.4.9
FortiSandbox Cloud5.0.6
FortiSandbox PaaS5.0.6

📊 Détail du score CVSS

CVSS v3.1 Score: 9.8 (Critical)

AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H

Métriques

MétriqueValeur
Vecteur d'attaqueRéseau
Complexité de l'attaqueFaible
Privilèges requisAucun
Interaction utilisateurAucune
ConfidentialitéÉlevée
IntégritéÉlevée
DisponibilitéÉlevée

⚔️ Scénario d'attaque

Attacker
    │
    ▼
Crafted HTTP Request
    │
    ▼
Vulnerable FortiSandbox Endpoint
    │
    ▼
OS Command Injection
    │
    ▼
Remote Code Execution
    │
    ▼
System Compromise

🔍 Opportunités de détection

Surveiller :

  • Les requêtes HTTP inattendues
  • L'exécution de commandes suspectes
  • Les connexions sortantes inhabituelles
  • L'activité de reverse shell
  • Les actions administratives non autorisées
  • Les anomalies de création de processus

🛡️ Atténuation

Actions immédiates

  • Mettre à niveau vers les versions corrigées
  • Restreindre l'exposition de l'interface de gestion
  • Limiter l'accès à l'aide d'ACL
  • Activer la surveillance réseau
  • Examiner les journaux de l'appliance
  • Mener des activités de threat hunting

Actions à long terme

  • Segmenter les réseaux de gestion
  • Imposer une administration via VPN uniquement
  • Mettre en place une couverture IDS/IPS
  • Maintenir des processus de gestion des vulnérabilités

📚 Références

  • Avis de sécurité Fortinet
  • Entrée NIST NVD
  • Base de données CVE MITRE

⚠️ Avertissement

Ce dépôt est destiné à :

  • La sensibilisation à la sécurité
  • Le suivi des vulnérabilités
  • La recherche défensive
  • La préparation à la réponse aux incidents

Les informations fournies doivent être utilisées uniquement dans des environnements autorisés et légaux.


🚨 Corrigez immédiatement — Les systèmes FortiSandbox exposés à Internet sont prioritaires

CVE-2026-25089

Made with ❤️ by Security Researchers

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    370
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    289

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





