
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/ashrafzaryouh/cve-2026-21858
Analyse des VulnérabilitésExploitationExploitation d'Applications WebSécurité WebTests d'IntrusionOutil d'Accès à Distance
GitHubashrafzaryouh/cve-2026-21858

CVE-2026-21858

Avis pour CVE-2026-21858 (« Ni8mare »), une RCE non authentifiée dans l'automatisation de workflows n8n via une confusion de Content-Type dans les webhooks, avec des conseils d'exploitation, de détection et de correctifs.

Voir le dépôt
1il y a 8 moisPas encore vérifié
Partager

🚨 CVE-2026-21858 — « Ni8mare »

G-ELe0qa4AA62WN

Severity CVSS Attack Vector Auth Required

Une vulnérabilité critique d'exécution de code à distance non authentifiée dans une plateforme open-source d'automatisation de workflows.


📖 Table des matières

  • Aperçu
  • Détails techniques
  • Gravité et CVSS
  • Versions affectées
  • Impact
  • Exploitation
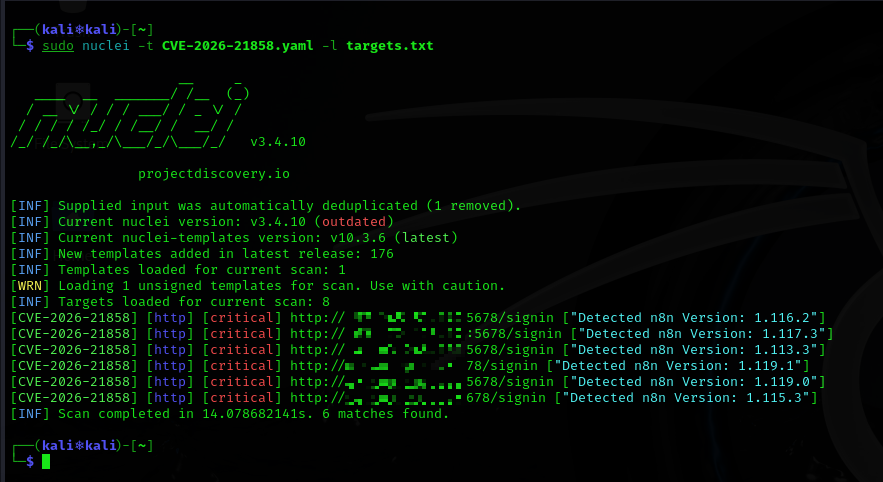
  • Détection
  • Correction
  • Atténuation
  • Résumé

🔎 Aperçu

CVE-2026-21858, surnommée « Ni8mare », est une vulnérabilité critique découverte dans n8n — une plateforme populaire pour la création de workflows d'automatisation (par exemple, l'automatisation d'appels API, d'intégrations, de connecteurs SaaS).

Elle permet à des attaquants distants non authentifiés d'interagir avec des points de terminaison webhook/form mal validés et d'obtenir un accès non autorisé à des fichiers et à des ressources internes du serveur.

Une exploitation réussie peut conduire à une exécution de code à distance (RCE) complète et à la prise de contrôle totale de l'instance.


🧠 Détails techniques

  • Cause racine : validation d'entrée incorrecte et confusion de Content-Type dans la logique de traitement des webhooks/formulaires.
  • Les attaquants peuvent envoyer des requêtes HTTP forgées qui trompent le système pour exposer le contenu de fichiers ou déclencher des workflows dangereux.
  • La faille permet aux attaquants de :
    • Lire des fichiers arbitraires sur l'hôte
    • Exposer des identifiants et jetons sensibles
    • Forger des jetons de session administrateur
    • Abuser des nœuds de workflow (par exemple, Execute Command) pour exécuter des commandes système arbitraires
    • Compromettre entièrement l'instance du serveur

📊 Gravité et CVSS

MétriqueDétails
Score CVSS (v3.1)10.0 — Critique
Vecteur d'attaqueRéseau
Privilèges requisAucun
Authentification requise❌ Aucune
Interaction utilisateur❌ Aucune
Impact sur la confidentialitéÉlevé
Impact sur l'intégritéÉlevé
Impact sur la disponibilitéAucun

Cela représente la gravité maximale possible pour une faille d'exécution de code à distance.


📦 Versions affectées

La vulnérabilité affecte la plateforme open-source n8n :

= 1.65.0 et < 1.121.0

id="vsurvey1"

Toutes les instances auto-hébergées exécutant des versions antérieures à 1.121.0 sont vulnérables.


🔥 Impact

Un attaquant exploitant cette vulnérabilité peut :

  • 🔓 Lire des fichiers système arbitraires
  • 🔑 Exposer des identifiants de base de données, clés API, jetons
  • 🔐 Forger des sessions d'authentification
  • 🛠 Exécuter des commandes système arbitraires
  • 💥 Compromettre entièrement la machine hôte
  • ↔ Pivoter vers des systèmes et intégrations connectés

Les instances exposées sur l'internet public sont particulièrement à risque.

🧨 Exploitation

cve-2026-21858

Cette vulnérabilité est :

  • Distante : aucune restriction réseau nécessaire au-delà de l'accès aux points de terminaison webhook/form
  • Non authentifiée : aucune connexion ni identifiant requis
  • De faible complexité : facile pour les attaquants de forger des requêtes d'exploitation

Les preuves issues du balayage d'Internet suggèrent que des dizaines de milliers d'instances potentiellement exposées restent accessibles en ligne.


🔍 Détection

Surveillez :

  • Les requêtes HTTP inattendues avec des en-têtes Content-Type inhabituels
  • Les schémas d'accès aux points de terminaison webhook/form depuis des sources non fiables
  • Les accès suspects à des fichiers ou les journaux d'exécution de nœuds
  • Les journaux du serveur web montrant des exécutions de workflows anormales

🛠 Correction

✅ Appliquer le correctif immédiatement

Mettez à jour n8n vers la version 1.121.0 ou ultérieure — cette version inclut le correctif pour CVE-2026-21858.

  1. Arrêtez votre instance n8n actuelle
  2. Mettez à niveau vers 1.121.0+
  3. Redémarrez le service
  4. Vérifiez qu'aucun nœud non corrigé exposé ne subsiste

🧱 Atténuation temporaire (si le correctif est retardé)

Pendant la mise à jour, réduisez l'exposition :

  • Restreindre l'accès externe aux points de terminaison webhook et de formulaire
  • Exiger une authentification pour toutes les requêtes entrantes
  • Utiliser des règles de pare-feu pour limiter le trafic entrant
  • Désactiver les webhooks publics jusqu'à ce que le correctif soit appliqué

🔐 Liste de vérification de sécurité

  • Exécuter n8n ≥ 1.121.0
  • Restreindre l'accès réseau aux adresses IP de confiance
  • Renouveler tous les secrets stockés (clés API/jetons/identifiants)
  • Examiner les définitions de workflows pour détecter tout contenu dangereux
  • Auditer les journaux d'accès pour détecter les tentatives d'exploitation

📌 Résumé

ChampValeur
ID CVECVE-2026-21858
SurnomNi8mare
Produitn8n Workflow Automation
GravitéCritique (CVSS 10.0)
TypeExécution de code à distance non authentifiée
Authentification requiseNon
Version corrigée≥ 1.121.0

⚠️ Avis final

Si vous exécutez n8n où que ce soit — en particulier sur des instances auto-hébergées exposées à Internet — appliquez immédiatement le correctif vers la version 1.121.0 ou supérieure. Le risque de compromission totale du système est élevé, et des exploits automatisés sont possibles compte tenu des détails publics de ce problème.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    257

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





