
 ashrafzaryouh/cve-2026-20127
Avis relatif à CVE-2026-20127, un contournement d'authentification critique dans Cisco Catalyst SD-WAN (CVSS 10.0), couvrant la cause racine, le déroulement de l'exploitation, les produits affectés, la détection et l'atténuation.

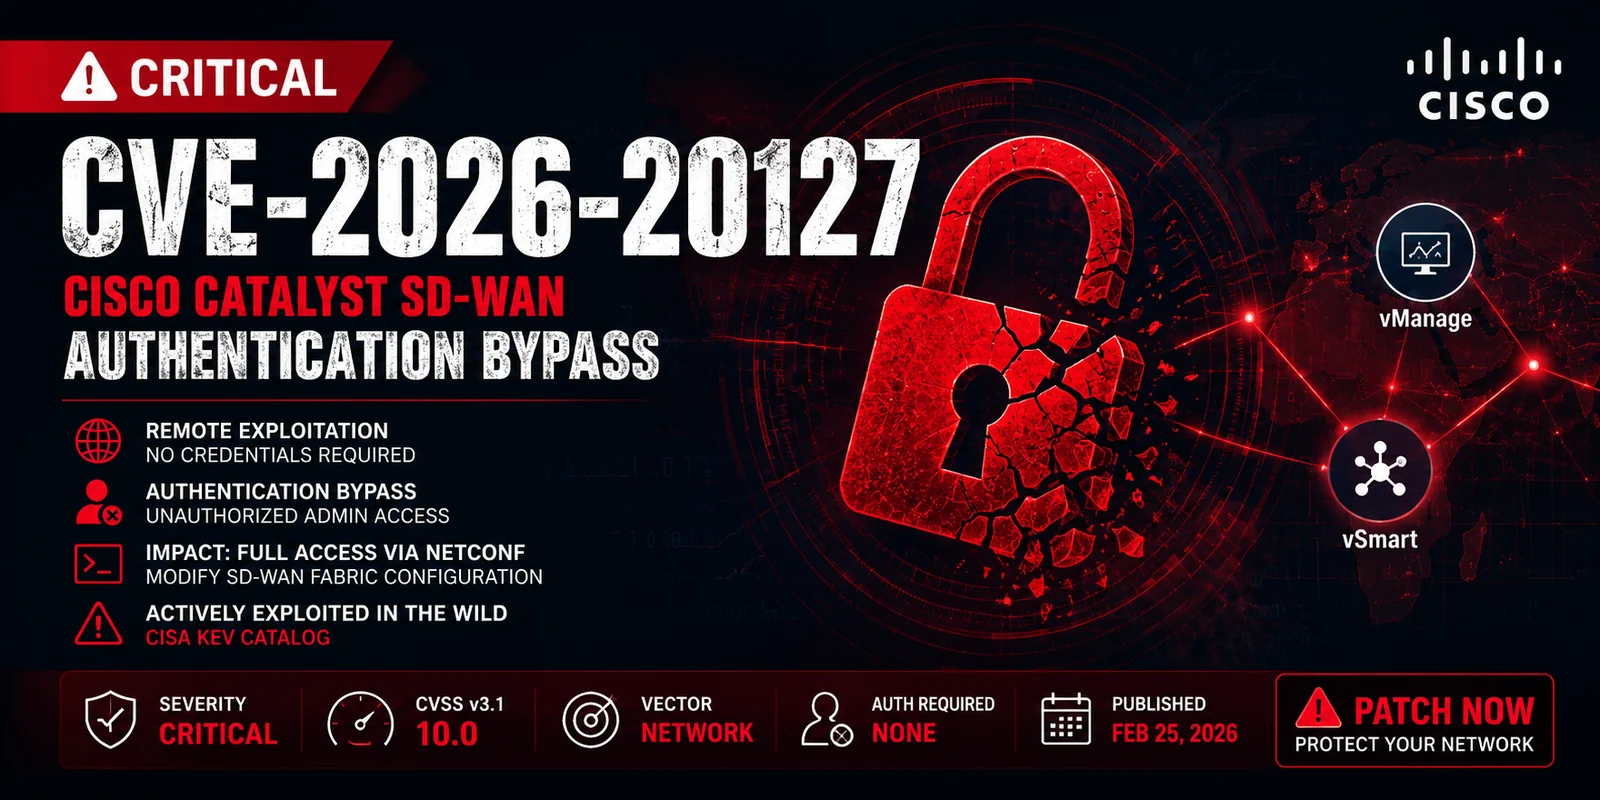


CVE-2026-20127 est une vulnérabilité critique de contournement d'authentification affectant les composants Cisco Catalyst SD-WAN, notamment les contrôleurs et les systèmes de gestion.
Un attaquant distant non authentifié peut exploiter une validation d'authentification incorrecte dans le plan de contrôle SD-WAN, ce qui lui permet d'obtenir un accès complet de niveau administrateur à l'infrastructure réseau.
Ce problème est considéré comme de gravité critique (CVSS 10.0) et a été observé comme activement exploité dans des environnements réels.
Une exploitation réussie peut permettre à un attaquant de :
La vulnérabilité est causée par une validation incorrecte des requêtes d'authentification des pairs SD-WAN, permettant à un trafic réseau forgé d'être traité comme une communication interne de confiance.
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H
| Métrique | Valeur |
|---|---|
| Vecteur d'attaque | Réseau |
| Complexité de l'attaque | Faible |
| Privilèges requis | Aucun |
| Interaction utilisateur | Aucune |
| Portée | Modifiée |
| Confidentialité | Élevée |
| Intégrité | Élevée |
| Disponibilité | Élevée |
[1] Attacker sends crafted SD-WAN peer request
        ↓
[2] Authentication validation fails
        ↓
[3] System trusts attacker as valid internal peer
        ↓
[4] Access to NETCONF / management APIs granted
        ↓
[5] Full SD-WAN control plane compromise
Plusieurs branches logicielles peuvent être concernées selon la configuration et la version.
Les équipes de sécurité doivent surveiller :
Il n'existe aucun contournement sûr. Le déploiement du correctif est requis.
| Catégorie | Niveau |
|---|---|
| Exploitabilité | Très élevé |
| Impact | Critique |
| Difficulté de détection | Moyen–Élevé |
| Urgence du correctif | Immédiate |
Cette vulnérabilité est particulièrement dangereuse car elle cible le plan de contrôle SD-WAN, qui joue le rôle de cerveau du réseau d'entreprise.
Une exploitation réussie peut entraîner :
« Compromettre le plan de contrôle SD-WAN équivaut à compromettre l'ensemble du réseau. »






