 ashrafzaryouh/cve-2026-15409
Documentation d'avis pour CVE-2026-15409, une SSRF critique non authentifiée dans les appliances SonicWall SMA1000, couvrant les modèles affectés, l'impact, les conseils de détection et la remédiation.

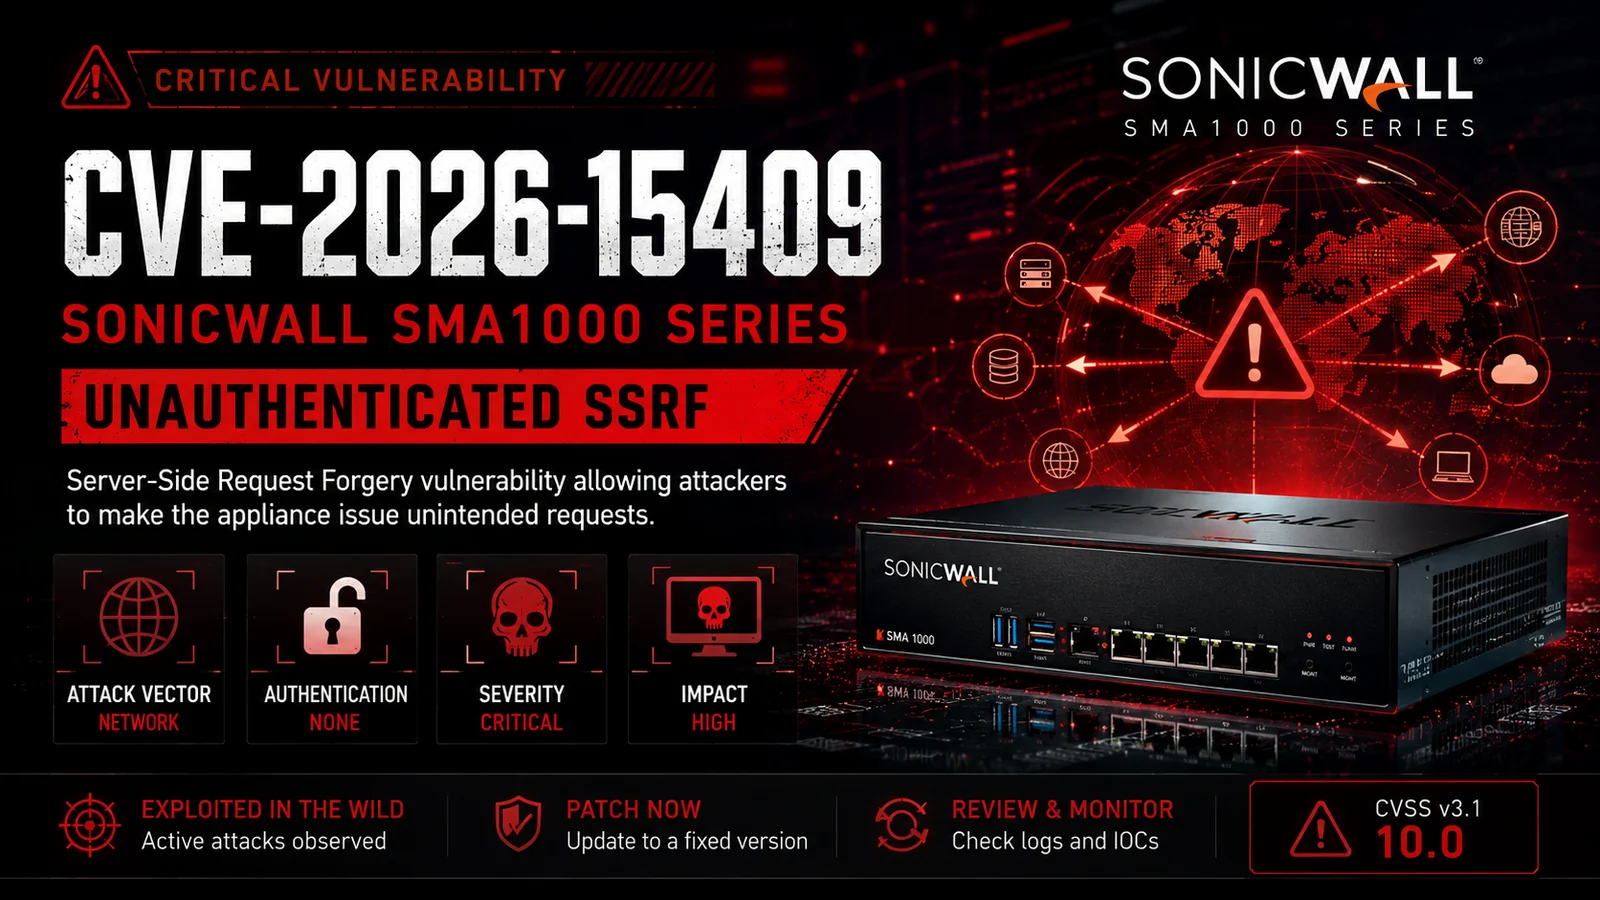



Vulnérabilité critique de type Server-Side Request Forgery (SSRF) affectant les appliances SonicWall SMA1000 Series.
Ce dépôt documente la vulnérabilité, les produits affectés, une vue d'ensemble technique, l'impact, les recommandations de détection et les mesures de remédiation.
CVE-2026-15409 est une vulnérabilité critique de type Server-Side Request Forgery (SSRF) non authentifiée dans les appliances SonicWall SMA1000 Series.
Cette faille permet à un attaquant distant de forcer l'appliance à effectuer des requêtes HTTP non intentionnelles vers des ressources internes ou externes. Selon les avis publics, la vulnérabilité a été exploitée dans des attaques réelles et peut être chaînée avec d'autres vulnérabilités pour un compromis plus poussé.
| Champ | Valeur |
|---|---|
| ID CVE | CVE-2026-15409 |
| Sévérité | Critique |
| CVSS v3.1 | 10.0 |
| Vecteur d'attaque | Réseau |
| Authentification | Aucune |
| Interaction utilisateur | Non requise |
| Type | Server-Side Request Forgery (SSRF) |
| Impact | Accès aux ressources internes, chaînage d'attaques |
| Produit | Statut |
|---|---|
| SonicWall SMA1000 Series | Vulnérable |
| SMA6210 | Vulnérable |
| SMA7210 | Vulnérable |
| SMA8200v | Vulnérable |
Une exploitation réussie peut permettre aux attaquants de :
Internet
      │
      ▼
Attacker
      │
      ▼
SonicWall SMA1000
      │
      ▼
Unexpected Internal HTTP Requests
      │
      ▼
Internal Services / Cloud Metadata / Management Interfaces
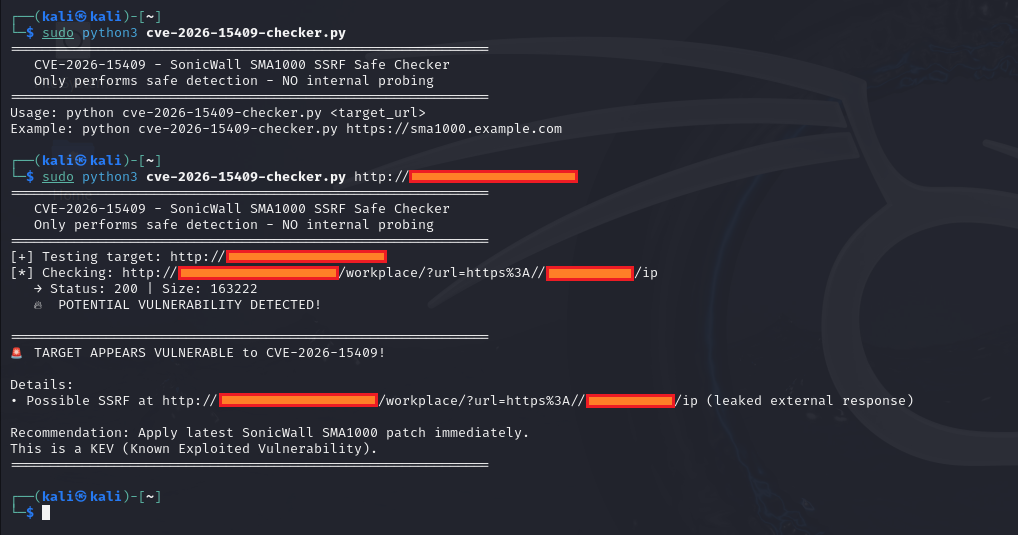
Les équipes de sécurité doivent surveiller :
.
├── README.md
├── assets
│   └── banner.png
├── docs
│   ├── overview.md
│   ├── timeline.md
│   └── mitigation.md
└── LICENSE
| Métrique | Évaluation |
|---|---|
| Gravité | 🔴 Critique |
| Exploitabilité | ⭐⭐⭐⭐⭐ |
| Authentification | Aucune |
| Complexité | Faible |
| Notoriété publique | Élevée |
| Correctif disponible | ✅ Oui |
Ce dépôt est destiné uniquement à la sécurité défensive, à la recherche et à des fins éducatives. Il ne contient pas de code d'exploitation ni d'instructions pour un accès non autorisé. Les utilisateurs sont responsables du respect des lois applicables et des politiques organisationnelles.
Envisagez de lui attribuer une Star ⭐ pour soutenir la recherche en cybersécurité.


Restez sécurisé • Corrigez tôt • Surveillez en continu






