Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-12485 — Avis et vérificateur de sécurité pour CVE-2026-12485, un débordement de tampon de pile non authentifié permettant une RCE dans GeoVision GV-I/O Box 4E DVRSearch, avec des conseils de détection et d'atténuation. | Kitploit
Outils/GitHubGitHub/ashrafzaryouh/cve-2026-12485
Sécurité des Systèmes EmbarquésScanners de VulnérabilitésSécurité IoTAnalyse des VulnérabilitésSécurité RéseauArticles et RechercheApprentissage et Éducation
GitHub
Partager
ashrafzaryouh/cve-2026-12485

CVE-2026-12485

Avis et vérificateur de sécurité pour CVE-2026-12485, un débordement de tampon de pile non authentifié permettant une RCE dans GeoVision GV-I/O Box 4E DVRSearch, avec des conseils de détection et d'atténuation.

Voir le dépôt
1il y a 4 moisPas encore vérifié

🚨 CVE-2026-12485 - Exécution de code à distance (RCE) critique non authentifiée

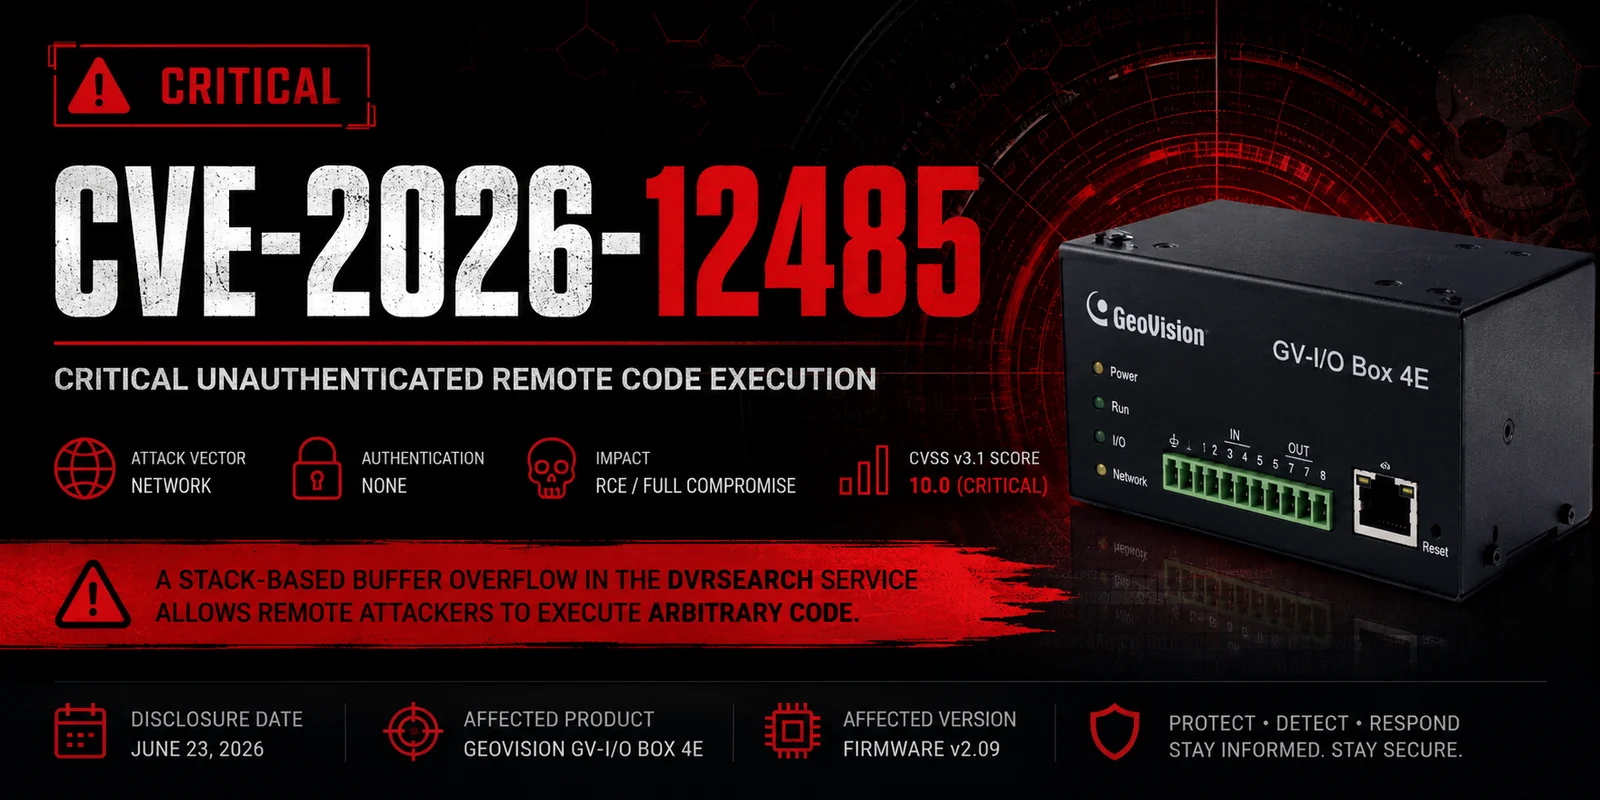
ChatGPT Image Jun 28, 2026, 02_58_32 PM

GeoVision GV-I/O Box 4E – Micrologiciel v2.09

CVE CVSS Severity Status

Date de divulgation : 23 juin 2026
CWE : CWE-121 – Débordement de tampon basé sur la pile
Vecteur d'attaque : Réseau (non authentifié)


Une vulnérabilité de débordement de tampon basé sur la pile, non authentifiée, dans le service DVRSearch du GeoVision GV-I/O Box 4E permet à des attaquants distants d'obtenir une exécution de code arbitraire et de compromettre entièrement les appareils affectés.


📋 Aperçu

ChampValeur
ID CVECVE-2026-12485
CVSS v3.110.0 (Critique)
CWECWE-121
Produit affectéGeoVision GV-I/O Box 4E
Version affectéeMicrologiciel v2.09
Authentification requiseNon
Interaction utilisateurAucune
ImpactExécution de code à distance

🎯 Produits affectés

ProduitVersionStatut
GeoVision GV-I/O Box 4E2.09Vulnérable

🔍 Détails de la vulnérabilité

La vulnérabilité réside dans la fonctionnalité CMD_IP_SET du service DVRSearch. Une opération memcpy() non sécurisée copie des données contrôlées par l'utilisateur dans un tampon de pile de taille fixe sans valider la longueur de l'entrée source.

v3 = strlen(g_network_config->ip_addr);
memcpy(&reply_buf[36], g_network_config->ip_addr, v3);

Étant donné que les limites du tampon de destination ne sont pas appliquées, une requête spécialement conçue peut déclencher un débordement de tampon de pile, permettant potentiellement à un attaquant d'écraser le flux d'exécution et d'exécuter du code arbitraire.


⚠️ Impact

Une exploitation réussie peut permettre à un attaquant de :

  • Exécuter du code arbitraire à distance.
  • Prendre le contrôle total de l'appareil.
  • Perturber les systèmes de sécurité physique ou industriels connectés.
  • Établir une persistance et pivoter plus loin dans le réseau.

📊 Informations CVSS

CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H
Base Score: 10.0 (Critical)
MétriqueValeur
Vecteur d'attaqueRéseau
Complexité de l'attaqueFaible
Privilèges requisAucun
Interaction utilisateurAucune
PortéeModifiée
ConfidentialitéÉlevée
IntégritéÉlevée
DisponibilitéÉlevée

🛡️ Atténuation

  • Identifier tous les appareils exécutant le firmware v2.09.
  • Restreindre l'accès à l'interface de gestion.
  • Placer les appareils derrière un pare-feu ou un VPN.
  • Éviter d'exposer directement les appareils affectés à Internet.
  • Appliquer les mises à jour de sécurité du fournisseur dès qu'elles sont disponibles.
  • Surveiller le trafic réseau pour détecter les requêtes suspectes ciblant DVRSearch.

🔎 Recommandations de détection

  • Plantages ou redémarrages inattendus de l'appareil.
  • Trafic anormal vers le service DVRSearch.
  • Requêtes répétées impliquant des fonctions de configuration réseau.
  • Signes de modifications de configuration non autorisées.

📅 Chronologie

DateÉvénement
2026-06-23Vulnérabilité divulguée publiquement
2026-06-23Identifiant CVE attribué
2026-06-23Avis technique publié

📚 Références

  • Avis de sécurité Cisco Talos
  • Avis de sécurité GeoVision
  • Base de données CVE du MITRE

✅ Sortie attendue lorsque le script fonctionne

Voici ce que vous devriez voir lors de l'exécution du vérificateur :

Exécution normale réussie (service détecté)

$ python3 CVE-2026-12485-check.py 192.168.1.100
============================================================
Safe CVE-2026-12485 (GV-I/O Box 4E DVRSearch) Checker
============================================================
Target: 192.168.1.100:10001
This script does NOT exploit the vulnerability.

[+] Sending safe probe to 192.168.1.100:10001 ...
[+] Received response (XXX bytes) from ('192.168.1.100', 10001)
[+] Service appears active. Response preview: b'\x00\x00...'

============================================================
Recommendation:
- If service responds → Update firmware immediately (GV-IOBOX_2026-06-01).
- Block UDP/10001 from untrusted sources.
- Full advisory: https://talosintelligence.com/vulnerability_reports/TALOS-2026-2377
============================================================

Avec l'option --length-test

Vous verrez des lignes supplémentaires comme :

[+] Performing safe length test (non-crashing)...
    Testing payload size: 54 bytes...
    [+] Size 54 -> Response received (XXX bytes)
    Testing payload size: 104 bytes...
    [+] Size 104 -> Response received (XXX bytes)
    ...

Autres sorties possibles

SituationCe que vous verrezSignification
Service en cours d'exécution« Réponse reçue »Le service vulnérable est à l'écoute
Aucune réponse« Aucune réponse reçue (délai d'attente dépassé) »Pare-feu, service arrêté ou mauvaise IP
Service planté (peu probable)Le script se bloque / la cible cesse de répondreVous êtes allé trop loin (ne le faites pas avec ce script)
Permission refusée / erreurErreur de socketExécutez en tant que root ou problème de pare-feu

Que signifie « ça fonctionne » ?

  • Si vous voyez « Le service semble actif » → Le service DVRSearch est exposé → Risque élevé de CVE-2026-12485.
  • L'appareil est probablement vulnérable à moins qu'il ne dispose du dernier firmware corrigé.

Prochaines étapes s'il répond :

  1. Mettez immédiatement à jour le firmware depuis GeoVision.
  2. Restreignez l'accès au port UDP 10001.
  3. Envisagez une segmentation réseau pour l'appareil.

⚖️ Avertissement

Ce dépôt est destiné uniquement à des fins éducatives, de recherche et de sécurité défensive.

Aucun code d'exploitation n'est fourni. Tout test ne doit être effectué que contre des systèmes pour lesquels vous disposez d'une autorisation explicite.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    279

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






