
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-123488 — Avis documentant CVE-2026-123488, une injection SQL non authentifiée dans Craft CMS : versions affectées, impact, requêtes de reconnaissance Shodan et recommandations sur la version corrigée. | Kitploit
Outils/GitHubGitHub/ashrafzaryouh/cve-2026-123488
ReconnaissanceScanners de VulnérabilitésAnalyse des VulnérabilitésSécurité WebArticles et RechercheApprentissage et Éducation
GitHubashrafzaryouh/cve-2026-123488

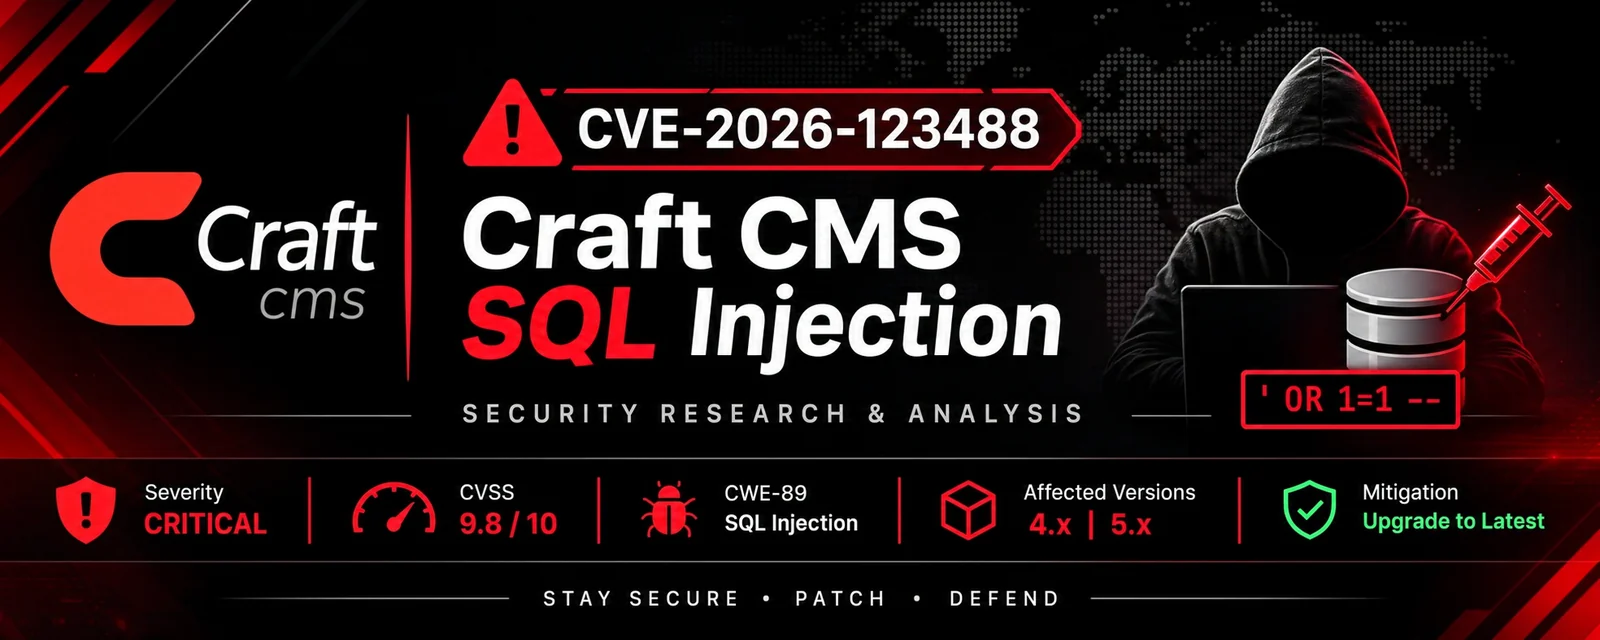
CVE-2026-123488

Partager

Avis documentant CVE-2026-123488, une injection SQL non authentifiée dans Craft CMS : versions affectées, impact, requêtes de reconnaissance Shodan et recommandations sur la version corrigée.

Voir le dépôt
il y a 10 joursPas encore vérifié

🔐 CVE-2026-123488 — Injection SQL dans Craft CMS

Avis d'injection SQL dans Craft CMS


📌 Aperçu

Ce dépôt documente CVE-2026-123488, une vulnérabilité d'injection SQL non authentifiée affectant Craft CMS.

La vulnérabilité se situe dans le point de terminaison de recherche d'éléments, où un paramètre attribute insuffisamment assaini peut permettre une injection SQL.

Une exploitation réussie peut entraîner un accès non autorisé à la base de données, la modification d'enregistrements de la base de données et une élévation des privilèges d'administrateur.


🎯 Détails de la vulnérabilité

ChampInformation
ID CVECVE-2026-123488
ProduitCraft CMS
VulnérabilitéInjection SQL
CWECWE-89
CVSS 3.19.8 Critique
CVSS 4.09.3 Critique
AuthentificationNon requise
Vecteur d'attaqueRéseau

📦 Versions affectées

VersionStatut
Craft CMS 4.0.0 – 4.18.8Vulnérable
Craft CMS 4.18.9+Corrigée
Craft CMS 5.0.0 – 5.11.1Vulnérable
Craft CMS 5.11.2+Corrigée

🔎 Reconnaissance Shodan

Shodan peut aider à identifier les services exposés sur Internet qui semblent utiliser Craft CMS.

Requêtes de recherche

http.html:"Craft CMS"
http.title:"Craft CMS"
http.component:"Craft CMS"

Important : Ces requêtes sont des filtres de découverte, et non une vérification de vulnérabilité. Un résultat correspondant ne prouve pas qu'un hôte exécute une version affectée.

N'enquêtez que sur les actifs que vous possédez ou pour lesquels vous disposez d'une autorisation explicite d'évaluation.


🧠 Impact technique

Les conséquences potentielles en matière de sécurité incluent :

  • Lecture non autorisée de la base de données.
  • Modification non autorisée de la base de données.
  • Élévation des privilèges d'administrateur.
  • Compromission des données de l'application.
  • Compromission potentielle des comptes utilisateurs.

🛡️ Atténuation

Actions défensives recommandées :

  1. Mettre à niveau Craft CMS 4 vers la version 4.18.9 ou ultérieure.
  2. Mettre à niveau Craft CMS 5 vers la version 5.11.2 ou ultérieure.
  3. Examiner les journaux de l'application et de la base de données.
  4. Enquêter sur les modifications suspectes de comptes administrateur.
  5. Renouveler les identifiants en cas de compromission suspectée.
  6. Restreindre l'accès aux interfaces d'administration exposées.

🧪 Environnement de recherche en sécurité

Outils suggérés pour une analyse de sécurité autorisée :

OutilObjectif
Kali LinuxEnvironnement de recherche en sécurité
ShodanDécouverte d'actifs sur Internet
NmapDécouverte de services autorisée
Burp SuiteTests de sécurité des applications web
OWASP ZAPAnalyse de sécurité web
NucleiDétection de vulnérabilités

📚 Références

  • NVD — CVE-2026-123488
  • Craft CMS — Avis de sécurité officiel
  • OSV — CVE-2026-123488

⚠️ Avertissement

Ce dépôt est destiné à des fins éducatives, à la recherche en sécurité défensive et aux tests d'intrusion autorisés.

Ne scannez, n'exploitez, n'accédez à aucun système et ne le modifiez pas sans l'autorisation explicite de ses propriétaires.

L'auteur décline toute responsabilité quant à l'utilisation non autorisée ou illégale des informations fournies.


Recherche en cybersécurité • Hacking éthique • Analyse de vulnérabilités

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    352
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    291

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →