 ashrafzaryouh/cve-2026-11499
Analyse d'avis et technique de la CVE-2026-11499, un débordement de tampon sur la pile (CWE-121) dans les routeurs Tenda HG7, HG9 et HG10, couvrant l'impact, les modèles affectés et les mesures d'atténuation.

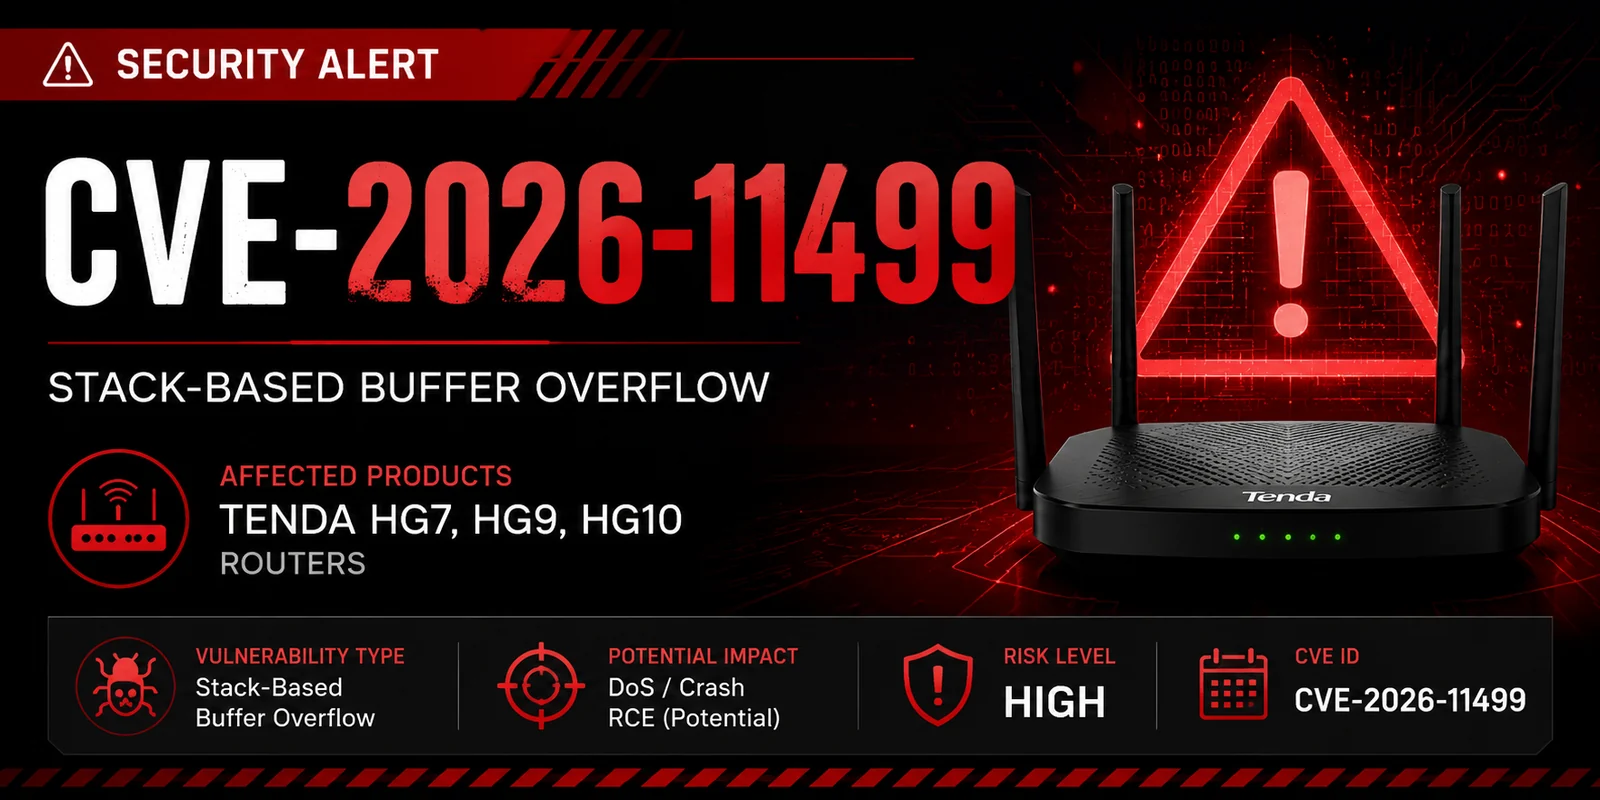


CVE-2026-11499 est une vulnérabilité de débordement de tampon sur la pile signalée, affectant plusieurs modèles de routeurs Tenda, notamment :
Une exploitation réussie peut permettre à un attaquant de provoquer un plantage, un déni de service, ou potentiellement d'obtenir une exécution de code à distance (RCE) selon le chemin de code vulnérable et la configuration de déploiement.
⚠️ Les détails techniques sont actuellement limités et la divulgation publique semble être en cours.
| Fournisseur | Produit | Statut |
|---|---|---|
| Tenda | HG7 | Vulnérable |
| Tenda | HG9 | Vulnérable |
| Tenda | HG10 | Vulnérable |
| Champ | Valeur |
|---|---|
| ID CVE | CVE-2026-11499 |
| Type | Débordement de tampon sur la pile |
| CWE | CWE-121 |
| Impact | DoS / RCE potentielle |
| Vecteur d'attaque | Inconnu |
| Authentification | Inconnue |
| Gravité | Élevée (CVSS en attente) |
Un attaquant pourrait être en mesure de :
User Input
     │
     ▼
┌───────────────┐
│ Vulnerable    │
│ Function      │
└──────┬────────┘
       │
       ▼
 Buffer Overflow
       │
       ▼
 Memory Corruption
       │
       ▼
 Potential RCE
Le problème a été catégorisé comme :
char buffer[256];
strcpy(buffer, attacker_input);
Lorsque l'entrée dépasse la taille du tampon alloué, la mémoire adjacente peut être écrasée.
Les conséquences possibles incluent :
🚫 Aucun PoC public n'a été publié au moment de la rédaction.
Lorsqu'un PoC sera disponible, les tests ne devront être effectués que dans des environnements de laboratoire autorisés.
| Date | Événement |
|---|---|
| 2026 | CVE réservée |
| 2026 | Divulgation publique |
| En attente | Avis du fournisseur |
| En attente | Publication du correctif |
Ce dépôt est destiné à :
N'utilisez pas ces informations contre des systèmes sans autorisation explicite.
⭐ Si vous avez trouvé ce dépôt utile, pensez à lui attribuer une étoile.







