CVE-2023-2732
- Mstore WordPress APIs Vulnerable Scanner est un outil puissant et convivial conçu pour identifier les vulnérabilités potentielles des sites WordPress en inspectant leurs points de terminaison API.
Ce scanner vise à aider les propriétaires de sites, développeurs et professionnels de la sécurité à identifier de manière proactive les faiblesses de sécurité dans leurs installations WordPress,
améliorant ainsi la posture de sécurité globale de leurs sites.
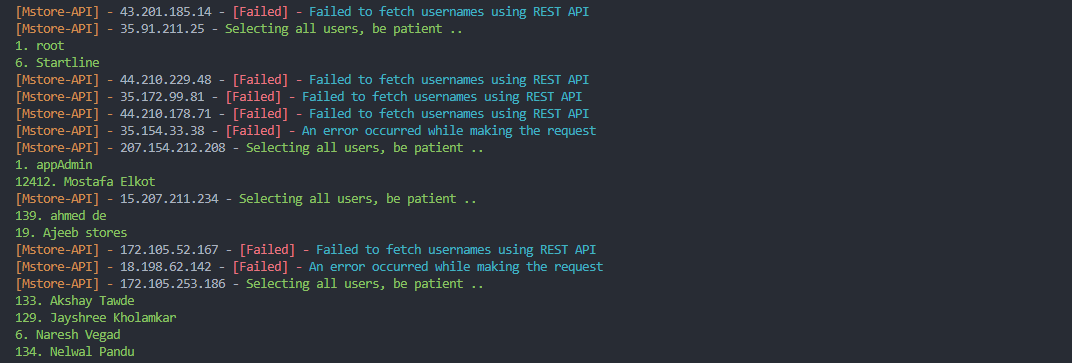
Screenshot
Requirements
Supported Os
Get start with
$ git clone https://github.com/Pari-Malam/CVE-2023-2732
$ cd CVE-2023-2732
$ pip/pip3 install -r requirements.txt
$ python/python3 mstore.py
- En utilisant cet outil, vous acceptez de l'utiliser uniquement à des fins éducatives et que vous ne l'utiliserez pas pour des activités illégales. Vous acceptez également de supporter tous les risques associés à l'utilisation de cet outil. Je ne serai pas responsable des dommages directs ou indirects causés par l'utilisation de cet outil. Ne me poursuivez pas en justice !
Author


 ap0dexme0/cve-2023-2732

