
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2025-55182-Exploit-extension — Une extension Chrome pour détecter les vulnérabilités React2Shell (CVE-2025-55182 & CVE-2025-66478) dans les applications web | Kitploit
Outils/GitHubGitHub/anuththara2007-w/cve-2025-55182-exploit-extension
ReconnaissanceAnalyse des VulnérabilitésCollecte d'InformationsSécurité WebApprentissage et Éducation
GitHubanuththara2007-w/cve-2025-55182-exploit-extension

CVE-2025-55182-Exploit-extension

Une extension Chrome pour détecter les vulnérabilités React2Shell (CVE-2025-55182 & CVE-2025-66478) dans les applications web

Partager
Voir le dépôt
3128il y a 5 moisPas encore vérifié

Détecteur d'empreintes RSC

Une extension Chrome pour détecter les empreintes des React Server Components (RSC) et du Next.js App Router sur les pages web.

⚠️ Avis important

Cette extension est destinée uniquement à des fins éducatives et de recherche en sécurité. Elle inclut des fonctionnalités pouvant être utilisées pour tester des failles de sécurité potentielles. Utilisez-la uniquement sur des systèmes que vous possédez ou pour lesquels vous avez une autorisation explicite. Toute utilisation non autorisée peut être illégale et contraire à l'éthique.

Fonctionnalités

🔍 Détection passive

  • Analyse automatiquement les pages à la recherche d'indicateurs RSC
  • Détecte le comportement du Next.js App Router
  • Surveille le contenu des pages pour les marqueurs spécifiques aux RSC
  • Met à jour le badge de l'extension lorsque des RSC sont détectés

🎯 Empreinte active

  • Envoie des requêtes de sonde RSC contrôlées
  • Analyse les réponses du serveur pour les caractéristiques RSC
  • Identifie les en-têtes Content-Type liés aux RSC
  • Détecte les en-têtes Vary contenant RSC

📊 Méthodes de détection

L'extension utilise plusieurs techniques complémentaires :

  1. Analyse du Content-Type – Détecte les réponses text/x-component
  2. Correspondance de motifs – Signale window.__next_f et autres motifs RSC
  3. Inspection des en-têtes – Analyse les en-têtes Vary pour les indicateurs RSC
  4. Analyse de la structure de la réponse – Recherche les signatures du protocole React Flight

Installation

Depuis les sources

  1. Clonez le dépôt :

    git clone https://github.com/mrknow001/RSC_Detector.git
    cd RSC_Detector
    
  2. Chargez l'extension dans Chrome :

    • Allez sur chrome://extensions/
    • Activez le Mode développeur
    • Cliquez sur Charger l'extension non empaquetée
    • Sélectionnez le dossier RSC_Detector

Utilisation

  1. Détection automatique — L'extension s'exécute passivement pendant votre navigation
  2. Sonde manuelle — Cliquez sur l'icône de l'extension et choisissez Démarrer la sonde d'empreinte
  3. Voir les résultats — La fenêtre contextuelle affiche le statut de détection et les détails techniques

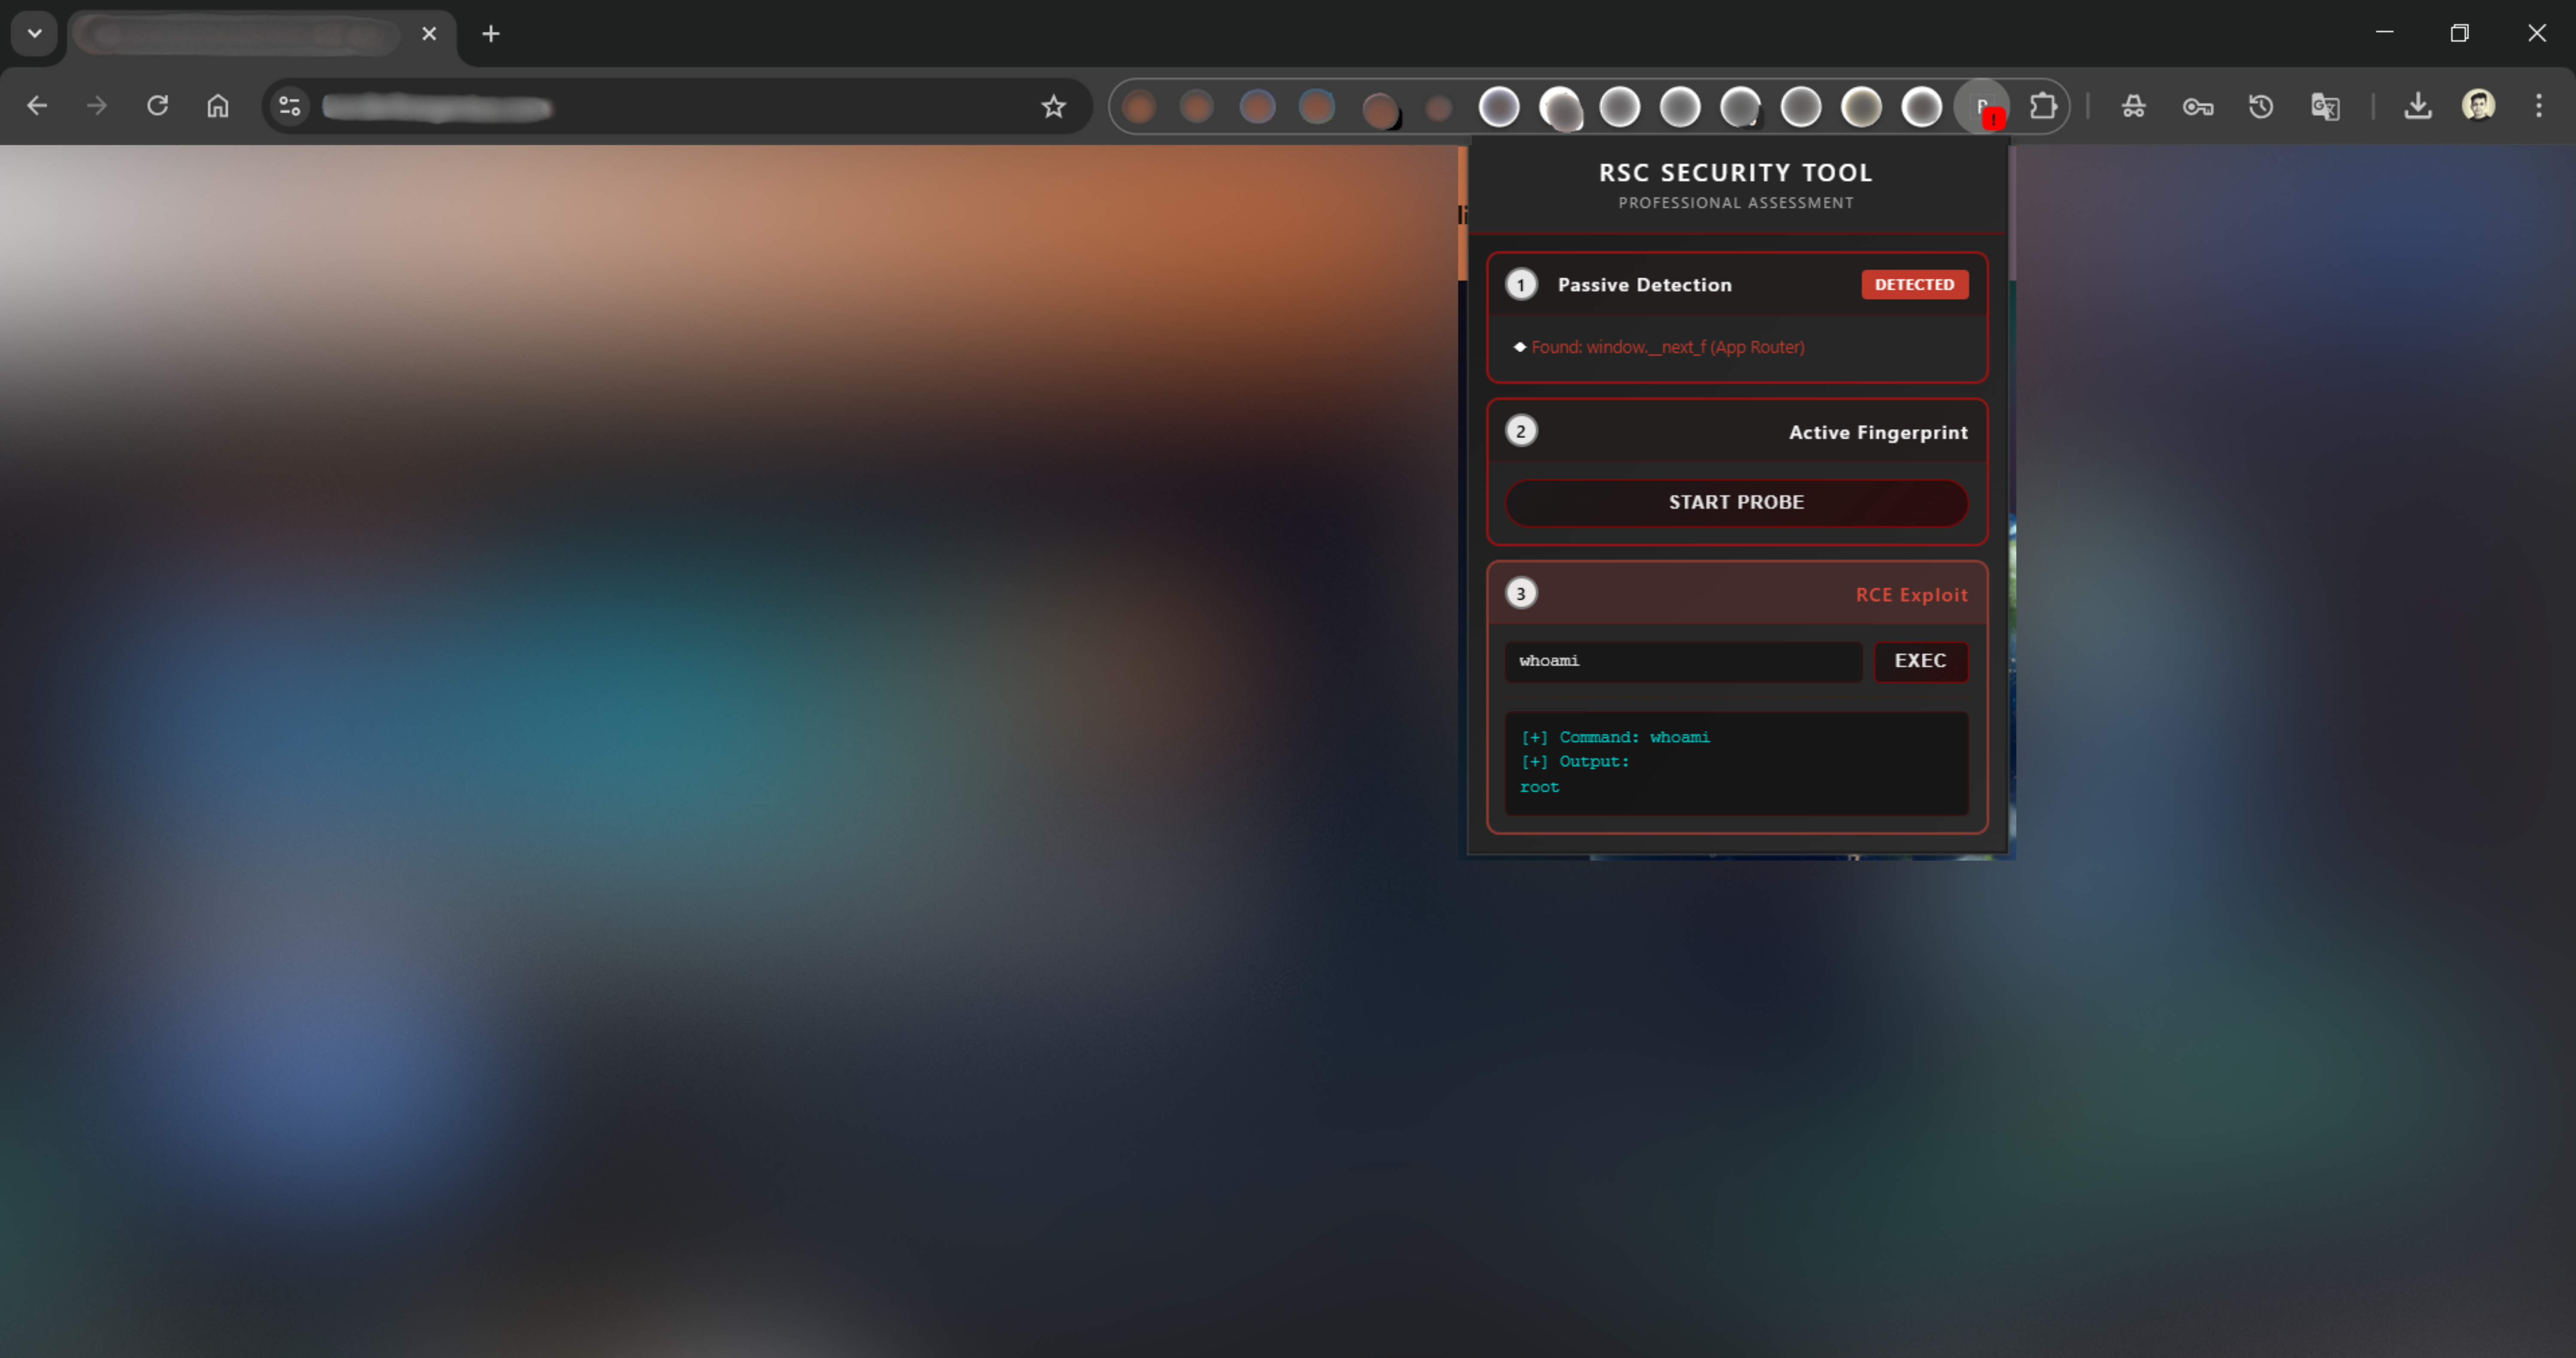
Capture d'écran

Extension in action

La capture montre l'extension détectant l'utilisation de RSC, y compris les indicateurs passifs et les résultats des sondes actives.

Structure des fichiers

RSC_Detector/
├── manifest.json          # Extension configuration
├── content.js             # Main detection logic
├── popup.html             # Popup UI
├── popup.js               # Popup logic
├── background.js          # Background worker
├── rules.json             # Network request rules
├── images/
│   └── img1.png           # Screenshot
├── README.md              # English documentation
└── README_cn.md           # Chinese documentation

Détails techniques

Modèles de détection

Cette extension recherche :

  • Content-Type : text/x-component
  • Variables globales : window.__next_f
  • Références de bibliothèque : react-server-dom-webpack
  • En-têtes de réponse : Vary: RSC
  • Modèles de protocole : format de réponse React Flight

Autorisations

Autorisations Chrome requises :

  • activeTab — Accéder au contenu de l'onglet actif
  • scripting — Exécuter des scripts sur les pages
  • declarativeNetRequest — Inspecter/modifier les requêtes réseau
  • <all_urls> — Activer la détection sur tous les sites

Contribution

Les contributions sont les bienvenues. Veuillez vous assurer que les mises à jour :

  • Préservent l'intention éducative/de recherche en sécurité
  • Incluent une documentation claire
  • Suivent les bonnes pratiques des extensions Chrome

Licence

Ce projet est fourni strictement à des fins éducatives. Utilisez-le de manière responsable et conformez-vous à toutes les lois et réglementations applicables.

Avertissement

Cet outil est conçu exclusivement pour la recherche en sécurité légitime et à des fins éducatives. Vous êtes responsable de vous assurer que vous disposez des autorisations appropriées avant de tester un système. Les auteurs déclinent toute responsabilité en cas d'utilisation abusive.

Documentation

  • Anglais : README.md
  • 中文 : README_cn.md

⚠️ Pour tests de sécurité autorisés uniquement.


Détecteur d'empreintes RSC

Une extension Chrome pour détecter les empreintes des React Server Components (RSC) et du Next.js App Router sur les pages web.

⚠️ Avis important

Cette extension est destinée uniquement à des fins éducatives et de recherche en sécurité. Elle inclut des fonctionnalités pouvant être utilisées pour tester des failles de sécurité potentielles. Utilisez-la uniquement sur des systèmes que vous possédez ou pour lesquels vous avez une autorisation explicite. Toute utilisation non autorisée peut être illégale et contraire à l'éthique.

Fonctionnalités

🔍 Détection passive

  • Analyse automatiquement les pages à la recherche d'indicateurs RSC
  • Détecte le comportement du Next.js App Router
  • Surveille le contenu des pages pour les marqueurs spécifiques aux RSC
  • Met à jour le badge de l'extension lorsque des RSC sont détectés

🎯 Empreinte active

  • Envoie des requêtes de sonde RSC contrôlées
  • Analyse les réponses du serveur pour les caractéristiques RSC
  • Identifie les en-têtes Content-Type liés aux RSC
  • Détecte les en-têtes Vary contenant RSC

📊 Méthodes de détection

L'extension utilise plusieurs techniques complémentaires :

  1. Analyse du Content-Type – Détecte les réponses text/x-component
  2. Correspondance de motifs – Signale window.__next_f et autres motifs RSC
  3. Inspection des en-têtes – Analyse les en-têtes Vary pour les indicateurs RSC
  4. Analyse de la structure de la réponse – Recherche les signatures du protocole React Flight

Installation

Depuis les sources

  1. Clonez le dépôt :

    git clone https://github.com/mrknow001/RSC_Detector.git
    cd RSC_Detector
    
  2. Chargez l'extension dans Chrome :

    • Allez sur chrome://extensions/
    • Activez le Mode développeur
    • Cliquez sur Charger l'extension non empaquetée
    • Sélectionnez le dossier RSC_Detector

Utilisation

  1. Détection automatique — L'extension s'exécute passivement pendant votre navigation
  2. Sonde manuelle — Cliquez sur l'icône de l'extension et choisissez Démarrer la sonde d'empreinte
  3. Voir les résultats — La fenêtre contextuelle affiche le statut de détection et les détails techniques

Capture d'écran

Extension in action

La capture montre l'extension détectant l'utilisation de RSC, y compris les indicateurs passifs et les résultats des sondes actives.

Structure des fichiers

RSC_Detector/
├── manifest.json          # Extension configuration
├── content.js             # Main detection logic
├── popup.html             # Popup UI
├── popup.js               # Popup logic
├── background.js          # Background worker
├── rules.json             # Network request rules
├── images/
│   └── img1.png           # Screenshot
├── README.md              # English documentation
└── README_cn.md           # Chinese documentation

Détails techniques

Modèles de détection

Cette extension recherche :

  • Content-Type : text/x-component
  • Variables globales : window.__next_f
  • Références de bibliothèque : react-server-dom-webpack
  • En-têtes de réponse : Vary: RSC
  • Modèles de protocole : format de réponse React Flight

Autorisations

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →