
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/ankhcorp/xmlrpc-brute
Attaques de Mots de PasseAnalyse des VulnérabilitésSécurité WebTests d'Intrusion
GitHubankhcorp/xmlrpc-brute

xmlrpc-brute

Cet outil teste les installations WordPress pour les vulnérabilités d'authentification XML-RPC.

Voir le dépôt
43il y a 1 anPas encore vérifié
Partager

Outil de Brute Force XML-RPC pour WordPress

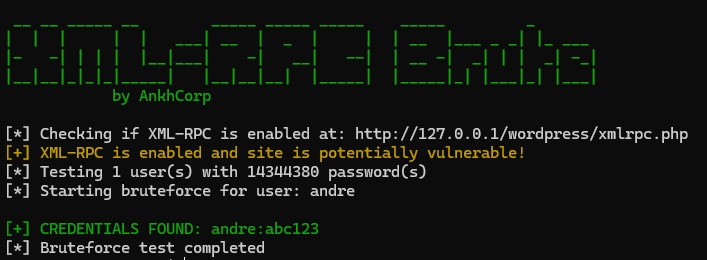
Image

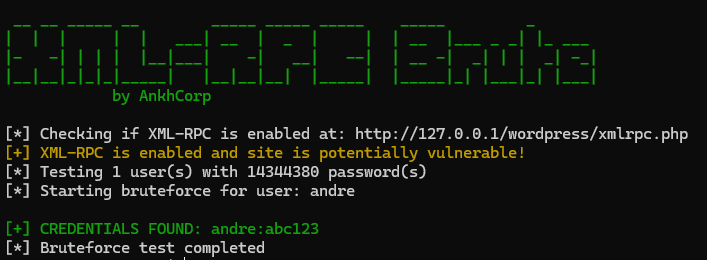
Un outil conçu pour tester les sites WordPress à la recherche de vulnérabilités XML-RPC en tentant de forcer brutalement les identifiants utilisateur via l'interface XML-RPC.

Description

Cet outil teste les installations WordPress pour les vulnérabilités d'authentification XML-RPC. Il peut effectuer des attaques de brute force standard ou utiliser system.multicall pour tester plusieurs mots de passe en une seule requête, contournant potentiellement certaines protections de limitation de débit.
Fonctionnalités

  • Vérifie si XML-RPC est activé sur le site WordPress cible
  • Teste un seul nom d'utilisateur/mot de passe ou des listes d'identifiants
  • Prend en charge system.multicall pour des tests plus rapides et un contournement potentiel des limites de débit
  • Délai configurable entre les requêtes
  • Sortie colorisée pour une meilleure lisibilité

Installation

git clone https://github.com/AnkhCorp/xmlrpc-brute.git
cd xmlrpc-brute
pip install -r requirements.txt

Utilisation

python3 xmlrpc-brute.py -t <target_url> -u <username> -P <password_list>

Options

OptionForme longueDescription
-t--targetURL cible (ex: https://example.com/)
-u--usernameNom d'utilisateur unique à tester
-U--userlistFichier contenant une liste de noms d'utilisateur
-p--passwordMot de passe unique à tester
-P--passlistFichier contenant une liste de mots de passe
-d--delayDélai entre les requêtes en secondes (par défaut: 1.0)
-m--multicallUtiliser system.multicall pour tester plusieurs mots de passe à la fois
-b--batchTaille du lot pour multicall (par défaut: 3)
--max-passwordsNombre maximum de mots de passe à tester (0 = pas de limite)

Exemples

Tester un seul nom d'utilisateur avec une liste de mots de passe :

python3 xmlrpc-brute.py -t http://example.com/wordpress -u admin -P wordlist.txt

Tester plusieurs noms d'utilisateur avec une liste de mots de passe en utilisant multicall :

python3 xmlrpc-brute.py -t http://example.com/wordpress -U userlist.txt -P wordlist.txt -m

Tester avec un délai de 2 secondes entre les requêtes et une limite de 1000 mots de passe :

python3 xmlrpc-brute.py -t http://example.com/wordpress -u admin -P rockyou.txt -d 2 --max-passwords 1000

Avertissement légal

Cet outil est fourni à des fins éducatives et de test uniquement. Utilisez cet outil uniquement sur des systèmes que vous possédez ou pour lesquels vous avez une autorisation explicite de tester. L'accès non autorisé à des systèmes informatiques est illégal et contraire à l'éthique.

Licence

Ce projet est sous licence MIT - voir le fichier LICENSE pour plus de détails.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





