Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-48849-Roundcube-Webmail-Stored-XSS — CVE-2026-48849 — XSS stocké, injection HTML et CSS dans Roundcube Webmail (1.6.x/1.7.x) via le champ objet du brouillon non assaini. S'exécute automatiquement à la connexion. CVSS 4.4. Découvert par Anand Jogawade. | Kitploit
Outils/GitHubGitHub/anandjogawade/cve-2026-48849-roundcube-webmail-stored-xss
Analyse des VulnérabilitésExploitationExploitation d'Applications WebSécurité WebArticles et RechercheApprentissage et Éducation
GitHubanandjogawade/cve-2026-48849-roundcube-webmail-stored-xss

CVE-2026-48849-Roundcube-Webmail-Stored-XSS

CVE-2026-48849 — XSS stocké, injection HTML et CSS dans Roundcube Webmail (1.6.x/1.7.x) via le champ objet du brouillon non assaini. S'exécute automatiquement à la connexion. CVSS 4.4. Découvert par Anand Jogawade.

Voir le dépôtSite web
142il y a 3 joursPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    361
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    339
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    322

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

🔓 CVE-2026-48849

XSS stocké, injection HTML et injection CSS dans Roundcube Webmail

CVE CVSS CWE Roundcube Fixed

Un champ objet non assaini lors de la restauration de brouillon/session permet un XSS stocké, une injection HTML et une injection CSS — s'exécutant automatiquement à la connexion sans interaction de l'utilisateur.

Découvert et signalé par Anand Jogawade (zazy)


📖 Table des matières

  • Résumé de la vulnérabilité
  • Déroulement de l'attaque
  • Impact
  • Versions affectées
  • Étapes de reproduction
  • Charge utile
  • Preuve de concept
  • Démonstration vidéo
  • Chronologie de divulgation
  • Atténuation
  • Références
  • Avertissement

🔍 Résumé de la vulnérabilité

ChampDétails
ID CVECVE-2026-48849
TypeXSS stocké / Injection HTML / Injection CSS
CWECWE-79 — Neutralisation incorrecte de l'entrée lors de la génération de pages web
CVSS v3.14.4 / Moyen — AV:N/AC:H/PR:L/UI:R/S:C/C:L/I:L/A:N
ProduitRoundcube Webmail
Affecté1.6.x antérieur à 1.6.16, 1.7.x antérieur à 1.7.1
Corrigé dans1.6.16, 1.7.1
DécouvreurAnand Jogawade (zazy)
GHSAGHSA-2m7q-4j9m-89vh

⚡ Déroulement de l'attaque

                            ATTACKER                                        VICTIM
                           ─────────                                       ────────

  ┌─────────────────────────────────────┐
  │  1. Compose email with XSS payload  │
  │     in the Subject field            │
  └──────────────┬──────────────────────┘
                 │
                 ▼
  ┌─────────────────────────────────────┐
  │  2. Trigger background action       │
  │     (attach image, auto-save)       │
  │     → draft saved server-side       │
  └──────────────┬──────────────────────┘
                 │
                 ▼
  ┌─────────────────────────────────────┐
  │  3. Invalidate session              │      ┌──────────────────────────────┐
  │     (delete/modify session cookie)  │      │  4. Victim sees "session     │
  └──────────────┬──────────────────────┘      │     expired" → logs back in  │
                 │                              └──────────────┬───────────────┘
                 │                                             │
                 │                                             ▼
                 │                              ┌──────────────────────────────┐
                 │                              │  5. Session restore triggers │
                 └─────────────────────────────▶│     draft recovery           │
                                                │     → XSS EXECUTES          │
                                                │     → HTML/CSS injected     │
                                                └──────────────────────────────┘

                                                  ⚠️  NO USER INTERACTION
                                                     REQUIRED AFTER LOGIN

💥 Impact

Une exploitation réussie permet :

  • L'exécution arbitraire de JavaScript dans la session de navigateur d'un utilisateur authentifié
  • L'injection de contenu HTML — formulaires de phishing, fausses pages de connexion, superpositions
  • La manipulation de l'interface via CSS — défiguration visuelle, masquage d'éléments légitimes de l'interface
  • La manipulation du DOM — modification du contenu de la page en temps réel
  • La redirection vers des sites web contrôlés par l'attaquant
  • Le vol de jetons de session via l'exfiltration de document.cookie
  • La persistance de la charge utile — stockée dans les données de brouillon/session jusqu'à sa suppression explicite

Facteur clé de gravité : La charge utile s'exécute automatiquement lors de la restauration de la session après connexion — aucun clic, aucun lien, aucune interaction supplémentaire de l'utilisateur requise.


📋 Versions affectées

Plage de versionsStatut
1.6.0 — 1.6.15❌ Vulnérable
1.6.16✅ Corrigée
1.7.0❌ Vulnérable
1.7.1✅ Corrigée
1.5.x et antérieures⚠️ Vulnérable (testé sur 1.5.9)

🔬 Étapes de reproduction

  1. Se connecter à Roundcube Webmail
  2. Cliquer sur Composer pour ouvrir un nouvel e-mail
  3. Insérer la charge utile (ci-dessous) dans le champ Subject
  4. Déclencher une action en arrière-plan (par ex., joindre une image) et capturer la requête dans Burp Repeater
  5. Envoyer la requête d'origine et afficher la réponse — l'image s'affichera
  6. Invalider la session en modifiant ou supprimant le cookie roundcube_sessauth dans Repeater, puis envoyer et afficher — la page de connexion s'affichera
  7. Confirmer l'expiration de la session en envoyant la même requête avec les cookies d'origine (valides) — la réponse affiche toujours la page de connexion (200 OK)
  8. Vérifier le coin inférieur droit : le message « Your session is invalid or expired » apparaît
  9. Recharger la page — redirection vers la connexion
  10. Se reconnecter avec les mêmes identifiants
  11. ✅ Le XSS se déclenche automatiquement lors de la restauration de la session + injection CSS + injection HTML visible

🧪 Charge utile

'"><script>alert("XSS")</script> <h1>HTML</h1><h2>Injection</h2> <b/style=position:fixed;top:0;left:0;font-size:200px>CSS Injection<!--

Détail du payload :

ComposantObjectif
'">Sort du contexte d'attribut (guillemet simple, guillemet double, balise fermante)
<script>alert("XSS")</script>Exécution JavaScript — XSS stocké
<h1>HTML</h1><h2>Injection</h2>Injection HTML — rendu HTML arbitraire
<b/style=position:fixed;top:0;left:0;font-size:200px>Injection CSS — superposition fixe couvrant la page
<!--Commentaire HTML pour empêcher le rendu du contenu restant de la page

📸 Preuve de concept

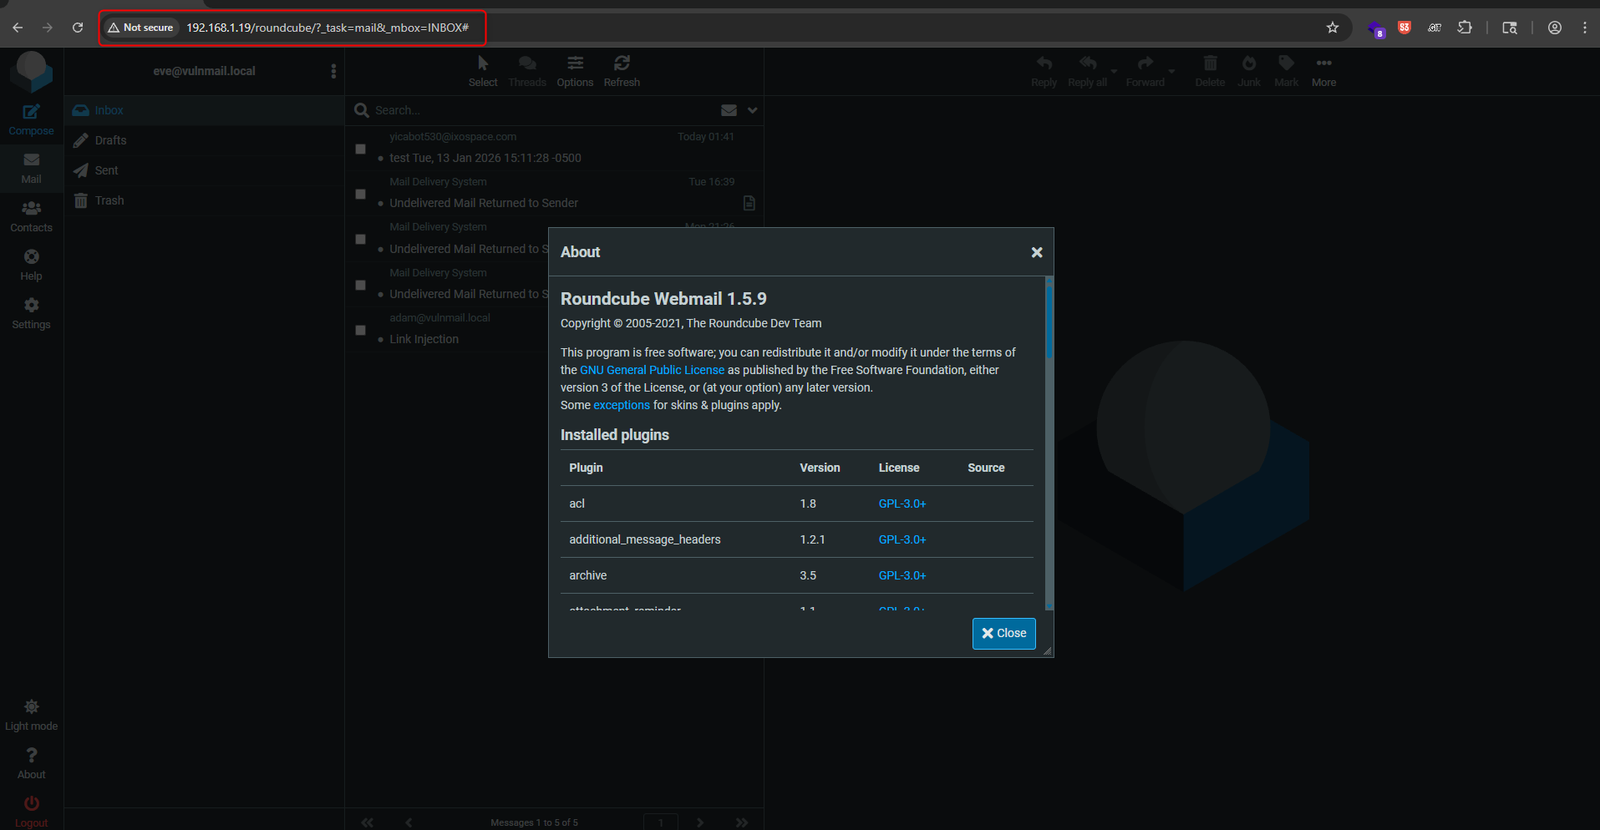
Testé sur Roundcube 1.5.9

POC-0

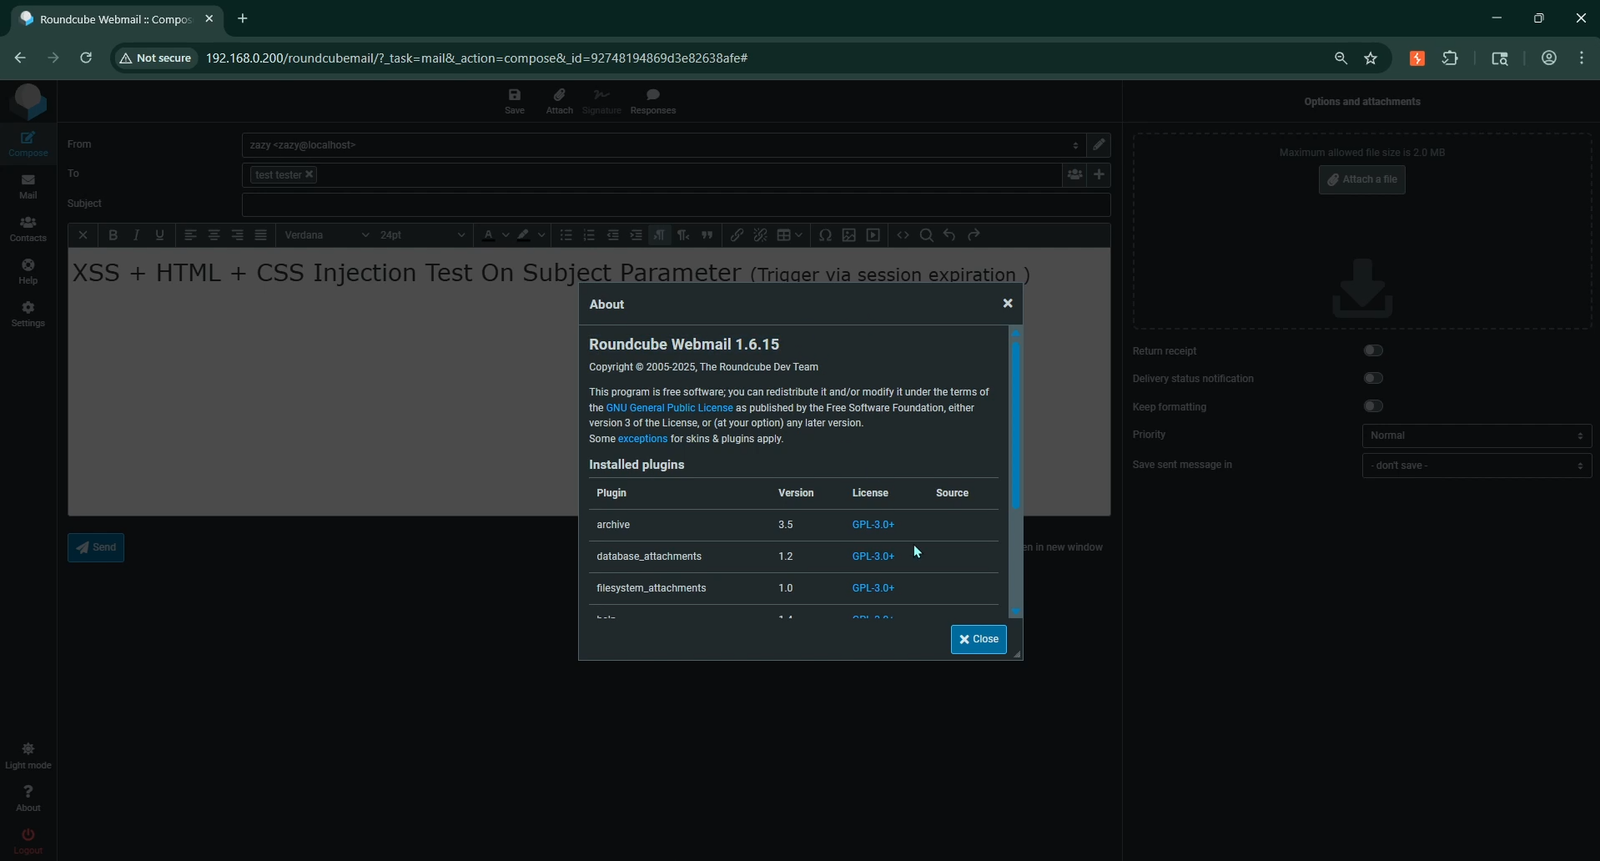
Testé sur Roundcube 1.6.15

POC-1

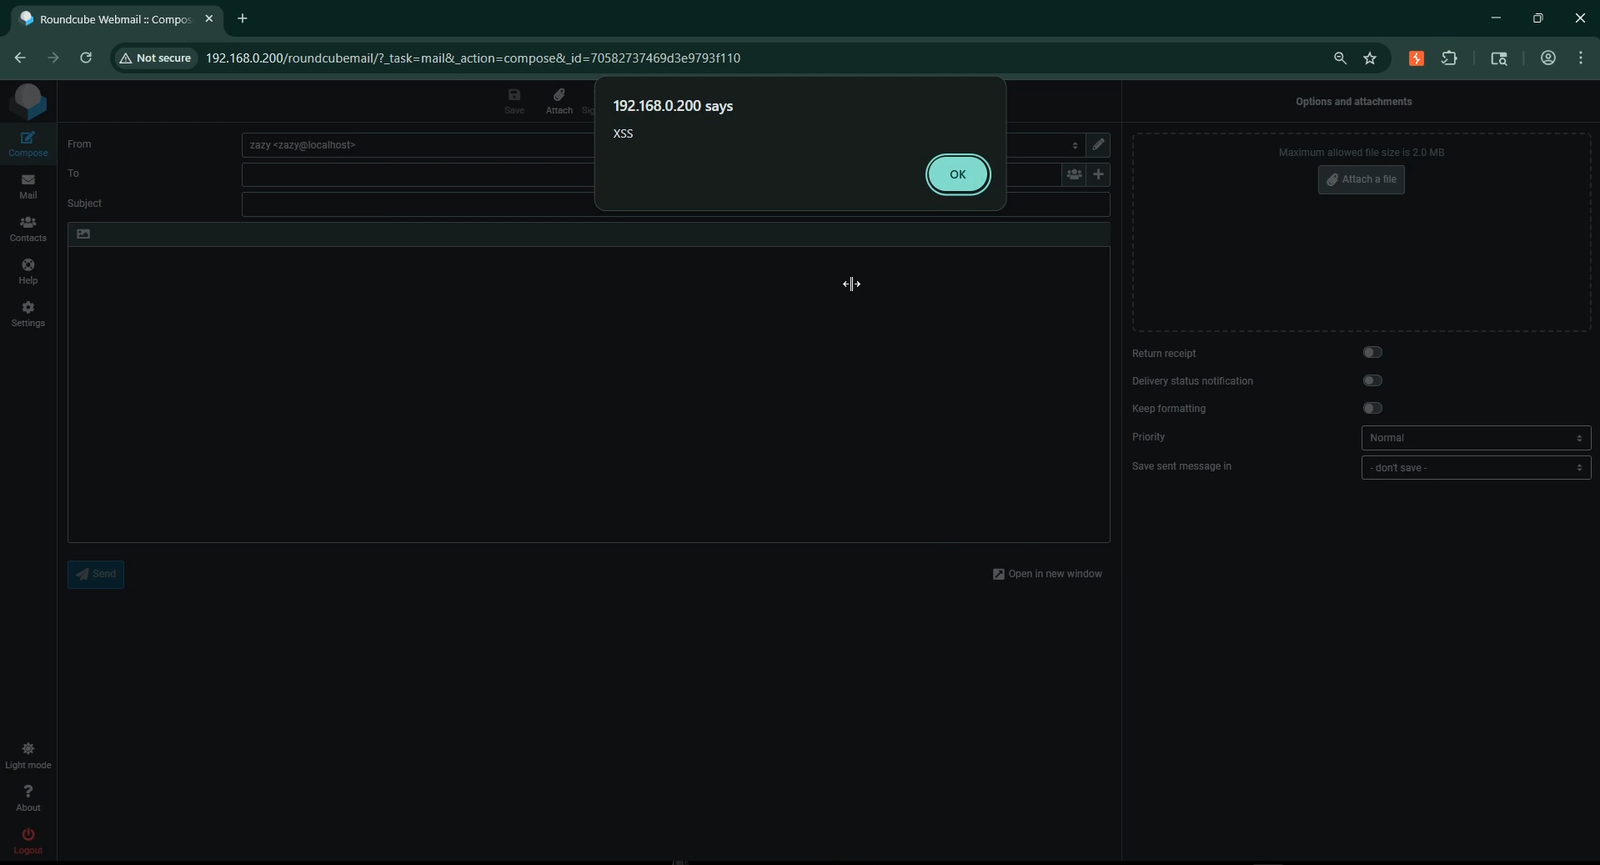
XSS stocké — Exécution d'alerte JavaScript

POC-2

Injection HTML + CSS — Superposition de l'interface

Télécharger l’outil