Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
dscanner — DScanner es un outil en bash qui automatise la phase de reconnaissance dans les audits de sécurité web, intégrant plusieurs utilitaires (dig, nmap, httpx, curl, whois) en un seul scan qui identifie les IPs, les ports ouverts, les technologies et les cookies, avec une sortie formatée et exportable. | Kitploit
Outils/GitHubGitHub/alan-baigorria/dscanner
ReconnaissanceCartographie RéseauScan de PortsAnalyse des VulnérabilitésScripting et AutomatisationCollecte d'InformationsSécurité WebTests d'IntrusionAnalyse DNS
GitHubalan-baigorria/dscanner

dscanner

138il y a 2 moisPas encore vérifié

À propos

Voir le dépôt

DScanner es un outil en bash qui automatise la phase de reconnaissance dans les audits de sécurité web, intégrant plusieurs utilitaires (dig, nmap, httpx, curl, whois) en un seul scan qui identifie les IPs, les ports ouverts, les technologies et les cookies, avec une sortie formatée et exportable.

Partager

dScanner 🔍

Outil automatisé de reconnaissance web pour les audits de sécurité

Description

dScanner regroupe plusieurs outils de reconnaissance en une seule commande pour la phase initiale de pentesting web.

À utiliser uniquement sur des systèmes autorisés !!!!

🚀 Installation

Dépendances requises : curl dnsutils nmap whois httpx

Outil conceptualisé et conçu pour automatiser la reconnaissance web lors d'audits de sécurité. Développé en bash avec l'assistance de Claude AI pour l'implémentation technique et l'optimisation.

Caractéristiques :

  • ✅ Résolution DNS avec détection de sous-domaines
  • ✅ Scan des ports courants (nmap)
  • ✅ Détection de technologies (httpx/curl)
  • ✅ Analyse de sécurité des cookies
  • ✅ Informations WHOIS (domaines racines)
  • ✅ Analyse de robots.txt & sitemap.xml
  • ✅ Analyse des cookies (
  • ✅ Export en TXT avec analyse des vulnérabilités
  • ✅ Analyse simple de la configuration de DMARK, DKIM,..
  • ✅ Analyse de Zone-Transfer

Architecture

ModuleOutilObjectif
DNSdigRésoudre le domaine en IPs
Webhttpx/curlDétecter les technologies et le serveur
PortsnmapScanner les ports ouverts
CookiescurlAnalyser les attributs de sécurité
RegistrewhoisInformations du registraire

Installation

Scan basique

sudo python3 dscanner.py exemple.com

Versions

18/06/2026 - v2.0

  • J'ai changé le code en Python
  • Détection SSL
  • Détection simple de Plateforme
  • Amélioration de l'interface et de la vitesse
  • Surveillance de DMARC DKIM ETC.
  • Zone Transfers

15/11/2025 - v1.5

  • J'ai ajouté le scraping de robots.txt, sitemap.xml
  • J'ai changé la configuration de nmap en -sV afin de voir plus d'informations sur chaque port
  • Résout désormais en IPv6

12/10/2025 - v1.0

  • Première version de dscanner

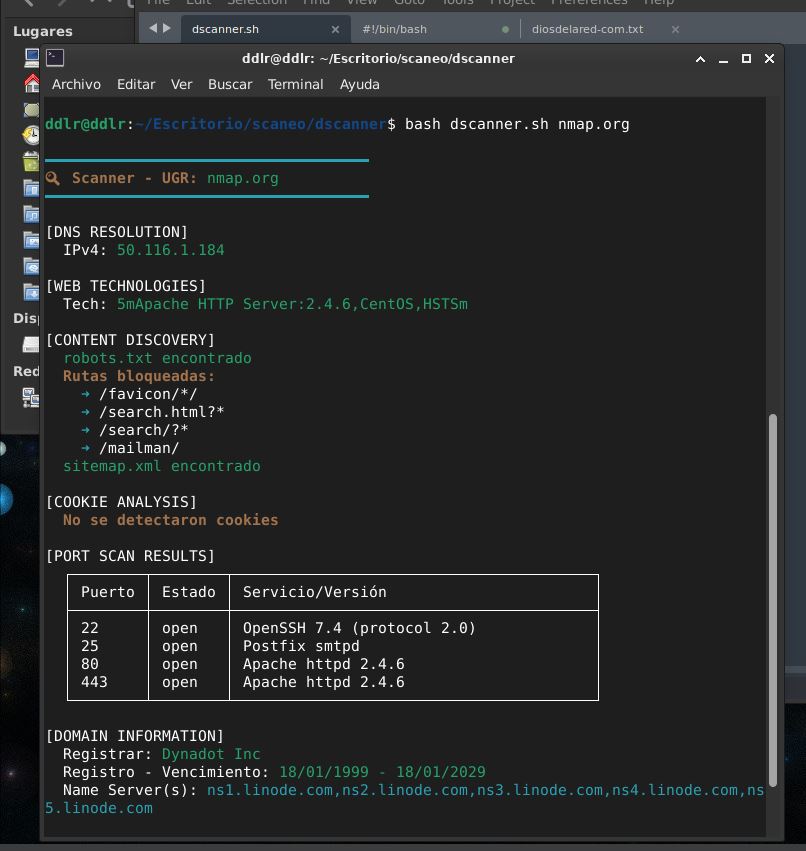
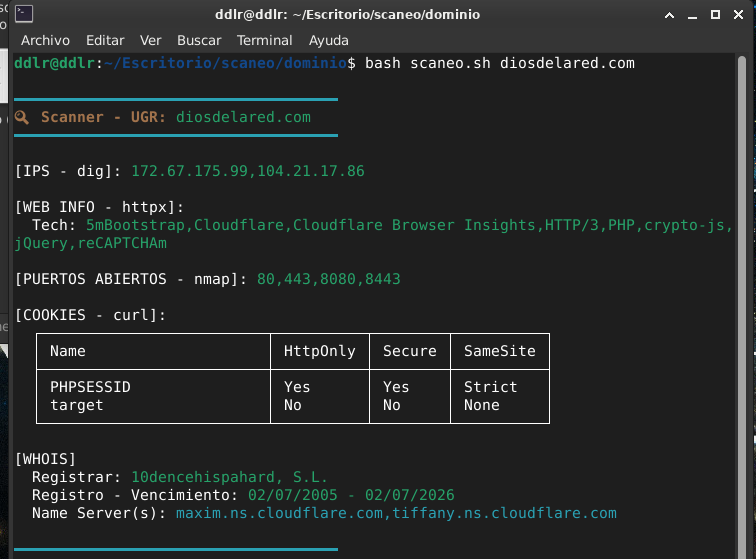
Exemple de sortie :

Version v2 : image

image

version 1 :

dscanner1

image

vibecodé avec claude

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    259
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    257

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →