
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2024-34474 — Clario jusqu'au 2024-04-11 pour Windows Desktop a des permissions faibles pour %PROGRAMDATA%\Clario et tente de charger des DLLs depuis cet emplacement en tant que SYSTEM. | Kitploit
Outils/GitHubGitHub/alaatk/cve-2024-34474
Escalade de PrivilègesAnalyse des VulnérabilitésExploitationMauvaise Configuration
GitHubalaatk/cve-2024-34474

CVE-2024-34474

Clario jusqu'au 2024-04-11 pour Windows Desktop a des permissions faibles pour %PROGRAMDATA%\Clario et tente de charger des DLLs depuis cet emplacement en tant que SYSTEM.

Voir le dépôt
112il y a 5 joursPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2024-34474

Clario jusqu'au 2024-04-11 pour Windows Desktop dispose de permissions faibles pour %PROGRAMDATA%\Clario et tente de charger des DLL depuis cet emplacement en tant que SYSTEM.

Description :

L'application de bureau Clario pour Windows tente de charger des bibliothèques DLL inexistantes depuis C:\ProgramData\Clario\ et C:\ProgramData\Clario\Engines\ lorsqu'un utilisateur effectue une analyse antivirus. Les fichiers DLL n'existent pas et ce processus est invoqué avec les privilèges SYSTEM même si un utilisateur non administrateur l'exécute. Par défaut, sur les systèmes Windows, tout utilisateur authentifié peut créer des fichiers/dossiers sous le chemin c:\ProgramData\Clario. Un utilisateur disposant de faibles privilèges peut créer les fichiers DLL sous C:\ProgramData\Clario\ et C:\ProgramData\Clario\Engines\ afin d'exécuter du code arbitraire de son choix, entraînant une élévation de privilèges vers les droits SYSTEM.

Versions affectées

Versions de Clario jusqu'au 2024-04-11

Service(s) impacté(s)

Dossiers non sécurisés : C:\ProgramData\Clario\ & C:\ProgramData\Clario\Engines\

Service : ClarioService.exe
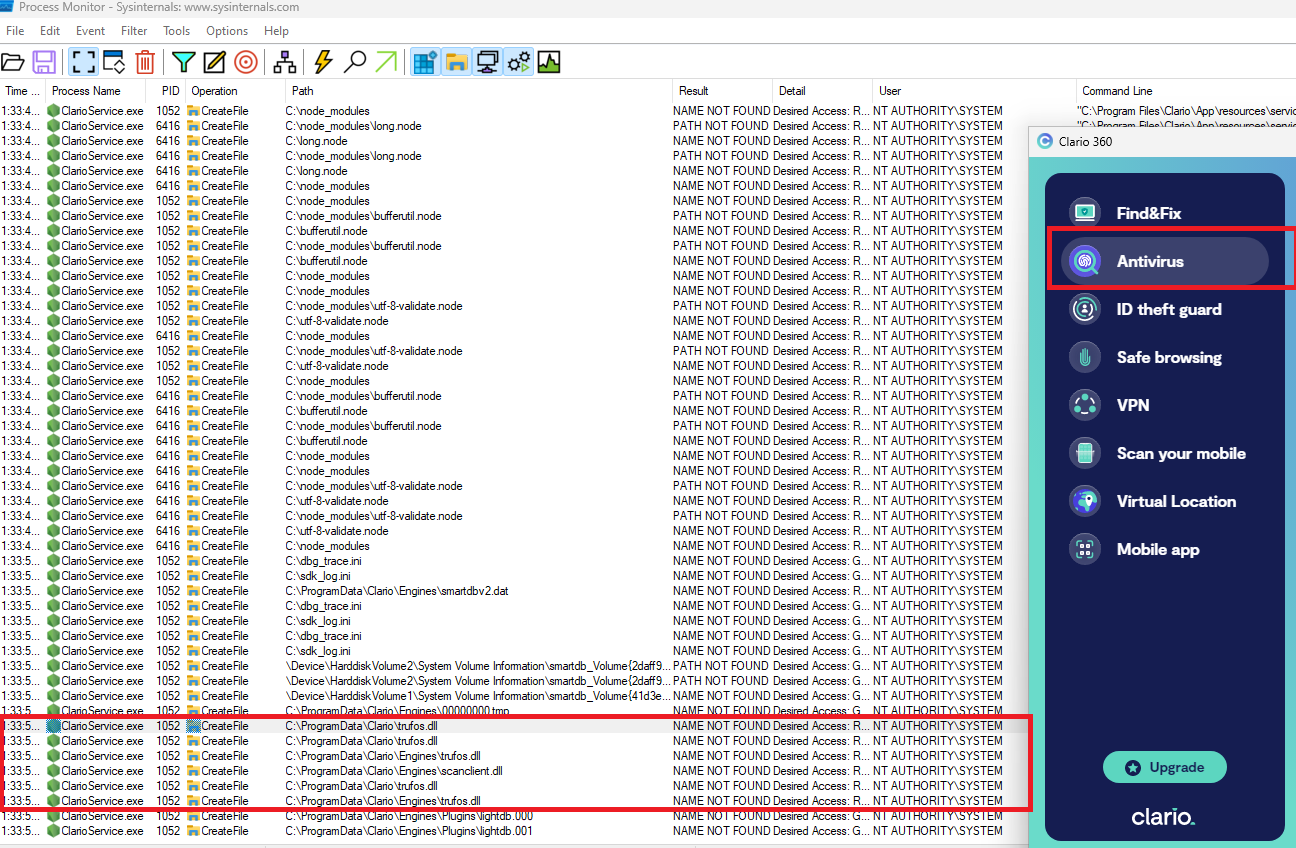
DLL chargée depuis un répertoire accessible en écriture à tous

Alt text

Découvert par :

Alaa Kachouh.

Télécharger l’outil