Enquête SOC sur l'exploitation de CVE-2024-49138 impliquant une activité de force brute, l'exécution de PowerShell, l'analyse de charge utile malveillante, l'élévation de privilèges et la réponse à incident.

Plateforme : Environnement de formation SOC LetsDefend
Alerte : SOC335 - Exploitation de CVE-2024-49138 détectée
Catégorie : Élévation de privilèges | Analyse de malware | Réponse à incident
Statut : Enquête terminée ✅
Dans cette enquête, j'ai travaillé sur une alerte concernant une suspicion d'exploitation de CVE-2024-49138 sur un endpoint Windows.
L'alerte indiquait initialement une activité suspecte impliquant un processus nommé svohost.exe. Plutôt que de me fier uniquement à l'alerte, j'ai commencé par examiner les détails du processus, le processus parent, la ligne de commande, l'emplacement du fichier, le hash et l'activité entourant l'hôte affecté.
Au fur et à mesure de l'enquête, j'ai trouvé des preuves supplémentaires qui m'ont aidé à déterminer si l'activité était réellement malveillante. Cela incluait la vérification du hash du fichier auprès des services de renseignement sur les menaces, l'examen de l'activité d'authentification et l'analyse de ce qui s'était produit au moment de l'alerte.
L'objectif n'était pas seulement de clôturer l'alerte, mais de comprendre ce qui s'était passé, d'évaluer l'impact et de décider des actions nécessaires pour contenir et éliminer la menace.
L'enquête s'est concentrée sur :
L'enquête a commencé avec l'alerte LetsDefend SOC335 - Exploitation de CVE-2024-49138 détectée, classée comme une alerte d'élévation de privilèges.
L'alerte fournissait plusieurs informations qui nécessitaient immédiatement une enquête plus approfondie :
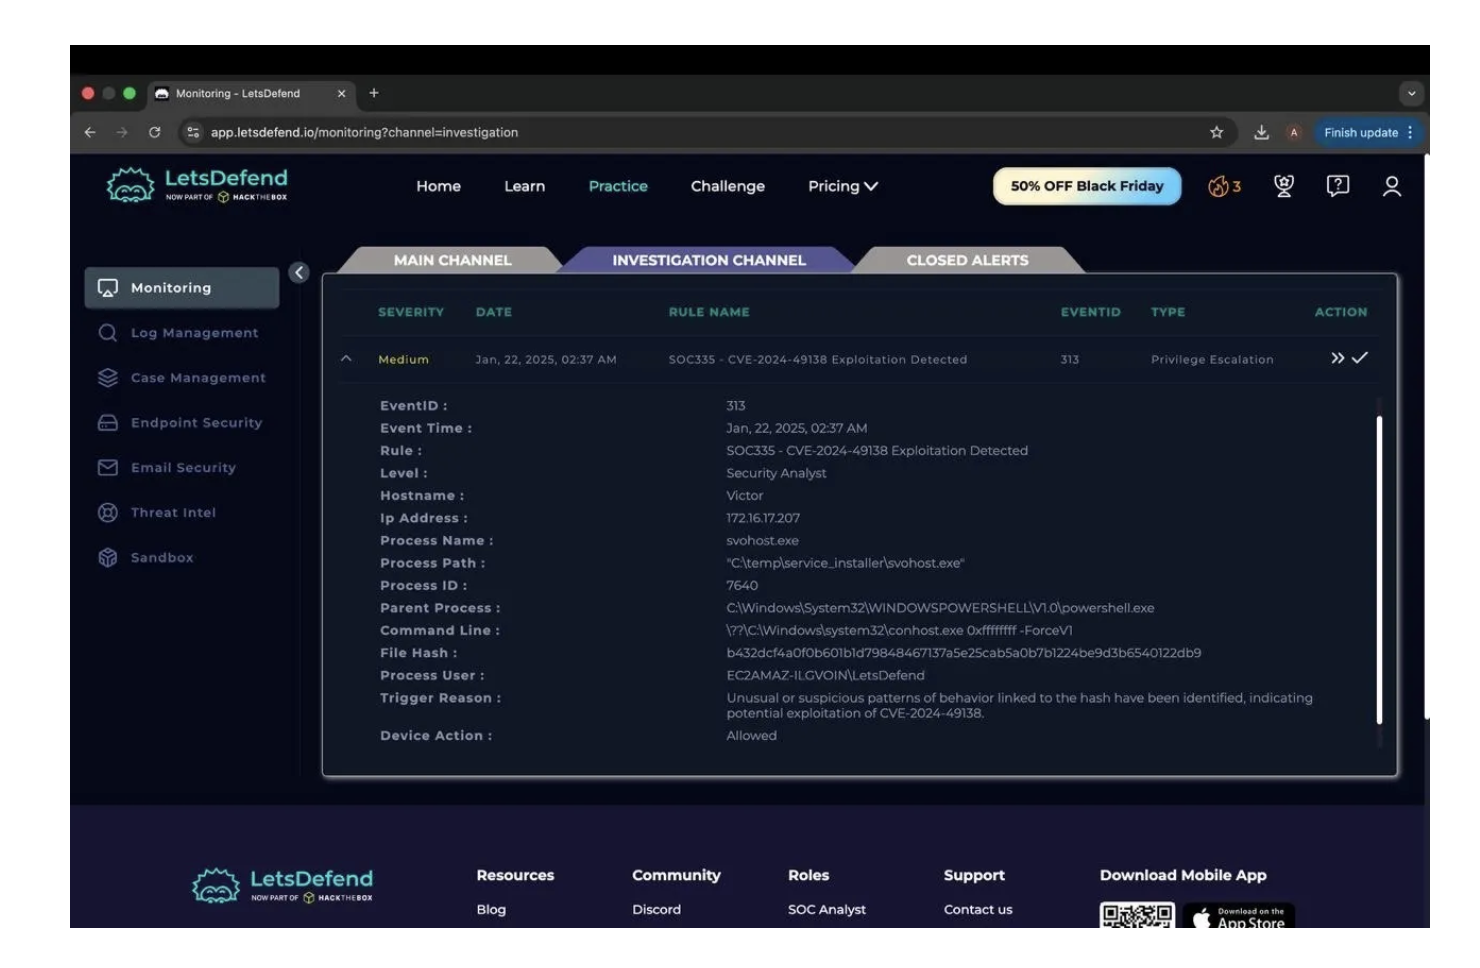
| Champ | Détails |
|---|---|
| Gravité | Moyenne |
| Nom d'hôte | Victor |
| Adresse IP | 172.16.17.207 |
| Processus | svohost.exe |
| Chemin du processus | C:\temp\service_installer\svohost.exe |
| ID du processus | 7640 |
| Processus parent | powershell.exe |
| Action de l'appareil | Autorisée |
Ce qui a d'abord attiré mon attention, c'est le nom du processus svohost.exe. Il ressemble beaucoup au processus Windows légitime svchost.exe, mais le nom est différent.
Le fichier s'exécutait également depuis C:\temp\service_installer\, tandis que son processus parent était PowerShell. Pris ensemble, ces éléments étaient des raisons suffisantes pour continuer l'enquête plutôt que de traiter l'alerte comme un faux positif.
La capture d'écran ci-dessous montre l'alerte d'origine et les informations disponibles au début de l'enquête.
L'étape suivante consistait à examiner de plus près le processus qui a déclenché l'alerte.
Le processus s'appelait svohost.exe et s'exécutait depuis :
C:\temp\service_installer\svohost.exe
L'une des premières choses que j'ai remarquées était à quel point le nom ressemblait au processus Windows légitime svchost.exe. Une petite différence dans un nom de processus ne rend pas automatiquement celui-ci malveillant, mais combinée à l'emplacement inhabituel du fichier et au processus parent PowerShell, cela rendait l'activité plus suspecte.
L'alerte fournissait également le hash SHA-256 de l'exécutable. J'ai utilisé ce hash pour vérifier si le fichier avait déjà été identifié par les éditeurs de solutions de sécurité.
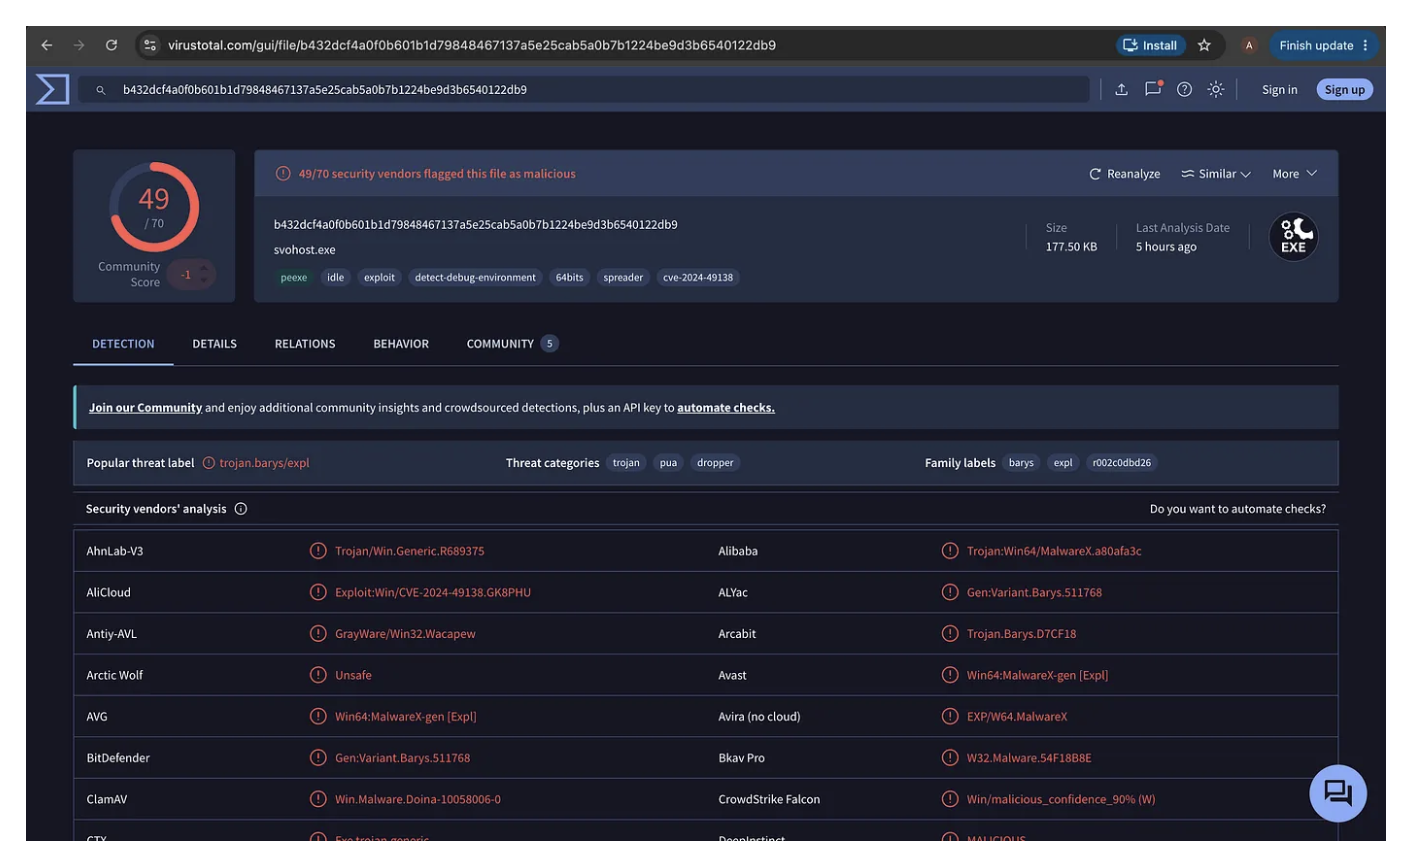
J'ai recherché le hash du fichier sur VirusTotal pour obtenir un contexte supplémentaire sur l'exécutable.
VirusTotal a montré que 49 éditeurs de sécurité sur 70 ont détecté le fichier comme malveillant. Plusieurs détections associaient également l'échantillon à une activité d'exploitation liée à CVE-2024-49138.
Cela m'a fourni des preuves plus solides que je n'avais pas affaire à un exécutable Windows normal. Cependant, je n'ai pas utilisé le résultat VirusTotal seul pour prendre la décision finale. Je l'ai considéré conjointement avec le nom du processus, l'emplacement du fichier, le processus parent PowerShell et les autres activités observées sur l'hôte.
Après avoir confirmé que l'exécutable était suspect, j'ai continué à examiner l'activité associée à l'incident au lieu de m'arrêter à la détection du malware.
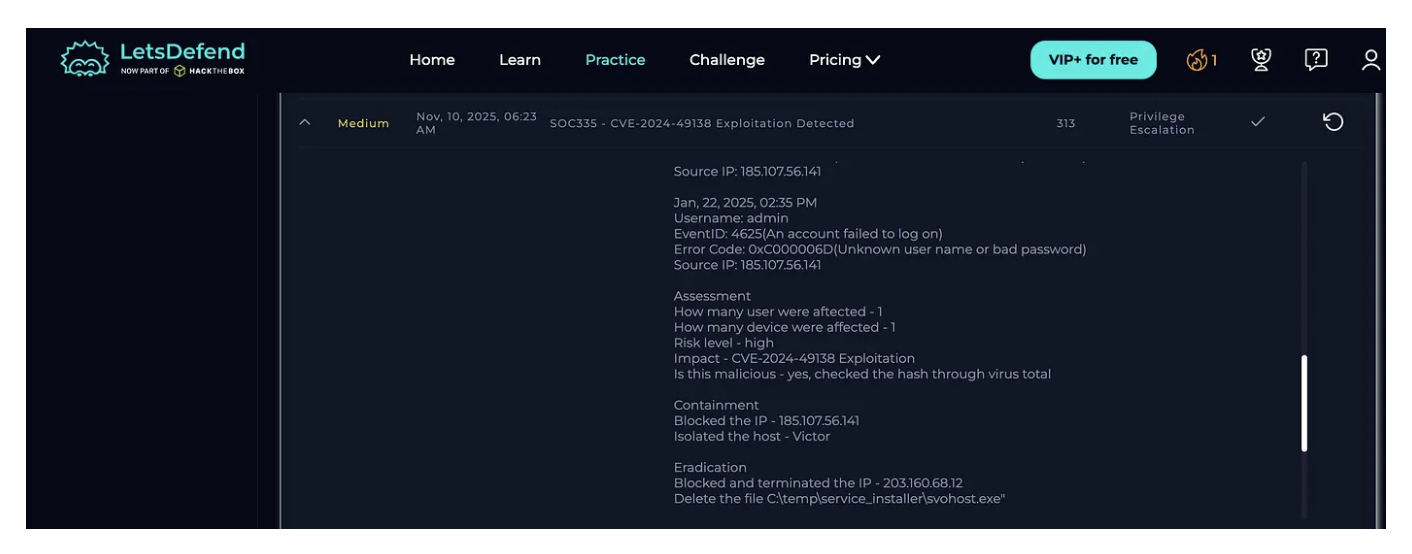
Au cours de l'enquête, j'ai trouvé un événement d'ouverture de session Windows échouée impliquant le compte admin.
L'événement montrait :
| Champ | Détails |
|---|---|
| ID d'événement | 4625 |
| Compte | admin |
| Résultat | Ouverture de session échouée |
| Code d'erreur | 0xC000006D |
| IP source | 185.107.56.141 |
L'ID d'événement 4625 représente une tentative d'ouverture de session Windows échouée. Dans ce cas, l'activité d'authentification échouée m'a donné un autre événement à corréler avec l'activité suspecte déjà identifiée sur l'endpoint.
J'ai traité cela comme une preuve à l'appui et j'ai continué à examiner l'incident dans son ensemble plutôt que de supposer qu'une seule ouverture de session échouée prouvait une compromission.
Après avoir examiné les preuves disponibles, j'ai classé l'alerte comme un vrai positif.
Ma décision reposait sur plusieurs constatations plutôt que sur un seul indicateur :
svohost.exe a été exécuté depuis un répertoire temporaire.Victor (172.16.17.207).À ce stade, j'avais suffisamment de preuves pour traiter l'incident comme malveillant et passer de l'enquête au confinement et à l'éradication.
Une fois que j'ai déterminé que l'alerte était un vrai positif, la priorité est passée de l'enquête à la limitation de l'impact et à la suppression de l'activité malveillante.
Sur la base de l'enquête, les actions de réponse documentées dans le dossier étaient :
185.107.56.141.Victor pour empêcher toute activité ou communication malveillante supplémentaire.203.160.68.12 identifiée au cours de l'enquête.C:\temp\service_installer\svohost.exe
Ces actions visaient à arrêter toute activité supplémentaire de l'attaquant, à isoler le système affecté et à supprimer le fichier malveillant responsable de l'alerte.