 aalex954/whisperpair-poc-tool
Un outil de recherche en sécurité qui identifie et démontre la vulnérabilité CVE-2025-36911 : Fast Pair Pairing Mode Bypass

Une analyse approfondie de CVE-2025-36911 et des lacunes de sécurité dans l'écosystème Fast Pair de Google
Google Fast Pair a été conçu pour rendre l'appairage Bluetooth transparent : une simple notification et vous êtes connecté. Mais que se passe-t-il lorsque cette expérience transparente devient une faille de sécurité ? WhisperPair-PoC-Tool est un outil de recherche en sécurité qui expose deux classes de vulnérabilités critiques affectant des millions d'accessoires Bluetooth : le contournement de l'appairage non autorisé et l'exploitation du réseau Find My Device.
Ce billet détaille le fonctionnement interne de WhisperPair-PoC-Tool, les faiblesses de protocole qu'il exploite et ce que cela signifie pour l'écosystème des accessoires Bluetooth.
La spécification Google Fast Pair précise explicitement :
"Si le champ optionnel Clé Publique est présent : si l'appareil n'est pas en mode appairage, ignorez l'écriture et quittez."
C'est la barrière de sécurité critique. Les appareils devraient uniquement répondre aux demandes d'appairage basées sur une clé lorsque l'utilisateur a explicitement mis l'appareil en mode appairage (généralement en maintenant un bouton enfoncé). Cela garantit l'intention de l'utilisateur, afin que vous ne puissiez pas vous appairer avec les écouteurs de quelqu'un pendant qu'il les porte.
Le Problème : De nombreux fabricants ignorent complètement cette vérification. Ils traitent les demandes d'appairage quel que soit l'état du mode appairage, permettant :
Le réseau Find My Device (FMDN) de Google permet de suivre les accessoires Bluetooth via le réseau d'appareils Android participatif. Pour cela, une Clé de Compte (Account Key) est nécessaire, une clé symétrique de 16 octets qui lie l'appareil à un compte Google.
Le Problème : La caractéristique Account Key accepte souvent des écritures sans authentification :
Avant de plonger dans l'exploitation, comprenons le flux légitime de Fast Pair :
┌─────────────────────────────────────────────────────────────┐
│                    Annonce BLE                               │
├─────────────────────────────────────────────────────────────┤
│  UUID de service : 0xFE2C (Fast Pair)                       │
│  Données de service :                                       │
│    [Mode d'appairage]   → 3 octets : uniquement Model ID    │
│    [Pas en appairage]   → 4+ octets : 0x00 + Filtre Clé    │
└─────────────────────────────────────────────────────────────┘
Le format d'annonce révèle l'état d'appairage :
Chercheur (Téléphone)                           Fournisseur (Accessoire)
      │                                              │
      │───── Connexion GATT ─────────────────────────>│
      │                                              │
      │───── Découverte des Services ────────────────>│
      │<──── Service : 0xFE2C ────────────────────────│
      │                                              │
      │───── Activer Notifications (0xFE2C1234) ────>│
      │                                              │
      │───── Écrire Requête d'Appairage Basée Clé ──>│
      │      [bloc chiffré de 16 octets]              │
      │      [Clé Publique ECDH de 64 octets] (opt.) │
      │                                              │
      │      ┌────────────────────────────────────┐  │
      │      │ VÉRIFICATION DE SÉCURITÉ :          │  │
      │      │ Si Clé Publique présente ET         │  │
      │      │ appareil PAS en mode appairage :    │  │
      │      │   → IGNORER et QUITTER              │  │
      │      │ Sinon :                             │  │
      │      │   → Traiter la requête              │  │
      │      └────────────────────────────────────┘  │
      │                                              │
      │<──── Notification : Réponse Chiffrée ────────│
      │      [Adresse BR/EDR du Fournisseur]          │
      │                                              │
      │═══════ Appairage Bluetooth Classique ════════>│
La vulnérabilité survient lorsque les appareils ignorent complètement la boîte "VÉRIFICATION DE SÉCURITÉ".
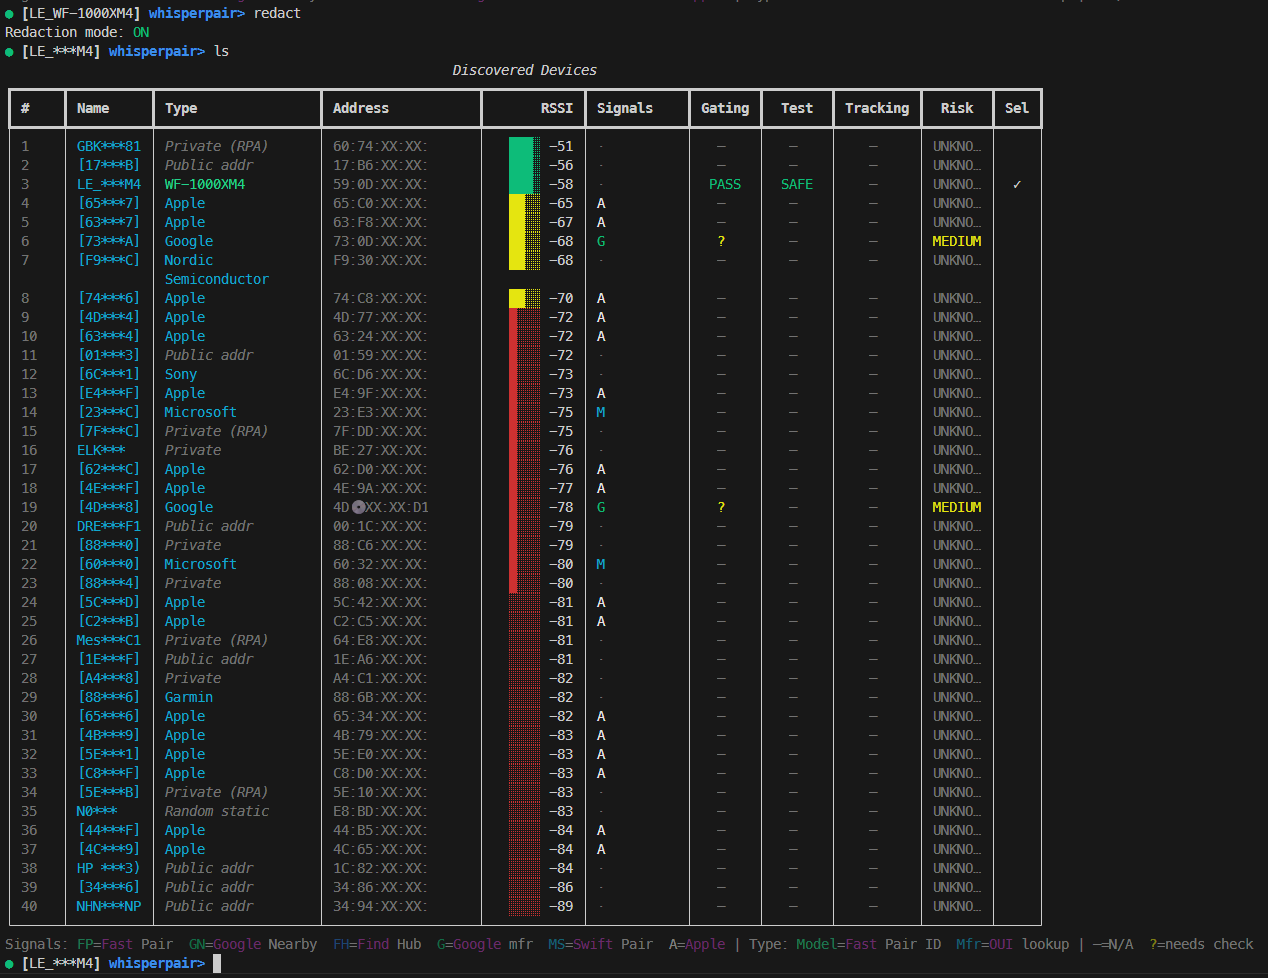
WhisperPair-PoC-Tool est un outil de recherche en sécurité basé sur Python, construit sur la bibliothèque BLE Bleak. Il fonctionne en plusieurs phases :
