
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2024-37888 — XSS PoC/Exploit pour le plugin Open Link pour CKEditor 4 | Kitploit
Outils/GitHubGitHub/7ragnarok7/cve-2024-37888
Analyse des VulnérabilitésExploitationExploitation d'Applications WebSécurité WebTests d'IntrusionApprentissage et Éducation
GitHub7ragnarok7/cve-2024-37888

CVE-2024-37888

XSS PoC/Exploit pour le plugin Open Link pour CKEditor 4

Voir le dépôt
4115il y a 5 joursPas encore vérifié
Site web

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2024-37888

Ce dépôt documente les détails de la vulnérabilité et l'exploit pour CVE-2024-37888, découverte et signalée par Anurag Mondal (7Ragnarok7) le 21 mai 2024.

Métriques

  • CWE-79 : Neutralisation incorrecte de l'entrée lors de la génération de pages web (« Cross-site Scripting »)
  • CVSS : 6.1 (MOYEN)

Aperçu de la vulnérabilité

Cette preuve de concept (POC) démontre l'exploitation d'une vulnérabilité XSS que j'ai récemment découverte dans le plugin Open Link qui, lorsqu'il est activé, affecte directement toutes les versions de CKEditor 4. La faille permet l'exécution de JavaScript via des liens forgés au sein de l'éditeur, que le plugin ne parvient pas à assainir. Cette faille ne peut être exploitée dans la zone de texte que lorsque le plugin Open Link est installé. Le plugin Open Link nous permet d'ouvrir des liens directement dans la zone d'édition.

Prérequis

  1. CKEditor (version 4.*.*) : https://ckeditor.com/ckeditor-4/download/#ckeditor-4
  2. Plugin Open Link (version < 1.0.5) : https://ckeditor.com/cke4/addon/openlink

Étapes de reproduction

Cette vulnérabilité peut être testée à partir de l'instance CKEditor préconfigurée disponible ici.

  1. Insérer la charge utile :

    • Ouvrez l'instance CKEditor et cliquez sur l'icône « Source ».

    • Insérez la charge utile suivante dans la zone de texte :

      <a href="javascript:alert('XSS Found')">XSS</a>
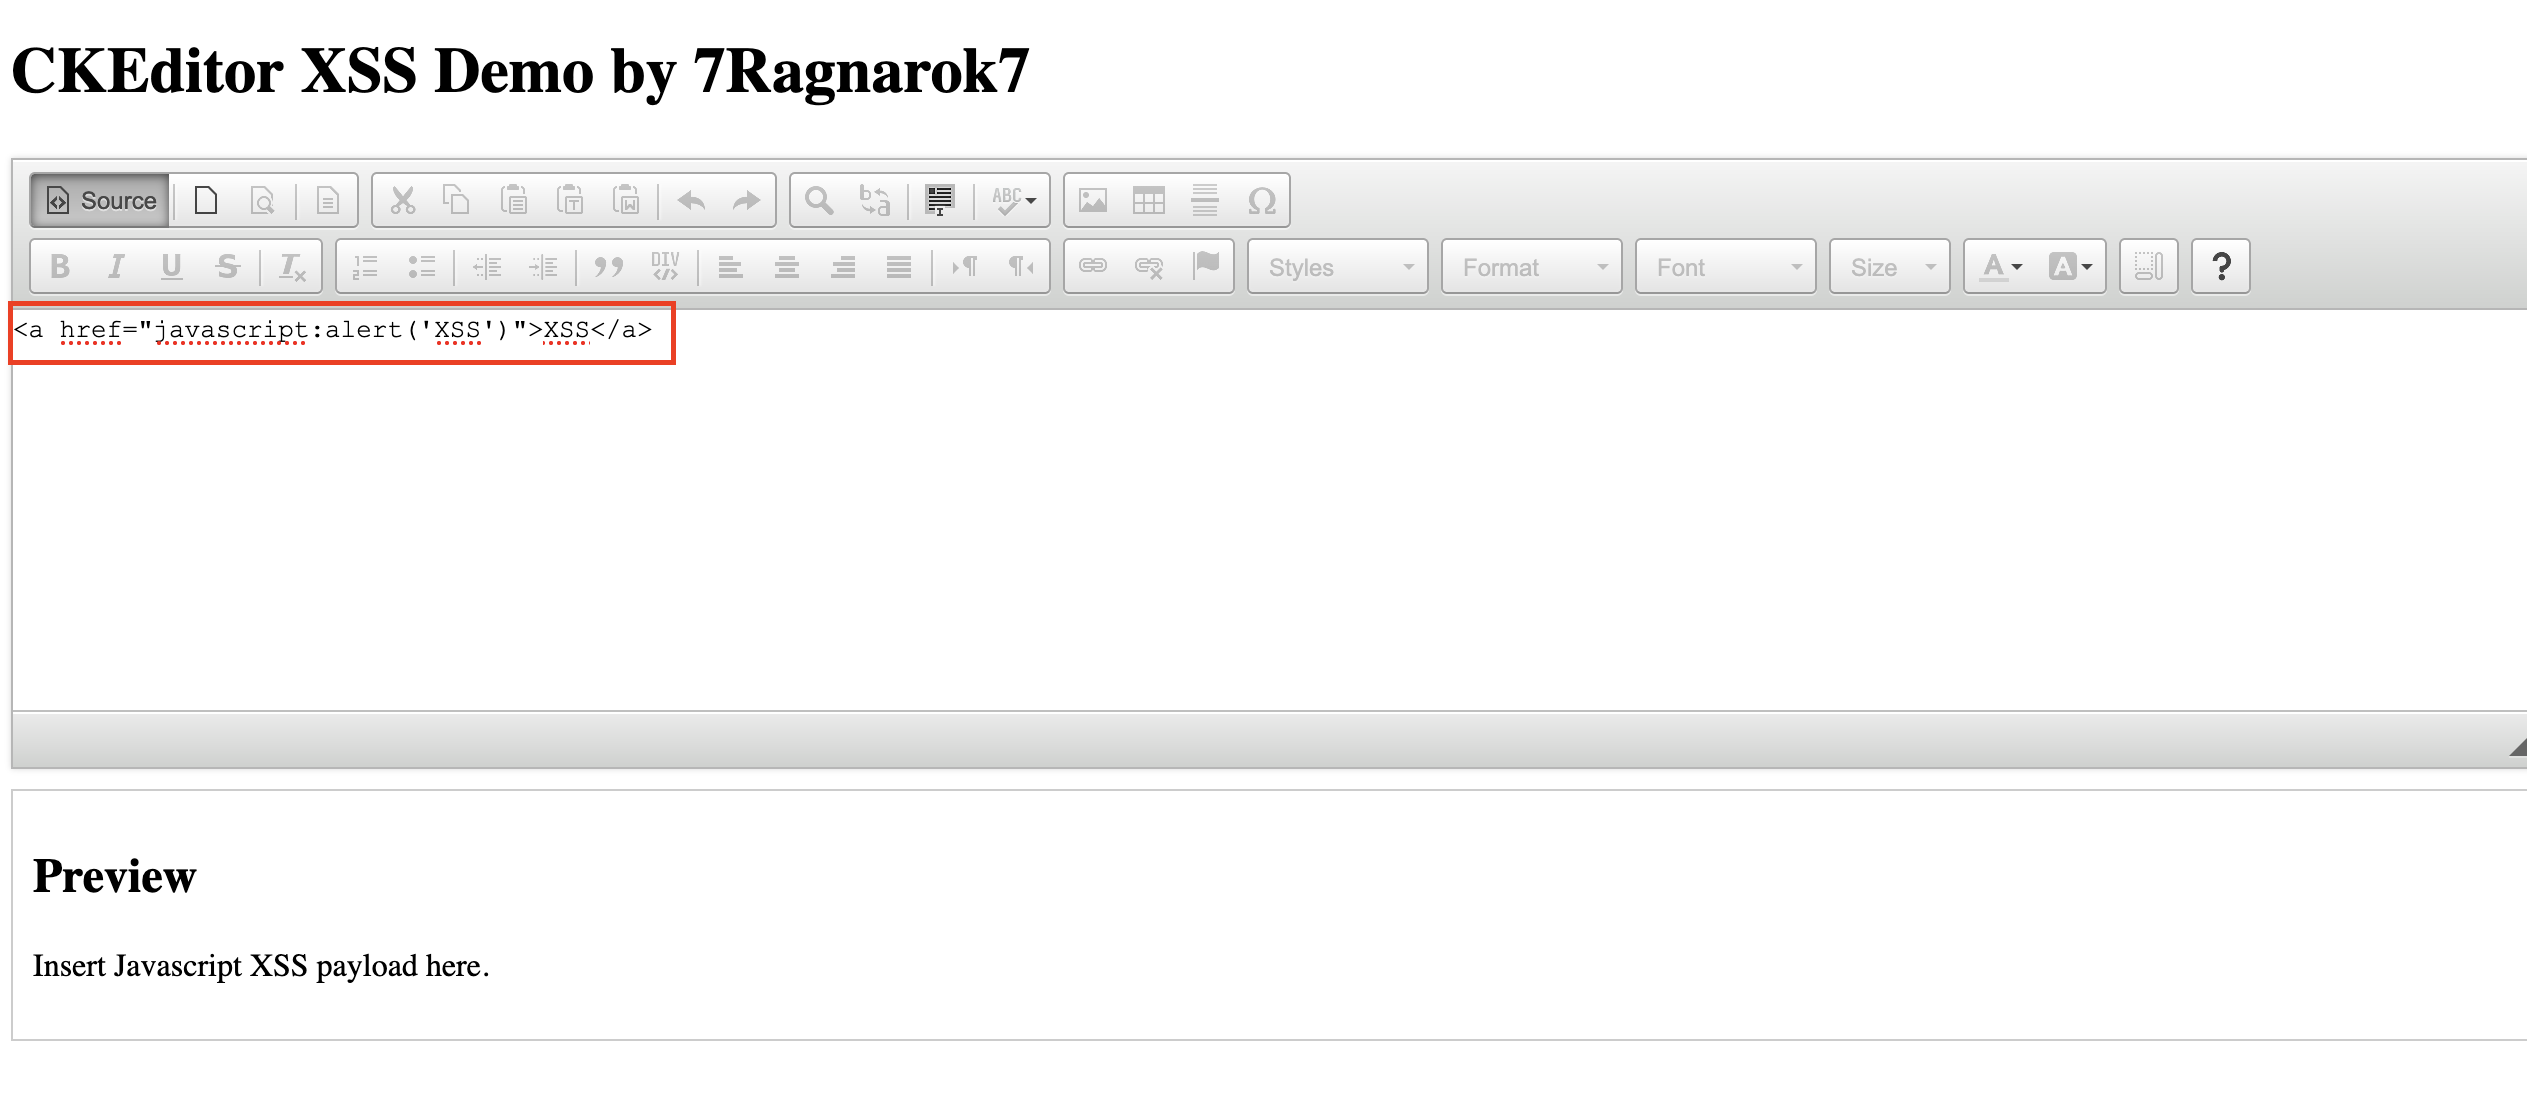
      

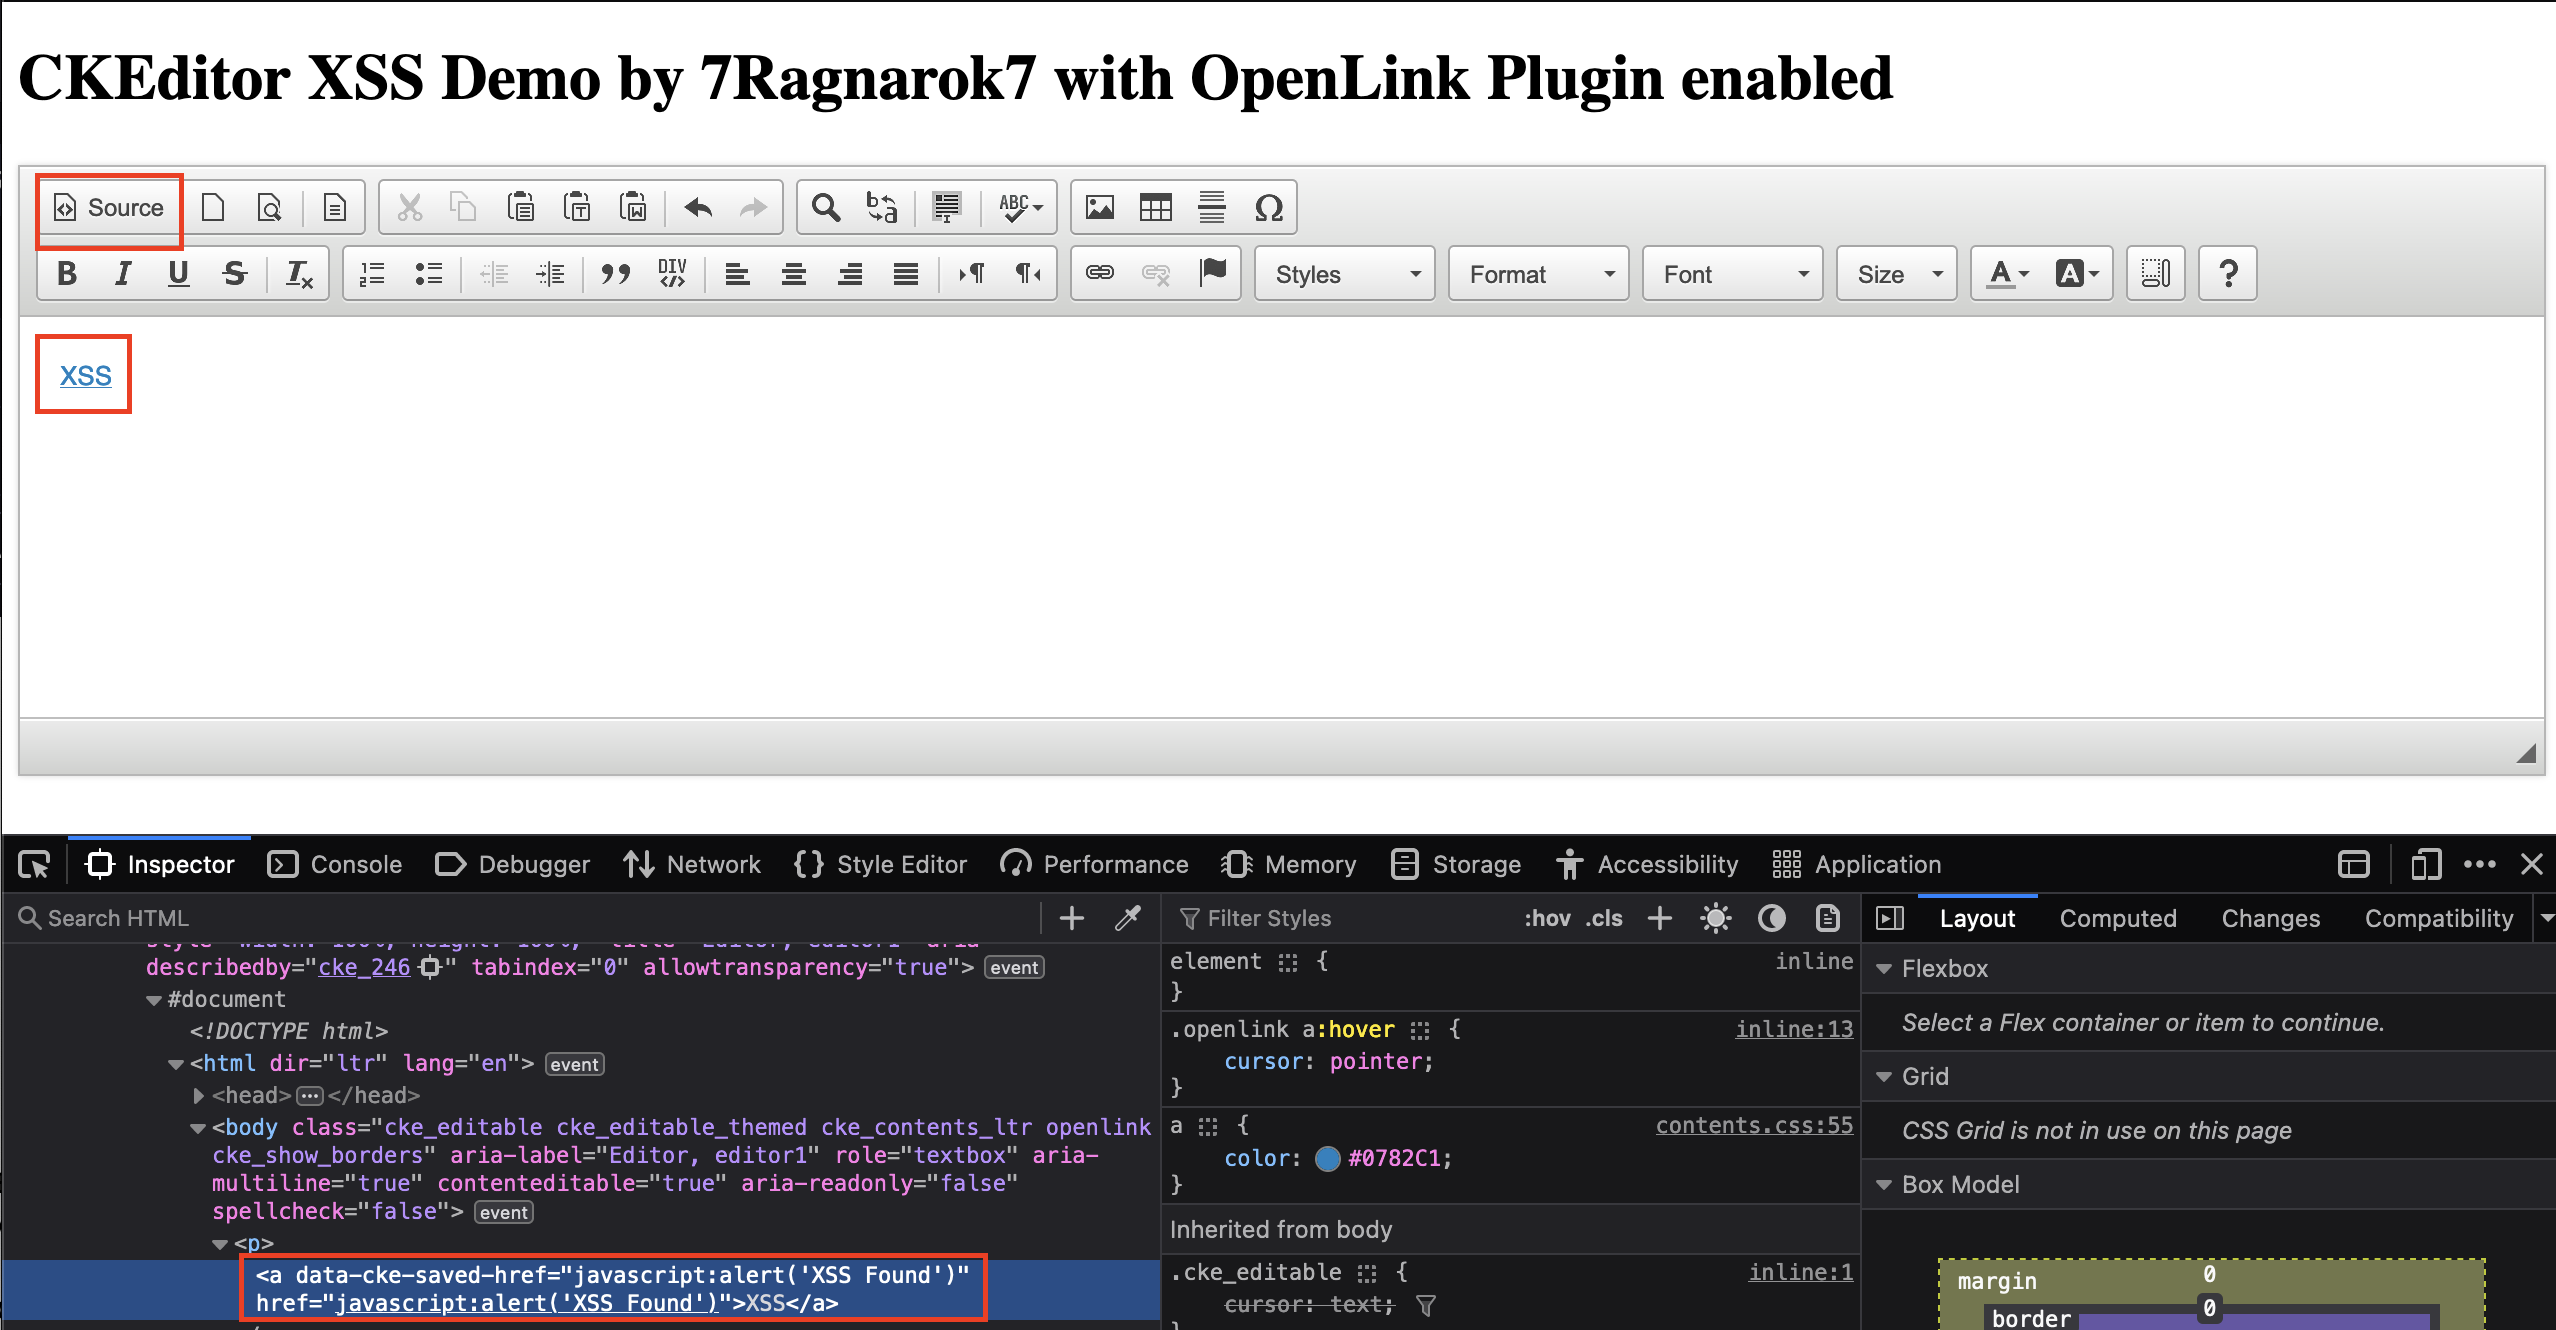
    Capture d'écran de l'insertion de la charge utile

  2. Basculer en mode WYSIWYG :

    • Cliquez à nouveau sur l'icône « Source » pour revenir au mode WYSIWYG.
    • Observez que le lien hypertexte devient cliquable dans l'éditeur.

    Capture d'écran du lien hypertexte cliquable

  3. Déclencher le XSS :

    • Cliquez sur le lien hypertexte dans l'éditeur.
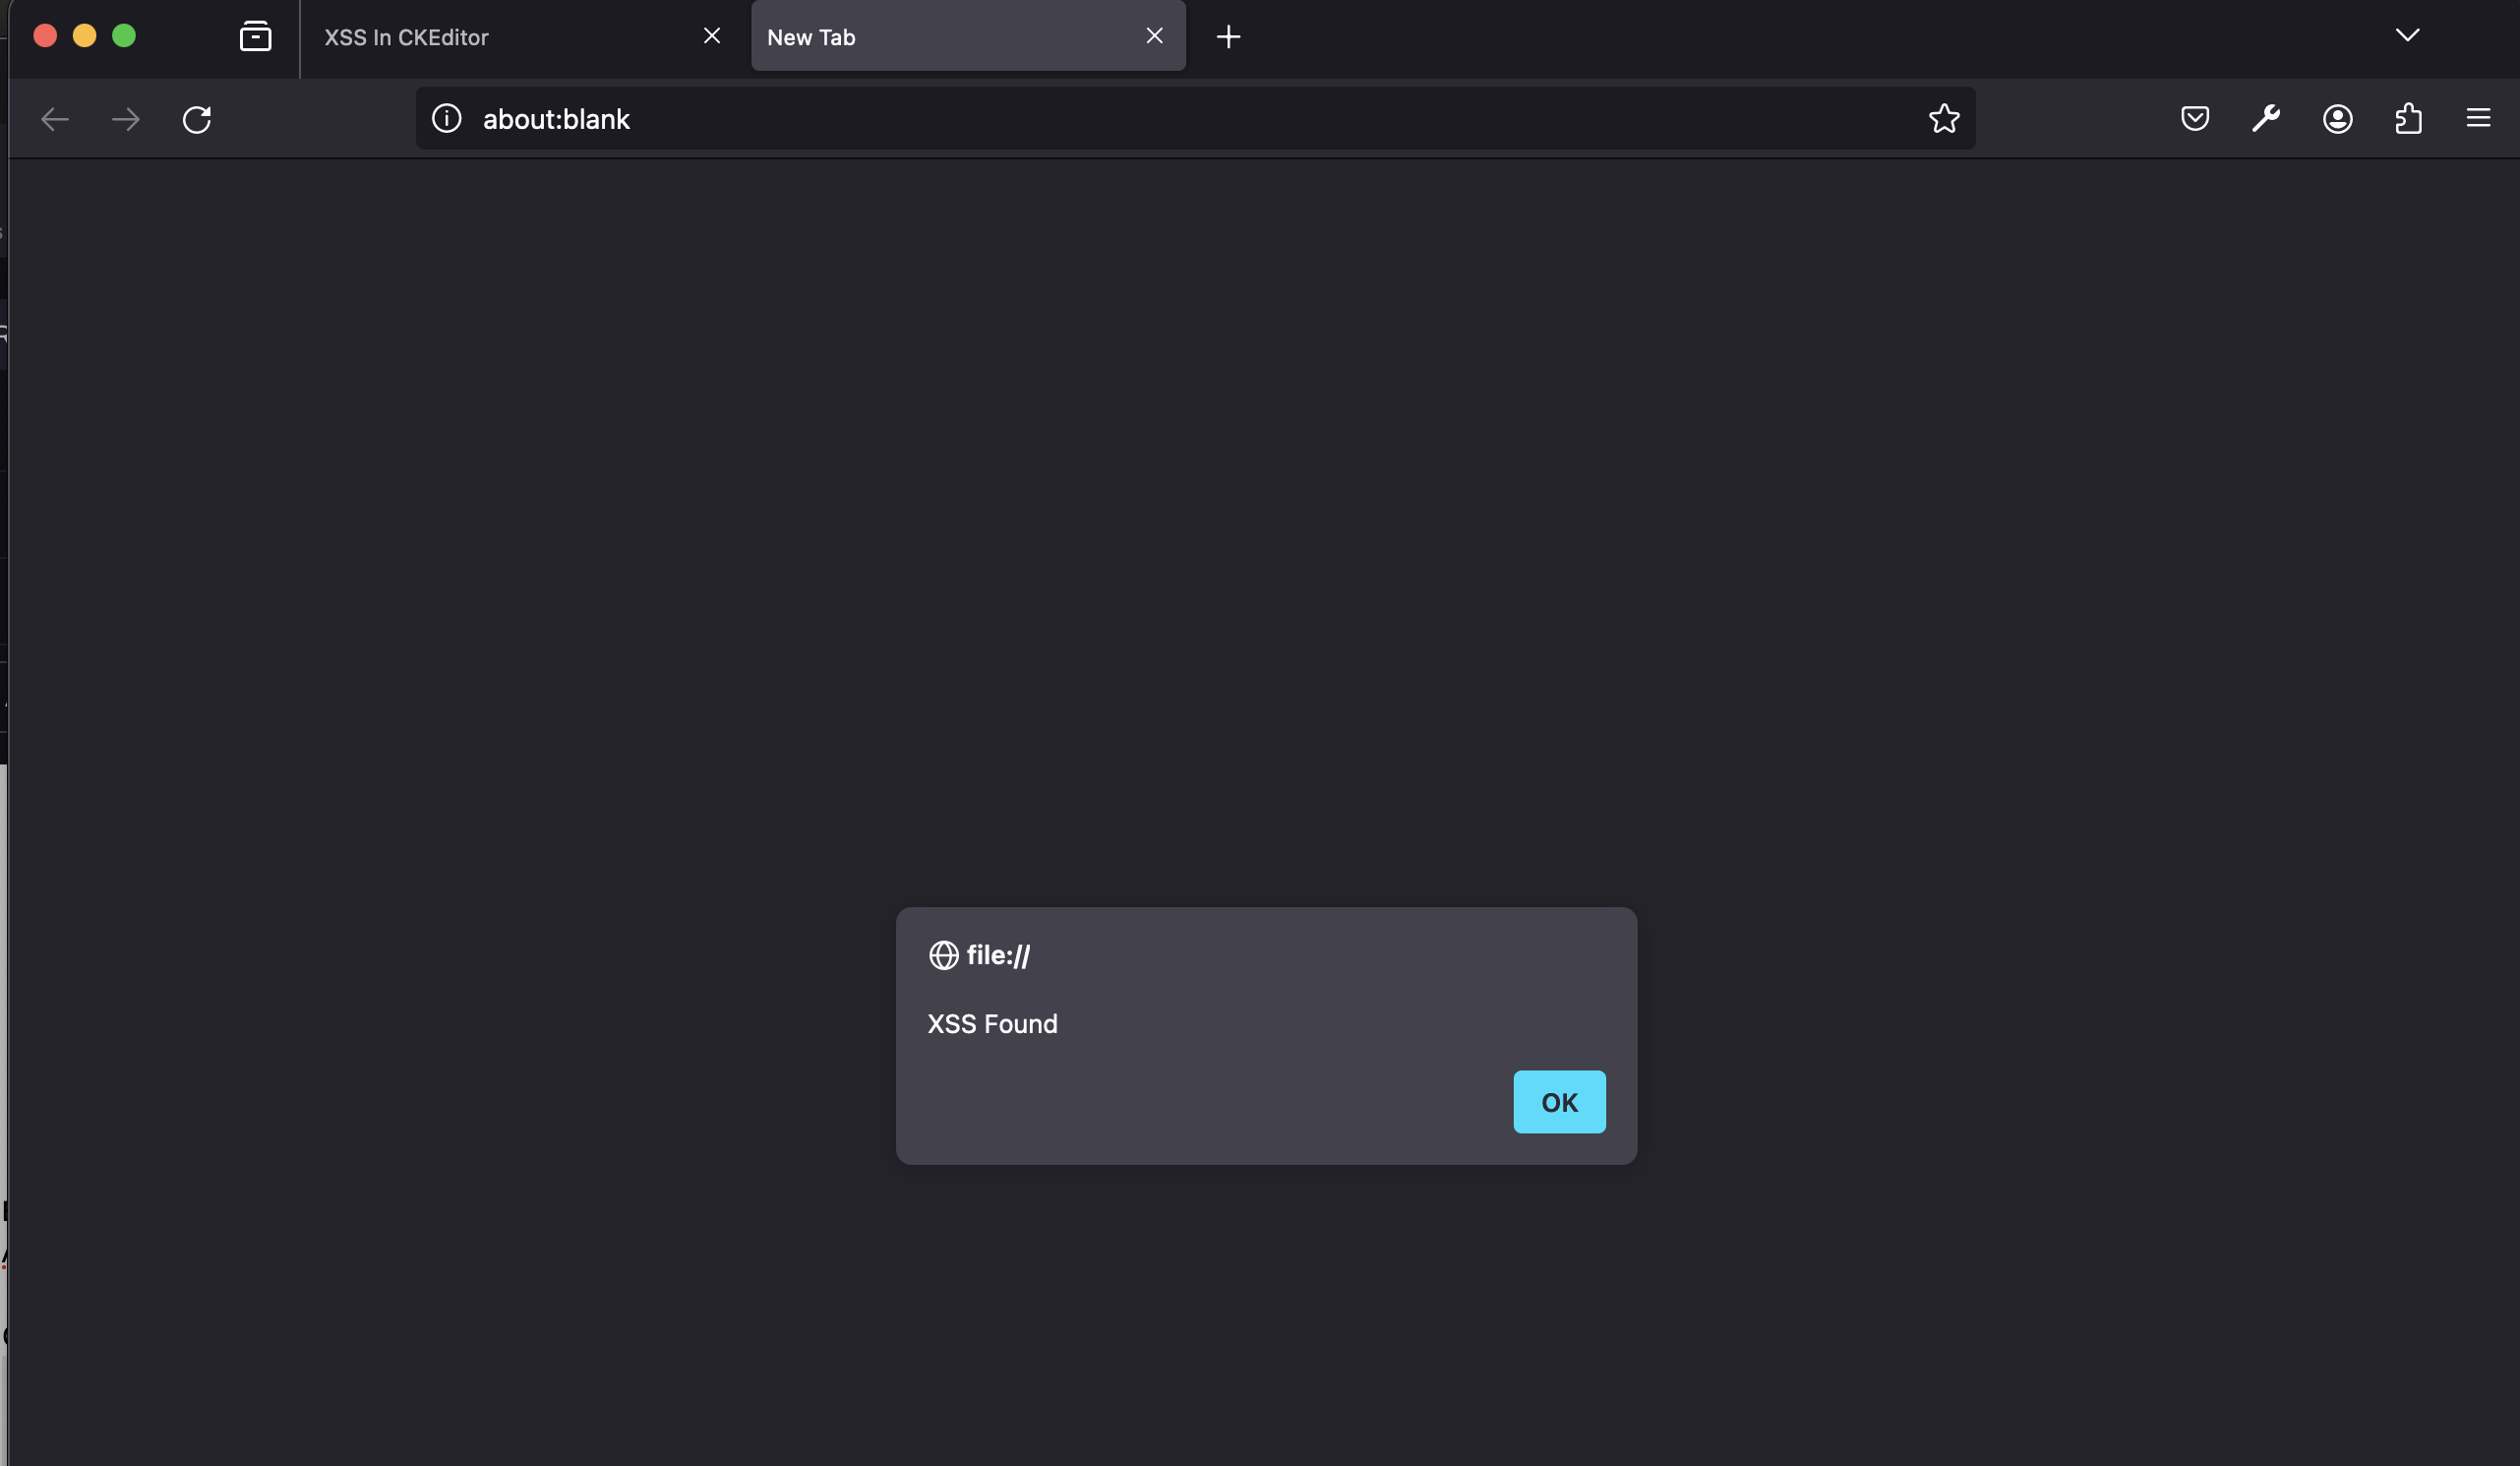
    • Observez que la charge utile XSS est déclenchée, entraînant l'apparition d'une boîte d'alerte dans un nouvel onglet.

    Capture d'écran du XSS déclenché

Instructions d'installation

Vous pouvez configurer votre propre instance locale pour tester cette vulnérabilité en suivant les étapes ci-dessous.

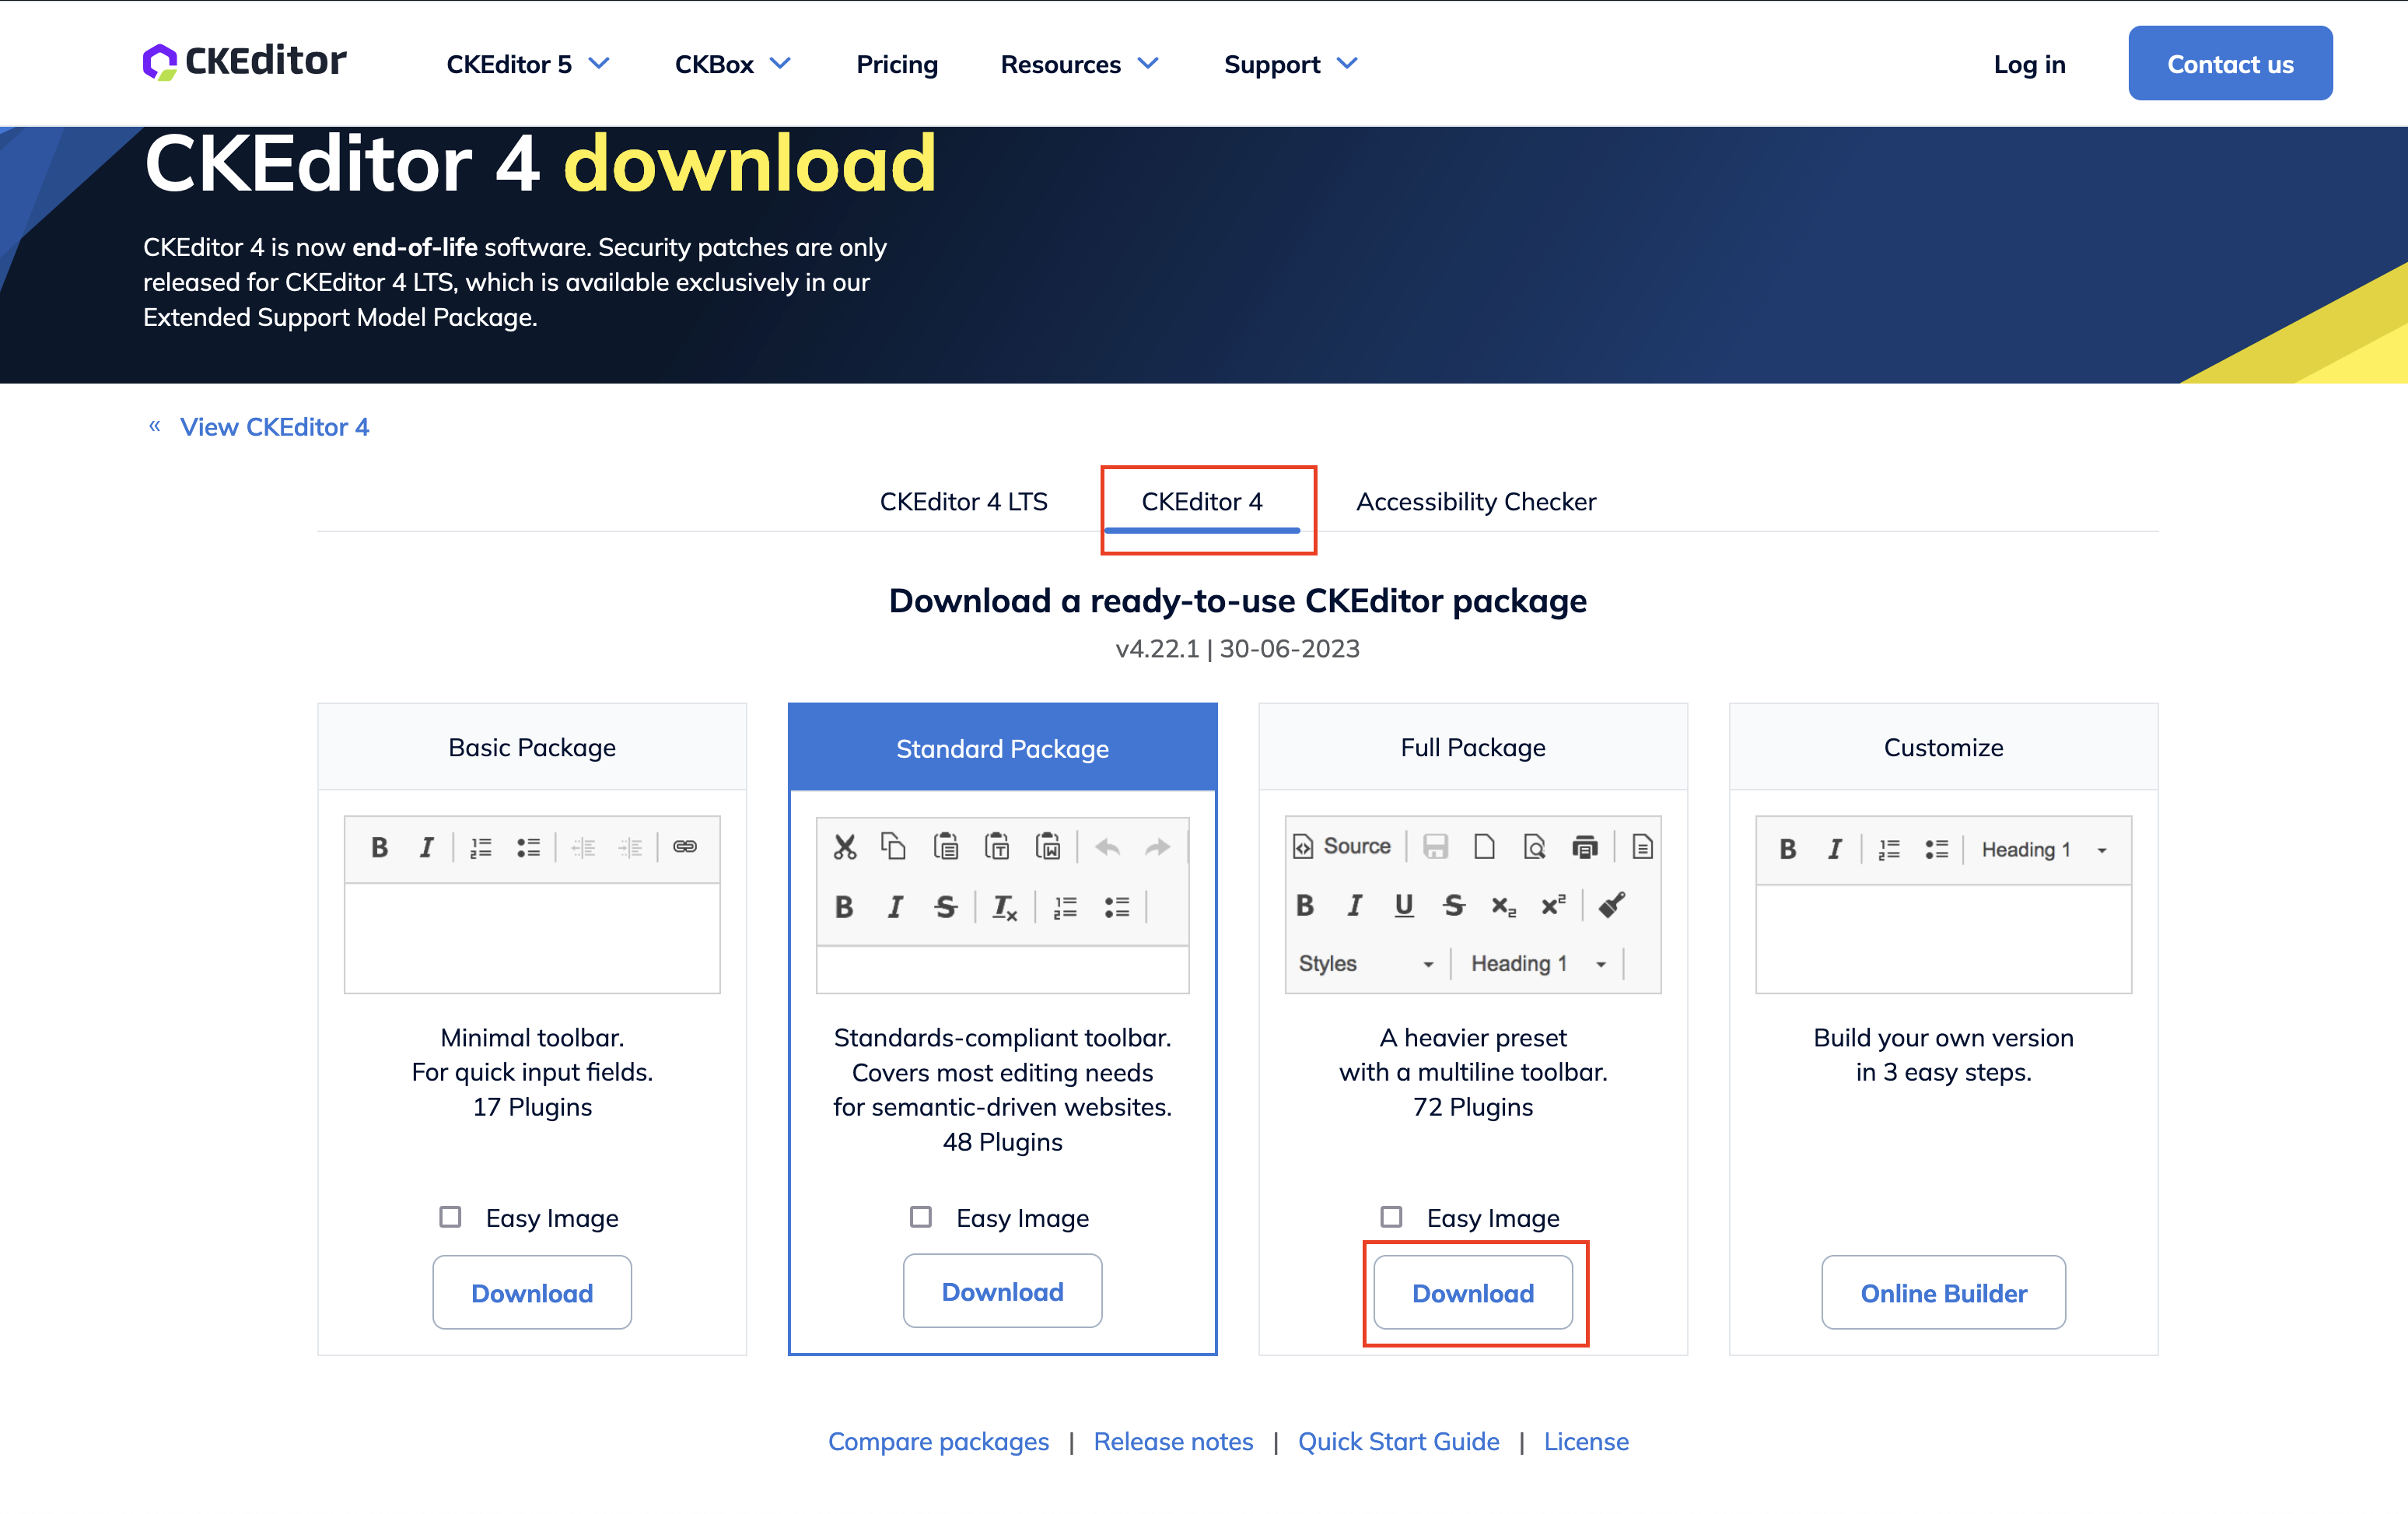
  1. Télécharger CKEditor 4 :

    • Téléchargez l'édition open source Full-Package de CKEditor 4.

    Téléchargement

  2. Installer le plugin Open Link :

    • Téléchargez le plugin Open Link version 1.0.4 depuis ici.
    • Extrayez et placez le contenu dans le répertoire ckeditor/plugins/openlink.

    OpenLink

  3. Mettre à jour la configuration pour inclure le plugin OpenLink :

    • Modifiez le fichier config.js de CKEditor en ajoutant les lignes suivantes à la fin :
    config.extraPlugins = 'openlink';
    config.linkShowTargetTab = false; // Hide link target tab
    config.openlink_modifier = 0; // No modifier for opening links
    config.openlink_enableReadOnly = true; // Allow links to open in read-only mode
    
    • Exemple de config.js :
    CKEDITOR.editorConfig = function( config ) {
        // Define changes to default configuration here.
        config.extraPlugins = 'openlink';
        config.linkShowTargetTab = false;
        config.openlink_modifier = 0;
        config.openlink_enableReadOnly = true;
    };
    
  4. Inclure CKEditor dans le HTML :

    • Assurez-vous que la bibliothèque CKEditor est incluse dans votre fichier HTML.
    <!DOCTYPE html>
    <html>
    <head>
        <script src="path/to/ckeditor/ckeditor.js"></script>
    </head>
    <body>
        <textarea name="editor1" id="editor1"></textarea>
        <script>
            CKEDITOR.replace('editor1');
        </script>
    </body>
    </html>
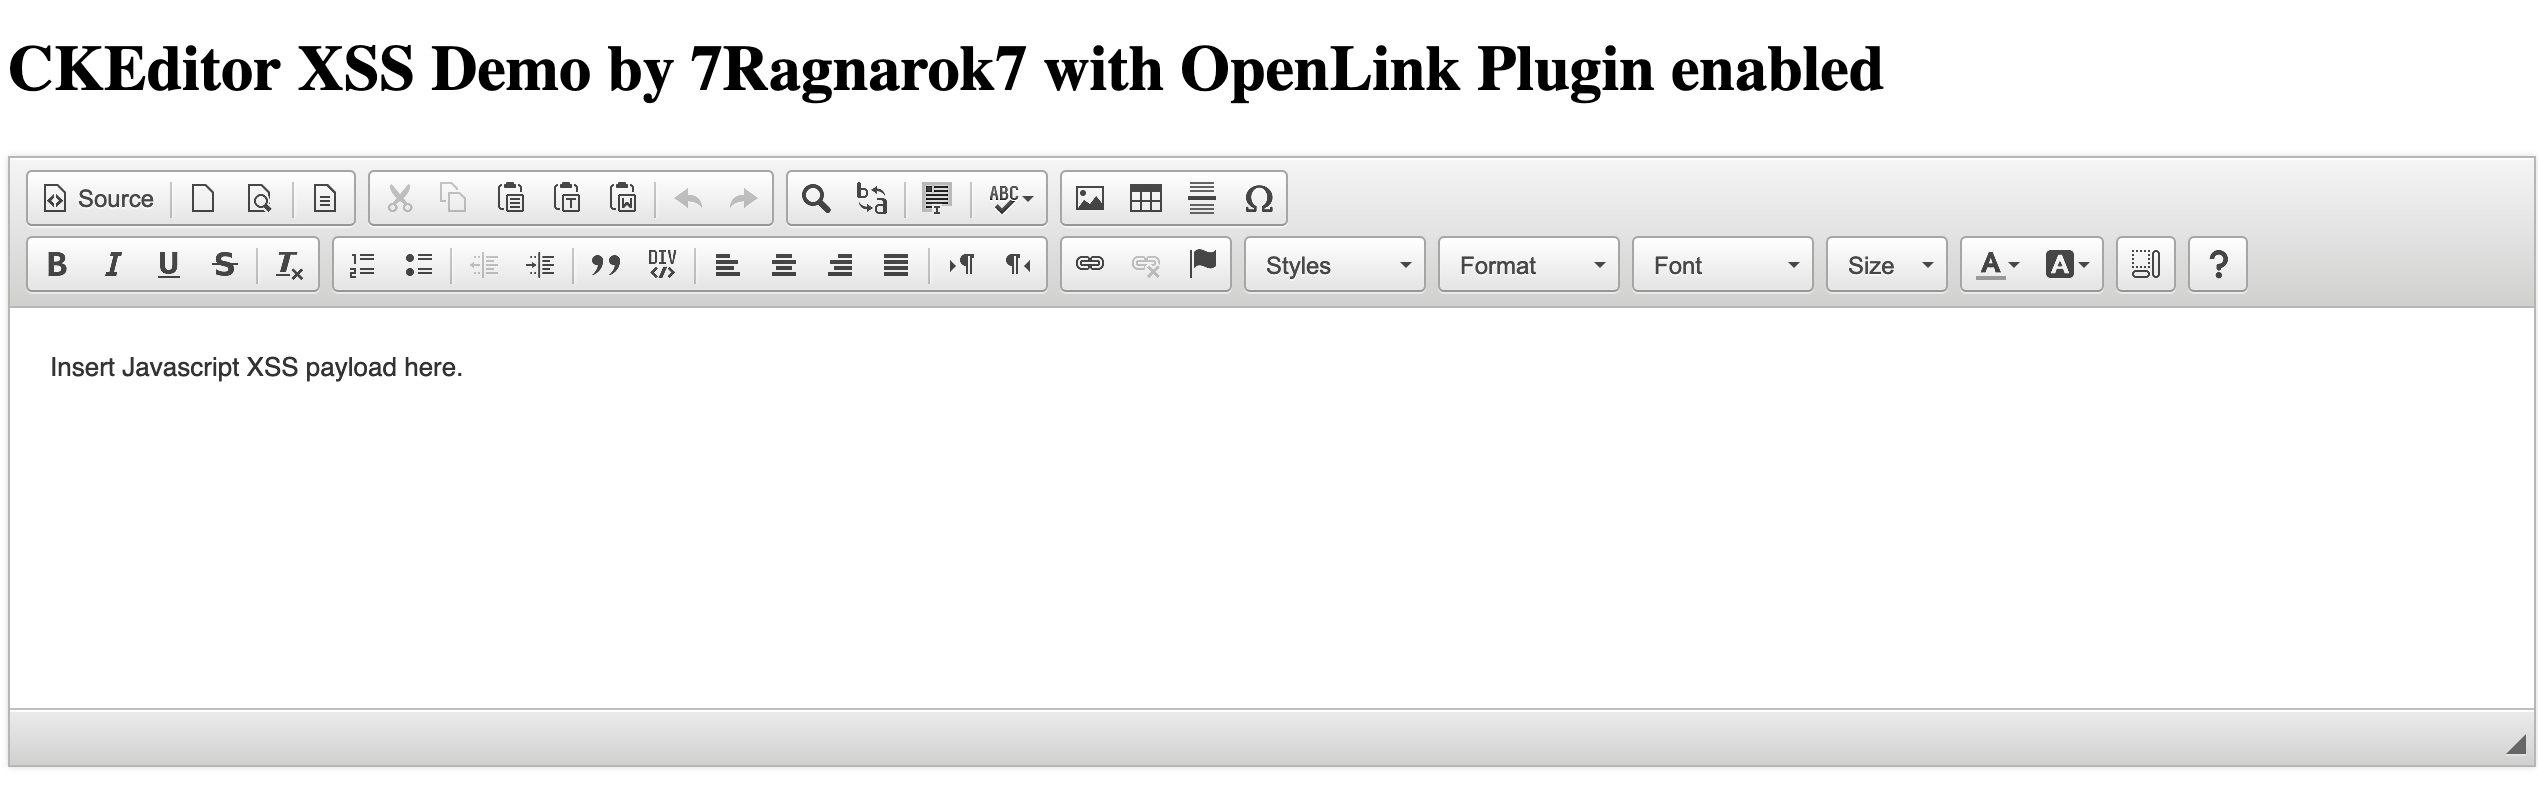
    

    Capture d'écran de la page de démonstration

Conclusion

Cette vulnérabilité a été découverte dans la base de code du plugin Open Link et non dans la base de code de CKEditor 4. Le POC ci-dessus démontre l'exploitation d'une vulnérabilité XSS via le plugin Open Link dans CKEditor 4.*.*. La faille permet l'exécution arbitraire de JavaScript via des liens spécialement conçus, ce qui représente un risque de sécurité important.

Avis

  • L'avis officiel du mainteneur du plugin Open Link est disponible à l'adresse https://github.com/mlewand/ckeditor-plugin-openlink/security/advisories/GHSA-rhxf-gvmh-hrxm.

Remarque complémentaire

  • Notez que si vous souhaitez afficher le contenu de l'éditeur ailleurs, vous devez toujours le filtrer correctement.
  • Quant à l'attribut onclick sur les liens, il peut être interdit via l'option de configuration config.disallowedContent :
config.disallowedContent = 'a[onclick]';

Liens importants

  • https://github.com/mlewand/ckeditor-plugin-openlink/security/advisories/GHSA-rhxf-gvmh-hrxm
  • https://nvd.nist.gov/vuln/detail/CVE-2024-37888
  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2024-37888
  • https://7ragnarok7.github.io/CVE-2024-37888/
Télécharger l’outil