
 7ragnarok7/cve-2021-3754
Détails de la vulnérabilité et exploit pour CVE-2021-3754

Ce dépôt documente les détails de la vulnérabilité et l'exploit pour CVE-2021-3754, découverts et signalés par Anurag Mondal (7Ragnarok7) le 21 août 2021
Une faille a été découverte dans Apache Keycloak et Redhat SSO, où un attaquant peut s'enregistrer avec un nom d'utilisateur identique à l'adresse e-mail de n'importe quel utilisateur existant.
Cela est dû au fait que les noms d'utilisateur sont évalués avant les adresses e-mail.
Keycloak autorise l'utilisation de l'adresse e-mail comme nom d'utilisateur et ne vérifie pas qu'un compte avec cette adresse e-mail existe déjà.
Le comportement ci-dessus empêchera de recevoir un e-mail de récupération de mot de passe si l'utilisateur oublie son mot de passe, verrouillant ainsi temporairement les utilisateurs hors de leurs comptes.
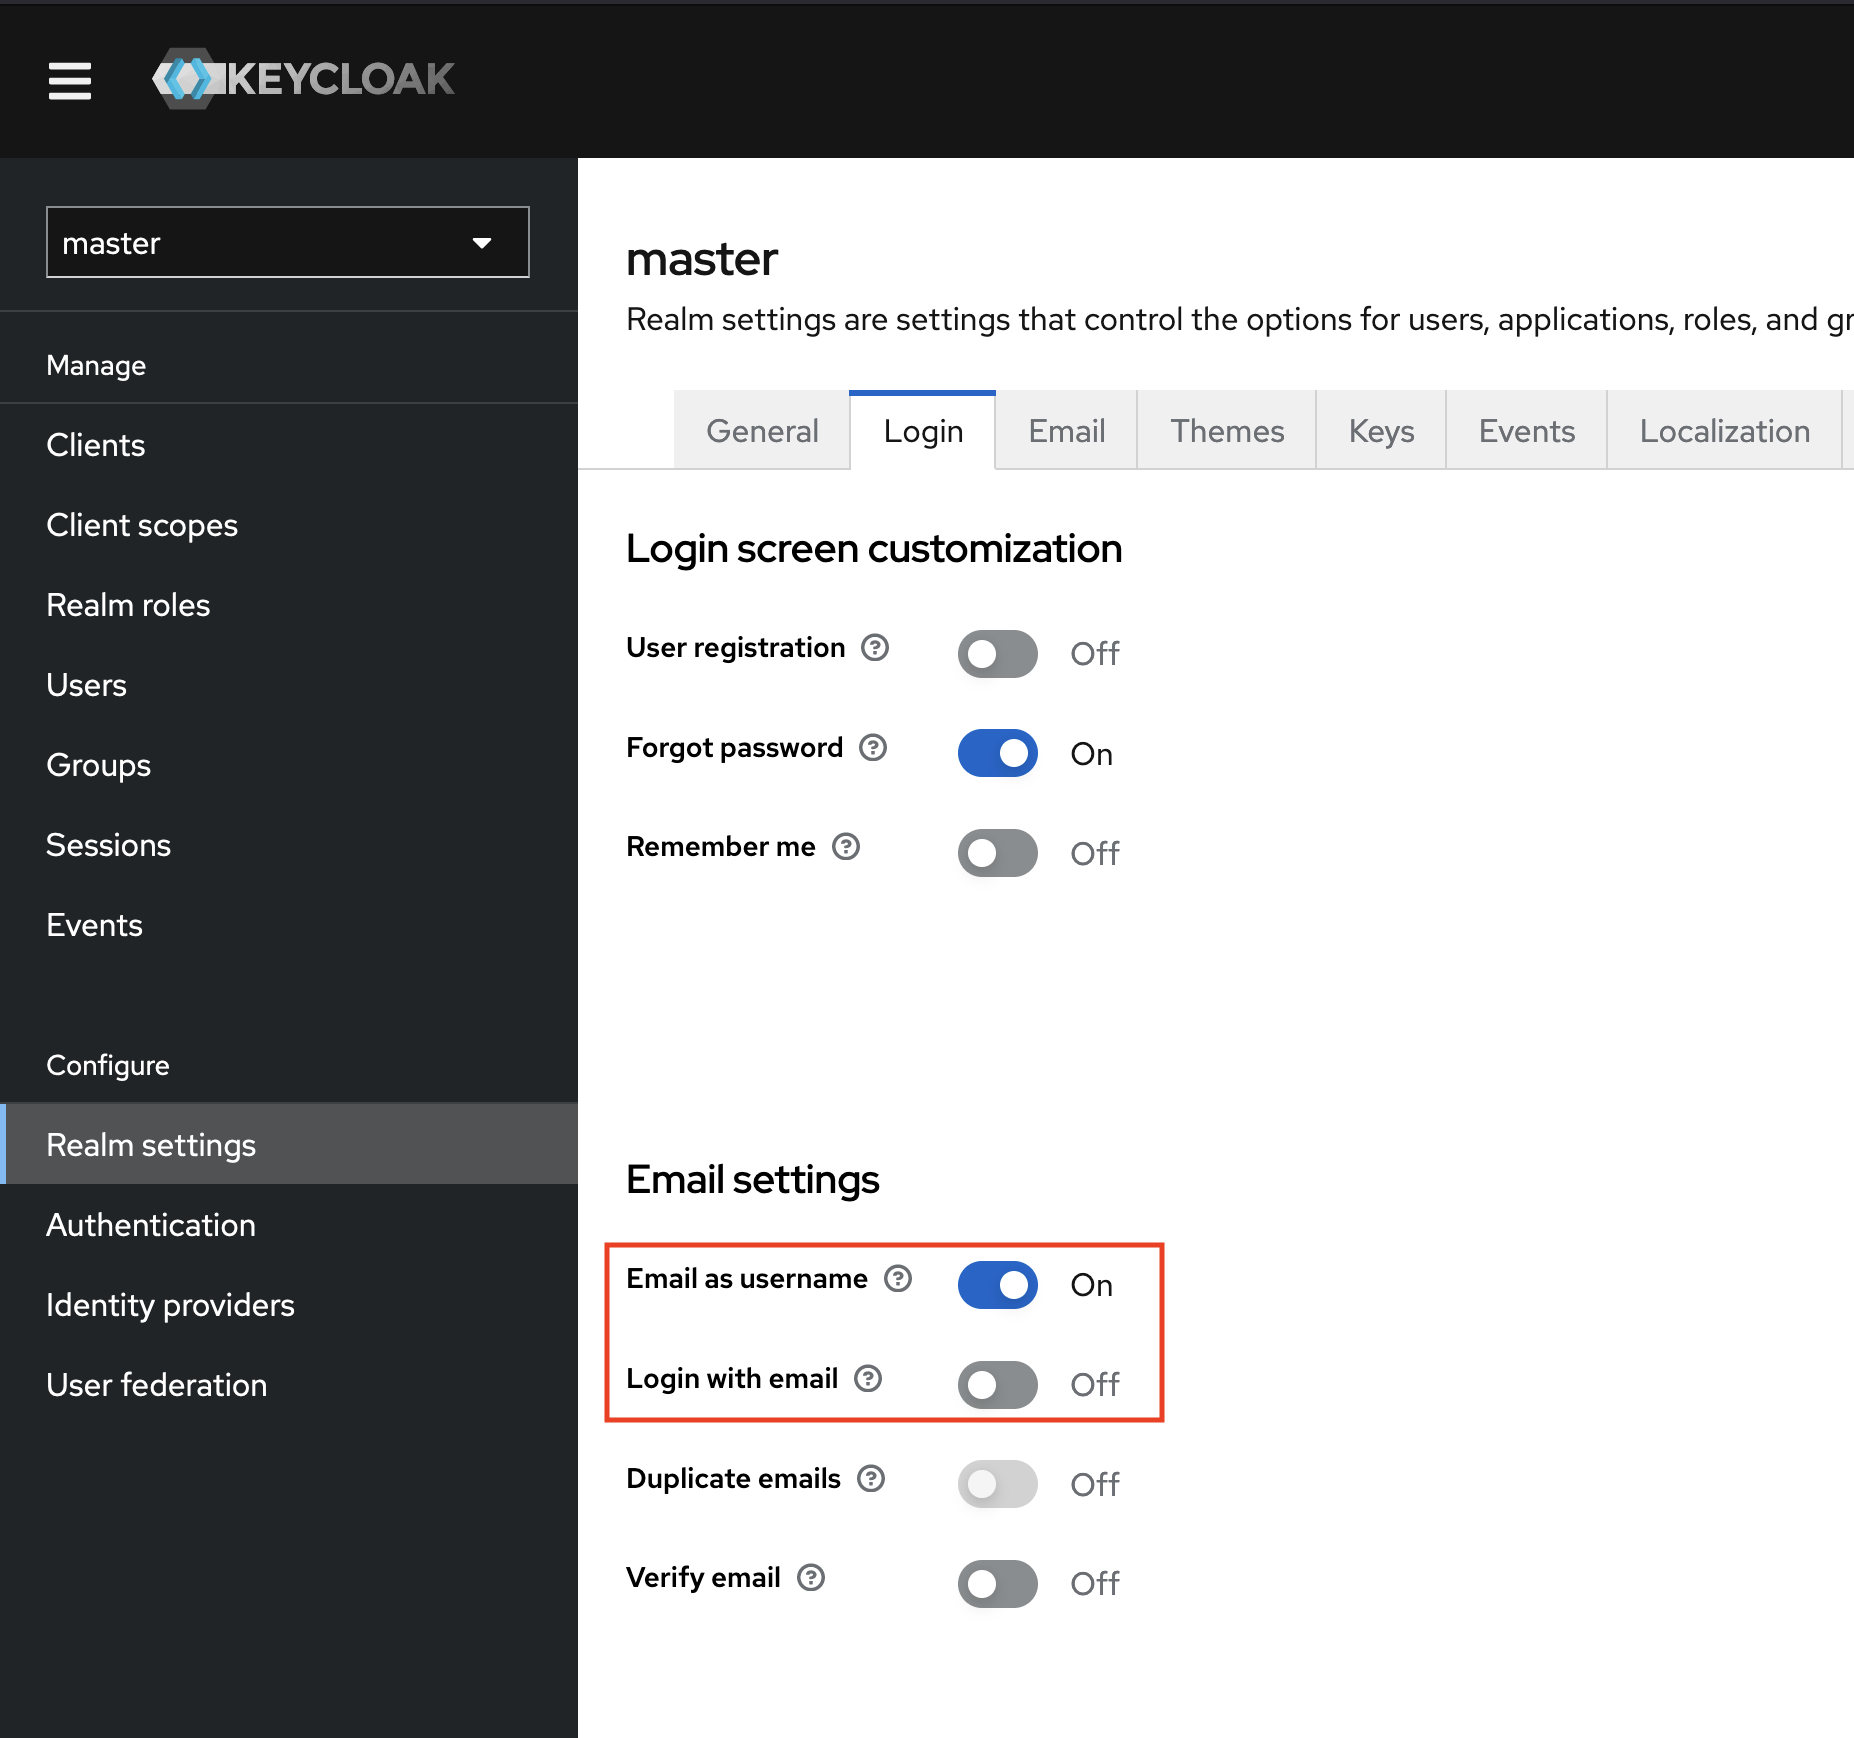
La solution de contournement consiste à activer l'option « Email as username » ou à désactiver « Login with email » dans les paramètres de connexion.
Référence
Voici une vidéo de preuve de concept que j'ai initialement signalée à Redhat, qui démontre la vulnérabilité complète ainsi que les étapes d'exploitation :
