Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
tcl-androidtv-root-attempts — Documente l'ingénierie inverse d'une couche d'usine TCL Android TV : protocole IR à 56 kHz, démon tclfactoryos, pilote IR du noyau, et preuves que le root logiciel est inatteignable. | Kitploit
Outils/GitHubGitHub/4onurdemir/tcl-androidtv-root-attempts
Sécurité AndroidSécurité des Systèmes EmbarquésEscalade de PrivilègesSécurité IoTExploitationRétro-ingénierieSécurité Matériel et IoTAnalyse de BinairesArticles et Recherche
Partager
Apprentissage et Éducation
Analyse de Micrologiciel
GitHub4onurdemir/tcl-androidtv-root-attempts

tcl-androidtv-root-attempts

Documente l'ingénierie inverse d'une couche d'usine TCL Android TV : protocole IR à 56 kHz, démon tclfactoryos, pilote IR du noyau, et preuves que le root logiciel est inatteignable.

Voir le dépôt
152il y a 14 joursPas encore vérifié

cover


🌐 Langues : Anglais (ce fichier) · 🇹🇷 Türkçe

La carte complète de la couche usine d'un téléviseur Android TCL — et la preuve de l'impossibilité du root logiciel sur ce firmware

Huit jours, un TCL 65T61C, un Arduino Uno et des centaines de portes closes. Ce dépôt n'est pas un « guide de root » — c'est un rapport de clôture : la couche usine/service du téléviseur a été cartographiée de bout en bout, il a été démontré — preuves à l'appui — que le root logiciel est inatteignable sur ce firmware, et tout a été documenté pour que le prochain chercheur n'ait pas à refaire le cimetière.

L'histoire en bref : à l'intérieur du téléviseur tourne un démon root appelé tclfactoryos, et à l'intérieur de celui-ci tourne un processeur de commandes avec un appel system() derrière. Trois canaux y mènent : IR, UART et p2p. Nous avons entièrement rétro-ingénieré le protocole IR (56 kHz !), désassemblé le pilote noyau, et prouvé que les octets marqueurs fixes de la séquence de touches usine n'existent tout simplement pas dans la table de touches du téléviseur lui-même — aucune séquence valide ne peut jamais être transmise. L'UART est physique ; le thread p2p ne se lance qu'à partir d'une séquence IR valide. La surface logicielle : épuisée. Ce dépôt, c'est tout le parcours.

Une note sur les langues : ce README est en anglais, tout comme la documentation complète : les sept documents de phase se trouvent dans docs/en/ (originaux turcs dans docs/). Les commentaires de code suivent l'anglais là où cela compte.


L'appareil

ModèleTCL 65T61C (65", Android TV 12)
PlateformeRealtek RTD2875P / rtd6748
FirmwareV8-R75PT01-LF1V618 (build STT2.230203.001 release-keys)
Noyau5.4.284+ · correctif de sécurité 2025-12-05
TélécommandeRC833A double mode (Bluetooth HID + IR)

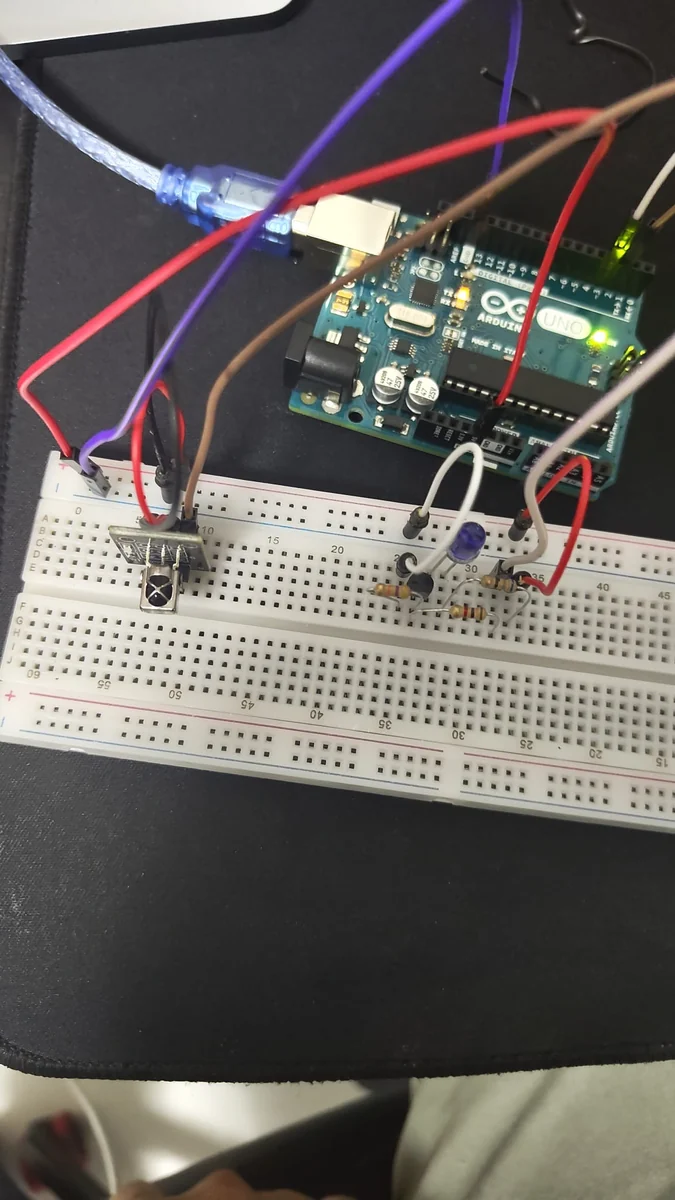
le montage réel

Le montage réel qui dialoguait avec le téléviseur : Arduino Uno + driver 2N2222A + LED IR 940 nm — photographié pendant les sessions. Ce circuit a monté et baissé le volume du téléviseur, touche par touche, et a porté chaque sonde usine dans docs/04.

La recherche a été menée sur un appareil appartenant à l'auteur, strictement à l'intérieur de son propre réseau domestique. Le téléviseur n'a jamais été ouvert ; aucune écriture persistante, aucune altération de clé/MID/SN ; l'appareil a été remis à l'état usine dès la fin du travail.

Les cinq découvertes qui comptent

  1. Le protocole IR : une porteuse à 56 kHz. Toutes les références indiquent 38 kHz ; ce récepteur veut 56. Ce simple écart a silencieusement tué toutes les premières tentatives. En-tête 4000+4000 µs, ADDR(4)|CMD(8)|~ADDR(4)|~CMD(8) 24 bits MSB-first, bit = marque de 500 µs
    • espace de 1000/2000 µs. Table complète des 40 codes de touches : data/TCL-kumanda-kodlari.md.
  2. Le langage privé du pilote IR du noyau, décodé. Les trames sont accumulées LSB-first, chaque octet transformé par bitrev8, dans un w19 de 32 bits ; la table de touches correspond à ces valeurs (VOL+ = 0x0b0f4f00, vérifié octet par octet). Les touches usine apparaissent comme des événements d'entrée spéciaux type-0x19 — et l'octet d'argument provient de la table de touches, pas de la trame.
  3. La preuve d'impossibilité. La séquence usine du démon exige des octets marqueurs fixes 0x01 et 0x0C ; ces valeurs doivent provenir de la famille de chiffres de la table ({b2,a3,f7,ac,81,58,92,ef}) ; elles n'y existent pas. Aucune séquence valide ne peut être construite. En plus de cela, l'indicateur de mode rapport qui conditionne l'émission type-0x19 se trouve derrière un sysfs réservé au root.
  4. La naissance secrète du canal p2p. Rien au démarrage du démon ne crée le thread de connexion inverse ; seule une validation IR valide le lance jamais. Ce qui signifie que ni un redémarrage ni un redémarrage du démon ne ramène le p2p — la découverte qui a tué l'espoir « écrire l'IP dans la base de données et redémarrer », preuves à l'appui.
  5. Une porte d'exécution de code en uid-1000. Le service de diagnostics de TCL exécute n'importe quel jar qu'on lui fournit en tant que system_app, plus une socket usine sur 127.0.0.1:27856 (trames de 144 octets, une base de données de propriétés sans liste blanche). Pas le root — mais les doigts sur la surface du root.

Preuves

Chaque affirmation a été vérifiée par rapport aux journaux/getevent/désassemblage ; extraits d'exemples : data/kanit-ornekleri.md · journal brut de mesure IR : data/tus_kaydi_ham.log · la table de touches du noyau elle-même : data/ir_table.bin (+ parseur : tools/arduino/ir_tablo_parse.py).

Contenu du dépôt

docs/                            the seven phase documents — Turkish originals
docs/en/                          the same seven documents, fully in English
tools/arduino/fabrika/           the universal IR blaster (fabrika.ino + firing script)
tools/arduino/{kumanda,tus_kaydet,ogren_gonder,ses_ac_oto}/   the IR tool-chain sketches
tools/arduino/rcu_hesap.py       RCU 13-byte + CRC16-CCITT-FALSE generator (note: legacy word format — docs/04)
tools/factorysock.py             client for the 27856 factory socket
tools/p2pclient.py               ts-protocol client skeleton
data/                            key table + kernel ir_table.bin + raw log + evidence excerpts
assets/                          cover GIF + real-rig photo + receiver/TV wiring guide (PDF)


Ordre de lecture

  1. docs/en/01 — Reconnaissance et portes d'accès — acquisition du firmware, la porte uid-1000, la famille de harnais M-jar
  2. docs/en/02 — À l'intérieur du démon — protocole socket, FCMD, ts/p2p, les points de shell root
  3. docs/en/03 — La guerre IR : de 38 à 56 kHz — chaque échec et la percée
  4. docs/en/04 — Phase root : preuves noyau — w19, type-0x19, la preuve d'impossibilité, la naissance de p2p
  5. docs/en/05 — L'inventaire des impasses — plus de 20 vecteurs fermés, avec les raisons
  6. docs/en/06 — Leçons — technique + méthode + discipline (14 leçons)
  7. docs/en/07 — Outils et utilisation — la recette de chaque outil
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →