
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/0xsu3ks/cve-2024-34328
Analyse des VulnérabilitésHameçonnageSécurité WebArticles et RechercheApprentissage et Éducation
GitHub0xsu3ks/cve-2024-34328

CVE-2024-34328

Preuve de concept pour la redirection ouverte via la manipulation de l'en-tête Host dans Sielox AnyWare 2.1.2 (CVE-2024-34328), avec étapes d'exploitation, impact et conseils d'atténuation.

Voir le dépôt
39il y a 1 anPas encore vérifié
Partager

CVE-2024-34328 Redirection ouverte via en-tête Host

📝 Aperçu

Titre de la vulnérabilité : Redirection ouverte via en-tête Host
Produit : Sielox AnyWare
Version affectée : 2.1.2
CVE ID : CVE-2024-34328 Sévérité : Moyenne
Vecteur d'attaque : À distance
Impact : Redirection ouverte / Hameçonnage


🧨 Description

Un attaquant peut créer une URL avec un en-tête Host modifié qui pointe vers un domaine malveillant sous son contrôle. Lorsque les utilisateurs cliquent sur le lien malveillant, ils sont redirigés vers le domaine de l'attaquant — ce qui peut entraîner du hameçonnage, un vol d'identifiants ou une livraison de logiciels malveillants.

Cette vulnérabilité découle de la validation incorrecte de l'en-tête Host par l'application lors de la génération d'URL absolues pendant la redirection.


🖼️ Preuve de concept (PoC)

🔗 Attaque par en-tête Host modifié

Vous trouverez ci-dessous deux images illustrant le processus d'exploitation :

Étape 1 : URL malveillante créée à l'aide de l'en-tête Host
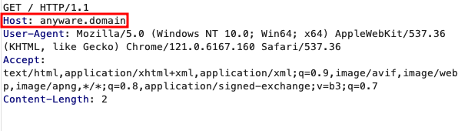
Exploitation de l'en-tête Host modifié

Étape 2 : La victime est redirigée vers un domaine contrôlé par l'attaquant
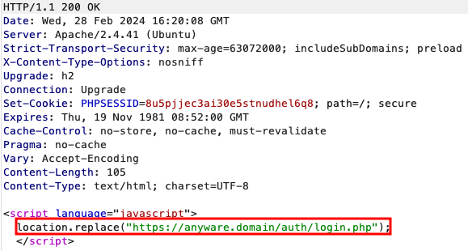
Redirigé vers le site de l'attaquant


🛡️ Atténuation

  • Valider et nettoyer l'en-tête Host côté serveur.
  • Utiliser une valeur d'hôte fixe pour la logique de redirection.
  • Mettre en œuvre des listes blanches pour les domaines de redirection de confiance.
  • Éviter les redirections dynamiques basées sur des entrées utilisateur non fiables.

🔒 Impact

Une exploitation réussie peut permettre aux attaquants de :

  • Rediriger les utilisateurs vers des sites d'hameçonnage
  • Contourner les filtres de sécurité qui reposent sur la validation de l'hôte
  • Abuser des relations de confiance entre les utilisateurs et l'application d'origine

👨‍💻 Auteur

Chercheur en sécurité – Kevin Suckiel // 0xsu3ks


⚠️ Note légale

Cette recherche est à but éducatif et de divulgation responsable. L'auteur n'est pas responsable de toute utilisation abusive de ces informations.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    251

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




