
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Windows-LPE-Auditor — Un petit auditeur de mauvaise configuration pour l'élévation de privilèges locale (LPE) sous Windows, doté d'une interface utilisateur en terminal, construit avec C++20 et FTXUI | Kitploit
Outils/GitHubGitHub/0xby7eme/windows-lpe-auditor
Authentification et AutorisationOutils DéfensifsEscalade de PrivilègesAnalyse des VulnérabilitésAudit de ConfigurationTests d'IntrusionUtilitaires et FrameworksMauvaise Configuration
Partager
GitHub0xby7eme/windows-lpe-auditor

Windows-LPE-Auditor

Un petit auditeur de mauvaise configuration pour l'élévation de privilèges locale (LPE) sous Windows, doté d'une interface utilisateur en terminal, construit avec C++20 et FTXUI

Voir le dépôt
26265il y a 26 joursVérifié par Kitploit

WinLpeAuditor

Un petit auditeur de mauvaise configuration pour l'élévation de privilèges locale (LPE) sous Windows, doté d'une interface terminal, construit avec C++20 et FTXUI.
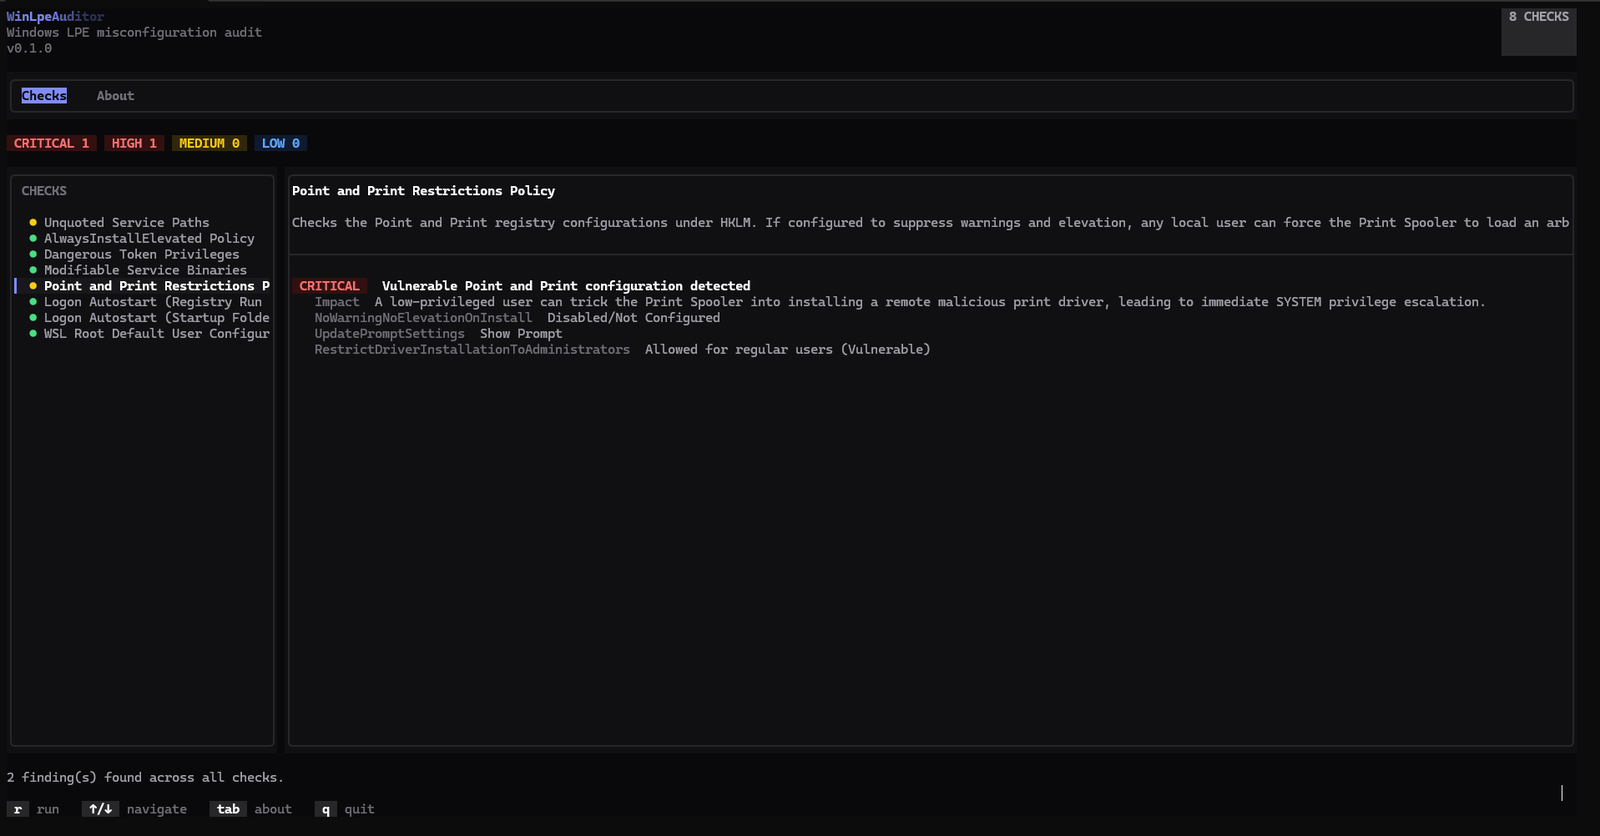
Capture d'écran

Vérifications incluses :

  • Chemins de service non quotés - Services Win32 dont le chemin binaire non quoté contient des espaces, exploitables si un utilisateur peut écrire plus tôt dans ce chemin.
  • Stratégie AlwaysInstallElevated - signale lorsque HKCU et HKLM autorisent tous deux n'importe quel utilisateur à installer des packages .msi avec les droits SYSTEM.
  • Privilèges de jeton : Signale les privilèges Windows hautement dangereux (par ex. SeImpersonatePrivilege, SeDebugPrivilege) attribués au jeton du processus courant, qui ouvrent des voies directes vers une élévation de privilèges locale.
  • Binaires de service modifiables : Analyse tous les services Windows enregistrés et parse les ACL de fichiers pour s'assurer que les groupes d'utilisateurs à faibles privilèges (comme Everyone ou Authenticated Users) ne possèdent pas de permissions d'écriture sur les exécutables des services.
  • Stratégie Point and Print : Audite les stratégies d'imprimante HKLM pour s'assurer que l'installation de pilotes d'imprimante distants est réservée aux administrateurs et que les avertissements d'élévation n'ont pas été dangereusement désactivés.
  • Démarrage automatique à l'ouverture de session (clés Run du registre) : Vérifie les clés globales HKLM Run et RunOnce pour détecter les permissions d'écriture accordées aux groupes d'utilisateurs standard.
  • Démarrage automatique à l'ouverture de session (dossier Démarrage) : Audite les permissions de fichiers du répertoire de démarrage à l'échelle du système pour empêcher l'implantation de raccourcis par des utilisateurs non privilégiés.
  • Configuration de l'utilisateur root par défaut de WSL : Inspecte les entrées de registre propres à l'utilisateur pour le Sous-système Windows pour Linux (WSL) afin de détecter les distributions qui se connectent automatiquement en tant qu'utilisateur root (UID 0).

Prérequis

  • Windows (utilise les API Win32 Registry et Service Control Manager)
  • CMake 3.21+
  • Un compilateur C++20 (MSVC via Visual Studio / Build Tools)

Compilation

cmake -B build -S .
cmake --build build

FTXUI est récupéré automatiquement via FetchContent de CMake lors de la première configuration.

Exécution

.\build\WinLpeAuditor.exe

Raccourcis clavier : r lancer l'audit · ↑/↓ naviguer entre les vérifications · q quitter.

Ajouter une nouvelle vérification

Implémentez l'interface ICheck (include/Core/ICheck.h), ajoutez le .cpp à CMakeLists.txt, et enregistrez-la dans src/main.cpp :

engine.Register(std::make_unique<Checks::YourNewCheck>());

Aucun autre code n'a besoin d'être modifié.

Avertissement

À utiliser uniquement dans les environnements et systèmes que vous êtes autorisé à évaluer.

TODO

  • Implémenter davantage de vérifications de privesc
  • Pipeline de releases
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    264

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






