Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-45829 — CVE-2026-45829 | Kitploit
Outils/GitHubGitHub/0xblackash/cve-2026-45829
ReconnaissanceAnalyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionApprentissage et ÉducationOutil d'Accès à Distance
GitHub0xblackash/cve-2026-45829

CVE-2026-45829

CVE-2026-45829

Voir le dépôt
34il y a 6 moisPas encore vérifié
Partager

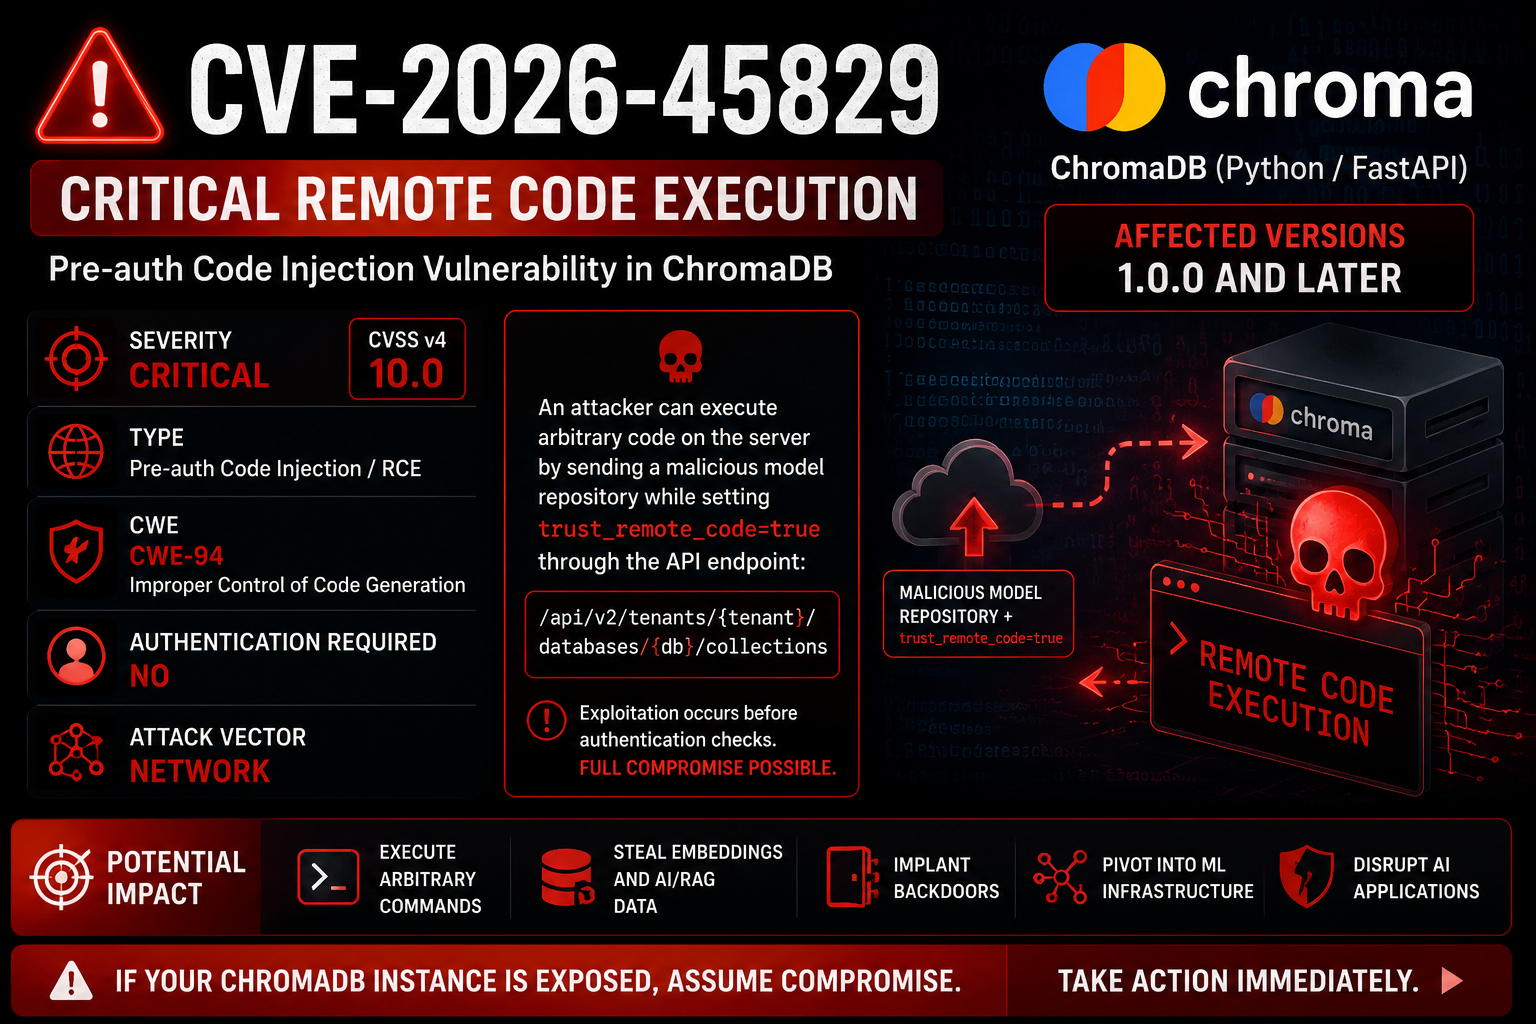
🚨 CVE-2026-45829 - ChromaDB RCE Pré-Auth

Image ChatGPT 21 mai 2026, 12:28:26 PM

Exécution de code à distance critique dans la base de données vectorielles ChromaDB

Critical RCE Unauthenticated


📌 Aperçu

CVE-2026-45829 est une vulnérabilité critique d'exécution de code à distance avant authentification dans ChromaDB, une base de données vectorielles IA open-source populaire.

Un attaquant non authentifié peut exploiter la manière dont ChromaDB gère la configuration des fonctions d'embedding pour réaliser une exécution complète de code à distance sur le serveur.

Informations clés

ÉlémentDétails
ID CVECVE-2026-45829
SévéritéCritique (CVSS 9.8)
Composant affectéGestionnaire de fonction d'embedding
Vecteur d'attaqueRequête HTTP non authentifiée
ImpactExécution de code à distance (RCE)
Versions affectéesChromaDB ≥ 1.0.0 (y compris la dernière version 1.5.x)

🧪 Comment l'exploit fonctionne

  1. L'attaquant envoie une requête POST malveillante au point de terminaison de création de collection.
  2. ChromaDB traite la configuration embedding_function avant l'authentification.
  3. trust_remote_code=True permet de charger du code malveillant.
  4. L'attaquant peut exécuter du code Python arbitraire sur le serveur via le champ model_name.

🎯 Résultats attendus (si l'exploit fonctionne)

╔══════════════════════════════════════════════════════════════╗
║                 CVE-2026-45829 - ChromaDB RCE                ║
║                Pre-Auth Remote Code Execution                ║
╚══════════════════════════════════════════════════════════════╝

[*] Attacking ChromaDB → http://target:8000

[+] EXPLOIT SUCCESS!
[+] Command executed: whoami
[+] Check /tmp/chromapwned.txt on target

Après le succès, vous pouvez :

  • Lire /etc/passwd
  • Obtenir un reverse shell
  • Vider les variables d'environnement
  • Installer des portes dérobées

🛠 Atténuation

  • Mettez à jour ChromaDB immédiatement dès qu'un correctif est publié.
  • N'exposez PAS ChromaDB directement sur Internet.
  • Désactivez trust_remote_code si possible.
  • Utilisez une authentification forte + segmentation réseau.

🔍 Dorks Shodan / FoFa

FoFa:

app="ChromaDB" || title="Chroma"

Shodan:

"ChromaDB" OR "Chroma HTTP Server" port:8000

⚠️ Avis de non-responsabilité légal

Ces informations et cette PoC sont fournies à des fins pédagogiques et de test de sécurité autorisé uniquement.
Le scan ou l'exploitation non autorisé de systèmes que vous ne possédez pas est illégal.


Fait avec ❤️ pour les chercheurs en sécurité

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    360
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    289

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →