
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-31431 — CVE-2026-31431 | Kitploit
Outils/GitHubGitHub/0xblackash/cve-2026-31431
Escalade de PrivilègesAnalyse des VulnérabilitésExploitationArticles et RechercheApprentissage et ÉducationExploitation de Binaires
GitHub0xblackash/cve-2026-31431

CVE-2026-31431

CVE-2026-31431

Voir le dépôt
2218il y a 6 moisPas encore vérifié
Partager

🔥 CVE-2026-31431 - "Échec de copie !!!"

Image ChatGPT du 30 avril 2026 à 11:19:10

Une escalade de privilèges locale étonnamment simple mais mortelle dans le noyau Linux

Linux Severity CVSS

📌 Aperçu

CVE-2026-31431 (surnommée "Échec de copie") est une vulnérabilité d'escalade de privilèges locale dans le sous-système cryptographique du noyau Linux, affectant spécifiquement l'interface algif_aead.

Un utilisateur local non privilégié peut exploiter cette faille pour effectuer une écriture contrôlée de 4 octets dans le cache de pages de tout fichier lisible sur le système — y compris les binaires setuid — permettant finalement l'exécution de code arbitraire en tant que root.


🛠️ Cause racine

La vulnérabilité a été introduite en 2017 par le commit 72548b093ee3 ("crypto: algif_aead - support in-place operations").

Le noyau supposait incorrectement que les requêtes AEAD pouvaient s'exécuter en toute sécurité sur place (req->src == req->dst). Cependant, lors de l'utilisation de sockets AF_ALG avec splice() à partir de fichiers classiques, les tampons source et destination résident souvent dans des mappings mémoire différents.

Cette inadéquation a conduit à une erreur logique permettant une corruption contrôlée de la mémoire dans le cache de pages.


🔥 Impact

  • Vecteur d'attaque : Local
  • Complexité : Faible (des exploits publics existent)
  • Privilèges requis : Aucun (utilisateur non privilégié)
  • Impact : Compromission complète du système (accès root)

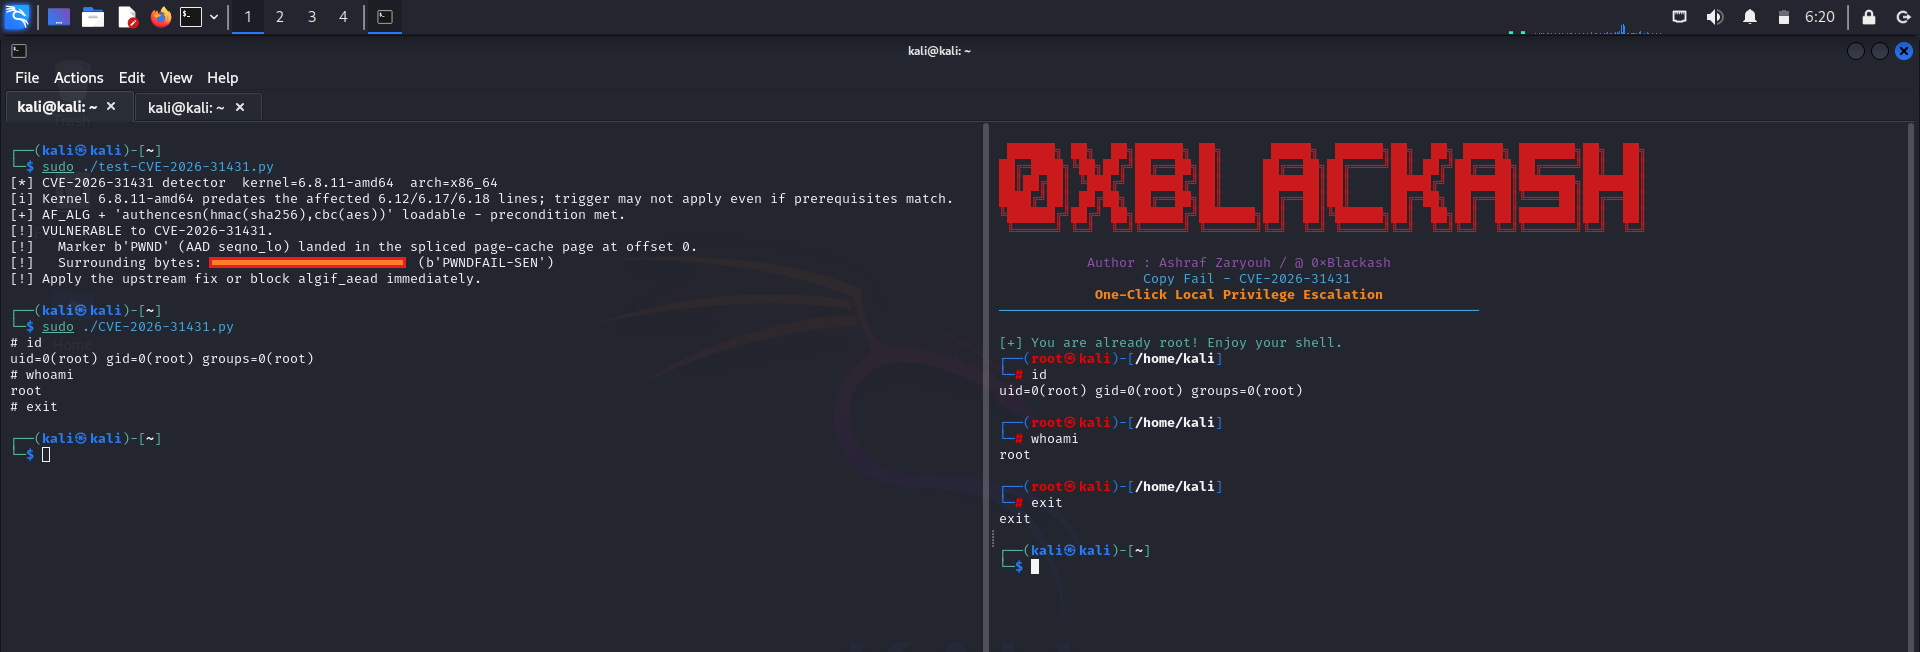
L'exploitation est triviale. Un PoC Python d'environ 10 lignes peut obtenir root de manière fiable sur les systèmes non patchés.
CVE-2026-31431

📊 Sévérité

MétriqueValeur
Score CVSS v37.8 (Élevé)
Note Red HatImportant
Note UbuntuÉlevé
Type d'attaqueEscalade de privilèges locale

✅ Systèmes affectés

  • La plupart des distributions Linux utilisant des noyaux de 2017 à début 2026
  • Ubuntu, Debian, RHEL, CentOS, Fedora, Amazon Linux, SUSE, Arch, etc.
  • Tout noyau antérieur au commit de correctif a664bf3 (ou backports équivalents)

🛡️ Atténuation et correctif

Action recommandée : Mettez à jour votre noyau immédiatement.

Le correctif officiel annule l'optimisation problématique sur place dans crypto/algif_aead.c.

Commandes rapides :

# Ubuntu / Debian
sudo apt update && sudo apt upgrade -y

# RHEL / Fedora / Rocky / Alma
sudo dnf update kernel -y

# Vérifier la version du noyau
uname -r

Solution de contournement temporaire (si un correctif immédiat n'est pas possible) :

  • Désactiver les espaces de nommage utilisateur non privilégiés
  • Restreindre l'utilisation des sockets AF_ALG via seccomp ou AppArmor/SELinux

📜 Exploit

Des exploits publics sont déjà disponibles, y compris une preuve de concept Python très petite et fiable.

⚠️ Avertissement : Les systèmes laissés non patchés après la divulgation sont hautement vulnérables.


🔗 Références

  • Correctif du noyau Linux
  • Détails CVE
  • Découverte et analyse originales

Restez en sécurité. Patchez tôt. Patchez souvent.


Fait avec ❤️ pour la communauté Linux

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    361
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    339
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    322

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →