
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-31402 — CVE-2026-31402 | Kitploit
Outils/GitHubGitHub/0xblackash/cve-2026-31402
Criminalistique MémoireAnalyse des VulnérabilitésExploitationArticles et RechercheApprentissage et ÉducationExploitation de Binaires
GitHub0xblackash/cve-2026-31402

CVE-2026-31402

CVE-2026-31402

Voir le dépôt
37il y a 7 moisPas encore vérifié
Partager

🛡️ CVE-2026-31402 – Dépassement de tas du cache de rejeu des verrous NFSv4

Alerte cyber – vulnérabilité NFS Linux

Vulnerability Linux Kernel Severity

CVE-2026-31402 : un bug NFS Linux caché pendant 23 ans


📌 Vue d'ensemble

CVE-2026-31402 est une vulnérabilité de dépassement de tas (heap overflow) dans le cache de rejeu des verrous NFSv4.0 du noyau Linux. Elle provient d'une gestion inappropriée des réponses plus grandes que la taille fixe du tampon, pouvant conduire à une corruption mémoire.


🛠 Composant concerné

  • Composant : cache de rejeu des verrous NFSv4
  • Systèmes concernés : noyau Linux avec support du serveur NFS
  • Type de vulnérabilité : dépassement de tas / corruption mémoire

⚠️ Description

La vulnérabilité provient du fait que le cache de rejeu NFSv4 stocke les réponses dans un tampon de taille fixe de 112 octets. Certaines réponses d'erreur de verrou NFSv4 peuvent dépasser cette taille (jusqu'à 1024 octets). Lorsque cela se produit, les données excédentaires débordent du tas (heap), ce qui peut faire planter le serveur ou corrompre la mémoire.

Vecteur d'attaque :

  • Des clients NFS distants peuvent déclencher cette vulnérabilité en envoyant des requêtes de verrou conflictuelles avec des champs « owner » surdimensionnés.
  • Aucune authentification n'est requise si l'attaquant peut atteindre le serveur NFS.

Impact :

  • Corruption de la mémoire du tas (heap)
  • Plantages potentiels du serveur
  • Risque limité d'exécution de code à distance (théorique pour le moment)

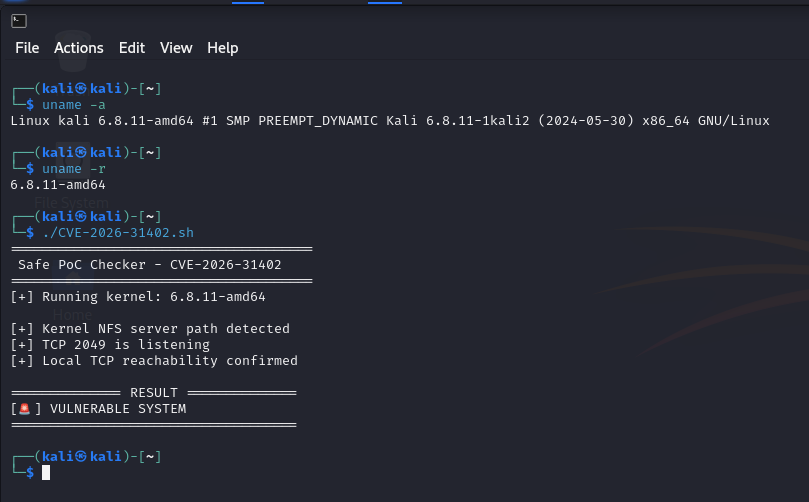
Capture d'écran

cve-2026-31402

🛡 Atténuation

  • Appliquez les dernières mises à jour du noyau Linux de votre distribution.
  • Envisagez de restreindre l'accès NFS aux seuls réseaux de confiance.
  • Surveillez les journaux NFS pour détecter les requêtes de verrou inhabituelles.

📖 Références

  • CVE Details
  • The Hacker Wire
  • Correctif du noyau Linux

🌟 Résumé

CVE-2026-31402 souligne l'importance des vérifications de la taille des tampons dans les services exposés au réseau. Maintenez vos systèmes à jour et surveillez les serveurs NFS pour détecter tout comportement inhabituel.


Généré avec ❤️ pour la sensibilisation à la cybersécurité.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    350
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    292

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →