
Skip to content
KitploitKITPLOIT
OutilsBlog
Log in
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-2699 — CVE-2026-2699 | Kitploit
Outils/GitHubGitHub/0xblackash/cve-2026-2699
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionAuthentificationArticles et RechercheApprentissage et ÉducationRessources Organisées
GitHub0xblackash/cve-2026-2699

CVE-2026-2699

CVE-2026-2699

Voir le dépôt
26il y a 7 moisPas encore vérifié
Partager

CVE-2026-2699 — Contournement de l'authentification du Progress ShareFile Storage Zones Controller

License: MIT GitHub stars GitHub issues

Contournement critique de l'authentification (CVSS 9.8) dans le Progress ShareFile Storage Zones Controller (SZC) géré par le client ≤ 5.12.3.


📋 Vue d'ensemble

CVE-2026-2699 est une vulnérabilité critique de contournement de l'authentification affectant l'interface web du Progress ShareFile Storage Zones Controller (déploiements gérés par le client).

Un attaquant distant non authentifié peut accéder aux pages de configuration restreintes, ce qui peut entraîner des modifications de la configuration du système et, lorsqu'elle est enchaînée avec CVE-2026-2701, une exécution de code à distance (RCE) complète avant authentification.

  • Produit concerné : Progress ShareFile Storage Zones Controller (SZC) 5.x (jusqu'à 5.12.3)
  • Non concerné : ShareFile 6.x et les instances hébergées dans le cloud
  • Corrigé dans : Storage Zones Controller 5.12.4 (publié en mars 2026)

Ce dépôt contient des scripts de détection, une analyse technique et des preuves de concept (là où cela est légalement et éthiquement permis).

🎯 Détails de la vulnérabilité

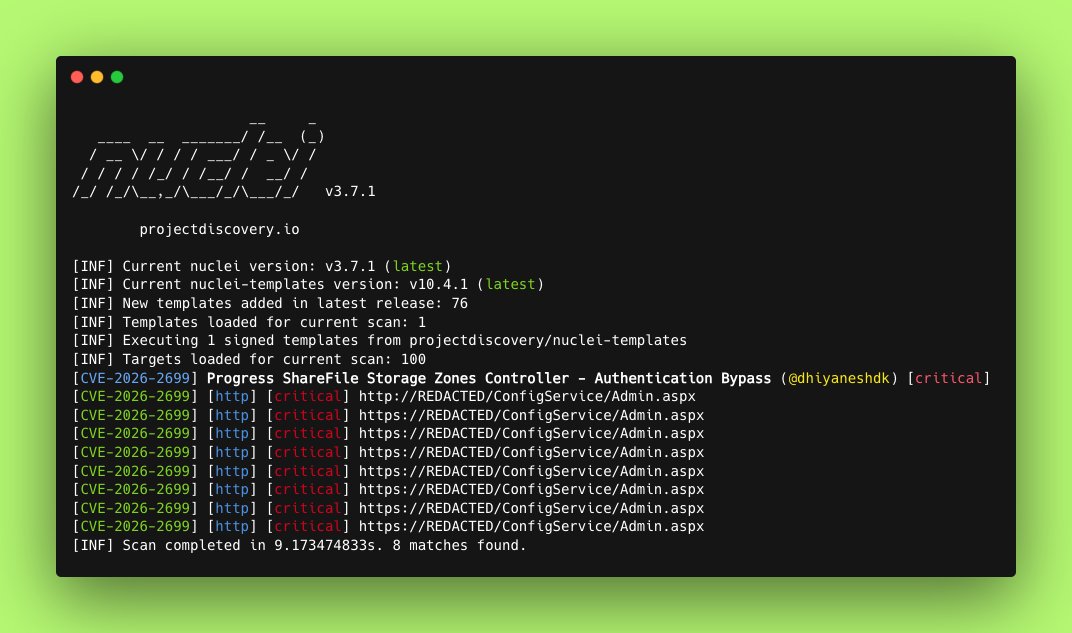
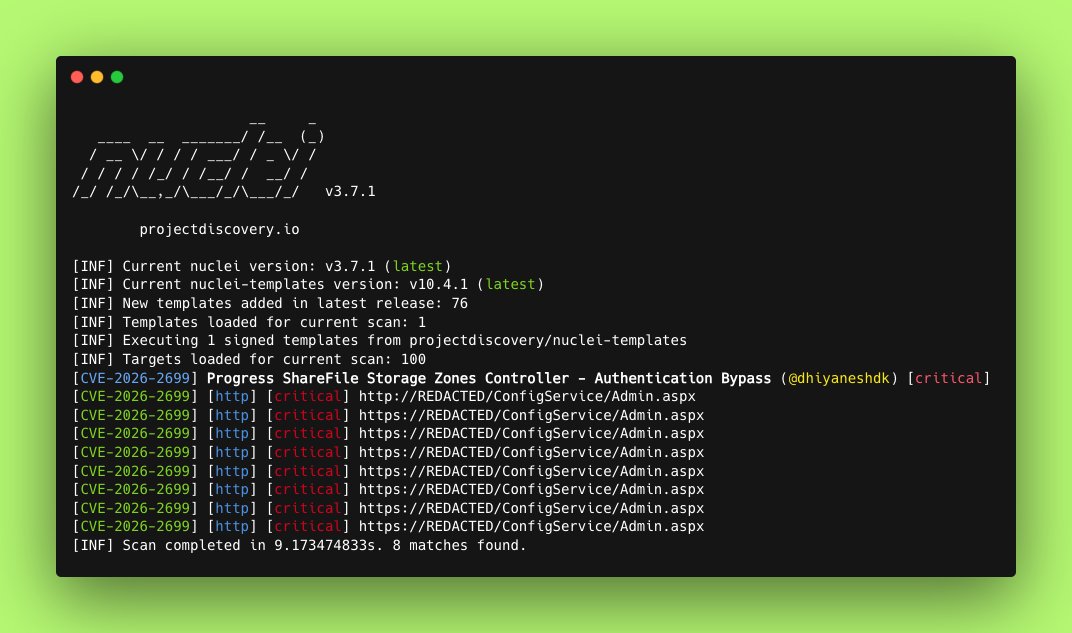
HFTRzKMbQAAdLZ5

  • Identifiant CVE : CVE-2026-2699
  • Sévérité : Critique (Score de base CVSS v3.1 : 9.8)
  • Vecteur : AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
  • Type : Contournement de l'authentification / Contrôle d'accès inapproprié (CWE-284) avec exécution après redirection (EAR)
  • Impact : Accès non authentifié aux points de terminaison de configuration administrative → compromission potentielle complète du système lorsqu'elle est enchaînée

Cause racine

La vulnérabilité provient d'un contrôle d'accès insuffisant et d'une gestion défectueuse des redirections dans l'interface de gestion web du SZC, permettant aux utilisateurs non authentifiés d'atteindre des fonctionnalités de configuration sensibles.


🛠️ Contenu du dépôt

  • detection/ — Scripts de détection non destructifs (Python)
  • analysis/ — Analyse technique détaillée et explication de la cause racine
  • poc/ — Preuve de concept (à des fins éducatives / de test autorisé uniquement)
  • exploit-chain/ — Démonstration de l'enchaînement avec CVE-2026-2701 (RCE)
  • assets/ — Captures d'écran, diagrammes et journaux

🚨 Versions concernées

VersionStatut
≤ 5.12.3Vulnérable
5.12.4+Corrigée
6.xNon concernée

Remarque : Seuls les déploiements gérés par le client (sur site) du Storage Zones Controller sont impactés.


✅ Remédiation

  1. Mettez à niveau immédiatement vers Storage Zones Controller 5.12.4 ou une version ultérieure.
  2. Restreignez l'exposition publique sur Internet des interfaces de gestion du SZC (utilisez un VPN, des règles de pare-feu ou un accès zero-trust).
  3. Surveillez les journaux pour détecter tout accès suspect à /Configuration/ ou à des points de terminaison similaires.
  4. Appliquez le correctif de sécurité officiel de Progress Software.

Avis officiel :
Vulnérabilité de sécurité Progress ShareFile – février 2026


🔍 Détection

Ce dépôt inclut un script de détection léger :

python3 watchTowr-vs-Progress-ShareFile-CVE-2026-2699.py -t https://target-sz-controller.example.com

Inspiré de l'artefact de détection officiel de watchTowr.


📚 Références

  • Détail NVD — CVE-2026-2699
  • Analyse complète de watchTowr Labs
  • Avis officiel de Progress
  • Page CVE de Tenable
  • Avis GitHub : GHSA-ppf9-6x38-42wv

⚠️ Avis légal et éthique

Tous les contenus de ce dépôt sont fournis uniquement à des fins éducatives, de recherche et de sécurité défensive.

L'exploitation non autorisée de systèmes que vous ne possédez pas ou pour lesquels vous n'avez pas d'autorisation explicite de test est illégale et contraire à l'éthique.


⭐ Historique des étoiles et contributions

Les contributions, les détections améliorées ou les analyses supplémentaires sont les bienvenues via des Pull Requests.


Fait avec ❤️ pour la communauté de la sécurité

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






