📌 Vue d'ensemble
- Identifiant CVE : CVE-2026-25049
- Logiciel concerné : n8n
- Gravité : Critique
- Catégorie : Contrôle d'accès inapproprié / Divulgation d'informations
Cette vulnérabilité permet un accès non authentifié aux données de configuration internes via un point de terminaison d'API REST dans certains déploiements n8n.
🧭 Table des matières
🔍 Détails techniques
Dans certaines configurations vulnérables, le point de terminaison suivant est accessible sans authentification :
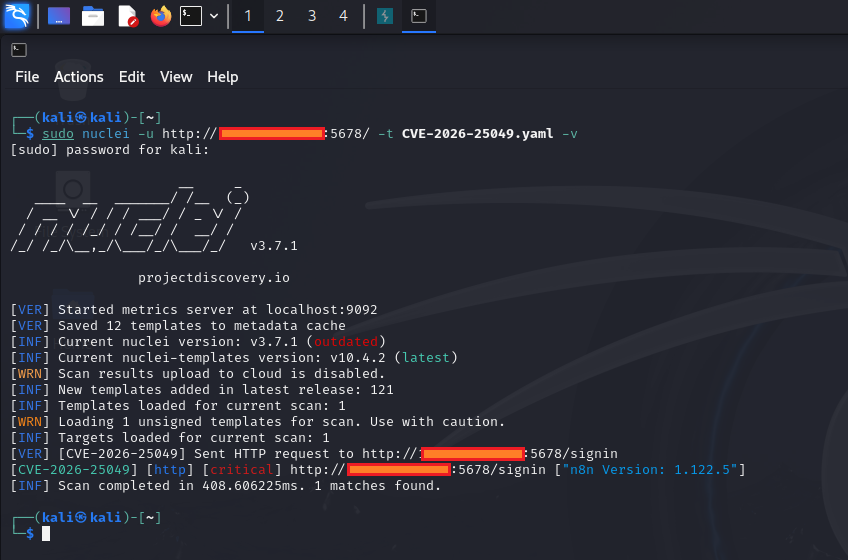
GET /rest/settings
📤 Données potentiellement exposées
- 🔐 Méthode d'authentification (par ex., connexion par e-mail)
- 🌐 Mode d'instance (par ex.,
public)
- ⚙️ Feature flags et paramètres d'exécution
- 🧩 Métadonnées de configuration de l'application
Ce point de terminaison devrait normalement être réservé aux utilisateurs authentifiés, mais des erreurs de configuration ou des versions vulnérables peuvent l'exposer publiquement.
⚠️ Impact
Bien qu'elle ne mène pas directement à une compromission totale du système, cette vulnérabilité peut :
- 📡 Divulguer des détails de configuration sensibles
- 🧠 Permettre le fingerprinting de la cible
- 🔗 Faciliter l'enchaînement d'attaques avec d'autres vulnérabilités
- 🎯 Réduire la complexité des attaques ultérieures
💡 Même une divulgation limitée d'informations peut affaiblir considérablement la posture de sécurité globale.
📦 Versions concernées
- Confirmée sur :
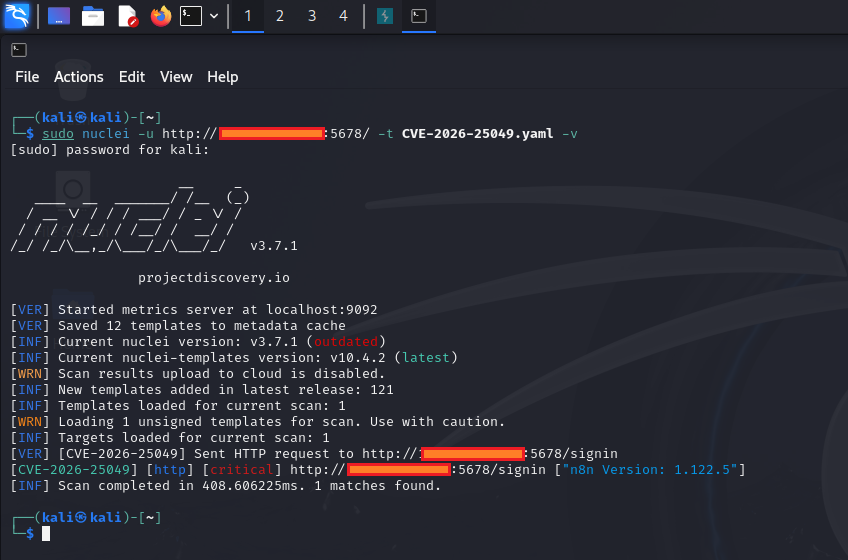
n8n v1.123.5
- D'autres versions peuvent être affectées selon la configuration
⚠️ Vérifiez toujours les avis de sécurité officiels et les changelogs.
✅ Vérification (aperçu)
Pour vérifier la vulnérabilité :
-
Envoyez une requête vers :
/rest/settings
-
Observez le comportement de la réponse.
✔️ Comportement attendu (sécurisé)
401 Unauthorized- Authentification requise
❌ Comportement vulnérable
200 OK- Réponse JSON contenant les données de configuration
🛡️ Mesures d'atténuation
Pour sécuriser votre instance de n8n :
- 🔄 Mettez à jour vers la dernière version corrigée
- 🔒 Restreignez l'accès au port
5678 (VPN, pare-feu, liste blanche d'adresses IP)
- 🚫 Évitez d'exposer n8n directement à l'Internet public
- 🔑 Appliquez des mécanismes d'authentification appropriés
- 🧱 Placez-la derrière un proxy inverse avec des contrôles d'accès
🧠 Notes de sécurité
- L'exposition dépend souvent de la configuration de déploiement
- Les instances exécutées en mode public sont plus susceptibles d'être affectées
- Courant dans les environnements auto-hébergés mal configurés
- Doit être traitée comme faisant partie d'une surface d'attaque plus large
📊 Résumé des risques
| Facteur | Évaluation |
|---|
| Complexité de l'attaque | Faible |
| Privilèges requis | Aucun |
| Interaction de l'utilisateur | Aucune |
| Portée de l'impact | Partielle (fuite d'informations) |
| Exploitabilité | Élevée (si exposé) |
📎 Avertissement
⚠️ Ce projet est destiné à des fins éducatives et aux tests de sécurité autorisés uniquement.
N'effectuez pas de tests ou de scans sur des systèmes sans autorisation explicite.
⭐ Contribution et utilisation
Si vous trouvez cela utile :
- ⭐ Mettez une étoile au dépôt
- 🛠️ Utilisez-le de manière responsable dans des laboratoires ou des engagements autorisés
- 📢 Partagez les connaissances de manière éthique
 0xblackash/cve-2026-25049